ARTICLE · 1013183
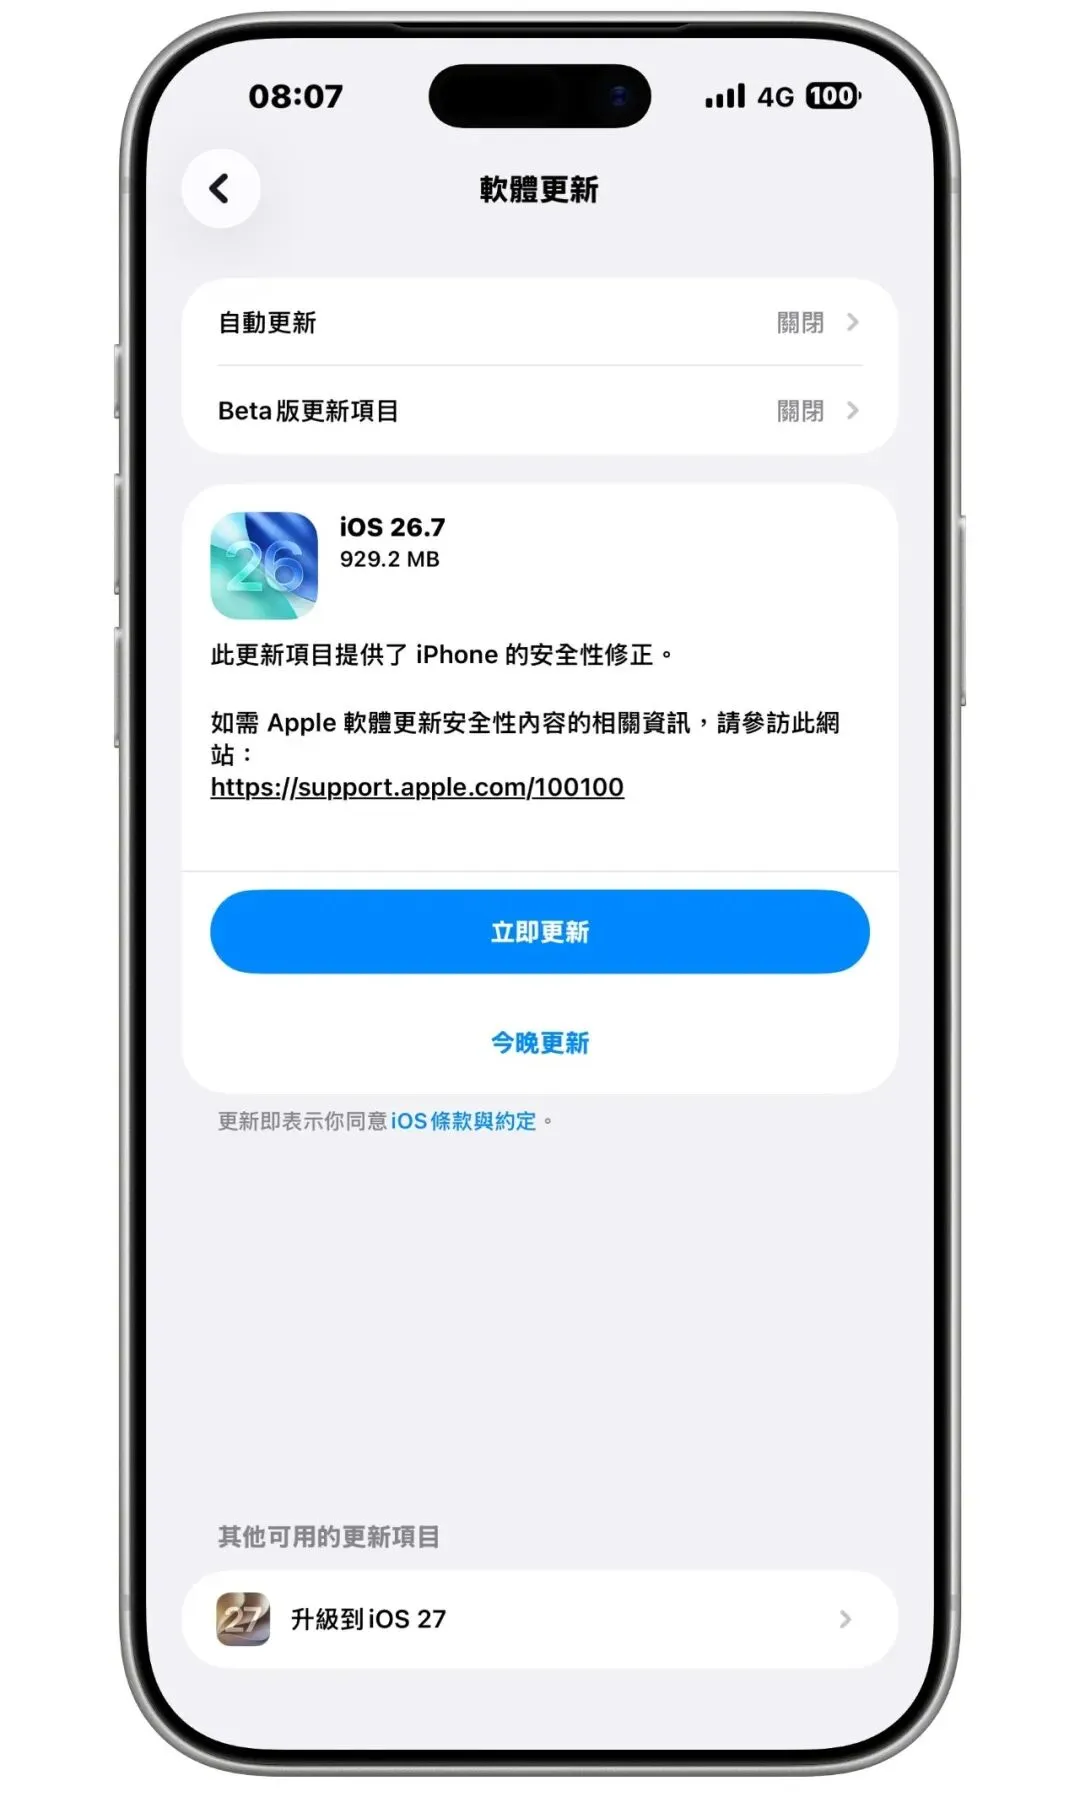
iOS26.7正式版推送,修复大量安全漏洞,一定要升级!
iPhone 11 及后续机型
iPad Pro 12.9 英寸第 3 代及后续机型
iPad Pro 11 英寸第 1 代及后续机型
iPad Air 第 3 代及后续机型
iPad 第 8 代及后续机型
iPad mini 第 5 代及后续机型
Accelerate Framework
漏洞带来的影响:在处理恶意制作的图像时,可能会导致进程意外终止
修复漏洞的方法:通过改进边界检查解决了「越界写入」的问题。
Accessibility
漏洞带来的影响:应用可能访问到用户的敏感数据
修复漏洞的方法:苹果已经改进的数据保护功能得到了解决
APFS
漏洞带来的影响:应用可能会导致系统以外终止,或者写入内核内存
修复漏洞的方法:苹果已经通过改进边界检查解决了一个越界写入问题。
Apple Neural Engine
漏洞带来的影响:App 或许能够导致系统意外终止
修复漏洞的方法:苹果已通过改进输入验证解决整数溢出问题。
AppleAVD
漏洞带来的影响:App 或许能够导致系统意外终止
修复漏洞的方法:苹果已通过改进内存管理解决释放后使用问题。
AppleDouble
漏洞带来的影响:挂载包含恶意构造文件的磁盘映像可能导致系统意外终止
修复漏洞的方法:苹果已通过改进边界检查解决了一个越界写入问题。
AuthKit
漏洞带来的影响:本地应用或许能够读取持久性账户标识符
修复漏洞的方法:苹果已通过额外限制解决权限问题。
AVEVideoEncoder
漏洞带来的影响:App 或许能够导致系统意外终止
修复漏洞的方法:苹果已通过改进检查解决该问题。
AVEVideoEncoder
漏洞带来的影响:App 或许能够导致系统意外终止
修复漏洞的方法:苹果已通过改进内存处理解决类型混淆问题。
AVEVideoEncoder
漏洞带来的影响:沙盒应用或许能够以内核权限执行任意代码
修复漏洞的方法:苹果已通过改进状态管理解决了一个竞态条件。
BackgroundAssets
漏洞带来的影响:App 或许能够访问敏感的用户数据
修复漏洞的方法:苹果已通过改进验证解决了一个逻辑问题。
Bluetooth
漏洞带来的影响:远程攻击者或许能够导致应用意外终止或执行任意代码
修复漏洞的方法:苹果已通过改进边界检查解决了一个越界写入问题。
copyfile
漏洞带来的影响:归档文件可能绕过 Gatekeeper
修复漏洞的方法:苹果通过增加额外检查修复了文件隔离绕过问题。
CoreMedia
漏洞带来的影响:处理恶意制作的视频文件可能导致 App 意外终止
修复漏洞的方法:苹果已通过改进边界检查解决了一个越界写入问题。
CoreMedia
漏洞带来的影响:沙盒进程可能绕过沙盒限制
修复漏洞的方法:苹果已通过改进边界检查解决了一个越界写入问题。
CoreMedia Video Toolbox
漏洞带来的影响:处理恶意制作的视频文件可能导致 App 意外终止或进程内存损坏
修复漏洞的方法:已通过改进内存处理解决该问题。
CoreML
漏洞带来的影响:沙盒应用或许能够访问受限文件
修复漏洞的方法:已通过改进路径验证解决了一个权限问题。
CoreMotion
漏洞带来的影响:App 或许能够在未经用户同意的情况下访问耳机的运动数据
修复漏洞的方法:已通过改进验证解决了一个授权问题。
CoreText
漏洞带来的影响:处理网页内容可能导致拒绝服务
修复漏洞的方法:已通过改进输入验证解决空指针解引用问题。
DeviceCheck
漏洞带来的影响:App 或许能够读取持久性设备标识符
修复漏洞的方法:已通过改进访问控制解决授权问题。
Disk Images
漏洞带来的影响:App 或许能够导致系统意外终止
修复漏洞的方法:已通过改进内存处理解决该问题。
exFAT
漏洞带来的影响:挂载恶意构造的卷宗可能导致系统意外终止
修复漏洞的方法:已通过改进边界检查解决堆缓冲区溢出问题。
file_cmds
漏洞带来的影响:解压恶意构造的归档文件可能允许攻击者写入任意文件
修复漏洞的方法:通过改进验证机制修复了一个路径处理问题。
FontParser
漏洞带来的影响:处理恶意制作的字体文件可能导致 App 意外终止
修复漏洞的方法:已通过改进边界检查解决越界读取问题。
Foundation
漏洞带来的影响:App 可能导致拒绝服务
修复漏洞的方法:已通过改进内存处理解决类型混淆问题。
Graphics
漏洞带来的影响:App 或许能够导致系统意外终止
修复漏洞的方法:已通过改进状态处理解决了一个竞态条件问题。
ImageIO
图像输入输出接口漏洞带来的影响比较多,我给大家罗列一下:
处理恶意制作的图像可能会导致进程内存泄露
处理恶意制作的文件可能导致 App 意外终止
处理恶意制作的图像可能会破坏进程内存
处理恶意制作的图像可能导致应用意外终止
处理恶意制作的图像可能导致内存损坏
苹果已通过下列方式解决了该漏洞:
通过改进内存初始化解决未初始化内存问题。
该问题已通过改进边界检查得到解决。
已通过改进内存处理解决缓冲区溢出问题。
已通过改进边界检查解决了一个越界写入问题。
IOGPUFamily
漏洞带来的影响:App 或许能够导致系统意外终止
修复漏洞的方法:已通过改进状态处理解决竞态条件问题。
Kernel内核漏洞
内核漏洞比较多,我给大家罗列一下:
本地攻击者可能能够导致意外的系统终止或破坏内核内存
App 可能导致系统意外终止或破坏内核内存
恶意 App 可能获取 root 权限
App 或许能够导致系统意外终止
连接到恶意 NFS 服务器可能会泄露内核内存
App 可能导致系统意外终止或破坏内核内存
连接到恶意 NFS 服务器可能导致内核内存损坏
App 可能能够确定内核内存布局
App 或许能够导致系统意外终止
App 或许能够泄露内核内存
具有 root 权限的 App 或许能够读取未初始化的内核内存
App 或许能够导致系统意外终止
App 可能导致系统意外终止或破坏内核内存
App 可能导致系统意外终止或破坏内核内存
苹果已经通过下列方式解决了这些漏洞:
通过改进内存处理解决该问题。
通过改进边界检查解决了一个越界写入问题。
通过额外限制解决权限问题。
通过改进内存处理解决内存损坏问题。
通过改进内存处理解决该问题。
通过改进内存管理解决释放后使用问题。
通过改进内存管理解决了一个释放后使用问题。
通过改进内存处理解决内存初始化问题。
通过改进状态处理解决了一个竞态条件问题。
通过改进内存管理解决信息泄露问题。
通过改进内存处理解决内存初始化问题。
通过改进检查修复了一个类型混淆问题。
通过改进内存管理解决释放后使用问题。
通过改进状态处理解决了一个竞态条件问题。
通过改进内存管理修复了一个双重释放问题。
通过改进边界检查解决越界读取问题。
libarchive
漏洞带来的影响:处理恶意制作的文件可能导致意外的应用终止
修复漏洞的方法:已通过改进边界检查解决堆缓冲区溢出问题。
MobileAccessoryUpdater
漏洞带来的影响:连接恶意配件可能导致系统意外终止
修复漏洞的方法:通过改进输入验证,已解决内存损坏问题。
MobileBackup
漏洞带来的影响:App 或许能够修改文件系统的受保护部分;具有对信任配对设备的物理访问权限的攻击者可能能够读写任意文件
修复漏洞的方法:通过改进验证机制修复了一个路径处理问题;通过改进路径验证解决了一个路径遍历问题。
Model I/O
漏洞带来的影响:打开恶意构造的文件可能导致进程意外终止
修复漏洞的方法:已通过改进大小验证解决缓冲区溢出问题。
Music
漏洞带来的影响:App 或许能够访问敏感的用户数据
修复漏洞的方法:已通过改进状态管理解决了一个授权问题。
NetworkExtension
漏洞带来的影响:某个应用或许能够识别用户已安装的其他应用
修复漏洞的方法:已通过改进状态管理解决了一个信息泄露问题
Photos
漏洞带来的影响:App 或许能够访问敏感的用户数据
修复漏洞的方法:已通过额外限制解决权限问题。
Power Management
漏洞带来的影响:App 可能能够对设备进行指纹识别
修复漏洞的方法:已通过改进状态管理解决授权问题。
RealityKit
漏洞带来的影响:
打开恶意制作的文件可能导致进程意外终止或泄露进程内存
处理恶意制作的文件可能导致应用意外终止
修复漏洞的方法:
通过改进输入验证,修复了越界读取问题。
已通过改进边界检查解决了一个越界写入问题。
Reminders
漏洞带来的影响:App 或许能够访问敏感的用户数据
修复漏洞的方法:此问题已通过改进检查得到解决。
Safe Browsing
漏洞带来的影响:App 或许能够访问敏感的用户数据
修复漏洞的方法:此问题已通过额外的授权检查得到解决。
SceneKit
漏洞带来的影响:
处理恶意制作的文件可能导致进程内存泄露
处理恶意制作的 3D 模型可能导致内存损坏
处理恶意制作的 3D 模型可能导致内存损坏
处理恶意制作的 3D 模型可能导致内存损坏
处理恶意制作的 3D 场景可能导致进程意外终止
修复漏洞的方法:
通过改进输入验证解决整数溢出问题。
通过改进边界检查解决了一个越界写入问题。
通过改进内存处理解决该问题。
通过改进输入验证解决整数溢出问题。
通过改进边界检查解决了一个越界写入问题。
通过改进证书验证解决了一个证书验证问题。
Siri Suggestions
漏洞带来的影响:对已锁定设备具有物理访问权限的攻击者或许能够查看敏感用户信息
修复漏洞的方法:已通过改进检查解决了一个逻辑问题。
Spotlight
漏洞带来的影响:App 或许能够访问敏感的用户数据
修复漏洞的方法:已通过改进访问控制解决授权问题。
SpringBoard
漏洞带来的影响:应用可能导致拒绝服务
修复漏洞的方法:此问题已通过额外的授权检查得到解决。
Storage存储
漏洞带来的影响:
App 可能能够访问用户敏感数据
App 或许能够修改文件系统的受保护部分
修复漏洞的方法:
已通过额外限制解决权限问题。
已通过额外限制解决权限问题。
Symptom Framework症状框架
漏洞带来的影响:恶意 App 或许能够确定用户的当前位置
修复漏洞的方法:通过改进日志条目的私密数据脱敏处理,修复了一个隐私问题。
TCC
漏洞带来的影响:应用或许能够修改受保护的系统文件
修复漏洞的方法:已通过改进输入验证解决了一个路径遍历问题。
Time Zone时区
漏洞带来的影响:App 或许能够绕过某些隐私偏好设置
修复漏洞的方法:通过移除敏感数据修复了一个隐私问题。
Watch App
漏洞带来的影响:应用可能能够在未经许可的情况下跨应用和网站追踪用户
修复漏洞的方法:已通过改进状态管理解决了一个隐私问题。
WebKit
漏洞带来的影响:处理恶意制作的网页内容可能导致内存损坏
修复漏洞的方法:已通过改进内存管理解决了一个释放后使用问题。
WebKit Canvas
漏洞带来的影响:处理恶意构造的网页内容可能导致 Safari 意外崩溃
修复漏洞的方法:已通过改进内存管理解决了一个释放后使用问题。
XPC
漏洞带来的影响:App 或许能够访问敏感的用户数据
修复漏洞的方法:已通过改进状态管理解决了一个授权问题。
主要的系统安全漏洞以及苹果的解决方法就是以上这些,属于系统漏洞的集中修复了,因此对于 iOS 26 的用户来说,这个版本有必要升级,其他方面大家主要关心的就是续航部分了,由于系统刚刚升级,需要索引系统文件,因此会更耗电一下,索引的时间一般一天左右就能完成,之后运行速度以及续航都会恢复正常,我也会给大家带来续航实测分享,如果你感兴趣,别忘了关注我的公众号。
对于 iOS 27 系统,我从第一个开发者版本就一直用到现在,今天下午会继续把详细的更新内容梳理出来,然后给大家带来详细的图文以及视频分享,那么今天的推文就说这些,感谢大家对我内容和我的支持,我们下期见。