ARTICLE · 1029076
真题考点梳理第1章 网络信息安全概述 2022–2025 真题考点梳理 + 2026下半年预测
第 1 章是上午卷里纯记忆、纯送分的一章——不涉及计算、不涉及配置,考的全是概念、属性、法律时间点。它近四年稳定出 2~5 分,而且考法极其固定:给个场景让你判断属性、给个年份让你选法律、给个清单问哪个"不属于"。
这一章最大的陷阱不是难,而是教材用词和市面资料不一致(比如教材全章用的是"机密性"而不是"保密性")。今天我把第 1 章按8 大考点彻底拆开,每个考点配一条顺口溜,最后给你 5 道自测题。
📌 先说结论:第 1 章的分数只集中在 4 个地方——① 基本属性辨析(最高频,每年必碰);② 法律法规施行时间;③ 基本功能四要素;④ 概念类(第五疆域、网络空间主权、等保)。把这四块背熟,第 1 章的分基本就是白给。
· · ·
一、近四年(2022–2025)考情总览
第 1 章的内容可归为 8 个考点。下表按近四年复现频次排出复习优先级(★ 越多越常考,仅作优先级参考):
| ★★★☆☆ | ||
| ★★★★★ | ||
| ★★★★☆ | ||
| ★★★☆☆ | ||
| ★★★☆☆ | ||
| ★★★☆☆ | ||
| ★★★★★ | ||
| ★★☆☆☆ |
💡 一句话看懂第 1 章:考点②和⑦就是这一章的"两条大腿",占掉本章大部分分值;其余 6 个考点属于"看到了就顺手记一下"的散点。
· · ·
二、8 大考点逐条精讲
考点 1网络空间与基本概念 ★★★☆☆
网络空间是继陆、海、空、天四个疆域之后的"第五疆域"——这句话是原题级考点,几乎照抄教材。 网络空间主权:网络空间是国家主权的新疆域,要维护网络主权、安全、发展利益。 概念辨析:信息安全(偏技术,保护信息本身的机密性、完整性、可用性)≠ 网络安全(偏系统与网络基础设施)≠ 网络空间安全(把网络空间作为一类"疆域"来统筹,范围最大)。
考点 2网络信息安全基本属性(最高频)★★★★★
🚨先避坑:教材(第 2 版)全章使用的正式称谓是"机密性(Confidentiality)",而很多教辅和部分老题会写"保密性"。二者同义,但考试以教材的"机密性"为准,看到别懵。
核心五属性(必背):
| 机密性 | ||
| 完整性 | ||
| 可用性 | ||
| 抗抵赖性 | ||
| 可控性 |
其他属性(1.3.6 补充,常作干扰项来源,共 7 个):真实性、时效性、合规性、公平性、可靠性、可生存性、隐私性。
典型考法:题干给一个场景(如"网络被 DDoS 打瘫""数据被偷偷改掉""收到伪造的电子合同后对方不认账"),让你判断被破坏/体现的是哪一属性。这是第 1 章最高频的送分题。
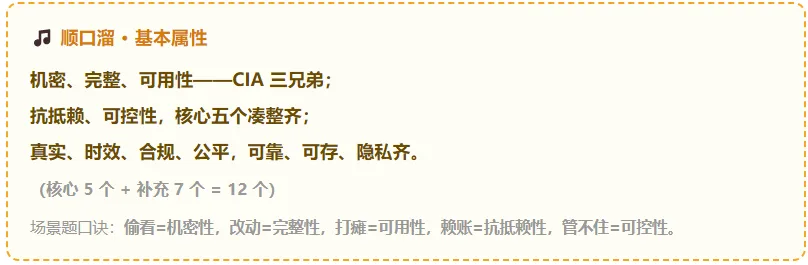
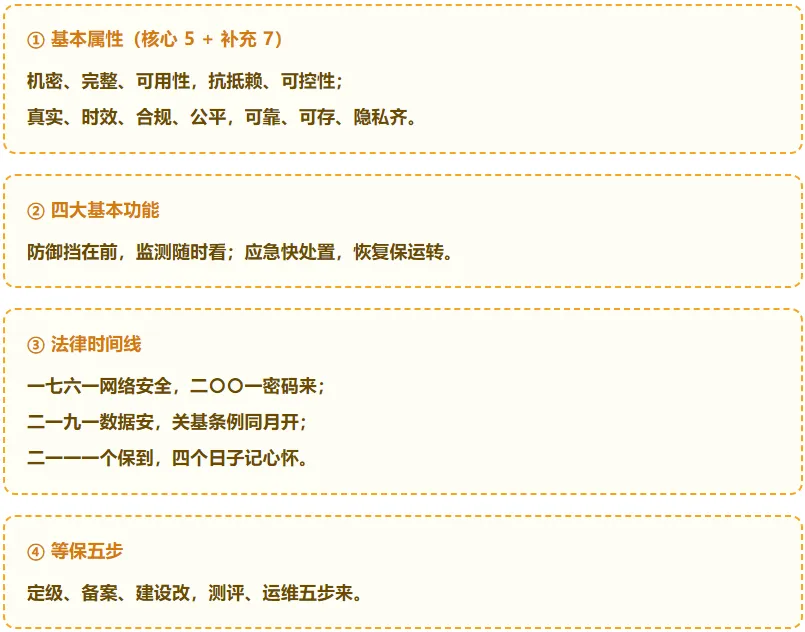
场景题口诀:偷看=机密性,改动=完整性,打瘫=可用性,赖账=抗抵赖性,管不住=可控性。
考点 3基本目标与基本功能 ★★★★☆
- 基本目标:分宏观与微观。宏观目标以总体国家安全观为指导,依据《国家网络空间安全战略》,服务建设网络强国的战略目标。
- 基本功能(必背四要素):网络应具备防御、监测、应急、恢复 四项基本功能。
| 防御 | |
| 监测 | |
| 应急 | |
| 恢复 |
⚠️ 易混提醒:这里的"防御、监测、应急、恢复"是第 1 章的四个基本功能;而第 4 章的 PDRR 信息保障模型(Protection 保护、Detection 检测、Response 响应、Recovery 恢复)是另一回事。考场上别把两者混为一谈。
考点 4网络信息安全现状与 12 类问题 ★★★☆☆
教材把当前网络安全面临的突出问题归纳为 12 类,常以"下列不属于……的是"形式出题:
网络强依赖性及网络安全关联风险凸显 网络信息产品供应链与安全质量风险 网络信息产品技术同质性与技术滥用风险 网络安全建设与管理发展不平衡、不充分风险 网络数据安全风险 高端持续威胁风险(APT) 恶意代码风险 软件代码和安全漏洞风险 人员网络安全意识风险 网络信息技术复杂性和运营安全风险 网络地下黑产经济风险 网络间谍与网络战风险
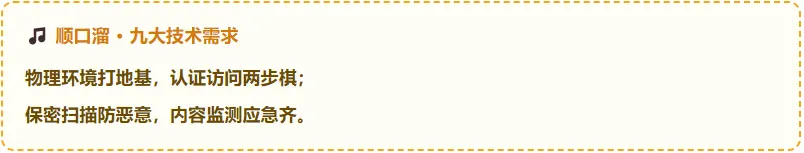
考点 5网络信息安全基本技术需求(9 项) ★★★☆☆
教材 1.5 节把"网络安全基本技术需求"列为 9 项:
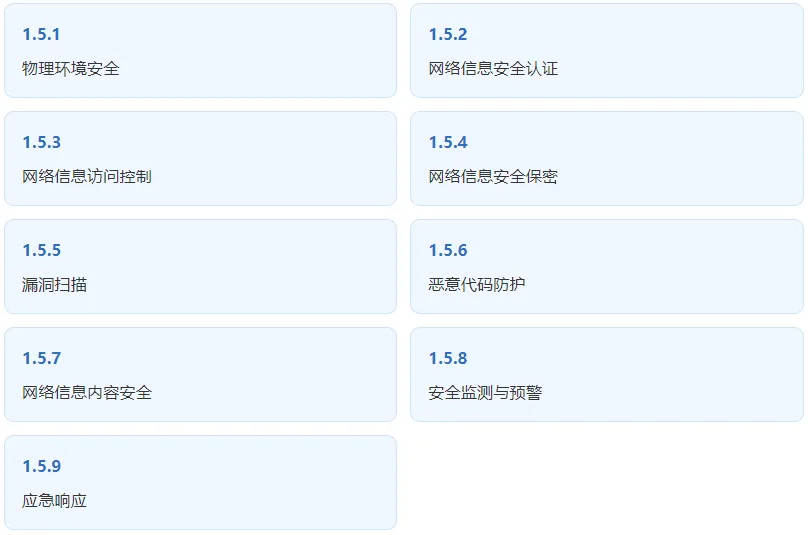
两个小细节容易被考到:
- 认证
是实现网络资源访问控制的前提和依据,作用是标识鉴别访问者的身份真实性,防止假冒身份。 - 访问控制
两大目的:① 限制非法用户进入或使用网络资源;② 防止合法用户越权访问。
考点 6网络信息安全管理 ★★★☆☆
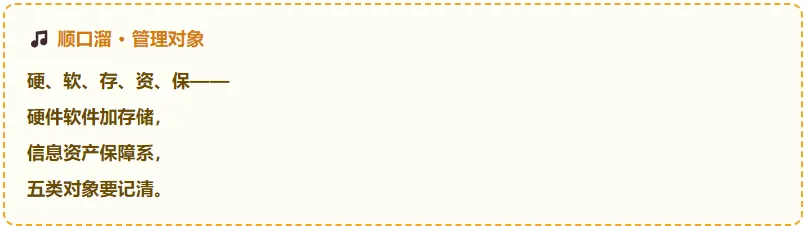
管理对象(5 类):企业/机构直接赋予价值、需要保护的资产,分有形与无形:
- 硬件:计算机、网络设备、传输介质及转换器、输入输出设备、监控设备
- 软件:网络操作系统、网络通信软件、网络管理软件
- 存储介质:光盘、软盘、磁带、移动存储器
- 网络信息资产:IP 地址、物理地址、账号口令、网络拓扑结构
- 支持保障系统:消防、保安、动力、空调、通信、工商服务系统
安全管理还应贯穿网络信息系统的整个生命周期(规划 → 设计 → 集成实现 → 运行实施维护)。
🔥 高频数字考点:《网络安全法》第二十一条规定的等级保护义务中,要求采取监测、记录网络运行状态和网络安全事件的技术措施,并留存相关网络日志不少于 6 个月。这个"6 个月"是本章的经典送分数字,务必记死。
考点 7网络信息安全法律与政策文件(最高频)★★★★★
7.1 基本法律与国家战略:《中华人民共和国国家安全法》《中华人民共和国网络安全法》《全国人民代表大会常务委员会关于加强网络信息保护的决定》《国家网络空间安全战略》《网络空间国际合作战略》。
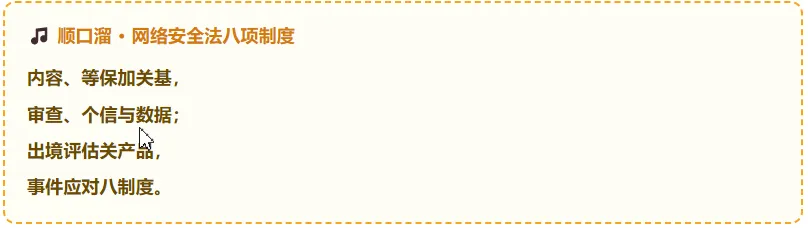
其中《网络安全法》是国家网络空间安全管理的基本法律,框架性构建了 8 项重点制度:
内容管理、网络安全等级保护、关基保护、网络安全审查、个人信息和重要数据保护、数据出境安全评估、网络关键设备和专用产品安全管理、网络安全事件应对。
📅 必背!主要法律施行时间线
2017-06-01 《中华人民共和国网络安全法》施行,注意:原始版本:2016年11月7日通过,2017年6月1日起施行 。最新修订:2025年10月28日第十四届全国人大常委会第十八次会议表决通过修改决定,2026年1月1日起施行
2020-01-01 《中华人民共和国密码法》施行
2021-09-01 《中华人民共和国数据安全法》、《关键信息基础设施安全保护条例》施行
2021-11-01 《中华人民共和国个人信息保护法》施行
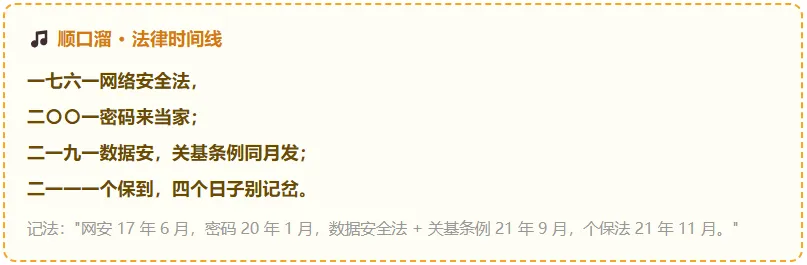
记法:"网安17年6月,密码20年1月,数据安全法+关基条例21年9月,个保法21 年11月。"
📅 网络安全等级保护(等保 2.0)
- 法律依据:《网络安全法》第二十一条,国家实行网络安全等级保护制度。
- 主要工作五步:定级 → 备案 → 建设整改 → 等级测评 → 运营维护。
- 技术标准:GB/T 22239《网络安全等级保护基本要求》等 6 项"信息安全技术 网络安全等级保护××"标准。
📅 国家密码管理制度
依据《密码法》,国家密码管理部门负责管理全国的密码工作,县级以上地方各级密码管理部门负责管理本行政区域的密码工作。
考点 8标准规范、术语与科技信息 ★★☆☆☆
- 术语类(易考"哪个不属于"):测评技术术语包括黑盒测试、白盒测试、灰盒测试、渗透测试、模糊测试。
- 技术分类术语:防护技术(访问控制、防火墙、入侵防御 IPS)、检测技术(入侵检测 IDS、漏洞扫描)、响应/恢复技术(应急响应、灾难恢复、备份)、测评技术。
- 国际组织/网站:计算机应急响应组 CERT/CC、开放 Web 应用程序安全项目 OWASP、网络安全会议 Black Hat等。
- 国内期刊:《软件学报》《计算机研究与发展》《中国科学:信息科学》《电子学报》《自动化学报》《通信学报》《信息安全学报》《密码学报》《网络与信息安全学报》。
· · ·
三、易错易混 6 组(考前再看一眼)
· · ·
四、2026 下半年考点预测
结合近四年命题规律与当前政策热点,这一章 2026 下半年的走向可以分成四档:
🔥 第一档:必考级(背也要背下来)
- 基本属性的场景辨析——给一段描述,选被破坏/体现的属性。几乎年年有,务必练到条件反射。
- 法律法规施行时间——四部法律 + 关基条例的时间点,尤其小心"数据安全法 vs 个人信息保护法"混淆。
⭐ 第二档:高概率
- 基本功能四要素(防御、监测、应急、恢复)选填,注意与 PDRR 区分。
- 等保制度:法律依据(网络安全法第 21 条)、五步工作、日志留存 6 个月。
- "第五疆域"与网络空间主权、概念的包含关系。
- 网络安全法构建的 8 项制度选"属于/不属于"。
🆕 第三档:时政外延(近两年新增趋势)
- 数据安全与个人信息保护方向权重上升:数据出境安全评估、重要数据目录、个人信息处理规则。
- 关键信息基础设施(CII)安全保护:关基认定、运营者责任、年度检测评估。
- 新兴技术安全风险:人工智能/大模型安全、云计算与供应链安全、AI 生成内容治理——多以"下列不属于传统网络安全范畴/属于新型风险的是"这类形式出现。
- 网络空间主权与国家战略:《国家网络空间安全战略》相关表述。
💡 预测逻辑:第 1 章是"概述章",命题空间有限,所以它不会考偏,只会在"老考点上换场景、在"新政策上补名字"。复习策略就是——老考点背熟,新法律记时间,新兴技术记名字。
📎 第四档:补漏(性价比高,别丢分)
12 类网络安全问题、"不属于"型选项。 9 项基本技术需求。 管理对象 5 分类。 5 种测试术语(黑/白/灰盒、渗透、模糊)、CERT/OWASP/Black Hat。
· · ·
五、顺口溜速记卡(建议截图收藏)
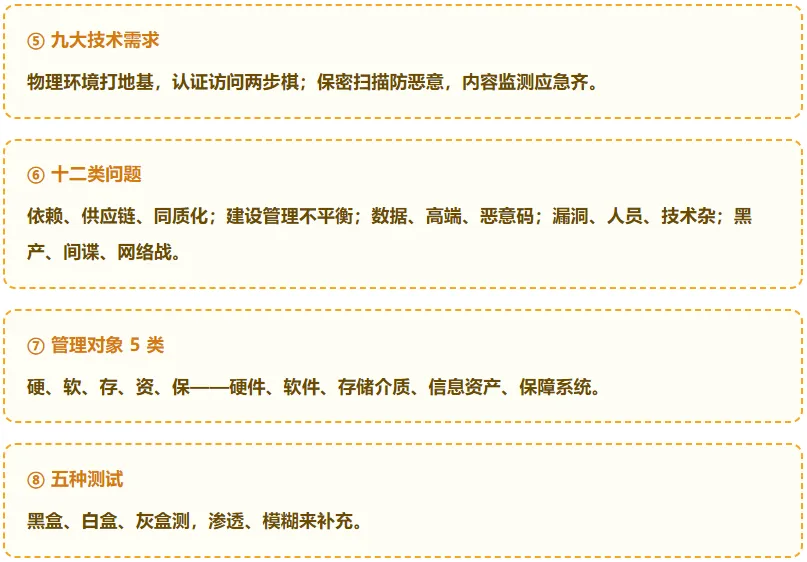
· · ·
六、5 题自测(先做再看答案)
1. 某电商网站遭 DDoS 攻击导致用户无法下单,主要破坏了网络信息安全的( )。
2. 下列不属于教材所列网络信息安全基本属性的是( )。A. 机密性 B. 完整性 C. 时效性 D. 可用性
3. 《中华人民共和国数据安全法》与《关键信息基础设施安全保护条例》的施行时间是( )。A. 2020-01-01 B. 2021-09-01 C. 2021-11-01 D. 2017-06-01
4. 网络信息安全的基本功能包括防御、监测、应急和( )。
5. 《网络安全法》要求网络运营者采取监测、记录网络运行状态和网络安全事件的技术措施,并按规定留存相关网络日志不少于( )。
✨ 查看参考答案与解析
1. 可用性。 DDoS 让合法用户"访问不了服务",是典型的可用性破坏;注意它不是完整性(数据没被改),也不是机密性(数据没泄露)。
2. C。 时效性属于 1.3.6 的"其他属性",不属于核心五项(机密性、完整性、可用性、抗抵赖性、可控性)。题目若问"下列属于基本属性的是",四项都可能对,要看题干限定的是"核心五属性"还是"全部属性"——这也是本章常见的设坑方式。
3. B。 数据安全法与关基条例同为 2021-09-01 施行;个保法是 2021-11-01(易混点)。
4. 恢复。 四功能:防御、监测、应急、恢复。
5. 6 个月。 《网络安全法》第二十一条明确规定的留存期限。
觉得有用的话,点个"在看"并转发给一起备考的战友 👇