ARTICLE · 1029196
红队资产测绘新工具,AI 自动规划 FOFA 查询、自动区分高置信资产与待复核候选、支持图标反查与批量资产导出
0x01 工具介绍
FofaMap2.0新升级、一款证据驱动的 FOFA 资产测绘智能体,融合传统 FOFA 检索与 AI 侦察能力。支持自然语言需求自动拆解生成多组查询,AI 反思迭代检索结果,区分高置信资产、候选资产与噪声数据。提供 CLI、MCP、REST 多入口,可对接 Cursor、Claude Code 等 AI 宿主。内置图标反查、批量导出、存活检测,Nuclei 主动扫描强制人工审批,保障资产测绘流程可控。
注意:现在只对常读和星标的公众号才展示大图推送,建议大家把渗透安全HackTwo"设为星标⭐️"否则可能就看不到了啦!
下载地址在末尾 #渗透安全HackTwo
0x02 功能介绍
✨核心特点
FofaMap 2.0 完成了从查询脚本到自然语言助手的跨越;2.0.1 把 Agent、Skill、MCP、CLI 和扫描审批收敛到同一套核心契约。
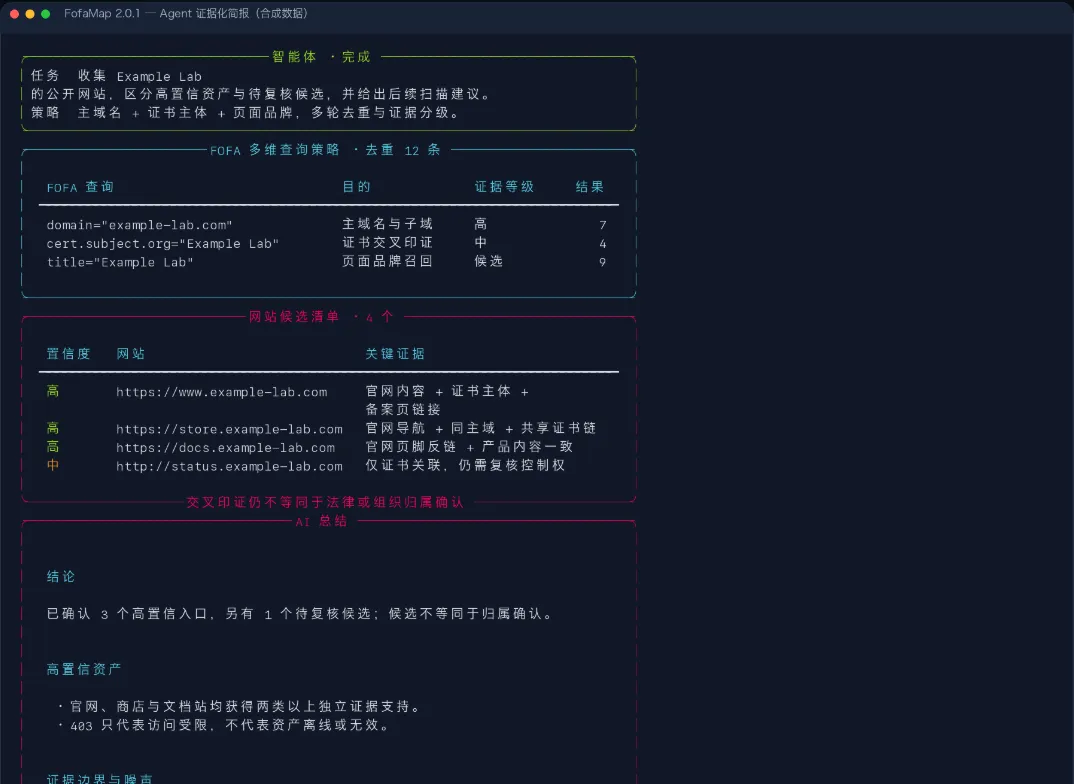
FofaMap 既能像传统 CLI 一样直接执行 FOFA 语句,也能让 Agent 把一句自然语言需求拆成多组查询,依据真实命中自我反思,最后输出带证据边界的资产简报。需要扫描时,它只先生成方案;目标、模板和严重级别必须经过一次性审批才能交给 Nuclei。
| 能力 | 2.0.1 的做法 |
|---|---|
| 经典查询 | -q / -hq / -cq / -ico / -bq 保持可用,不需要 AI 模型 |
| 自然语言侦察 | 规划多组 FOFA 查询,按命中量和新增资产反思,最多两轮修正 |
| 组织网站收集 | 输出 corroborated / observed / candidate 候选与证据,不把搜索命中直接写成归属结论 |
| 高质量总结 | 固定覆盖结论、高置信资产、噪声、暴露面、证据缺口和下一步 |
| Agent 接入 | 一条命令安装到 Cursor、Codex、Claude Code、LM Studio、OpenCode 等宿主 |
| Nuclei 基线 | 默认组合 10 个低影响 Web/TLS 基线模板,覆盖常见配置与证书检查 |
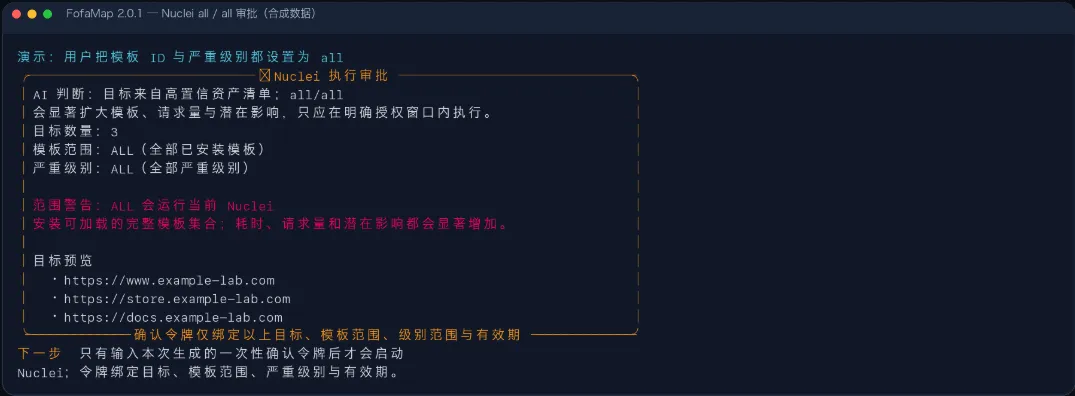
| 自定义扫描范围 | 模板 ID 和严重级别均可修改;输入 all 表示该维度全部执行 |
| 审批边界 | 精确展示目标、模板和级别;一次性令牌绑定方案,-batch 也不能绕过 |
| 数据输出 | XLSX / CSV / JSONL;连续分页、流式大结果导出、Markdown Agent 报告 |
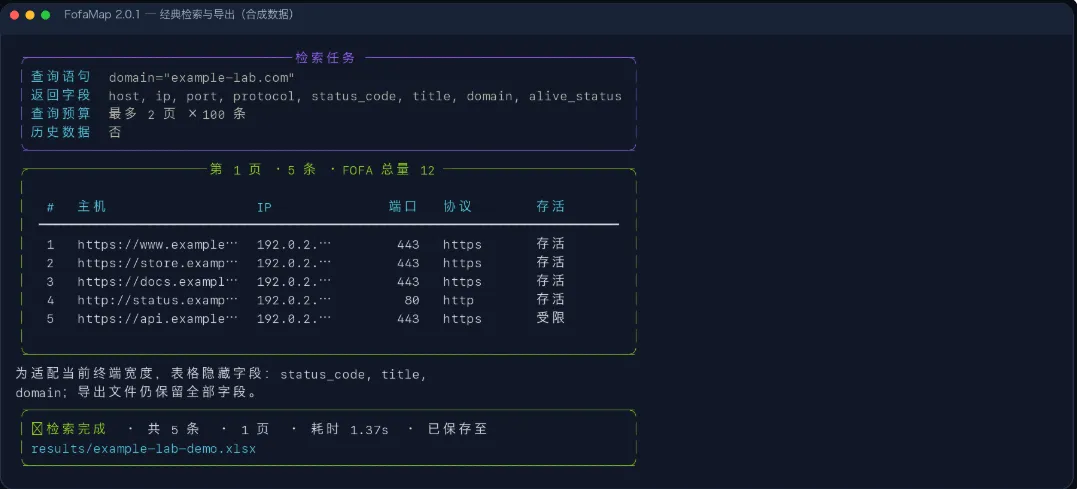
经典 FOFA 查询
普通查询不需要模型。终端展示适合人读的字段,导出文件仍保留完整字段。
Agent 证据化简报
all / all 扫描审批
模板 ID 和严重级别都支持 all。这意味着运行当前 Nuclei 可加载的全部模板和全部严重级别,程序会显示红色范围警告并再次要求审批。
0x03 更新介绍
界面抛光:主 Tab / AI 实验室分段胶囊、采集栏与 Agent 输入区圆角条、彩色自定义图标(解析器 / 构建器 / 浏览器)Bypass Hook:把选定加密 / 哈希路径改成恒等,使明文进 Burp,再一键「生成加密」密桥 Hook 扩展:弹窗可切换代理(直连 / 解密端 / Burp / 自定义)Burp 扩展源码(burp_ext/):上游桥接 + 右键「发送到密桥」Vue / Electron 网页版(vue版/):与 PyQt 并行的桌面 UI,经本地 FastAPI 启停代理不可逆算法提示:仅 Hash / HMAC 步骤时,「生成解密」会明确警告目标字段绑定:Agent 可限定请求 / 响应字段,减少盲目猜测
0x04 使用介绍
📦安装与使用指南
需要 Python 3.10+。macOS、Linux 和 Windows 均可运行。
cd FofaMappython3 -m venv .venv. .venv/bin/activate # Windows: .venv\Scripts\activatepython -m pip install -e .fofamap --versionfofamap --help
跨平台安装说明
macOS / Linux
git clone https://github.com/asaotomo/FofaMap.gitcd FofaMappy -3 -m venv .venv.\.venv\Scripts\Activate.ps1python -m pip install --upgrade pippython -m pip install -e .
每次打开新终端后,在项目目录执行 source .venv/bin/activate。如果不想激活虚拟环境,也可以直接使用 .venv/bin/fofamap。
Windows PowerShell
git clone https://github.com/asaotomo/FofaMap.gitcd FofaMappy -3 -m venv .venv.\.venv\Scripts\Activate.ps1python -m pip install --upgrade pippython -m pip install -e .
如果 PowerShell 阻止激活脚本,可为当前用户设置签名策略,或直接运行 .\.venv\Scripts\fofamap.exe。Windows 命令中的 FOFA 双引号需要转义:
fofamap -q "app=\"ThinkPHP\" && country=\"CN\""0x05 内部VIP星球介绍-V1.5(福利)
如果你想学习更多渗透测试技术/应急溯源/免杀工具/挖洞SRC赚取漏洞赏金/红队打点等欢迎加入我们内部星球可获得内部工具字典和享受内部资源和内部交流群,每天更新1day/0day漏洞刷分上分(2026POC更新至14222+),包含全网一些付费扫描工具及内部原创的Burp自动化漏洞探测插件/漏扫工具等,AI代审工具,最新挖洞技巧、SKILL等。shadon/Hunter/0zone/Zoomeye/Quake/Fofa高级会员/AI账号/CTFShow等各种账号会员共享。详情点击下方链接了解,觉得价格高的师傅后台回复" 星球 "有优惠券名额有限先到先得❗️啥都有❗️全网资源最新最丰富❗️(🤙截止目前已有3200+多位师傅选择加入❗️早加入早享受)
免责声明
获取方法
公众号回复20260918获取下载、回复 加群 获取交流群
最后必看-免责声明
文章中的案例或工具仅面向合法授权的企业安全建设行为,如您需要测试内容的可用性,请自行搭建靶机环境,勿用于非法行为。如用于其他用途,由使用者承担全部法律及连带责任,与作者和本公众号无关。本项目所有收录的poc均为漏洞的理论判断,不存在漏洞利用过程,不会对目标发起真实攻击和漏洞利用。文中所涉及的技术、思路和工具仅供以安全为目的的学习交流使用。如您在使用本工具或阅读文章的过程中存在任何非法行为,您需自行承担相应后果,我们将不承担任何法律及连带责任。本工具或文章或来源于网络,若有侵权请联系作者删除,请在24小时内删除,请勿用于商业行为,自行查验是否具有后门,切勿相信软件内的广告!
往期推荐
渗透安全HackTwo
微信号:关注公众号获取
后台回复星球加入:知识星球
扫码关注 了解更多