ARTICLE · 1360615
一款浏览器AI-Agent插件
75
书站的未授权漏洞,忆校园青春阅edu证书站的未授权漏洞,忆校园青春
点击蓝字 关注我 共筑信息安全

免责声明:请勿利用文章内的相关技术从事非法测试,由于传播、利用此文所提供的信息而造成的任何直接或者间接的后果及损失,均由使用者本人负责,作者不为此承担任何责任!
1
背景
本次实战的案例,源于某高校的人脸采集系统,听着都感觉危害很大,因为全是敏感信息,如身份证、人脸等,拿到就是高危漏洞。从无账号到登录系统,靠的就是fuzz,详细的过程见实战过程。
2
实战过程
通过一系列的信息收集,高校的人脸采集系统引起了作者注意,为什么?因为有敏感信息。
连Hunter、Fofa都没索引到这个系统,作者靠灯塔拿到了,灯塔确实好使,关键还免费,需要的师傅可以文末获取下载链接!
系统的首页如下图,可以看到,只用一个登录按钮。

看下findsomething,也没有找到“注册”功能相关的关键字,同时也跑了下接口,并无接口未授权问题。

本次案例的关键操作来了,首先抓包观察下登录系统的数据包情况,随意输入账号密码,点击登录。

可以看到登录的数据包中有个login关键字,秉着试试的心态!
作者将login改为register,惊喜时刻,注册账号成功。

使用注册成功的账号登录系统。

可以看到获取到了身份凭证。

登录到了个人信息首页。

任意用户注册账号漏洞拿下,这个fuzz操作确实有点妙。都登录系统,肯定得把全量的功能测一遍,一般可以测试sql注入、越权、文件上传等漏洞。
co
点击蓝字 关注我 共筑信息安全
免责声明:请勿利用文章内的相关技术从事非法测试,由于传播、利用此文所提供的信息、工具等造成的任何直接或者间接的后果及损失,均由使用者本人负责,作者不为此承担任何责任!
1
工具概述
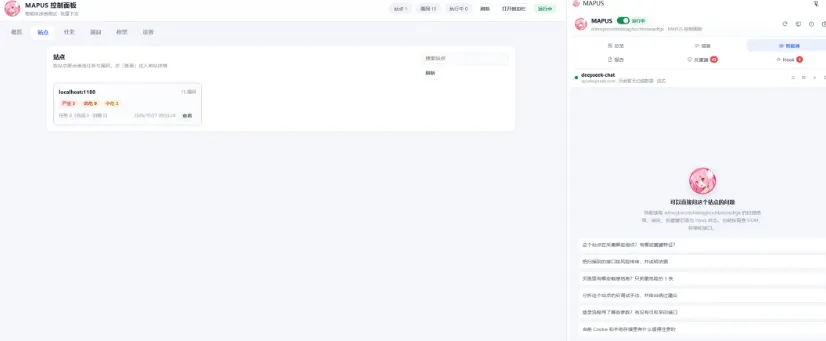
主要功能
1、页面检测器。内置endpoint-finder提取页面脚本和接口路径,sensitive-dir-finder探测敏感目录,dom-xss-detector识别DOM XSS及eval、packer混淆,敏感数据扫描收集cookie、凭据、手机号、邮箱、身份证、idKey等并分类展示。
2、浏览器控制工具集。支持browser_network抓真实请求,browser_console查看JS报错,browser_screenshot留证,browser_navigate和browser_tabs跳转及多标签操作,browser_eval在页面主世界执行JS并可绕过页面CSP,browser_emulate修改UA、地理位置、时区、视口和网络,browser_dialog处理弹窗,browser_upload上传文件,browser_wait等待异步渲染。
3、probe_http直连验证。等价于curl的服务端探测工具,可自定义方法、路径、头和Body,自动携带当前站Cookie并忽略页面CSP,用于验证鉴权缺失、越权访问、未授权接口和注入类问题,相对路径会自动拼接当前站点。
4、AI审计助手。可接入OpenAI、DeepSeek、Moonshot、智谱、通义、SiliconFlow、本地Ollama或自定义兼容端点。Agent按信息收集、静态检查、深挖签名加密、请求验证、report_vulnerability上报的流程推进,发现一个确证风险即上报一次。
5、调试增强脚本库。包括Hook_cookie、hook_sessionStorage_setItem、hook_xhr_open和setRequestHeader、hook_fetch、hook_log、Bypass_Debugger、Get_Vue、adb_runtime、pagefn等,用于观察页面运行时行为。
6、站长服务。提供域名权重查询、IP归属查询、ICP备案查询和SEO权重图,默认关闭,需要自行填写key并调用第三方接口。
7、DSH本地桥。扩展通过ws://127.0.0.1:19876和http://127.0.0.1:7355回环连接dsh-mapus插件,由Koishi宿主中的DeepSeek agent驱动浏览器执行任务,使用token鉴权,非回环绑定需显式开启allowRemote。
两种运行模式
1、扩展内置agent模式(推荐)。AI推理循环运行在Chrome扩展的service worker中,出站请求直连所配置的LLM提供商,不装Koishi和Node也能用。优点是零部署、开箱即用;限制是service worker空闲约30秒可能被回收,超长多轮任务可能中断,且只能操作网页,不能访问本机文件和shell。
2、DSH宿主模式。由独立运行的Koishi进程承载DSH agent,扩展作为工具手。宿主侧下发任务,agent推理后经dsh-mapus桥把browser_eval、browser_network、probe_http等工具调用下发回扩展执行,结果回传后继续推理。优点是agent循环常驻不中断,可开启enableHostTools调用本地文件和shell工具,做网页与本机混合任务,也可借Koishi适配器从聊天平台远程驱动。限制是需要安装Node.js、Koishi和dsh-mapus并常驻运行;工具调用默认自动批准,开启宿主工具后风险面更大。安全基线是桥只监听127.0.0.1,使用随机token鉴权,局域网访问必须显式开启allowRemote且不建议。
下载方式见文末!!!
期待你的关注
往期好文推荐
下载方式:关注公众号,回复“261116”获取下载链接。