ARTICLE · 995309
插件装完还能自动变坏:19个浏览器扩展暴露AI时代的供应链盲区
浏览器扩展最容易制造一种安全错觉:它来自官方商店,有用户评价,有漂亮的图标,安装时也能正常完成它承诺的功能。于是很多人默认,装上之后只要不再主动下载文件,就不会出问题。
8月30日,BleepingComputer披露了一起浏览器扩展供应链事件:研究人员发现,18个Chrome扩展和1个Edge扩展被用于投递可扩展的恶意框架,目标包括加密资产、浏览器数据、账号会话和网页内容。Socket的研究显示,其中一些扩展最初是干净的,恶意行为是在后续版本或被收购后加入的。
这比“下载了一个木马插件”更值得警惕。因为用户做对了第一步:选择了看起来正常的工具;但攻击者把恶意行为放进了第二步:自动更新。浏览器通常会自动把扩展升级到最新版本,用户既不会重新确认权限,也很难知道开发者或所有权已经发生变化。
19个扩展背后的真正风险
Socket称,发现的样本采用了相似的加载框架和通信方式,18个来自Chrome生态,1个来自Edge生态。研究者还发现,5个扩展是从原作者手中购买或收购后再加入恶意代码,其中一个“Enable Right Click & Copy — Smart Unlock + OCR”扩展在恶意功能出现时,Chrome端约有7万用户,Edge端约有1万用户。这个数字代表潜在暴露面,不等于每个用户都安装了恶意版本。
恶意框架的设计也不是“装完就执行一个固定脚本”。Socket观察到,它可以从命令控制端获取新的JavaScript模块,再通过浏览器扩展能力作用于用户访问的网页。相关模块涉及钱包按钮劫持、种子短语钓鱼、交易平台会话和令牌收集、表单输入记录、社交账号信息以及浏览历史外传。
对普通用户来说,最危险的并不只是加密钱包。只要扩展能够读取或修改你访问的网页,它就可能接触邮箱、代码托管平台、企业单点登录、财务后台和内部系统。很多账号的安全边界不是密码,而是“这个浏览器标签页已经登录了什么”。
为什么“官方商店”仍然不是绝对背书
应用商店的审核是重要的安全机制,但它更像一道入场检查,而不是永久担保。扩展的代码会更新,开发者可能更换,域名和后端也可能变化。尤其是那种“前几个版本功能正常、后一个版本悄悄投毒”的方式,很难仅靠安装时的扫描发现。
AI时代又放大了这一问题。用户会快速安装各种写作、翻译、搜索、截图、代码和效率插件,工具更新速度比传统办公软件更快;同时,许多AI工作流依赖浏览器会话、网页内容和跨站复制粘贴。扩展一旦获得过宽权限,就可能成为AI工作流旁边的隐形观察者。
个人用户的四层防线
第一层是数量控制。浏览器扩展不是越多越好,长期不用的扩展应当删除,而不是“先留着”。
第二层是权限意识。安装前看它能否读取所有网站数据,工具功能是否真的需要这样的权限。
第三层是隔离,把高价值钱包、企业后台和日常娱乐放到不同浏览器配置中。
第四层是持续检查:每隔一段时间查看扩展名称、开发者、权限、更新时间和是否出现异常弹窗。
涉及加密资产时,不要在浏览器弹出的“更新”“恢复”“验证”页面输入助记词或私钥。任何要求你把恢复短语复制到网页表单里的操作,都应该直接停止。涉及工作账号时,不要把扩展带进企业管理员、代码仓库和生产环境浏览器。
企业不要只做“禁止安装”
企业可以通过浏览器策略建立扩展白名单,限制扩展来源、权限和自动安装行为,并对扩展版本变化做资产化记录。安全团队还应关注浏览器进程产生的异常网络连接、扩展更新后的登录异常、同一账号在不同设备上的会话变化,以及敏感网站页面出现的DOM篡改迹象。
但仅靠封禁清单仍然不够。真正有效的管理是把扩展当作供应链组件:谁批准、谁维护、谁复核、出了问题谁能快速撤销。对于开发团队,建议在专用浏览器配置中使用开发工具,避免把日常插件、个人账号和源代码权限混在同一个用户目录里。
行动清单:今天就做这 4 件事
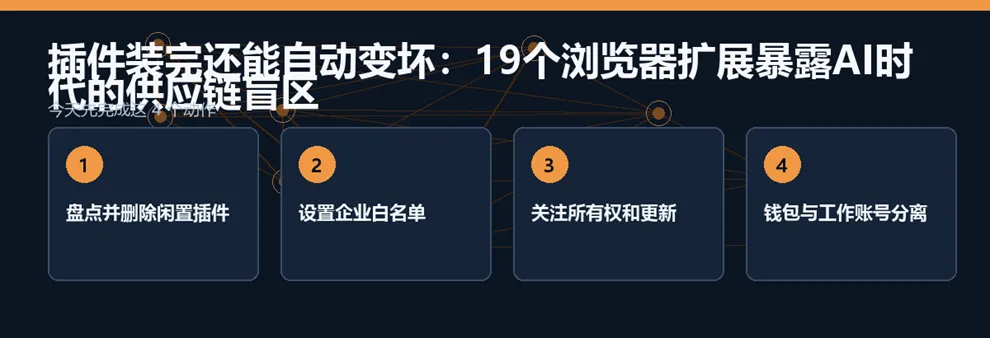
1. 打开浏览器扩展管理页,删除三个月没有使用过的组件。
2. 对仍需保留的扩展,核对开发者、权限、版本和最近更新时间。
3. 钱包、企业后台、代码仓库分别使用独立浏览器配置或专用终端。
4. 企业管理员建立扩展白名单,并把版本变化纳入安全告警。
我的看法是:浏览器扩展已经从“个人效率工具”变成了一种轻量级软件供应链。它能读取什么、注入什么、更新什么,决定了它究竟是插件还是一个拥有网页级权限的常驻程序。未来用户评价和安装量仍然有参考价值,但真正值得信任的标志,应当是权限克制、更新透明、所有权可追溯,以及出问题后能快速撤销。