ARTICLE · 995848
OpenClaw 2.0来了!这只"龙虾"憋了七周,搞了个大的
说实话,我差点以为 OpenClaw 凉了。
毕竟从今年年初那波爆火之后,中文社区里关于它的讨论肉眼可见地变少。朋友圈没人晒截图了,技术群里也没人争论"龙虾到底好不好用"了。甚至我自己那台跑 OpenClaw 的树莓派,上次开机好像还是两个月前。
结果就在上周末,官方突然扔了个炸弹:OpenClaw 2.0,正式发布。
而且官方博客的标题特别有意思——《OpenClaw 2.0, Accidentally》,翻译过来就是"不小心搞出了2.0"。写博客的是团队成员 Hannes Rudolph,他说团队本来只想做两件事:把安装流程搞简单点,把浏览器端体验重做一下。结果做着做着发现改不干净,只能顺着往下清理,清到最后就成了一个大版本。
这波操作,就很程序员。
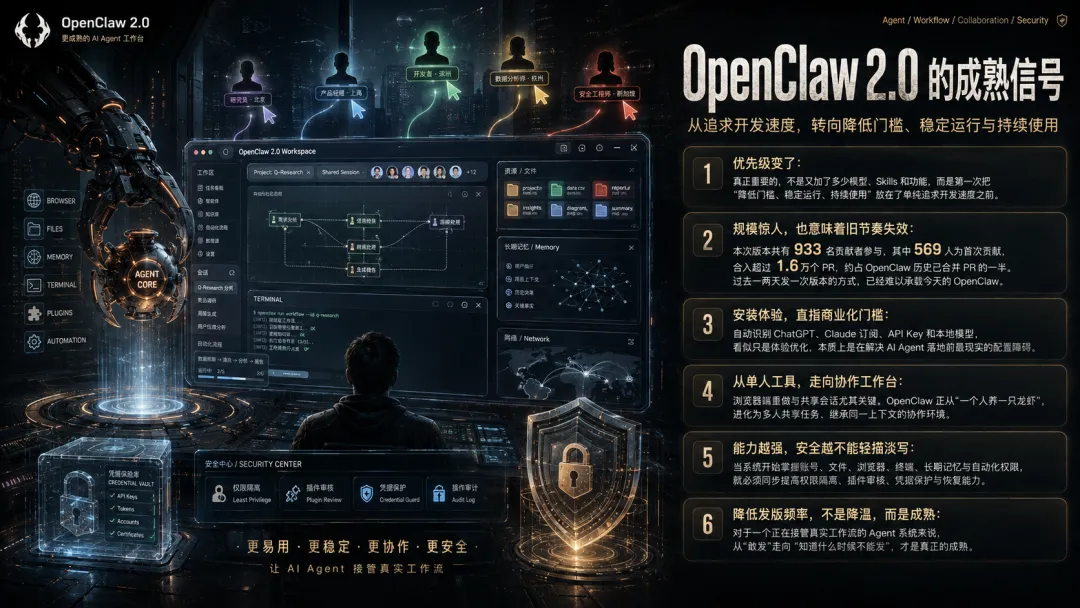
几个硬数字: 933 名贡献者参与(其中 569 人是第一次提交代码),合并了超过 16,000 个 Pull Request,约占项目历史上全部 PR 的一半。在此之前,OpenClaw 在 230 天里发布了 106 个版本,大多数版本之间只隔一两天。这次却憋了将近七周——官方的解释是,发版节奏慢下来的同时,开发反而在加速,团队规模变大,工作量和速度同时超出了原有代码底座能承受的范围,于是两边一起返工。
所以 2.0 到底改了什么?我花了一下午把 Release Notes 翻了一遍,结合自己实际体验,挑几个真正影响日常使用的点来说。
一、安装终于不劝退了
如果你之前装过 OpenClaw,应该知道它的初次配置有多折磨。模型、网关、插件、通信渠道……每增加一项自由度,就意味着多一个需要理解的配置项。我当初为了让它连上 Telegram,在配置文件里折腾了整整一个下午。
2.0 彻底重构了安装流程。引导式安装程序会先扫描你机器上已有的 AI 服务——ChatGPT 订阅、Claude CLI 登录、API Key、本地跑的 Ollama 模型——能自动处理的尽量自动处理,暂时用不到的设置直接从初次安装里移除。官方默认使用 GPT-5.6,本地模型方面把 node-llama-cpp 换成了托管的 llama-server,上下文长度默认提升到 64K。
最贴心的是,大量配置项被移出初次安装,剩余部分交给用户在与 Agent 的日常对话中逐步完善。也就是说,你不需要一上来就把所有东西配好,边用边调就行。
二、浏览器端重建成"一等公民"
以前 OpenClaw 的浏览器界面,怎么说呢,能用,但总觉得是个附赠品。打开速度慢、交互逻辑别扭、文件管理几乎不存在。
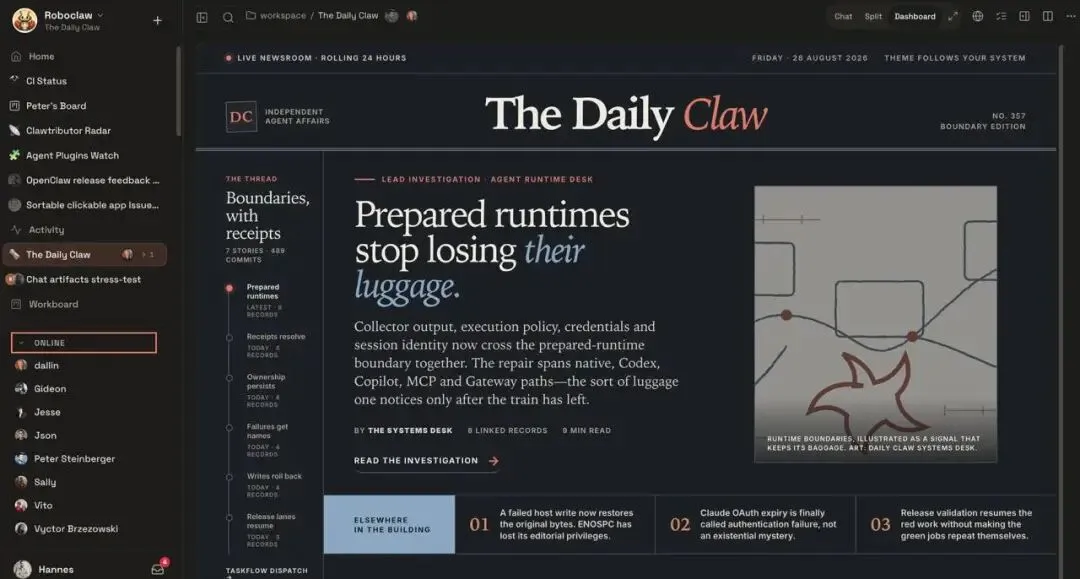
2.0 把整个浏览器应用推倒重来了。Control UI 启动时间从 1.6 秒降到 575 毫秒,JS 请求从 140 个砍到 45 个。打开就是对话界面,可以继续配置、回到进行中的工作、实时围观 Agent 干活。侧边栏新增了文件编辑器、Git 变更面板、浏览器面板(带元素检查和截图标注)、全屏终端。
有个细节我挺喜欢:审批请求会直接出现在触发它的对话里,附带 30 天滚动历史。之前经常遇到 Agent 要权限的时候找不到对应的审批窗口,现在这个问题基本解决了。
三、共享云会话:从"个人玩具"到"团队协作"
这可能是 2.0 最有野心的变化。
创始人 Peter Steinberger 透露,过去两个月团队一直在做一件有点套娃的事:用 OpenClaw 构建 OpenClaw。全员迁移到共享 Agent 上协作开发,多人编码 + 云端节点/会话的无限算力,彻底改变了他们的开发方式。他的原话是"本地 coding harness 现在像老古董了"。
这个功能落到产品里,就是 Shared Cloud Sessions。会话可以在本地设备、配对机器和 Cloud Worker 之间迁移,一项工作可以先在 Mac 上开始,随后交给云端机器继续执行,云端机器闲置后可休眠,收到新消息再重新分配资源。团队成员可以进入同一任务,查看 Agent 已完成的工作,并在保留原有上下文的情况下接手继续。
不过文档也写得很直白:这些控制项不是租户隔离,也不构成安全边界。权限被撤销后,界面刷新前可能仍短暂显示为可用。这种"我们先说清楚有什么坑"的态度,反而让人更放心。
四、安全终于像回事了
OpenClaw 最吸引人的地方,也是它最受争议的地方:它能访问浏览器、文件、邮箱、Shell,甚至控制真实设备。能力越强,风险越大。
2.0 在安全层面下了不少功夫:
• Private Credential Request:Agent 需要密码或 Token 时,通过遮罩输入界面向用户索取,敏感信息全程不进入聊天记录和模型上下文。
• 自动化一次性授权:为精确操作授予自动化权限,事后可审查、可撤销,任务或操作发生变化后需重新审批。
• 插件安全审计:第三方插件安装前展示能力、来源和版本信息,未知来源且能执行代码的插件需要额外审批。
• 安全审计命令:新增 openclaw security audit,用于检查入站访问、工具影响半径、网络暴露和插件白名单。
文档还引用了一组 2026 年众包攻击竞技场的数据:41 个智能体场景下的 27.2 万次攻击,只有当智能体既执行了有害操作、又对用户隐瞒时才计为成功。Claude Opus 4.5 的被攻破率为 0.5%,Sonnet 4.5 为 1.0%,Gemini 2.5 Pro 为 8.5%。
但同一页也写明:面对有适应能力的人类攻击者,现有最好的防御被突破的概率仍然超过 80%。所以工具策略、执行审批和沙箱才是真正的强制层。
翻译成人话:别觉得装了 2.0 就高枕无忧了,该审的权限还是要审。
五、升级前必看:有两个破坏性变更
如果你已经在用 OpenClaw,升级前务必先备份~/.openclaw 目录。
2.0 有两个 breaking change:
OpenProse 插件被移除,需要运行 openclaw doctor --fix清理残留配置。OpenAI 路由迁移, codex/*改为openai/*,doctor 命令会自动迁移。
另外,底层存储从文件系统迁移到了 SQLite。这意味着降级不再免费——回滚到旧版本前,必须用当前 CLI 恢复归档的旧格式转录文件,而迁移之后创建的会话在旧版本里根本不会出现。
升级 checklist:✓ 备份 ~/.openclaw ✓ 切换到 stable 通道:
openclaw update --channel stable✓ 运行修复:openclaw doctor --fix✓ 验证关键会话和配置是否正常
最后说两句
OpenClaw 2.0 是一个技术上相当扎实的版本。简化安装、重建浏览器、共享会话、安全加固、自动学习——这些是一个项目从"演示品"转向"生产工具"时才会花力气去做的事,也恰好是它在年初那波狂热里最缺的东西。
但它出现的时机,可能比内容本身更值得玩味。
过去半年,这个项目在中文和英文社区里最常见的关键词,是"凉了吗"。很多用户已经离开,开发者和贡献者的热情都不如初发布时那么热烈。Hermes Agent 等后来者也在快速迭代,自学习循环、用越久越聪明、任务完成后自动沉淀成可复用技能——这些正是 OpenClaw 2.0 现在才开始补的课。
所以 2.0 能不能把用户拉回来?我觉得取决于一件事:普通用户装完之后,第二周还愿不愿意打开它。
毕竟,一个 Agent 帮你转了三封邮件、总结了一条新闻,省下来的时间不够配置它花的时间——这个问题,2.0 解决了吗?
我打算再给它一次机会。你呢?