ARTICLE · 1002448
AI工具泄密风险:你的聊天记录可能被"看光"
先说件你可能干过的事。
上个月做季度总结,你把客户名单和报价单整段贴进 AI,让它“帮我提炼三个亮点”;收到可疑短信,你把银行卡后四位贴进去问“这是不是诈骗”。
方便是真方便。但这些字,出去之后去了哪儿?最近两件事,把这个问号拉直了。
一、90 万人的 AI 聊天记录,被两个“李鬼”插件打包寄走了
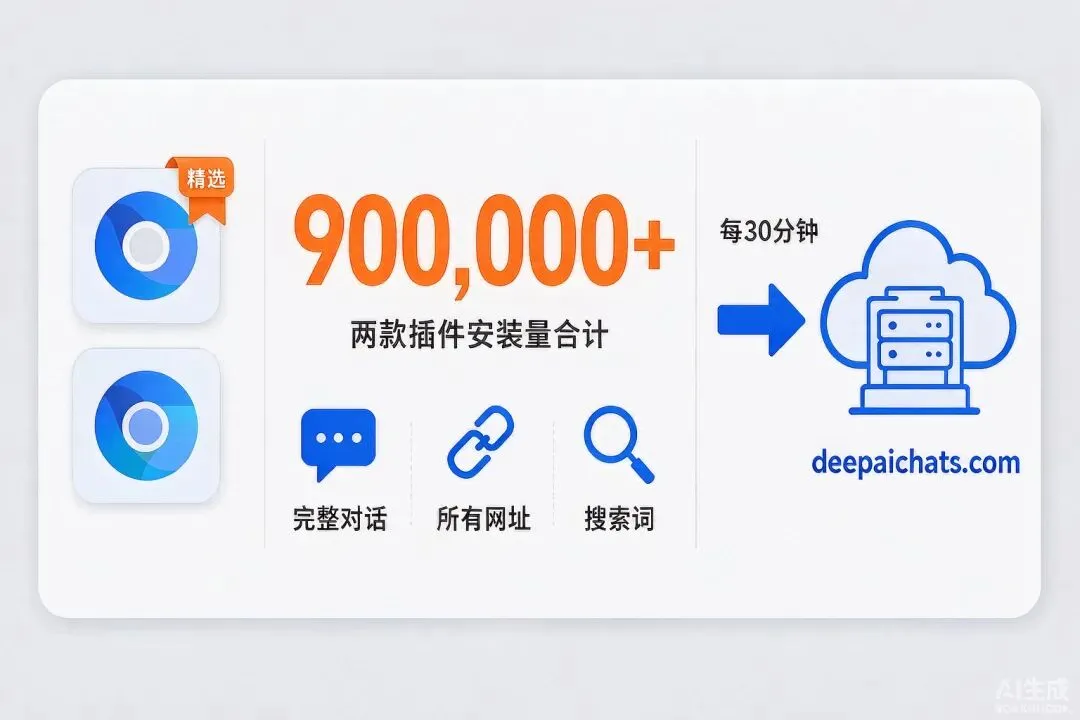
安全公司 OX Security 发现,Chrome 商店里有两款插件:
- “Chat GPT for Chrome with GPT-5, Claude Sonnet & DeepSeek AI”
,60 多万用户; - “AI Sidebar with Deepseek, ChatGPT, Claude and more”
,30 多万用户。
加起来,90 多万人。坏在哪儿?三点。
第一,它们真的能用。 这两款插件抄了一款叫 AITOPIA 的正经工具——装上确实有 AI 侧边栏,确实能聊。功能正常,恰恰最阴:你根本不会怀疑它。
第二,它管你要了个很大的权限。 安装时弹的那行“读取和更改你在所有网站上的数据”,被包装成很温和的说法——“用于匿名的、无法识别身份的分析数据”。一旦同意,你和 ChatGPT、DeepSeek 说的每句话,它都能原样看见。
第三,它每 30 分钟寄一次。 你所有标签页的网址、搜索词、完整 AI 对话,被打包发到 deepaichats.com。一天 48 次,安静得像什么都没发生。
更扎心的是:其中一个还带着 Chrome 商店的“精选”徽章。
打个比方:这像你请了个助理,活干得不错,但每天下班前把你写过的每一版草稿复印一份,寄到一个你没听过的地址——而这位助理还是“平台推荐”的。
被寄走的也不只是闲聊:程序员贴的报错代码、销售贴的客户名单、老板贴的明年规划、你顺手贴的身份证号,全在里面。骗子拿到后能准确叫出你同事的名字,知道你们在谈哪个项目,再来一句“王总,这是上次说的报价,您确认下”——你说你点不点?
二、国家安全部披露的案例:不是吓唬人,是真处理了人
如果说上面是“别人家的事”,下面这几件有明确通报。
案例一:门没锁。 某单位人员处理内部文件时,违规用开源框架搭了个联网大模型。系统默认开着公网访问,而且没设密码——攻击者不需要任何授权就能进出内网,敏感资料被境外 IP 非法访问和下载。
案例二:200 多份文件被“自动”传走。 某机关干部用 AI 文档助手处理涉密会议纪要,只是用了最普通的“自动总结”。平台后台把文件全文自动上传境外云端,后来账号被破解,200 多份敏感文件被窃取。注意“自动”两个字——他一次都没点过“上传”。
案例三:图省事,代价是处分。 2025 年 7 月国安部披露:某科研人员小李写报告时,把核心数据和实验成果当素材传给 AI,导致涉密信息泄露,事后被严肃处理。
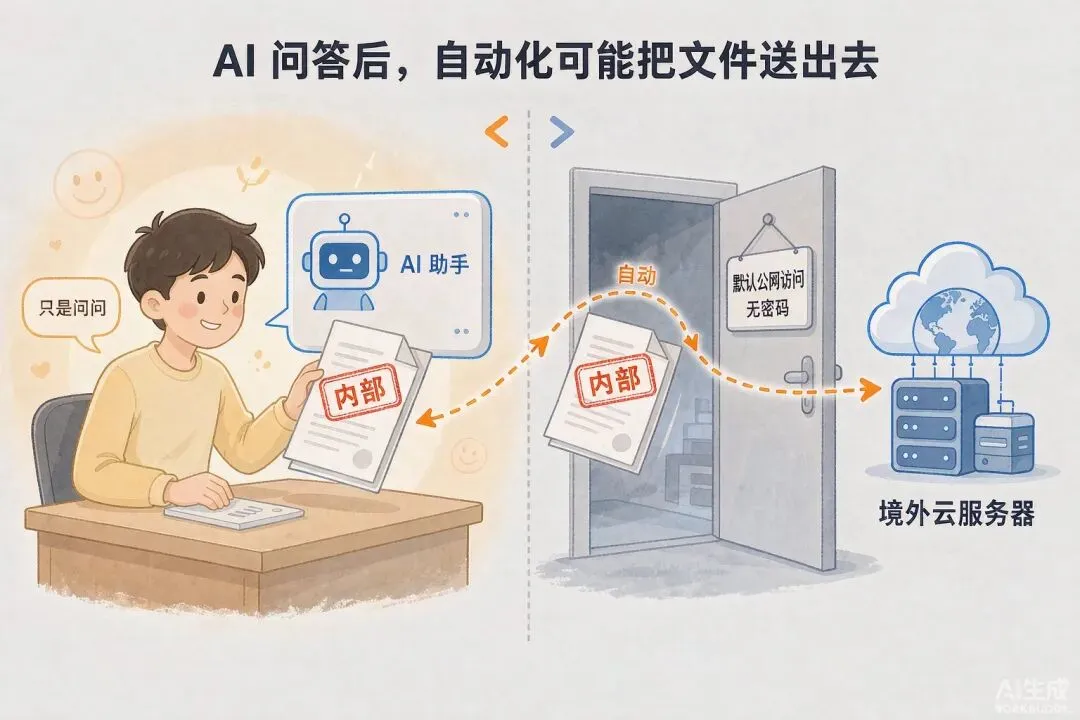
为什么这么容易漏?专家点破了一层窗户纸:
AI 工具是会存东西的。 你投喂的任何文件、图片、文字,它都会存。这些数据对开发者完全开放,有权限的人能看到;很多模型还是开源的,黑客也能利用漏洞打进后台拿走。
所以你以为在跟 AI“私聊”,实际更像是在一间没有隔间的办公室里说话——对面的人、路过的人、以后进来的人,都可能听见。
三、把商业机密、身份证号、银行卡号喂给 AI,到底会怎样?
很多人觉得:“我就发个号,能出多大事?”
商业机密,风险是“卖”和“敲”。你贴的源代码、报价单、客户名单、没发布的战略规划,一旦流出去可能被卖给对手,也可能被拿来勒索——上面那个插件寄走的正是这类东西。
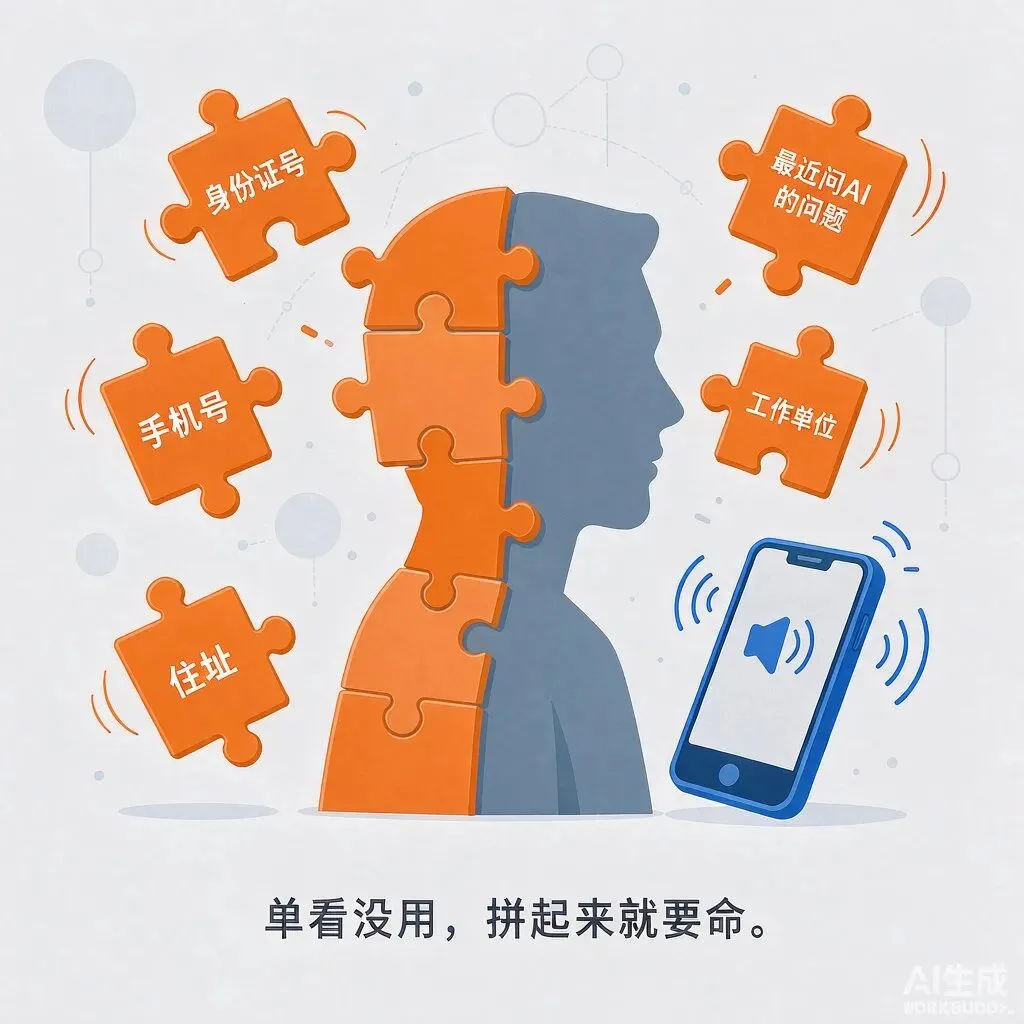
身份证号和银行卡号,风险不是“直接被盗刷”,而是拼图。
单看一个身份证号用处有限。但当它和你的手机号、住址、你最近问过 AI 的问题(“房贷提前还款怎么算”“这张化验单正常吗”)拼在一起,一个完整的你就出来了。
接下来:骗子打电话能报出你的身份证后四位,知道你最近在办什么事,语气还特别专业。这时候,正常人的防备心会掉一大半。
最麻烦的是:撤不回来。 发错的微信能撤回,发错的邮件能召回。但发给 AI 的内容存在人家服务器上,你说了不算——它留多久、被谁看到、会不会拿去训练下一个版本,都超出了你的控制。
四、四步,挑出不怀好意的浏览器插件
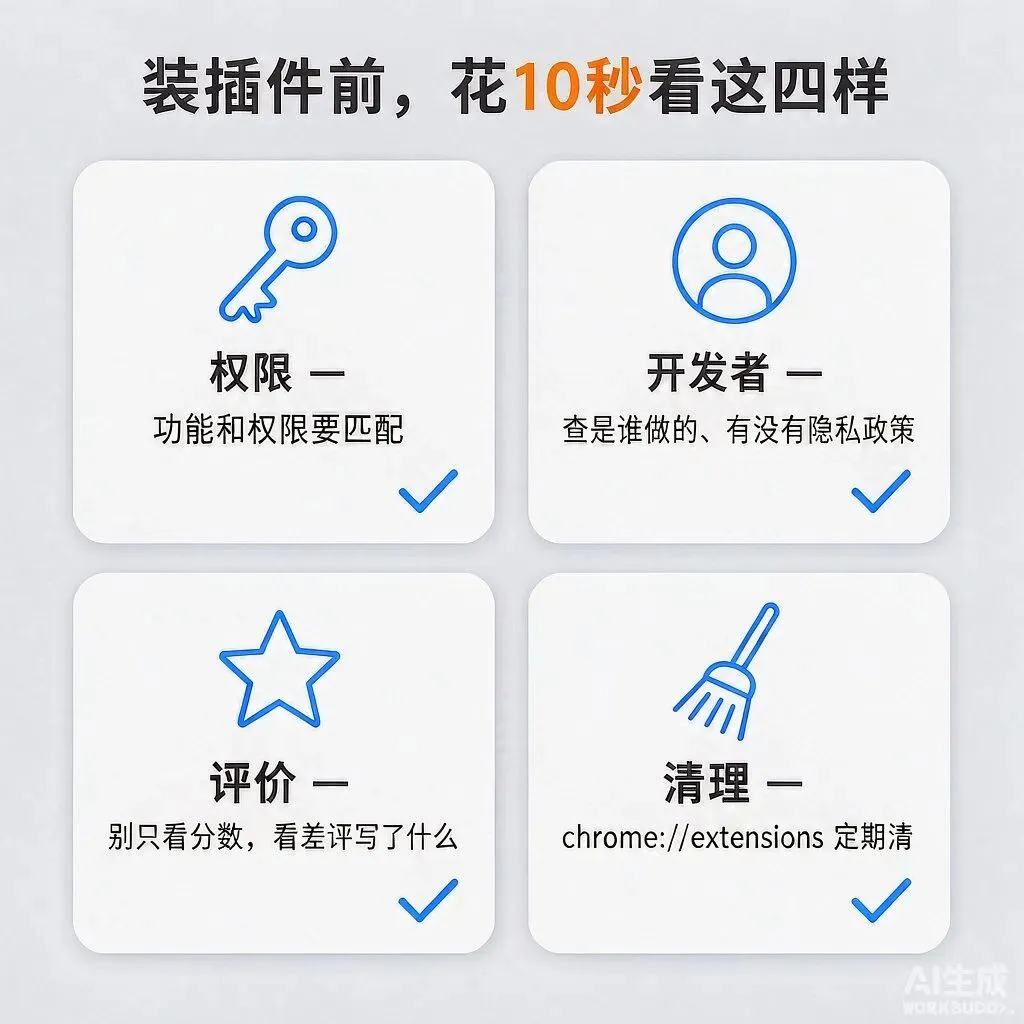
第一步:看它要什么权限。 安装时一定会弹权限框,别一路点“允许”。原则就一句:功能和权限要匹配。手电筒 App 要看通讯录就不对劲;AI 侧边栏要“读取你在所有网站上的数据”,你心里就该响个铃。
第二步:看开发者是谁。 点进详情页往下翻:开发者名称、官网、隐私政策有没有?正规开发者不怕留真信息。信息空白、隐私政策打不开、用免费建站平台临时搭的页面——躲远点。
第三步:看评价,别只看分数。 分数高不等于安全——那两个恶意插件,一个还挂着“精选”徽章。要看:差评里具体说了什么?好评是不是几天内突然冒出一大批(刷的)?有没有人抱怨“装完变卡”?
第四步:定期清一次。 地址栏输入 chrome://extensions(Edge 等也有类似页面),不用的、想不起来为什么装的、名字眼生的——直接删。插件越少,口子越小。
怀疑装过可疑插件,删掉后顺手把重要账号(邮箱、网盘、公司系统)密码改一遍。
五、这几样,任何时候都别往 AI 里输
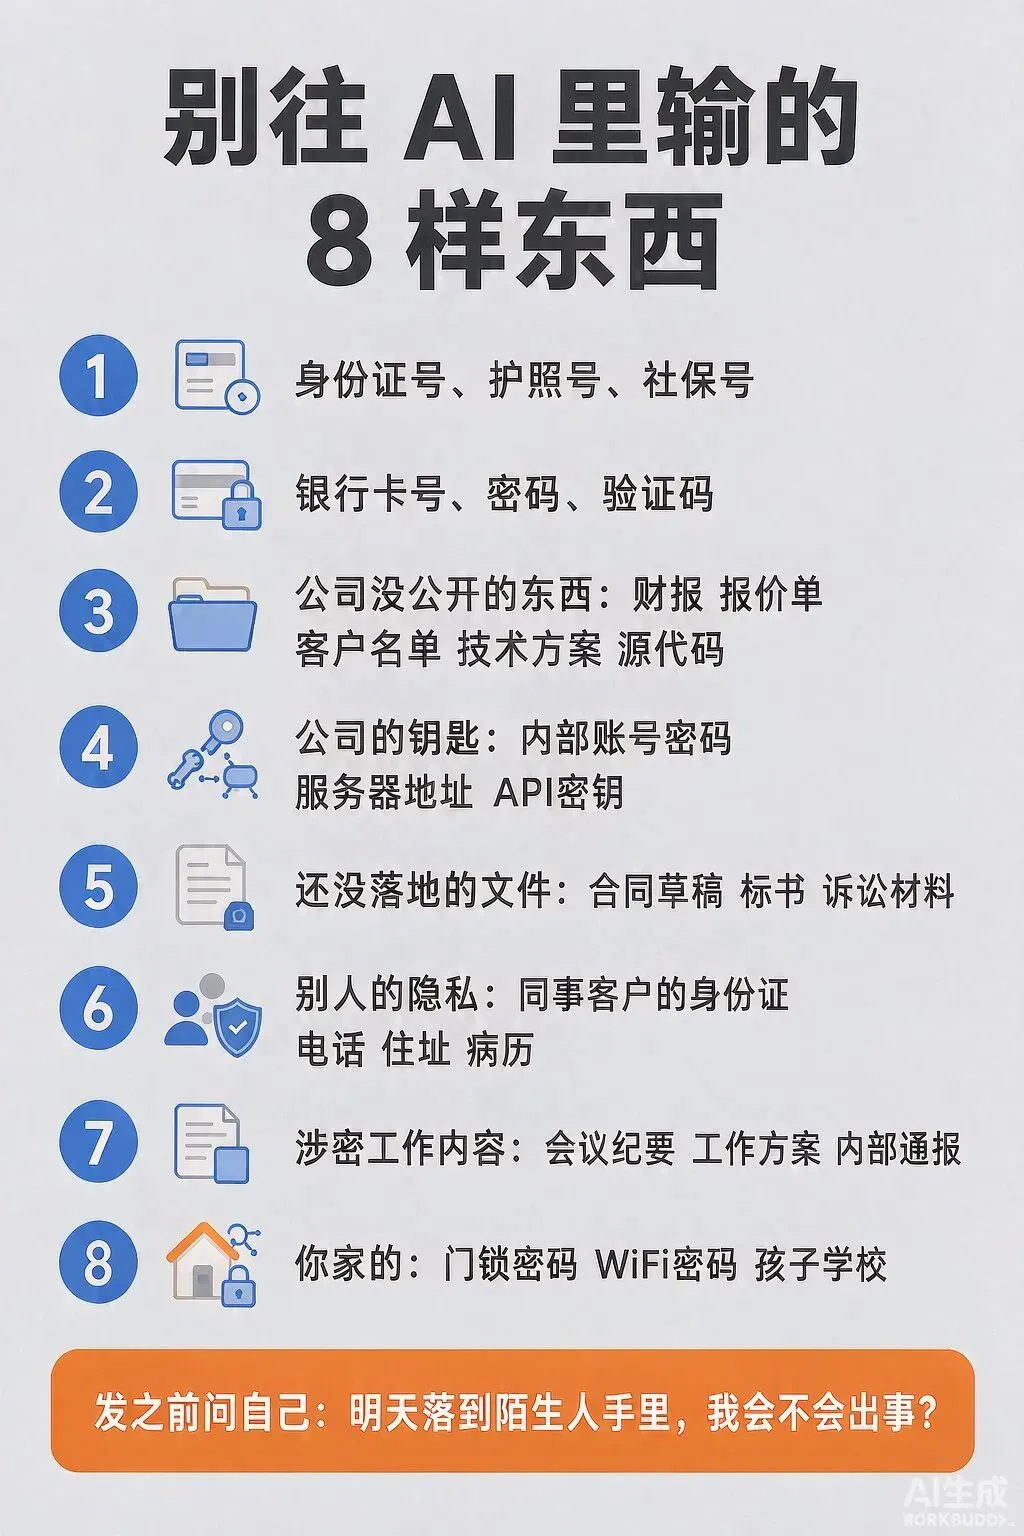
- 身份证号、护照号、社保号
- 银行卡号、密码、验证码
- 公司没公开的东西
:财报、报价单、客户名单、技术方案、源代码 - 公司的钥匙
:内部账号密码、服务器地址、API 密钥 - 还没落地的文件
:合同草稿、标书、诉讼材料 - 别人的隐私
:同事和客户的身份证、电话、住址、病历 - 涉密工作内容
:会议纪要、工作方案、内部通报 - 你家的
:门锁密码、WiFi 密码、孩子学校和常去的地方
记不住这么多?记住一个问题就行:
发之前问自己:这条信息要是明天出现在陌生人手里,我会不会出事?会,就别发。
最后,三件现在就能做的事
1. 花 30 秒清一次插件。 打开 chrome://extensions,删掉不认识的。
2. 回想最近一个月。 有没有把身份证号、银行卡、公司文件贴给过 AI?有就改密码;涉及公司机密的按公司要求上报。
3. 把这份清单截图保存,顺手转给家里那个爱拿 AI“帮我看看这个”的人。
AI 是个好帮手,真的。但它不是保险箱——你给它什么,它就记住什么;而它记住的东西,可能不只你一个人看得到。
所以不用戒掉 AI,只用在点发送之前,多想三秒。