ARTICLE · 1012112
OpenClaw这次不是“翻车”,是把管理员钥匙挂在门口了
AI代理最近很火,火到什么程度?有些工具已经不是“帮你干活”,而是“顺手把你家门钥匙也接管了”。OpenClaw这次曝出的管理员接管漏洞,就属于那种看完你不会想讨论模型聪不聪明,你只会先想一句:先更新,别废话。
这不是普通Bug,这是“访客自己给自己发工牌”
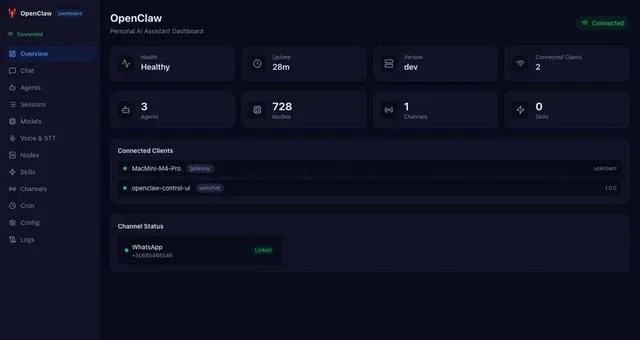
OpenClaw本来走的是本地AI助手路线,能碰文件、连账号、接Slack、接Discord,手伸得很长,干活也确实猛。问题就在这儿,工具能力越像“代你上班”,权限设计就越不能像学生宿舍门禁。GitHub Advisory和NVD公开的信息都指向同一个问题:这个漏洞是权限审批链路没把批准人的真实权限卡死,结果低权限用户能自己批准自己的管理员提升请求,直接完成提权。补丁对应提交已经给出,漏洞编号就是 CVE-2026-33579。
这事可怕的地方,不是“理论上可能”。而是成功之后,攻击者拿到的不是一个花架子头衔,而是更高的本地资源访问能力,外加已接入服务的进一步风险面。你品,你细品。一个代理工具,平时帮你收消息、跑任务、碰文件,真出事时它也会非常敬业地替攻击者工作。效率拉满,方向跑偏。
修得挺快,公开得不算慢,但用户暴露面才是真麻烦
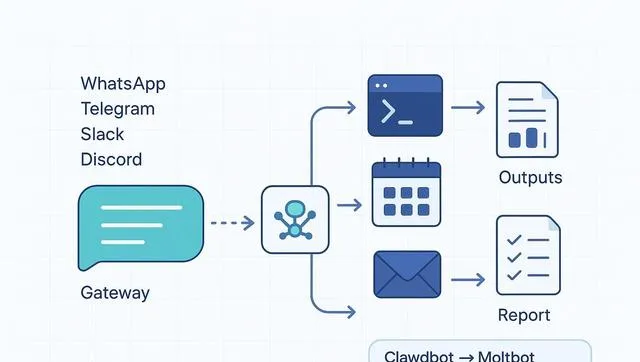
已知信息里,补丁在 2026年4月5日 就已经上线,GitHub Advisory数据库页面显示该漏洞条目在 2026年4月6日 有更新,NVD也已经收录并挂出修复提交。这个节奏,算是做了事。
但麻烦就在另一头:很多人玩AI代理,最爱干的一件事,就是图省事,把认证、安全边界、最小权限这些看起来“不性感”的东西先放一边。文中提到约63%的联网实例没有认证防护,这个数字如果属实,那意思非常直白——不是锁不牢,是不少门压根没锁。对于这种能连外部服务、还能摸本地环境的工具,这种部署方式跟把家门密码写电梯里,区别真不大。
行,这个点过了。接下来这个点,我可能要得罪某些人了——
AI代理最吓人的,从来不是“聪明”,是“权限太懂事”
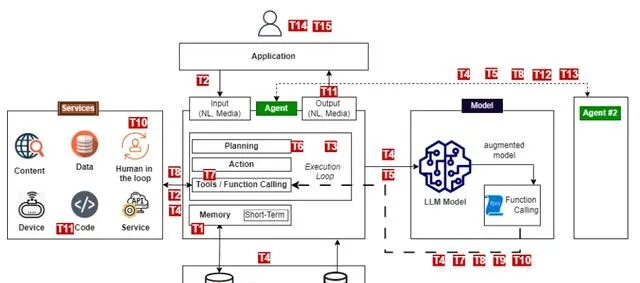
很多人把这类工具当成高级自动化,觉得无非是省点手工操作。可OpenClaw这种产品一旦深度接进聊天软件、账号体系和本地文件,它就不是单点软件了,更像一个站在你所有数字资产中间的“总代理”。这时候安全短板带来的后果,跟普通App漏洞不是一个量级。
我现在正式宣布:AI代理行业最容易装酷的地方,恰恰也是最该老老实实做基础安全的地方。 这几年大家都在卷能力,卷自主执行,卷接入生态,结果权限隔离、审批校验、默认安全配置这些基本功,老有人写得像选修课。写Demo可以任性,碰真实账号和真实文件还这么玩,就不只是草率了。
这口锅,不能只让“用户记得更新”来背
把心路历程翻译一下,大概是这样的:产品想要配对流程更顺、体验更丝滑,于是审批逻辑写得太乐观,默认大家都很善良。问题是安全设计最怕“我以为”。权限校验这种东西,不是用户体验彩蛋,是地基。地基省了,楼再智能也白搭。
这个问题严重吗?很严重。因为它影响的不是某个冷门功能,而是管理权限本身。能不能忍?只有一种情况能稍微缓一口气:你已经在第一时间打了补丁,还开了认证,并且本地和外部集成权限本来就收得很紧。否则,这不是小毛病,这是该优先处理的事。
收起玩笑说句正经的:如果你只是把AI工具当试玩具,这次教训是“别裸奔上线”;如果你真拿它进工作流,尤其碰文件、聊天账号和团队协作,更新、审计日志、收权限,一个都别省。OpenClaw不是不能用,但现阶段更适合愿意自己管安全、也看得懂风险的人。只想装上就跑、懒得维护的用户,这类工具先别碰太深。至于值不值得继续用,先看你有没有把补丁打上,再看你有没有把门锁好。评论区聊聊,你觉得AI代理现在最缺的是能力,还是规矩?
温馨提示:文中部分信息整理自公开资料与网络信息,数据存在更新或偏差,欢迎理性交流与指正,具体请以官方最新公布为准。