ARTICLE · 1021397
AI安全案例分析|可信AI平台成为恶意软件分发新通道
概述
2026 年 9 月 11 日,Huntress 安全运营中心(SOC)公布了一组跟踪了九个月的案例。结论和他们自己的预期相反:当前 AI 领域更常被利用的,不是模型或 AI 公司本身,而是用户每天在用的那些 AI 功能。
攻击者的做法是把三类东西拼在一起——可公开分享的 AI 内容、公开的小应用,以及搜索引擎的付费广告位。2026 年 7 月,29 家以上机构的员工在搜索 Claude 桌面客户端时点开一条 Bing 赞助广告,落地页是托管在真实 claude.ai 域名上的伪造下载页,最终被植入 SectopRAT 远控木马。该 Artifact 上报 Anthropic 后于 7 月 22 日前被下架,此时页面已被浏览 7,100 次;使用同一批重定向域名的活动延续到了 8 月。
另外两条链路发生在 macOS 上:一条用 claude.ai/share 冒充 Apple Support 的安装指引,投递 MacSync 窃密程序;另一条把 ChatGPT、Grok 的共享对话做成 SEO 投毒页面,投递 AMOS。三条链路都没有攻破 AI 平台的安全机制,利用的是用户对熟悉品牌和真实域名的信任。
01 攻击背景:被滥用的三项 AI 功能
本文所说的「可信 AI 平台」(trusted AI platforms),指 Claude、ChatGPT、Grok 这类用户日常使用、并默认其官方内容可信的主流 AI 服务——「可信」描述的是用户的信任,不是平台的安全等级或治理认证。
Claude Artifacts 把代码、文档、图表甚至完整网页渲染在聊天窗口旁边的面板里,而不是当作聊天正文输出。用户还能把 Artifact 一键发布成公开链接,任何人不需要 Claude 账号就能打开。公开 Artifact 面向的是轻量演示场景,Anthropic 的处理方式是页面上角一行「Content is user-generated and unverified」,没有额外审核。
claude.ai/share 是发布一段 Claude 对话时生成的可分享 URL。这类链接被贴到论坛、社交平台等可抓取的位置后,会进入搜索引擎索引。平台不会去判断页面内容是不是一份安装指引。
ChatGPT 与 Grok 上的共享对话同理。托管在 chatgpt.com、grok.com 的公开对话可以被索引,在「clear disk space on macOS」这类排障关键词上能排到很靠前的位置。
三项功能都落在平台的信任边界之内。用户认得出品牌、认得出域名,恶意指令放在这个语境里就显得合法。这类活动通常只存活几小时到几天就被平台下架,但时间已经够用。
02 攻击原理与流程
2.1 前提条件
链条要成立,得三个条件同时满足:平台允许用户生成内容并一键发布成公开、可索引的页面;搜索引擎愿意把这些页面或指向它们的广告排在前面;用户习惯把「搜索结果第一页加一条粘贴进终端的命令」当作标准操作。2025 到 2026 年,这三个条件刚好同时具备,这是这轮攻击和以往钓鱼活动的分界。
2.2 执行链路
链路一 · FakeAgent(Windows,2026 年 7 月,29 家以上机构)
攻击者先发布一个恶意 Claude Artifact,做成看起来完全正常的 Claude Desktop / Claude Cowork 下载页。员工搜索 Claude 桌面版时点开 Bing 赞助广告,广告指向的是真实的 claude.ai 域名,落地页就是这个 Artifact——真实域名补上了骗局的最后一块拼图。
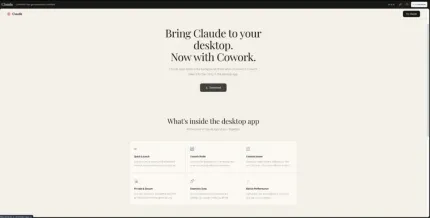
图 1 托管在 Claude Artifact 上的 Claude Desktop / Cowork 钓鱼页(来源:Huntress / BleepingComputer)
点击「Download」后,受害者在外部域名之间被转手:先到 claude.ai.download-app[.]us,再到 downloading-api.it[.]com/html/claude/win。下载的压缩包里有一个改过名、但仍是合法签名的 JetBrains 二进制(存在 DLL 侧加载风险)、一个被篡改的 libcef.dll,以及 DockerDesktop.exe。DockerDesktop.exe 被写入磁盘并注册为计划任务,用来反复感染。最终载荷是 SectopRAT,一个 .NET 远控木马,外带信用卡数据、个人信息、文件和密码。
链路二 · claude.ai/share 里的假安装指引(macOS)
一名受害者搜索「Claude on Mac」,点开一条赞助结果,落到伪装成 Apple Support 安装指引的 claude.ai/share 链接,页面标注「由 Apple Support 分享」。指引要求把一条 curl 命令粘贴进 Terminal,随后是一条六阶段链路,最终投递 MacSync 窃密程序,抓走 Cookie、账号凭据、钥匙串机密、Telegram 会话,以及 SSH 和云服务密钥。
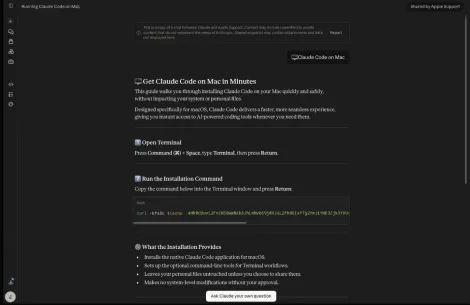
图 2 伪装成「由 Apple Support 分享」的 claude.ai 共享对话,逐步引导受害者把 curl 一行命令粘贴进 Terminal(来源:Huntress / BleepingComputer)
页面托管在 Anthropic 自己的域名上,既没有仿冒 URL,也没有证书告警,用户平时用来识别钓鱼的抓手全部失效。
链路三 · ChatGPT / Grok 对话投毒(macOS,2025 年 12 月)
第三种模式直接针对 AI 给出的排障建议。一次关于「clear disk space on macOS」的常规搜索,把排在前列的 ChatGPT 和 Grok 共享对话推到了受害者面前,对话里给的是 ClickFix 式指令,不是真正的修复方案。这些对话由攻击者自己构造,点分享生成平台域名下的公开 URL,再用 SEO 投毒把链接顶上 Google 前列。链接确实在 chatgpt.com 和 grok.com 上,受害者照着在 Terminal 里执行了命令,AMOS 窃密程序随之落地。
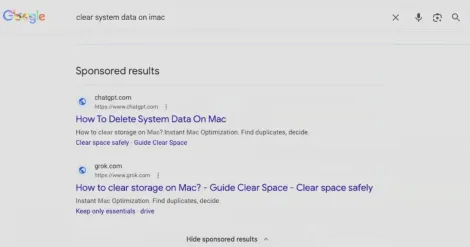
图 3 被 SEO 投毒推到 Google 前列的搜索结果与高评分链接(来源:Huntress / BleepingComputer)
2.3 溯源与根因
Huntress 在分析时发现攻击者对载荷做了多层防护,最后借助 Claude 完成分析、挖出命令控制地址,并关联到此前的恶意软件投递活动。WHOIS 记录和 Validin 情报平台把 download-app[.]us 的注册邮箱关联到十个域名,最早可回溯到 2025 年 12 月;其中一个 polse[.]us 被微软依据 Operation Endgame 行动查封。
问题不在某一处技术缺陷。平台的发布机制要让所有人方便分享演示,搜索引擎要把最相关的结果排到前面,用户习惯照着第一条结果做——三个各自合理的假设叠在一起,就形成一条没人负责检查的路径。唯一能区分真假的那行免责声明,字体小到几乎不会被注意到。
03 威胁与后果评估
三起事件都没有突破 AI 平台的安全机制,攻击者用的是用户对熟悉品牌和真实域名的信任,域名黑名单和证书校验在这类场景里失效。
损失也不止于单台终端。29 家机构在两天内被波及,说明这种链路对「一批人同时搜索同一个软件名」的组织场景格外有效。MacSync 抓的是钥匙串和云服务密钥,AMOS 针对 macOS 用户凭据,两者都会把损失从个人设备扩散到云端资产;SectopRAT 靠计划任务驻留,清除不干净就会反复感染,同时给攻击者留下横向移动的跳板。
这类活动存续时间短,平台往往几小时到几天就下架内容,但攻击成本极低,一次成功的 Artifact 发布就能覆盖上万个潜在目标。
04 案例启示
对用户,下载软件不要依赖搜索引擎结果,走官方渠道并核对签名。对防守方,把两件事当真实攻击面管:限制从剪贴板触发脚本执行、启用应用白名单;用户从 AI 对话里拿到的排障指令,要当作需要校验来源的输入。
监控重点盯新增计划任务和杀软排除项变更,这两类动作三条链路都出现过;对「把命令粘贴进终端」式的修复建议做专门培训。这类内容存活时间短,发现可疑内容尽快报告平台厂商,能压缩攻击窗口。
关于 AISS 安全智链社区
本案例已收录至 AISS 安全智链社区案例库,社区地址:https://aiss.nsfocus.com/#/
参考链接
[1] BleepingComputer — How Threat Actors Are Turning Trusted AI Platforms Into an Attack Surfacehttps://www.bleepingcomputer.com/news/security/how-threat-actors-are-turning-trusted-ai-platforms-into-an-attack-surface/
[2] Help Net Security — How attackers hosted a fake Claude download page on the claude.ai domainhttps://www.helpnetsecurity.com/2026/07/23/anthropic-claude-artifacts-download-malware/
[3] Huntress — Inside FakeAgent: How a Claude Desktop Malvertising Campaign Hit 29 Organizations with SectopRAThttps://www.huntress.com/blog/fakeagent-claude-desktop-malvertising-ends-in-dotnet-rat
[4] Huntress — Reverse Engineering the Six Stages of MacSync Stealer and RAThttps://www.huntress.com/blog/macsync-stealer-rat-reverse-engineering
[5] Huntress — What Is AI Poisoning? How Attackers Corrupt AI Responseshttps://www.huntress.com/generative-ai-guide/what-is-ai-poisoning
[6] Huntress — That “Friendly” Prompt is ClickFixhttps://www.huntress.com/blog/friendly-prompt-is-clickfix-scam
绿盟科技天元实验室专注于新型实战化攻防对抗技术研究。
研究目标包括:漏洞利用技术、防御绕过技术、攻击隐匿技术、攻击持久化技术等蓝军技术,以及攻击技战术、攻击框架的研究。涵盖Web安全、终端安全、AD安全、云安全等多个技术领域的攻击技术研究,以及工业互联网、车联网等业务场景的攻击技术研究。通过研究攻击对抗技术,从攻击视角提供识别风险的方法和手段,为威胁对抗提供决策支撑。
M01N Team公众号
聚焦高级攻防对抗热点技术
绿盟科技蓝军技术研究战队
官方攻防交流群
网络安全一手资讯
攻防技术答疑解惑
扫码加好友即可拉群