 夜雨聆风
老话说"不破不立",这次升级算是真切体会到了。
一、先说结论:这是个"长大成人"的版本
如果你昨天升级了 OpenClaw 3.22,可能已经遇到了一些"惊喜"——插件不加载了、浏览器自动化失效了、默认权限变严格了……
别慌,这不是 bug,这是成长的代价。
这次更新的核心就一句话:OpenClaw 从"实验性框架"正式转向"生产级系统"。意味着什么?意味着安全性、稳定性、可维护性的优先级,全面超过了"向后兼容"。
用大白话说:以前怎么方便怎么来,现在怎么安全怎么来。
二、升级后你可能遇到的 5 个"坑"
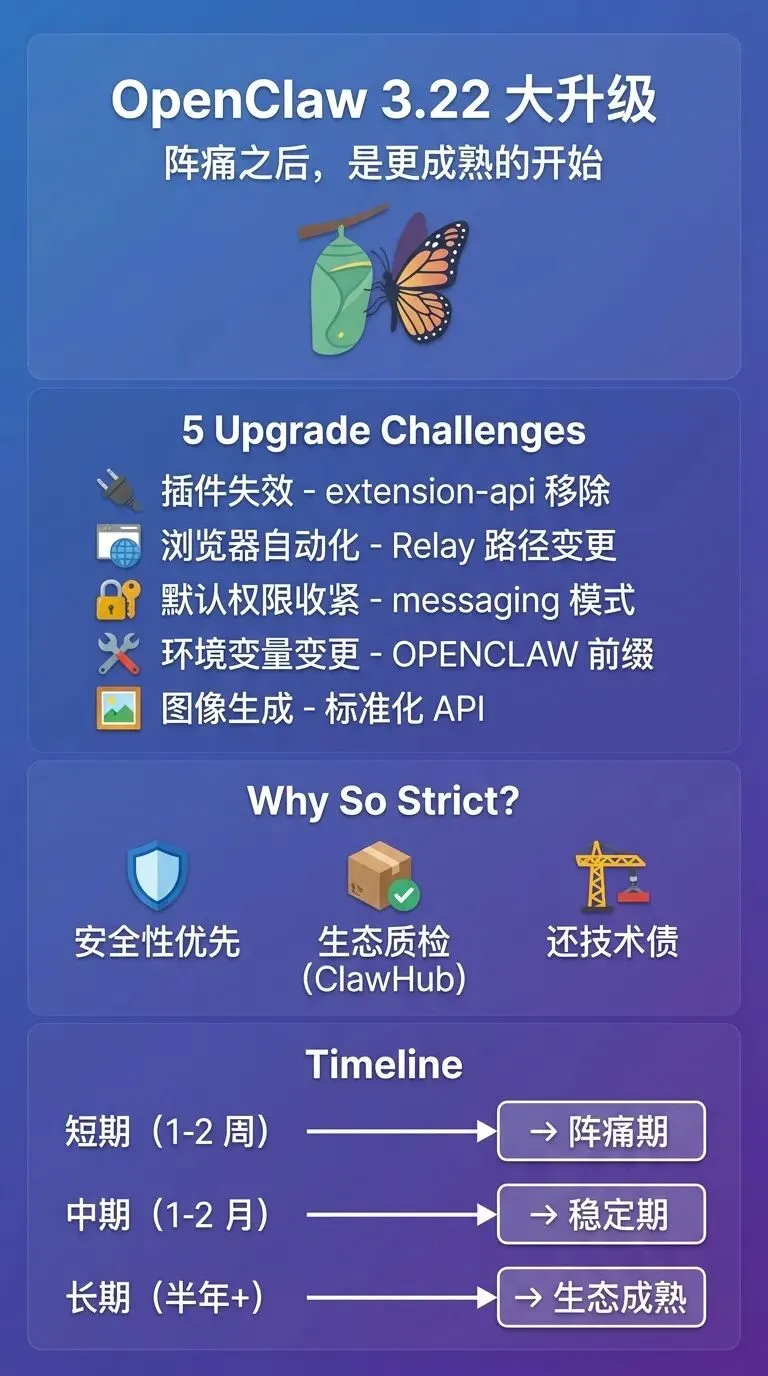
坑 1:自定义插件突然不工作了
症状:以前好好的插件,升级后直接报错,提示找不到 openclaw/extension-api。
原因:旧的 extension-api 被彻底移除了,连兼容性垫片都没留。新插件必须用 openclaw/plugin-sdk/*。
怎么办:
# 把旧代码 import { definePlugin } from 'openclaw/extension-api' # 改成 import { definePlugin } from 'openclaw/plugin-sdk/core'然后实现新的消息发现方法 describeMessageTool(...)。官方有详细迁移指南,大概需要 4-8 小时/插件。
坑 2:浏览器自动化完全失效
症状:Chrome Extension Relay 用不了,浏览器相关任务全部报错。
原因:传统 Chrome extension relay 路径被移除了,driver: "extension" 配置也不再生效。
怎么办:
# 先试试自动迁移openclaw doctor --fix # 如果不行,手动重置openclaw browser --reset openclaw browser --profile user新配置模式改成 driver: "existing-session"。Docker 部署和无头模式不受影响。
坑 3:Agent 突然"变笨"了
症状:干净安装后,Agent 好像什么都干不了,文件访问、命令执行都被拒绝。
原因:新安装默认 tools.profile 是 "messaging",文件系统访问默认不授予。
怎么办:在 openclaw.json 里手动启用完整功能:
{ "tools": { "profile": "full" }}这是"最小权限原则",虽然麻烦点,但能防止未经授权的脚本执行。
坑 4:环境变量对不上了
症状:启动脚本里的 CLAWDBOT_*、MOLTBOT_* 变量不认了,状态目录也找不到了。
原因:旧环境变量全部移除,状态目录从 ~/.moltbot 改成 ~/.openclaw。
怎么办:
审计启动脚本,把所有旧变量改成 OPENCLAW_*前缀手动移动状态目录,或者设置 OPENCLAW_STATE_DIR指向新位置
坑 5:图像生成技能失效
症状:以前用的 nano-banana-pro 技能不工作了。
原因:移除捆绑的技能包装器,标准化为核心 image_generate 工具。
怎么办:改用新配置:
"agents": {"defaults": {"imageGenerationModel": {"primary": "google/gemini-3-pro-image-preview"}}}
三、为什么要这么"狠"?
看到这儿你可能有点火大:就不能平滑过渡吗?非得搞破坏性变更?
理解。但站在 OpenClaw 团队的角度,这是个不得不做的决定。
1. 安全性必须优先
以前的宽松默认值,让很多新用户在不知情的情况下暴露了 API 密钥、执行了危险脚本。现在默认"什么都不能做",需要显式授权——这确实麻烦,但能挡住大部分意外风险。
新增的环境变量阻止策略(比如拦截 MAVEN_OPTS、GLIBC_TUNABLES 这些可能被利用的变量),直接堵死了构建工具注入后门的攻击路径。
2. 插件生态需要"质检"
以前插件随便从 npm 装,质量参差不齐。现在 ClawHub 成为首选插件源,社区审查的包优先,npm 当备胎。
这意味着:
用户默认拿到的是经过验证的插件
独立开发者需要走审查流程(可能慢一点)
但整体生态质量会提升
3. 架构需要"还技术债"
旧的 extension-api 设计有历史局限,浏览器自动化路径也有安全隐患。长痛不如短痛,趁现在用户还不算太多,彻底重构。
四、对未来意味着什么?
短期(1-2 周):阵痛期
开发者要花 4-8 小时迁移每个插件
自托管用户要手动重新配置浏览器和环境
生产部署需要做完整测试验证
建议:先在开发/测试环境升级,别直接上生产。
中期(1-2 个月):稳定期
插件 SDK 迁移完成后,新架构更模块化
安全默认值减少意外事故
ClawHub 插件数量预计增长 50%+
预测:2026 年 Q2 开始,企业采用率会明显上升——因为现在它看起来像个"能上生产"的系统了。
长期(半年+):生态成熟期
几个趋势比较明确:
ClawHub 可能引入付费插件 ——审查成本需要回收 企业会把它当内部插件源 ——类似 npm Enterprise 更多"生产级"功能会出现 ——审计日志、权限分级、多租户……
简单说:OpenClaw 正在从"极客玩具"变成"企业工具"。
五、给你的行动建议
如果你只是用户(不开发插件)
运行 openclaw doctor --fix自动迁移检查 openclaw.json,按需启用 tools.profile: "full"测试常用功能是否正常 使用的插件异常(看日志),只能等插件升级或暂时禁用)
如果你是插件开发者
本周内完成 Plugin SDK 迁移 测试插件在新 SDK 下的功能 考虑提交到 ClawHub 提高可见度
关键:保留旧版本安装包,准备好回滚脚本。
六、最后说两句
这次升级确实有点"狠",但我个人是支持的。
原因很简单:一个开源项目要想长久,必须在某个时间点做出"艰难但正确"的决定。向后兼容很舒服,但会积累技术债;安全默认值很麻烦,但能保护用户。
OpenClaw 团队选择了后者。这意味着短期会流失一些嫌麻烦的用户,但长期会吸引更重视稳定性和安全性的企业用户。
用一时的阵痛,换长期的健康——这笔账,算得过来。