 夜雨聆风
先说清楚一件事:这不是让你别用 AI 插件——那既不现实,也因噎废食。好的插件确实能大幅提效。问题不在"用不用",而在"怎么用得安全"。而要用得安全,先得搞明白:为什么 AI 插件这类东西,风险格外高。
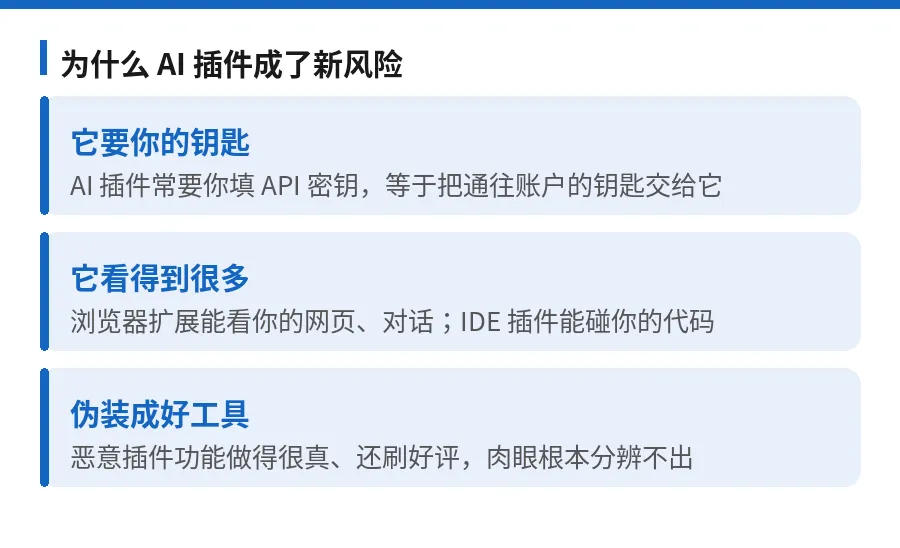
为什么 AI 插件成了新风险
它要你的钥匙 这是 AI 插件最特殊的一点。很多 AI 插件要正常工作,都得让你填一把 API 密钥。而这把密钥,等于一把能动用你账户额度、甚至访问你数据的钥匙——你把它交给了插件,就等于交给了插件背后的人。
它看得到很多 插件的权限往往很大。浏览器扩展能看到你浏览的网页、甚至你和 AI 的对话;写代码用的 IDE 插件,能碰到你的源代码和各种凭据。它能看到的,远比你以为的多。
伪装成好工具 就像今天头条那样,恶意插件可以把功能做得和真的一模一样,还刷上五星好评、挂在官方商店。光靠肉眼和直觉,根本分辨不出哪个藏了私货。
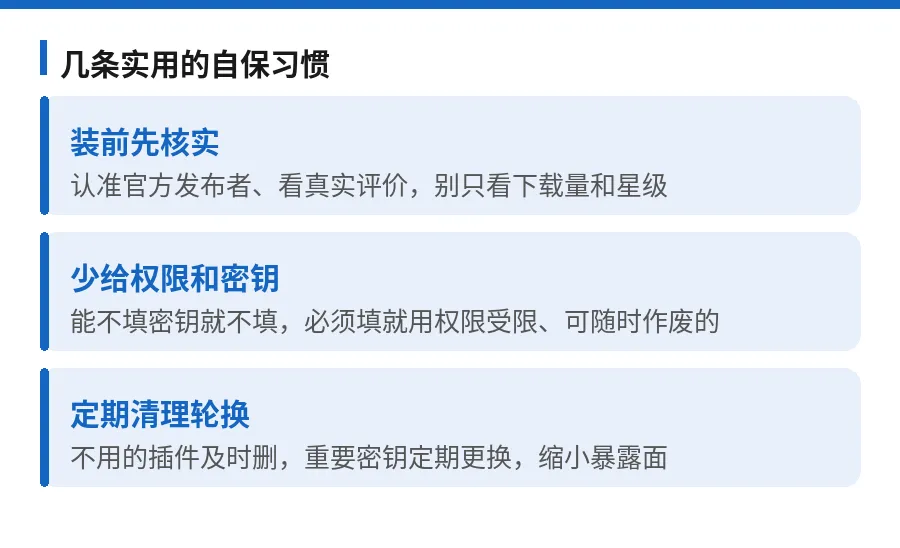
几条实用的自保习惯
既然"看不出真假",防御就不能只靠眼力,得靠几个固定动作。
第一,装前先核实。别只看下载量和星级——这些都能刷。尽量认准官方或知名的发布者,去看看真实的口碑、它的来历。一个下载量很高但来路不明的新插件,反而要多留个心眼。
第二,少给权限和密钥。这是最关键的一条。能不填密钥就不填;必须填,就尽量用权限受限的、随时可以作废的密钥,而不是把那把"万能钥匙"交出去。给插件的权限也按需给,它要的权限明显超出功能所需,就该警惕。
第三,定期清理和轮换。装过的插件,不用了就及时删掉——每多留一个,就多一个潜在的口子。重要的密钥也养成定期更换的习惯,万一哪个早就悄悄泄露了,定期轮换能把损失截断。
🦐 虾米判断
这几天我们从 AI 智能体、软件投毒一路聊到今天的 AI 插件,背后是同一件事:我们把越来越多的便利和权限,交给了各种 AI 工具,却常常忘了同步问一句——我交出去的,到底是什么。每装一个插件、每填一次密钥,都是一次小小的信任让渡。方便是真的,风险也是真的。
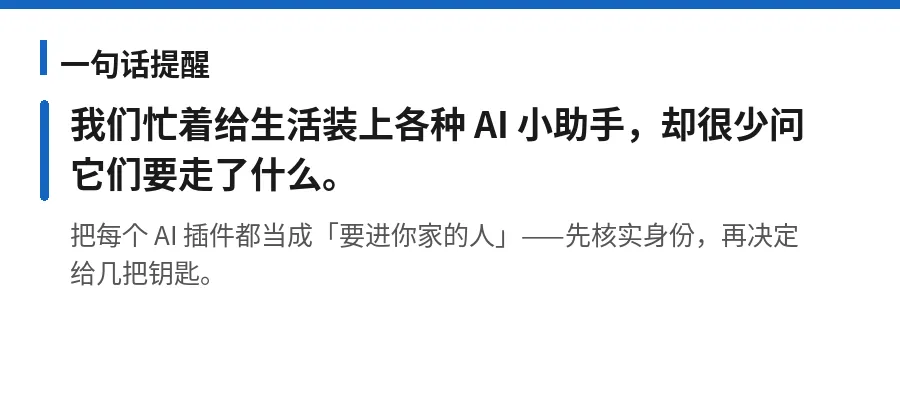
所以我想送你一个简单的判断框架:把每一个想装的 AI 插件、扩展,都当成一个"要进你家的人"。你会先看看他是谁、有没有人作保,再决定让不让进、给几把钥匙、能进哪几间屋——对插件,也该是同样的审慎。这不是要你疑神疑鬼、拒绝一切新工具,而是养成一种基本的安全直觉:先核实身份,再决定给多大的信任。在这个"好用的工具和藏私货的工具长得一模一样"的时代,这点审慎,就是你和麻烦之间最实在的那道墙。
这份清单值得收藏,也转给爱装各种插件、扩展的朋友。几个习惯,就能帮你把方便和安全兼顾起来。关注虾米数码,AI 时代的新风险,我们讲成人人能照着做的护栏。
数据来源
延伸自本期头条(JetBrains 商店 15 个恶意 AI 插件偷开发者 API 密钥)方法脉络:AI 插件风险高的三个原因(要密钥/权限大/善伪装)+ 三条自保习惯(装前核实 / 少给权限与密钥 / 定期清理轮换)
注:本文为安全意识与方法论,不针对具体产品,不含任何攻击手法细节