ARTICLE · 980926
405个“AI恶意软件”,97%没进过真实战场——那12个进了的,全被逮住了!
点击蓝字 关注我们
Palo Alto Networks旗下的威胁情报团队Unit 42搞了个挺有意思的研究,他们分析了405个跟AI有关联的恶意软件样本,得出了一个让很多人意外的结论:97%的样本根本没进入过真实的攻击环境。 405个里面,真正出现在企业生产终端上的文件哈希只有12个。
更关键的是——这12个被检测到了,一个没跑掉。
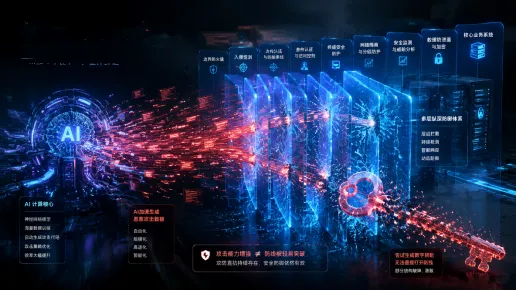
所以结论就是:AI确实让黑客的"生产效率"提升了,但它目前还没有成为一张能让恶意软件随便穿透防线的万能通行证。
先搞清楚什么叫"AI关联恶意软件"
这405个样本跟AI的关系其实差别很大,不是每个都是什么"AI驱动的高级威胁"。具体分三种:
代码是AI帮写的——比如勒索软件的部分逻辑由大语言模型辅助生成
工具链里用了AI——攻击者用AI生成投递器、安装程序等组件
3. 只是蹭AI品牌——恶意软件本身没有任何AI技术,只是伪装成ChatGPT、Midjourney这些热门AI应用来骗人下载
这三种差别挺大的,但都被归到了"AI关联"这个大标签下。
研究团队把这405个样本的哈希值跟真实的安全遥测数据做了交叉比对,数据源包括终端遥测、沙箱网络流量记录、内部告警日志等等。
最终结果:
真正出现在生产终端上的:12个
在网络沙箱里出现过的:15-20个左右
剩下绝大多数:从来没进过真实攻击环境
那97%的样本跑哪去了?
Unit 42把这些没进入生产环境的样本归了三类:
第一类:纯研究性的概念验证代码
这是数量最多的一类。这些代码的目的不是去攻击谁,而是验证"技术上能不能做到"。
怎么判断是这类?特征很明显:配置里写的目标是本地回环地址(127.0.0.1)这种,代码里保留了大量调试输出信息(真正的攻击者肯定会删掉这些),而且往往只有某个大学实验室或安全机构上传过一次。
这类代码对回答"AI能否帮人写出完整的勒索软件"这类问题很有价值,但离真正能用的攻击武器差得远。
因为真实攻击要解决的问题远不止"代码能不能跑"——还得考虑怎么突破初始访问、怎么提权、怎么持久化驻留、怎么隐藏C2通信、怎么绕过检测……PoC能跑,不代表能打穿真实网络。
第二类:防守方自己在测试
这部分样本其实是防守方组织拿来测自己系统的。比如某个AI恶意软件的新变体被披露后,安全团队会主动获取样本,在自己的可控环境里验证一下能不能检测到。
这类活动有明显特征:同一个IP在极短时间内反复上传同一个文件,或者同一组织的多个安全设备几乎同时请求分析同一个样本。
这说明一个问题:单纯看某个AI恶意样本在沙箱或威胁情报平台上的出现次数,很容易高估它的实际攻击规模,因为里面有相当比例是安全团队测试产生的。
第三类:蹭AI品牌的传统恶意软件
这类可能是目前最有实际威胁的。
说白了就是:恶意软件本身一点AI技术都没有,就是个老款的信息窃取木马或远控后门,但攻击者把它包装成"AI软件安装包"来骗人下载执行。
AI产品热度高、搜索量大,这就给了攻击者可乘之机。以前他们会伪装成浏览器、办公软件、视频会议客户端,现在热门AI工具成了新的钓鱼诱饵。
从攻击者的角度来说,这个策略成本极低——根本不需要任何AI技术积累,只需要识别哪里有集中的用户需求,然后去那里投放恶意程序就行了。
那12个真实样本长什么样?
这12个分布在5个不同的恶意软件家族、3个国家,没有明显集中在某个特定行业。
下面挑几个重点说。
FunkSec勒索软件:AI让开发节奏快了
FunkSec是这12个里出现频率最高的家族,之前就有研究人员把它和大语言模型辅助编程联系起来。
Unit 42发现了一个很有意思的技术细节:样本的元数据显示,开发者在极短的开发周期里反复更换项目名称和内部标识符——几乎每天都在换。
这种行为在传统软件开发里很少见,但如果你用过AI辅助开发,就能理解这个节奏:用自然语言描述需求,AI生成代码,不满意就重新描述重新生成,项目名随手改……这更像是"Prompt驱动的快速迭代",而不是遵循传统软件工程规范的线性开发。
这个细节揭示了AI对黑客产业最直接的影响:降低了恶意软件的开发成本,加快了迭代速度。
过去一个恶意软件开发者需要手工完成所有工作,现在他可以对AI说"重写加密逻辑"、"换一种方式遍历文件"、"生成三个功能等价的变体"……每次修改的边际成本几乎为零。
这意味着未来攻击者可能不再长期维护少数几个稳定主版本,而是频繁产生大量代码变体。这种变化可能比出现某个"超级AI病毒"更值得警惕。
Recipe Lister:带数字签名的"菜谱软件"
传播最广的单个恶意程序,是一个伪装成菜谱搜索应用的安装程序,叫Recipe Lister。
用户装上之后,后台会悄悄启动一个远控后门,给攻击者建立持久化访问通道。
这个程序还带了有效的数字签名——这在传统安全评估里是个加分项,很多用户和检测机制看到有签名就降低警惕。
结果这个东西传播到了超过50家不同组织,产生了约6500条终端行为记录和约9600次安全告警。
最终被检测出来靠的是两个异常信号:签名者身份不寻常,加上文件采用了高强度加壳导致内部结构高度混淆。这两个特征组合触发了告警。
这个案例说明了一件事:攻击者可以换名字、换图标、换签名,但程序跑起来之后,那些恶意行为痕迹是藏不住的。这也是为什么现代安全防护不能只靠文件哈希和黑白名单,必须有行为分析能力。
Oyster后门:AI降低了"初始访问"的门槛
Oyster后门伪装成Dropbox的官方安装程序,签名信息里甚至把Dropbox公司列为发布者。
对普通用户来说,这种伪装很有欺骗性——你搜索Dropbox下载,找到一个有数字签名、显示是官方来源的安装程序,很难不上当。
Unit 42指出,攻击者正越来越多地用AI工具来快速生成这类初始投递代码和安装逻辑。这让建立攻击初始立足点(Initial Access)的时间成本和技术门槛明显下降。
这一点影响很深远。AI不需要帮攻击者发现新的零日漏洞,只需要帮他们更快生成安装程序、修改投递逻辑、批量制作针对不同环境的变体,就已经实质性提升了攻击链的生产效率。
对技术能力已经成熟的攻击组织来说,这是效率工具;对技术能力有限的潜在攻击者来说,AI辅助可能直接帮他们跨过了以前跨不过去的技术门槛。
Rhadamanthys信息窃取:AI已经进入真实攻击感染链
Unit 42捕获到一个专门用于投递Rhadamanthys信息窃取软件的Windows可执行文件,有真实有效的C2服务器通信,构成了完整的攻击闭环,开发过程被明确关联到AI辅助。
Rhadamanthys是个信息窃取类恶意软件,核心是从受感染设备里偷数据:浏览器保存的账号密码、加密货币钱包、邮件客户端数据、VPN配置等等。这些数据可以直接在地下市场卖,或者用于后续的账户接管攻击。
这个案例的意义在于:AI辅助开发已经不只是实验室里的理论探讨了,它真的出现在了由真实攻击者运营的感染链里。只不过目前AI的参与方式更多是"辅助开发效率",而不是赋予恶意软件什么现有技术完全对付不了的新能力。
冒充360安全软件:AI甚至不需要出现在恶意代码里
最后一个典型案例展示了"AI关联"这个概念有多宽泛。
这个恶意程序冒充中国知名安全软件360 Total Security的系统组件,用了COM劫持技术实现持久化驻留。
COM劫持本身是个老技术,跟AI没什么关系——原理是篡改Windows COM组件注册表项,劫持合法程序对特定COM对象的调用,实现在系统启动时自动执行恶意代码。
这个样本之所以被纳入AI关联数据集,是因为它在传播时出现在了以AI产品品牌为诱饵的攻击活动链条里。样本本身没用任何AI技术。
这个案例说明了一种务实的攻击策略:
前端:用热门AI产品作为钓鱼诱饵吸引用户
中间:AI辅助生成安装程序和投递逻辑
落地后:用经过长期实战检验的传统Windows持久化技术
C2阶段:连接传统的攻击基础设施
最终呈现的是:AI工具 + 传统恶意软件技术 + 经典攻击手法的混合体。这种务实的技术整合路线,很可能才是未来几年最常见的攻击形态。
为什么12个全被检测到了?
这才是这次研究最值得关注的地方。
Unit 42明确说,检测这些所谓"AI关联恶意软件"用的仍然是老方法:
沙箱环境里的动态行为分析
基于终端行为模式的异常检测
数字签名有效性与签名者身份的深度验证
对可执行文件加壳程度和代码混淆强度的分析
没有任何一个样本需要靠全新的检测方法才能被发现。
道理其实很简单:AI可以改变代码是怎么被写出来的,但不能改变代码跑起来时产生的系统行为。
一个远控后门,不管是人工写的还是AI生成的,都要建立网络连接、接收远程指令、执行敏感操作——这些行为是逃不掉的。
一个信息窃取程序,不管开发过程用没用AI,都要访问浏览器数据目录、读取密码数据库、跟C2通信——这些痕迹是留得下来的。
一个勒索软件,不管代码来源如何,都要遍历文件、加密内容、显示勒索信息——这些特征是可以检测的。
AI影响的是"生成阶段",但执行阶段的物理规律没变。恶意程序一旦运行,就必然留下痕迹,而基于行为分析的检测技术正是针对这些痕迹的。
真正的威胁:恶意软件产业的"降本增效"
如果你看到"只有12个进入生产环境"就觉得放心了,那就理解错了重点。
AI对黑客产业的真正影响,是生产成本的结构性下降。
过去需要专业开发者投入数周编写的恶意代码,现在可能数天甚至数小时完成初版
过去制作一个新变体需要手工修改大量代码,现在用自然语言描述需求就能快速生成多个备选方案
过去技术能力有限的攻击者根本搞不定的复杂开发工作,现在通过跟AI多轮交互也能逐步实现
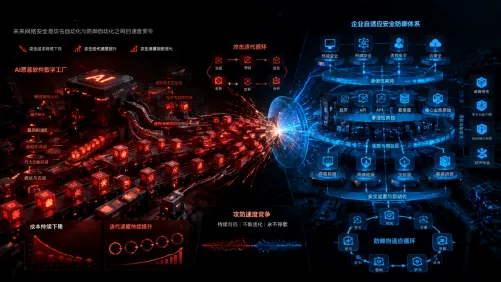
关键不是"单个样本技术上更厉害了",而是攻击者整体具备了生产更多样本、更快修改、更频繁试验的能力。
对防守方来说,这意味着未来可能面对的压力不是"出现了某个无法检测的超级恶意软件",而是恶意软件的变化速度、迭代频率和样本数量规模持续上升。
高度依赖固定哈希值、静态特征签名和已知威胁黑名单的防御思路,在这种高速变化的环境下会越来越力不从心。而动态行为分析、运行时监控、文件结构异常分析这些技术的战略重要性会持续提升。
因为这些方法关注的核心问题不是"这个文件跟昨天数据库里的某个样本匹配吗",而是更本质的判断:这个程序运行时在干什么,这些行为是否正常,有没有恶意特征。
总结
用一句话概括Unit 42这次研究的结论:AI正在改变恶意软件的生产方式,但还没有改变防御体系的有效性。
具体来说:
405个样本里,97%没进入真实攻击环境,12个进入了但全被检测到
AI让恶意软件开发提速的证据,明显多于AI让恶意软件更难检测的证据
FunkSec展示了AI辅助下更快的版本迭代节奏
Oyster和Recipe Lister展示了AI如何降低初始投递的开发门槛
Rhadamanthys证实AI辅助已经进入真实攻击感染链
冒充360等案例说明攻击者更多是把AI当社会工程学诱饵,而非技术武器
真正值得长期关注的问题不是"AI能不能帮人写恶意代码"——这个问题早就有答案了。更值得深入研究的是:当恶意软件开发进入AI辅助的工业化阶段,生产成本曲线被持续压低,攻击迭代速度不断加快,防守方应该如何调整技术架构和运营模式,才能保持有效的防御能力?
这才是AI时代网络安全领域最核心的战略问题。
相关阅读
联系我们
合作电话:18610811242
合作微信:aqniu001
联系邮箱:bd@aqniu.com