ARTICLE · 1002454
一个插件替代 30+ POC 工具:BurpSuite 漏洞探测的终极集成方案
一个插件替代 30+ POC 工具:BurpSuite 漏洞探测的终极集成方案
主面板
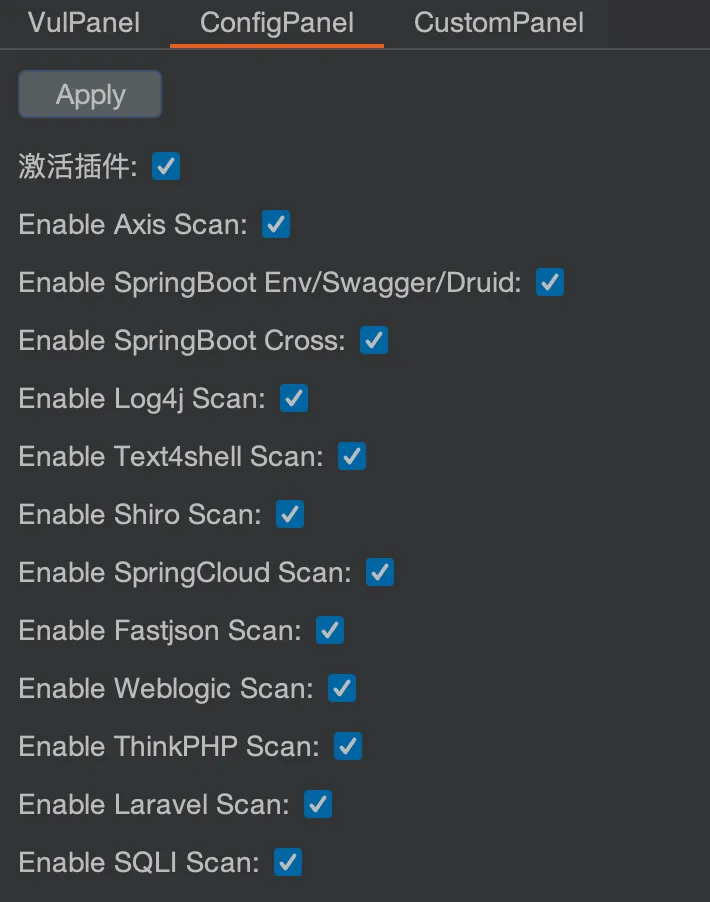
Eyes 配置
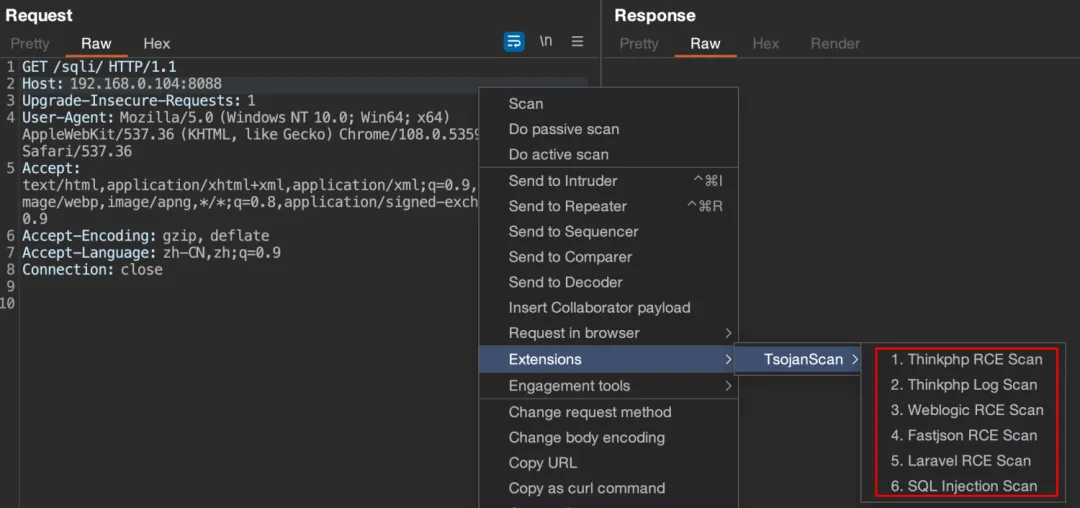
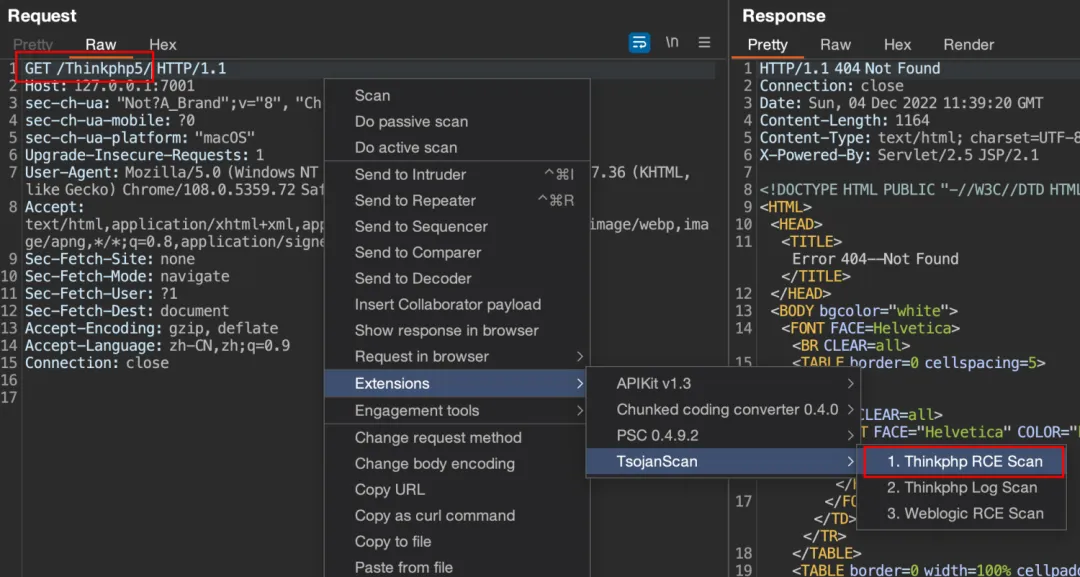
TsojanScan - BurpSuite 集成漏洞探测插件
> 一站式漏洞扫描解决方案 | 最少数据包,最准检测结果 | 你只需要这一个
由 TsojanSecTeam 开发,基于 MontoyaApi 框架重构的 BurpSuite 漏洞探测插件。集成 30+ 漏洞 POC,以最少的数据包请求实现精准检测。
🚀 快速开始
1. 加载插件
下载 TsojanScan.jar → BurpSuite Extensions → Add → 选择文件加载
2. 界面概览
核心功能区域:
自定义黑名单:Reg 匹配优先级第一,插件自动跳过黑名单 URL 主动探测:针对特定路径进行深度扫描 DNSLog 配置:支持多平台(Eyes/requestrepo/DigPM) 扫描状态:实时查看 BurpAPI/OkHttp 引擎驱动状态
🎯 核心功能
Fastjson ≥1.2.80 精准探测
版本判定逻辑:
配置步骤:
本地搭建测试环境 配置 DNSLog 接口(推荐 Eyes) 启动扫描,自动判断版本
⚙️ DNSLog 配置指南
Eyes(推荐)
访问 https://eyes.sh/config/ 注册账号 获取子域名和 Token 填入插件配置:
其他平台
📋 更新日志
v2.0.0-Beta2(最新)
✅ 新增右键菜单:删除/清理/导出 CSV/HTML ✅ 新增 DNSLog 服务商:Eyes/requestrepo/DigPM(默认 Eyes) 🐛 修复 Fastjson 主动/被动扫描失效 🐛 修复 X-Tsojan-Scanner 请求头指纹泄露 ⚡ 优化漏洞检测逻辑
v2.0.0-Beta1
🏗️ 重构 MontoyaApi 框架,适配 BurpSuite 2026+ 新版 🎨 优化 UI 框架,新增 Scanning Status 模块 🚀 新增 BurpAPI + OkHttp 双引擎驱动 🔧 升级 JDK 21 编译
v1.4.6
✅ 新增 XyzDnsLog 平台 🗑️ 删除失效 DNSLog(建议迁移至 Ceye) 🐛 修复 Burp Suite Pro 2024 适配问题
v1.4.5
✅ 新增 Nacos 被动扫描(CVE-2021-29441 & QVD-2023-6271) ✅ 新增 JPath 主动模块化扫描(SpringBoot Env/Druid/Swagger) 🐛 修复新版本 BurpSuite 报错
v1.4.4
🐛 修复 Weblogic 弱口令误报 🗑️ 删除 asix/happaxis.jsp 扫描规则 ✅ 新增 SQL 语法错误回显扫描模块
v1.4.3
⚡ 修复首次加载假死问题 ✅ 新增 DNSlog 平台:Xssx1(推荐网络环境好时使用)
v1.4.2
✅ 新增 Ceye DNSLog 平台 🐛 修复配置设置不显示问题
v1.4.1
🐛 修复 DNSLog API 接口
v1.4
✅ 新增 Laravel 主动/被动扫描 ✅ 新增 SQL 注入扫描(MySQL 报错/时间盲注) ✅ 新增请求延时自定义功能 🐛 修复 Text4shell 头部扫描问题 🐛 修复主动扫描重复添加漏洞
v1.3
✅ 新增 ThinkPHP 多语言 RCE 扫描 ⚡ 优化探测数据包,减少发包数量
v1.2
✅ 新增 Fastjson 参数扫描 + 主动扫描 🔒 升级 Fastjson 库至 1.2.83(防反制) ✅ 新增 Axis 服务接口扫描
v1.1
✅ 新增 Domain 黑名单设置(支持 google.com/127.0.0.1:8080格式)🎛️ 支持 Reset 恢复默认 / Apply 加载配置
v1.0
✅ 新增 Druid 未授权扫描 ✅ 新增 Spring Cloud Gateway / SPEL 漏洞扫描 ✅ 新增 ThinkPHP/Weblogic 主动扫描(支持自定义目录) 🐛 修复 Log4j/Text4shell 扫描范围 🐛 修复端口识别问题
v0.1
✅ 新增 Text4shell 漏洞探测 ✅ 新增 SpringBoot 信息泄露扫描 ✅ 新增配置窗口替代 config.json
🛡️ 支持的漏洞检测
| 框架漏洞 | ||
| 中间件 | ||
| 组件漏洞 | ||
| 注入漏洞 | ||
| Log4j | ||
| Text4shell |
⚠️ 使用注意
> 扫描结果同步延迟:扫描结束后才会在 BurpSuite Target / Dashboard 显示高危漏洞,进程扫描中无法实时同步,但可在插件面板实时查看(涉及 DoPassive 方法机制)。
📝 ToDo 清单
[ ] 增加 swagger-resource 扫描与匹配规则 [ ] 修复路径中包含 .js即跳过扫描的问题[ ] 增加 Druid 扫描配置项 [ ] 增加 SpringBoot 扫描绕过( .json后缀、/绕过)[ ] 增加 Log4j 扫描头部字段 [ ] 增加 Log4j 404 路径扫描 [ ] 增加 Weblogic 检测 POC [ ] 修改 scannedURL 机制(每个 POC 独立检测) [ ] 增加 Shiro 扫描 Key(占用时间过长,决定不加)[ ] 增加延迟检测功能(决定不加,建议手动探测)
🤝 团队
TsojanSecTeam - 专注安全工具研发与漏洞研究
> 💡 由于工作原因,更新周期较长。所有 Issue 都会仔细回复,新功能上线前会进行大量本地/实战测试,请各位师傅谅解。
TsojanScan —— 让漏洞探测更简单、更精准。
优化要点说明
| 结构重组 | |
| 版本日志 | |
| 视觉增强 | |
| 功能聚焦 | |
| 语言精炼 | |
| 注意事项 |
项目地址
https://github.com/Tsojan/TsojanScan