ARTICLE · 1019700
iOS 27修复122个安全漏洞:内核提权、网络拦截
iOS 27修复122个安全漏洞:内核提权、网络拦截苹果已经向公众推送iOS 27,这次更新修复了122个安全漏洞,数量创下历史新高。 
同期发布的macOS 27列出了204项修复,watchOS 27约90项,iOS 26.7也有超过80项安全修复,其中75项与iOS 27共享。漏洞覆盖内核、WebKit、Safari、Siri、存储、认证与隐私相关组件,有些问题相对轻微,有些后果严重。目前还没有漏洞被主动利用的迹象,但细节公开后,没有更新的设备将面临风险。 最值得关注的修复之一是内核中的CVE-2026-43689。恶意应用可以利用这个漏洞获取root权限,这相当于拿到系统最高级别访问权。苹果通过增加额外限制修复了这个问题。 APFS文件系统中的CVE-2026-84523可以让应用意外终止系统或写入内核内存,苹果通过改进边界检查解决了这个越界写入问题。 电话组件中的CVE-2026-65329允许处于特权网络位置的攻击者绕过IPSec认证并拦截网络流量,从而访问用户浏览数据,苹果通过改进状态管理修复。 另有一处蓝牙远程代码执行漏洞与多处内核问题一并修复。更新还解决了大量其他问题,包括WebKit漏洞、可能暴露敏感用户数据的隐私问题,以及让应用识别其他已安装应用或绕过特定限制的缺陷。甚至有一处快捷指令缺陷,可能让恶意快捷指令在未经用户确认的情况下发送消息。苹果在安全公告中对多数漏洞只作了简要说明,没有披露过多细节。 AI在漏洞挖掘中的角色越来越明显。苹果在公告中致谢OpenAI与Anthropic,其中三个修复归功于Anthropic的Claude,OpenAI的Codex Security出现在额外致谢部分。 
近年来操作系统点版本修复的漏洞数量持续增长,iOS 26.0修复35个,iOS 26.5增至43个,纯安全更新26.5.2又增加29个,26.6.7再添79个。AI编码代理让大规模代码审计变得更快更彻底,能发现人类容易遗漏的问题,同时也让攻击者获得过去只有国家级机构和大型科技公司才具备的资源。 这形成了一场AI加速的攻防竞赛。安全研究者用AI发现更多漏洞并上报,软件公司借助AI编码工具更快速地处理更多问题,结果是每次系统更新的安全修复清单越来越长、越来越重要。 这种局面可能随着AI编码工具足够成熟、能在发布前更彻底地测试庞大代码库而逐步缓解,但在可预见的未来,操作系统更新仍将附带一长串安全修复。 iOS 27推送过程中出现了一处升级显示错误。用户点击“升级到iOS 27”后,软件更新界面显示的却是iOS 26.7,让人误以为会安装错误版本。iOS 27列在“也可用”项目中,但选择后打开的卡片标注为iOS 26.7。 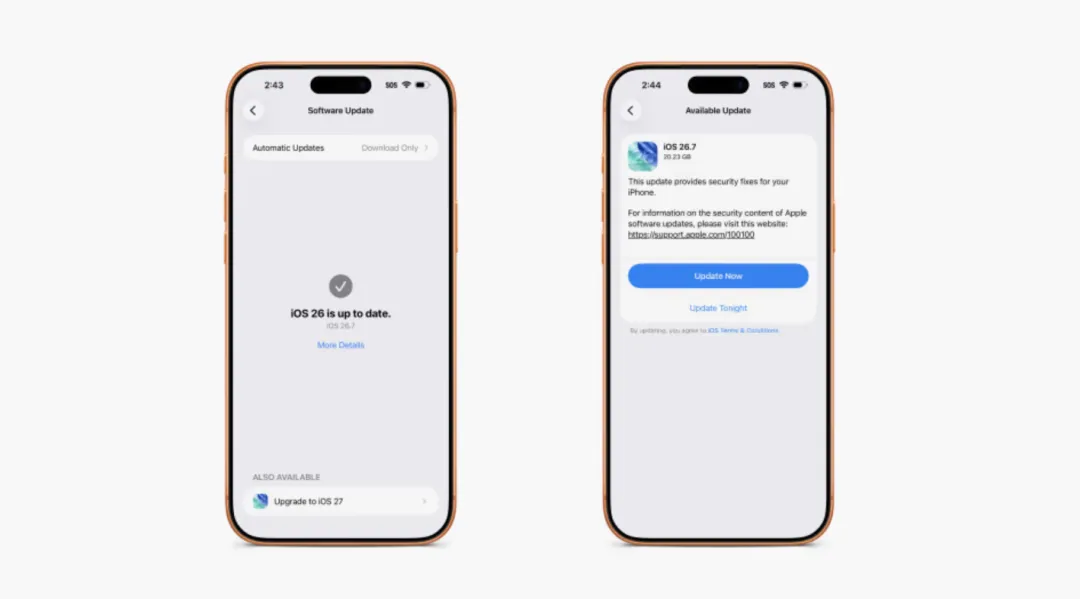
目前不清楚受影响设备收到的是另一个26.7安装包,还是名称与图标错误的正确iOS 27固件。稳妥做法是通过Finder安装iOS 27:确认设备在支持列表内并完成备份,将iPhone连接Mac,在Finder中选择设备,点击检查更新,按住Option键再点击检查更新并选择已下载的IPSW文件,确认后使用检查更新而不是恢复iPhone,以免清除设备内容。