ARTICLE · 1252014
【Ai主动防御】当基础软件组件“崩盘”:日本组建AI攻击模拟团队应对供应链危机
2026年10月23日,据The Cyber Express报道,日本经济产业大臣赤泽亮正(Ryosei Akazawa)宣布,日本正筹备组建一支专门团队,利用AI驱动的网络攻击模拟技术,主动发掘技术系统中的潜在弱点。这一决策的直接背景,是近期曝出的PHP语言高危漏洞在全球范围内引发了连锁反应,导致数百万次黑客攻击尝试,重创了金融、航空、交通及政府服务。
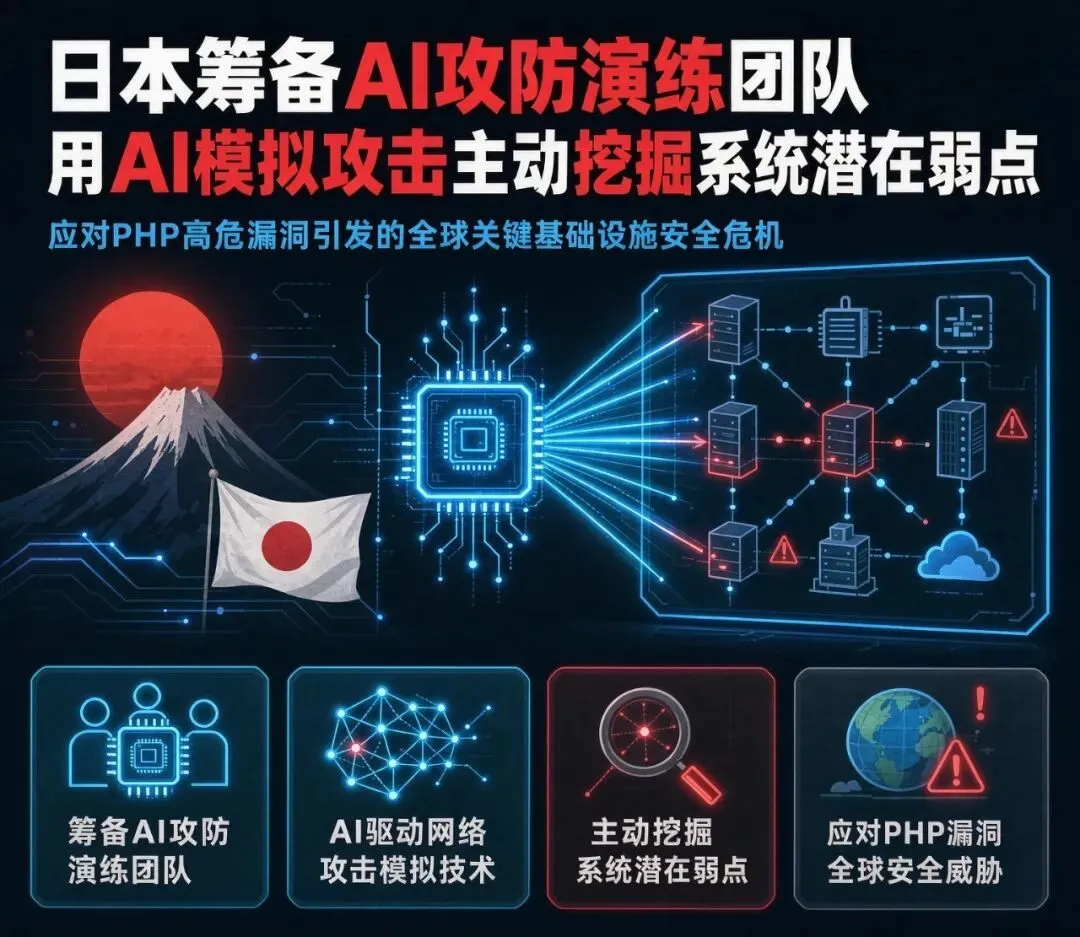
【核心事件:PHP漏洞引发全球“停服潮”】
作为全球最广泛使用的网页和Web应用构建语言,PHP的任何底层漏洞都会对跨行业组织构成严重威胁。此次漏洞披露后,为了紧急修补或阻断攻击,大量企业和政府机构被迫下线部分核心业务系统。
日本关键基础设施遭受重创:
- 金融与交通瘫痪: 野村控股、三菱日联金融集团(MUFG)等金融机构,以及全日空(ANA)、东日本铁路公司(JR East)均被迫暂停了部分在线服务。
- 政府机构响应: 日本财务省、国税厅和气象厅也出于安全考量,主动切断了部分数字服务。
- 公共服务危机: 最令人担忧的是,日本电信巨头软银(SoftBank)宣布暂停其移动端紧急警报系统的维护工作。这意味着在系统修复期间,用户将无法通过该渠道接收到地震、海啸及灾害撤离等关键公共安全信息。
【深度分析:从“被动修补”到“AI主动防御”】
此次事件暴露了当前网络安全防御的深层痛点:当广泛使用的开源基础组件出现严重缺陷时,高度互联的数字基础设施防御难度极大。
赤泽亮正指出:“防御者需要像攻击者一样思考,利用AI主动发掘潜在的薄弱环节。”日本计划推行的AI网络攻击模拟,标志着防御策略的根本性转变——从“漏洞披露后的被动应急响应”,转向“利用AI模拟攻击的主动防御”。
对国内安全建设的启示(合规与落地视角):
【结语】
PHP漏洞引发的“停服潮”是一记警钟。随着AI工具在攻防两端能力的同步增强,未来的网络安全将是一场“AI对AI”的军备竞赛。企业和政府机构必须将快速漏洞检测、持续监控与弹性数字基础设施相结合,才能在危机中保障业务连续性与公众安全。
安情视界 | 华创科技企业旗下全球安全合规与企业风险研究号,我们聚焦供应链安全、跨境合规与海外运营风险,持续关注全球监管动向,精准解读政策法规与合规要求,开展合规趋势研判,护航企业全球化征程。为您提供量身定制的风险评估与合规解决方案。