ARTICLE · 1277377
【报告】AI软件专题三:AI写代码漏洞百出?《安全牛:AI驱动的SDLC及供应链安全技术应用指南》教你硬核防坑!(附PDF)
(完整版.pdf ) 以下仅展示部分内容 下载方式见文末
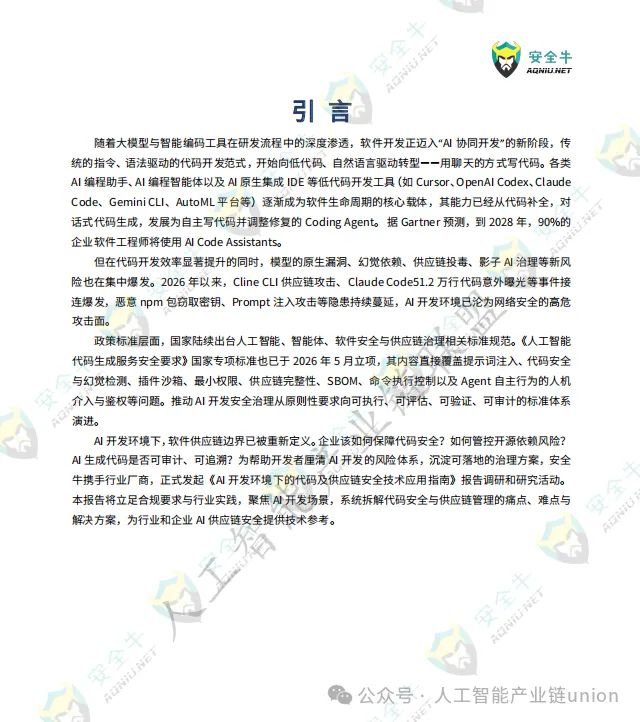
导读:当“用聊天的方式写代码”成为现实,软件开发正迈入“AI协同开发”的新阶段。但效率狂飙的背后,代码幻觉、提示词注入、供应链投毒等新风险也在集中爆发。今天,我们深度拆解安全牛最新发布的**《AI驱动的SDLC及软件供应链安全技术应用指南》**,带你一文看懂AI原生时代的软件安全生存法则!
🚀 一、 研发范式大跃迁:从“敲代码”到“给AI当老板”
如果你还以为AI只是个帮你补全代码的“高级输入法”,那你就彻底Out了!
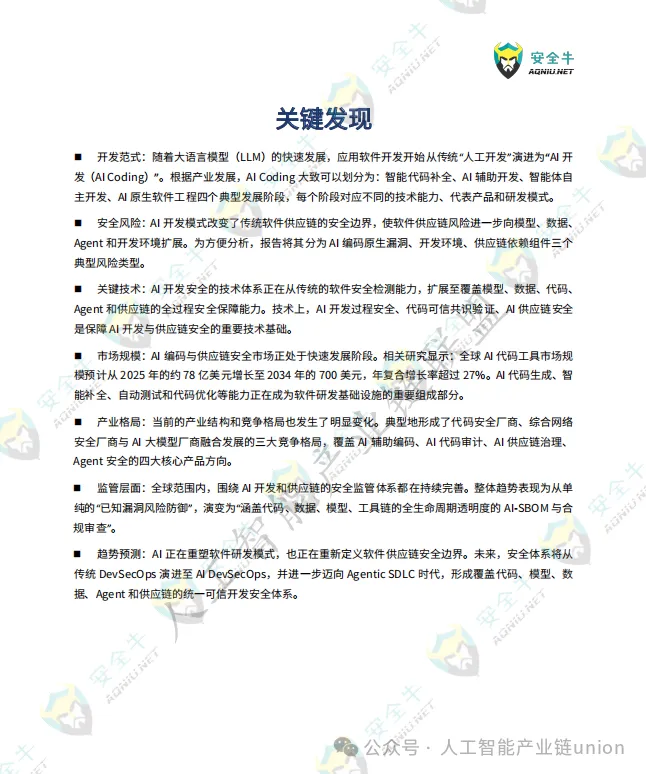
报告指出,AI Coding已经历了四个阶段的演变,目前正向“AI原生软件工程”狂飙:
1. 智能代码补全(2018-2021):类似GitHub Copilot早期,预测你的下一行代码。 2. AI辅助开发(2023-2025):理解项目上下文,帮你写函数、改Bug(如Cursor)。 3. 智能体自主开发(2025-至今):这是当前最火的Coding Agent!你只需要给个需求,它就能自己调用工具、写代码、跑测试,甚至直接提交PR。 4. AI原生软件工程(未来3-5年):人类负责定业务目标、做架构、卡风险;AI负责所有执行性工作。
📊 震撼数据:在先进开发场景中,高达 65%~70% 的生产环境代码已由AI生成。Gartner预测,到2028年,90% 的企业软件工程师将使用AI代码助手。
🔥 专业解读:软件生产的主体已经从“纯人类”变成了“人+模型+Agent+工具链”。这也意味着,传统的软件供应链边界被彻底打破,安全的防线必须向模型、数据、Agent和开发环境全面延伸。
⚠️ 二、 新战场上的“致命暗器”:AI开发面临哪些大坑?
AI生成的代码往往“语法完美、功能能跑”,但绝不等于“安全”。报告总结了AI开发环境下的五大核心风险:
1. 幻觉与虚假依赖(Slopsquatting攻击)
AI可能会胡编乱造出一个不存在的第三方库。黑客发现后,提前在开源社区注册这个“幻觉包名”并植入木马。一旦开发者盲目运行,直接中招。研究表明,约**20%的AI生成代码样本引用了不存在的包,其中43%**的包名会被AI反复“幻觉”出来!
2. 提示词注入攻击(Prompt Injection)
攻击者在开源代码的注释、README甚至Issue中隐藏一段恶意指令,当AI读取这些上下文时,就会被“催眠”,从而在生成的代码中留下后门,或泄露你的私密数据。
3. 过度代理权限(Agentic Coding风险)
现在的AI智能体不仅能写代码,还能执行Shell命令、调用数据库。如果给了它过大的权限,一旦被黑客操控,它就能自动篡改代码、删除数据、甚至横向移动,成为最可怕的“内鬼”。
4. 影子AI与供应链盲区
员工为了图方便,私自接入各种未经企业审批的AI工具。AI动态推荐的第三方组件、MCP Server、插件等,往往不会立刻写入依赖清单,传统SCA(软件成分分析)工具根本扫不出来。
5. 敏感数据泄露
为了获取更准确的代码建议,开发者可能把企业的核心源码、API Key甚至数据库配置直接发给公有云大模型。这使得AI变成了数据泄露的“漏斗”。
🛡️ 三、 破局之道:AI时代的“三大护法”
面对这些全新的攻击面,传统的DevSecOps已经力不从心,必须向AI DevSecOps演进。报告提出了新一代的技术体系:
• 护法一:AI代码可信共识验证机制
不再依赖单一工具,而是用“多个不同的大模型交叉审查”,结合传统的静态分析(SAST)和自动化测试,给代码打出一个“可信评分”。分低的高风险代码,直接在CI/CD流水线被“门禁(Trust Gate)”拦截。• 护法二:Agent安全管控与AI围栏
给AI Agent套上“紧箍咒”。实施最小权限控制,把Agent放到沙箱里跑;在输入端和输出端部署“AI安全网关”,拦截提示词注入和敏感代码外泄。• 护法三:AIBOM(人工智能物料清单)
传统SBOM管的是开源软件包,现在还需要AIBOM,不仅管软件,还要管模型版本、训练数据集、Prompt模板、MCP工具。做到“生成即记录,使用可追溯”。
🏢 四、 落地指南:企业该怎么干?
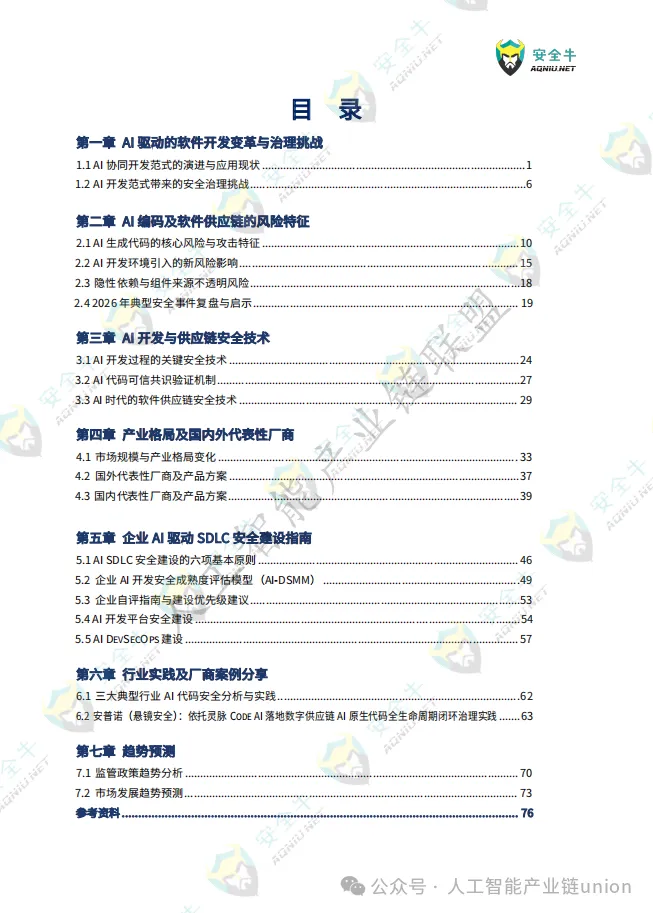
为了让企业不至于在AI浪潮中“裸奔”,报告创新性地提出了企业AI开发安全成熟度评估模型(AI-DSMM),将企业能力分为五个级别:初始级 ➡️ 可观测级 ➡️ 受控合规级 ➡️ 动态可信级 ➡️ 自适应优化级。
给企业的行动建议:
• 短期(1-3个月):摸清家底!把所有私接的“影子AI”收拢到企业合规的AI网关,在终端部署密钥硬编码检测。 • 中期(3-6个月):引入AIBOM标准,嵌入CI/CD流水线。给研发人员做“对抗自动化偏见”的安全培训,重塑人工代码复核底线。 • 长期(6个月以上):搭建全流程的Agentic SDLC沙箱防御体系,用AI智能体去治理AI,实现动态、自适应的安全防护。
🌟 五、 行业最佳实践盘点
• 🏦 金融行业(某大型国有银行):采用“全面本地化算力隔离+零信任网关”。AI插件只能连行内私有模型,所有AI生成的代码都打上元数据标签,确保没有任何敏感数据外流,满足严苛的监管审计。 • 🛒 互联网行业(某头部跨境电商):采用“双轨共识验证”。小变更由AI自动审查,5分钟发布;高危核心模块变更,自动触发AI模糊测试和沙箱验证,实现效率与安全的平衡。 • 🚗 智能制造(某全球化汽车巨头):针对车载工控软件,严防AI原生内存安全漏洞。利用自动化硬件在环(HIL)沙箱,模拟AI代码在极限工况下的行为,严防大模型幻觉导致物理系统失效。 • 🛡️ 安全厂商代表(悬镜安全):依托灵脉Code AI,构建“传统程序分析+LLM大模型+软件供应链治理”的闭环,实现AI生成代码从漏洞发现、研判到智能修复的自动化。
🔮 结语:不安全的AI,是没有刹车的法拉利
放眼全球,监管的靴子正在落地。美国NIST、欧盟《AI法案》,以及国内陆续出台的《网络安全技术软件供应链安全要求》、立项的《人工智能代码生成服务安全要求》等,都在传递一个明确信号:AI开发的安全治理,正在从原则性要求,走向可执行、可评估、可审计的强制标准。
AI是一辆能帮你把研发效率开到200迈的法拉利,但如果缺乏安全的底盘和刹车,翻车只是时间问题。对于企业和开发者而言,拥抱AI原生,必须将安全基因注入到代码生成的每一行字节之中。
(本文基于安全牛《AI驱动的SDLC及软件供应链安全技术应用指南》报告深度解读。)
互动话题:你在日常开发中,遇到过AI生成代码的哪些“坑”?欢迎在评论区吐槽分享!👇
☟☟☟
☞人工智能产业链联盟筹备组征集公告☜
☝
篇幅有限,部分展示 加入会员,任意下载 资料下载方式
Download method of report materials
点击下面文字链接下载:
安全牛:AI驱动的SDLC及软件供应链安全技术应用指南——立足AI原生,构建安全可信的AI开发生态
☟更多内容,可访问☟
如需获取更多报告
☟畅享下载,可访问☟
报告部分截图
【中国风动漫】《雾山五行》大火,却很少人知道它的前身《岁城璃心》一个拿着十米大刀的男主夭折!
编辑:Zero

文末福利
1.赠送800G人工智能资源。
获取方式:关注本公众号,回复“人工智能”。
2.「超级公开课NVIDIA专场」免费下载
获取方式:关注本公众号,回复“公开课”。
3.免费微信交流群:
人工智能行业研究报告分享群、
人工智能知识分享群、
智能机器人交流论坛、
人工智能厂家交流群、
AI产业链服务交流群、
STEAM创客教育交流群、
人工智能技术论坛、
人工智能未来发展论坛、
AI企业家交流俱乐部
雄安企业家交流俱乐部
细分领域交流群:
【智能家居系统论坛】【智慧城市系统论坛】【智能医疗养老论坛】【自动驾驶产业论坛】【智慧金融交流论坛】【智慧农业交流论坛】【无人飞行器产业论坛】【人工智能大数据论坛】【人工智能※区块链论坛】【人工智能&物联网论坛】【青少年教育机器人论坛】【人工智能智能制造论坛】【AI/AR/VR/MR畅享畅聊】【机械自动化交流论坛】【工业互联网交流论坛】
入群方式:关注本公众号,回复“入群”
戳“阅读原文”下载报告。