ARTICLE · 1287343
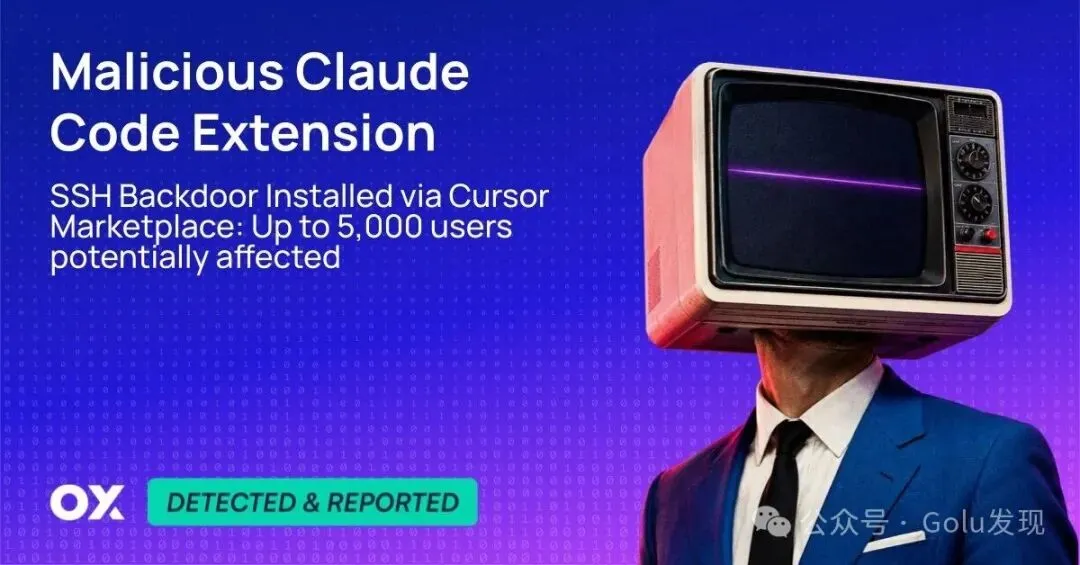
Claude Code插件被投毒,最多5000人中招
不用点任何可疑链接,不用打开任何陌生文件。
你只是在编辑器里,像往常一样更新了一个插件。
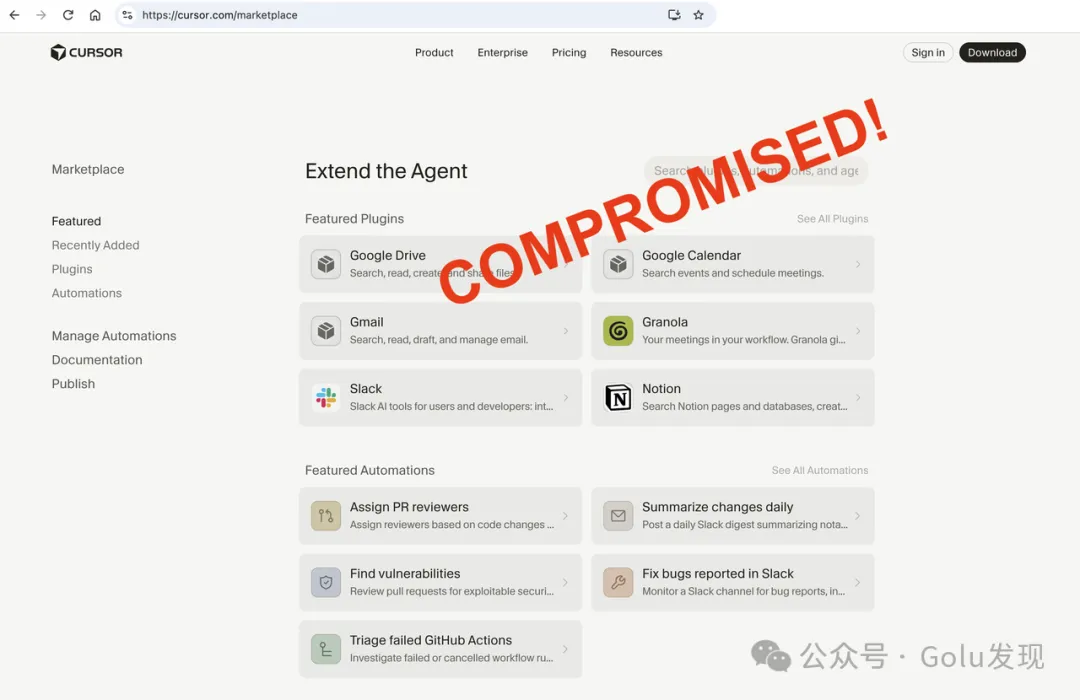
10月29日北京时间傍晚5点27分到次日凌晨4点35分(太平洋时间29日凌晨2:27到下午1:35),AI编程工具Cursor自带的插件市场里,挂着一个被篡改过的Anthropic.claude-code插件,版本号2.1.313,覆盖macOS(Apple芯片)和Windows。
名字是真的,图标是真的,代码不是Anthropic写的。
据Cursor披露、安全公司OX Security转述,最多约5000名用户可能受到影响。
一次普通的插件更新,在你电脑里留了把钥匙
安全研究机构OpenSourceMalware较早披露了这起事件,Netskope、OX Security等随后发布了技术分析。综合几家的说法,这段恶意代码做了四件事。
第一,摸底。插件一加载就开始运行,不需要你和Claude说一句话。它会收集主机名、用户名、操作系统、主目录、当前工作目录、Git邮箱和公网IP,还会读取最多40个环境变量的名字,专挑带KEY、TOKEN、SECRET、PASS、AWS、GCP字样的。
只拿名字,不拿值。但这等于告诉攻击者:这台电脑上有哪些钥匙。
第二,留钥匙。它往你的~/.ssh/authorized_keys里写入一把攻击者的SSH公钥,注释叫svc-telemetry,伪装成“遥测服务”。
第三,挖隧道。它试图打开本机的SSH服务,并向攻击者服务器建立反向SSH隧道,大约每60秒重试一次。
第四,扎根。在macOS上伪装成com.apple.sysmond的启动项,在Windows上创建名为SysMon的计划任务。
■ 核心拆解
这不是一个“偷东西就跑”的木马,它是在给你的电脑装后门、配钥匙、修暗道。哪怕插件被删了,暗道还在。
所以,最大的问题来了:你以为卸载就完事了吗?
卸载插件,后门还留在原地
Cursor的处理很快:下架问题版本,整个插件市场停机审计,轮换密钥、重建市场,并联系服务商把攻击者服务器下线。
但Cursor和OX都特别强调了一句话:只卸载插件可能不够。
因为恶意代码写进去的SSH公钥、启动项和计划任务,都独立于插件存在。插件删了,它们还会在后台继续尝试连接。
也有一点“好消息”。据Cursor说明,打开系统SSH服务需要管理员权限,而恶意代码本身有错误,所以除非你用管理员身份启动了Cursor,这一步基本会失败,攻击者也就没法通过隧道真正登录。
但这不代表没事。公钥已经写进去了,启动项已经装上了,主机信息也已经发出去了。
■ Golu算账
暴露窗口约11小时8分钟,最多约5000名用户,平均每小时约450人。按OX的说法,受害者不需要点击任何可疑内容,一次正常的插件安装或更新就够了。对一个开发者来说,一台电脑往往同时连着代码仓库、云账号和公司内网。我们粗略估计,哪怕只有1%的受影响机器上有高权限云凭证,也意味着约50个潜在的入口。(此为我们的假设性估算,并非公开数据)
那么,你怎么知道自己是不是在这5000人里?
30秒自查:看一眼有没有这把钥匙
如果你在上述时间段内,在Cursor里安装或更新过Claude Code插件,先做这一步。
macOS终端里运行(Windows用户可按Cursor公告里的PowerShell命令检查):
grep -qs svc-telemetry ~/.ssh/authorized_keys && echo 中招 || echo 未发现
如果显示“中招”,按Cursor和OX的建议处理:
① 把这台电脑从网络里隔离出来;
② 删除authorized_keys里注释为svc-telemetry的那一行,清理启动项(macOS看~/Library/LaunchAgents下的com.apple.sysmond.plist,Windows看计划任务SysMon和启动文件夹里的sysmon.cmd);
③ 从另一台干净的设备上,轮换这台电脑能接触到的所有密钥、令牌和登录会话;
④ 情况严重的,考虑直接重装系统。
📊 核心数据对比(按渠道)
▪ Cursor插件市场2.1.313
是否受影响:受影响
▪ Claude Code的npm包
是否受影响:未受影响
▪ VS Code官方插件市场
是否受影响:未受影响
▪ Open VSX
是否受影响:未受影响
但你可能会问:我不用Cursor,这跟我有什么关系?
但你可能会问:我不用Cursor,跟我有关系吗?
有。
这次被攻破的,是AI编程工具“自己开的插件商店”。这类编辑器大多基于开源的VS Code改造,为了不依赖微软的官方市场,往往会自建或镜像一套插件市场。国内也有不少AI编程工具基于VS Code改造,插件分发同样绕不开这个问题。
更要命的是,AI编程插件天生权限就大:它要读整个代码仓库,要在终端里执行命令,有的还要调用云端接口。一个普通的主题插件被投毒,危害有限;一个AI编程插件被投毒,几乎等于把半个开发环境交了出去。
插件市场,正在变成软件供应链里新的薄弱环节。它离代码最近,离密钥最近,而且用户默认信任“官方市场里的东西”。
巧的是,同一天,币安被盗63亿美元的突破口,也被指向一名工程师的笔记本电脑。
「现在最值钱的攻击目标,不是服务器,是程序员的电脑。」
我们给国内开发者和团队三条建议:
一是关掉核心开发机上的插件自动更新,至少给更新留一天的观察期;二是别把长期有效的云密钥放在环境变量和本地配置里,用短期令牌;三是定期检查authorized_keys和启动项,这件事以前很少有人做,现在应该进日常清单。
聊两句
看完这件事,你会关掉编辑器插件的自动更新吗?
A. 会,安全第一,手动更新
B. 不会,太麻烦,出事概率很低
我们选A。自动更新省下的那点时间,抵不上一次密钥泄露的代价。你呢?
#Cursor#ClaudeCode#网络安全#程序员#供应链攻击
本期来源(纯文字)
Cursor官方博客:关于Anthropic.claude-code插件安全事件的说明(2026-10-29,10-30更新)
OX Security:Compromised Claude Code Extension (2.1.313) in Cursor Marketplace(Nir Zadok,2026-10-30)
OpenSourceMalware:Cursor插件市场恶意Claude Code插件披露(2026-10-30)
Netskope Threat Labs:Trojanized Claude Code Extension on the Cursor Marketplace(2026-10-30)
每天拆解AI前沿与全球硬核商业 · 认准原创 Golu发现