ARTICLE · 1287474
Cursor插件被投毒,快查2个版本
你在Cursor里一键装过Claude Code扩展吗?
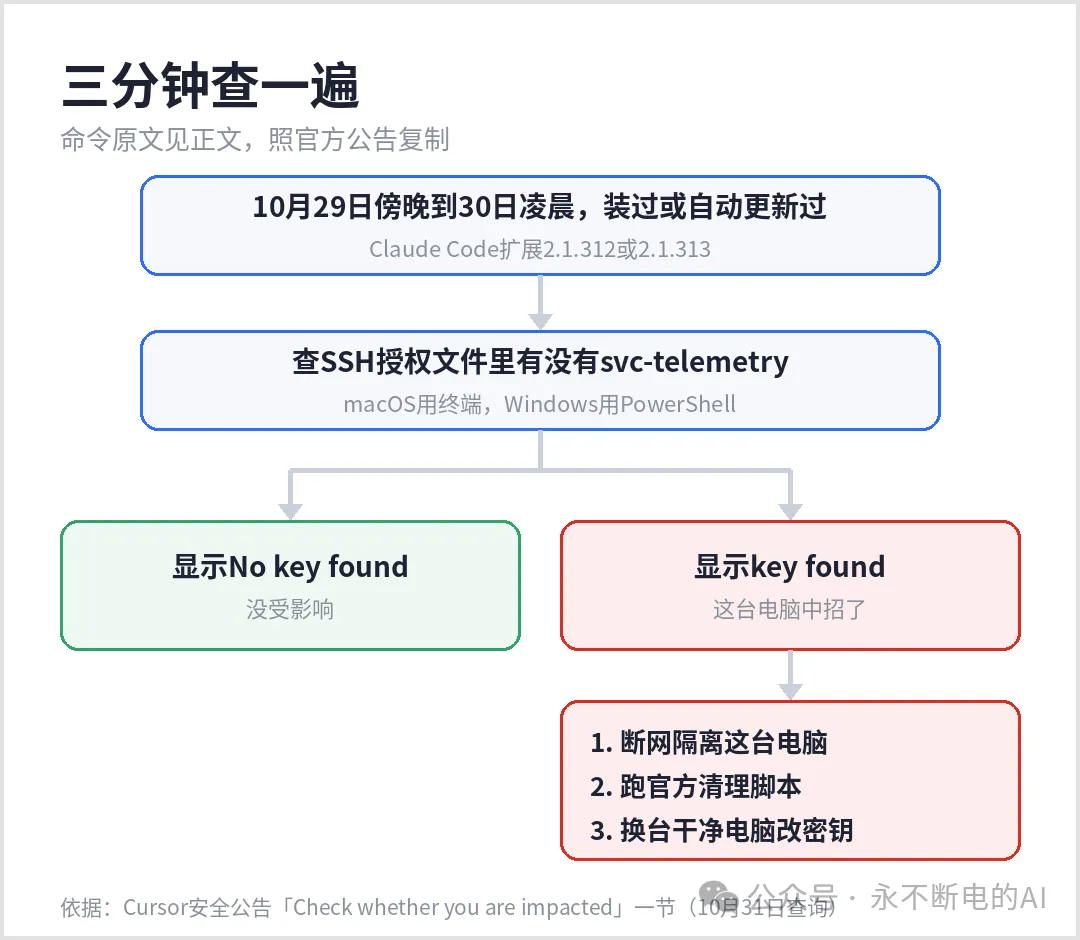
10月29日傍晚到30日凌晨,Cursor插件市场里的Claude Code扩展被人换成了篡改版。
有问题的是2.1.312和2.1.313这两个版本,Windows和macOS都在内。那十来个小时里新装或自动更新过的,都要查一下。
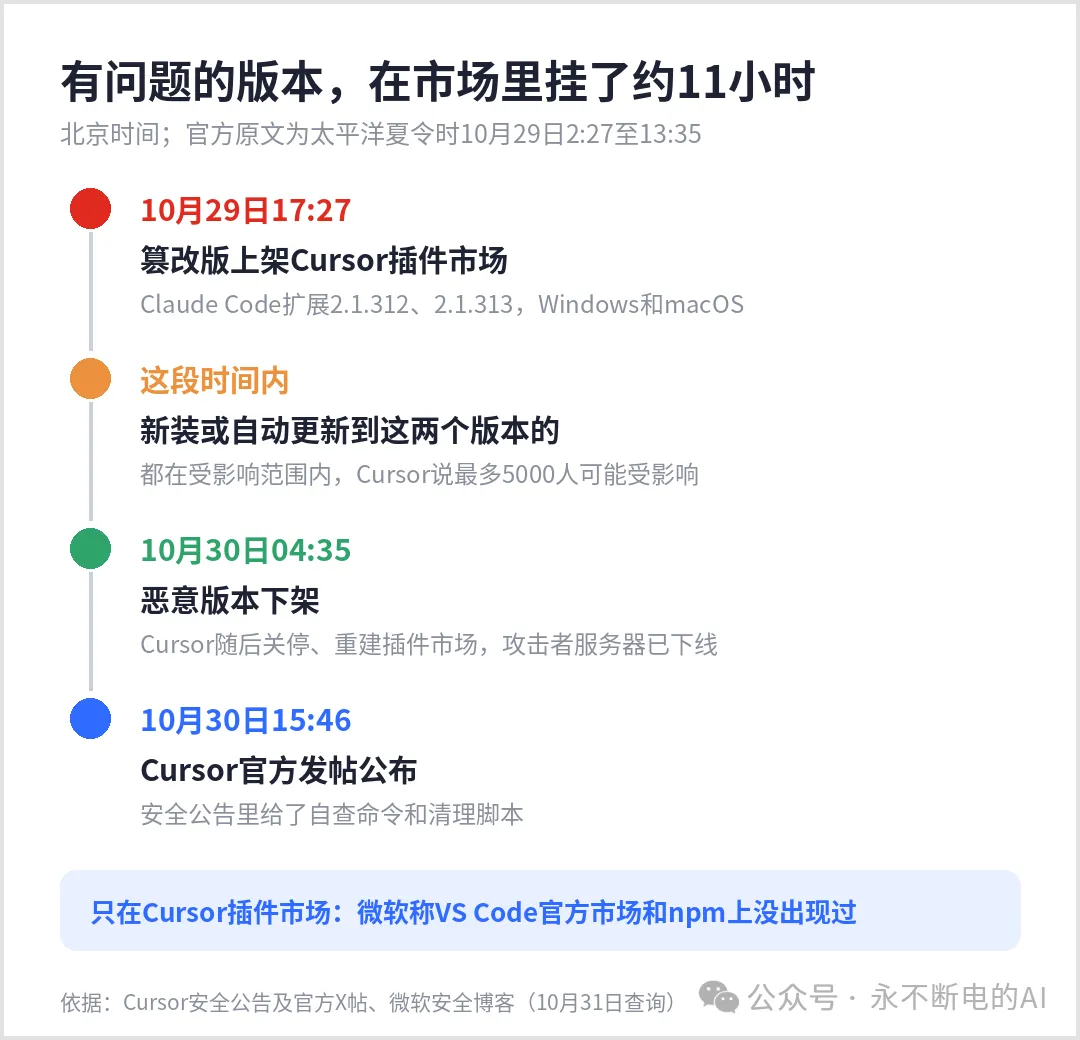
Cursor说最多5000人可能受影响,实际有多少台电脑中招,官方没公布。没在Cursor里装过Claude Code扩展的,可以放心了。
问题只出在Cursor自己的插件市场。Cursor公告写明,这两个恶意版本并非Anthropic开发;微软安全博客也说,它们从没在微软的VS Code官方市场和npm上发布过,Anthropic向微软确认自家系统没有被入侵。
篡改版插件干了什么
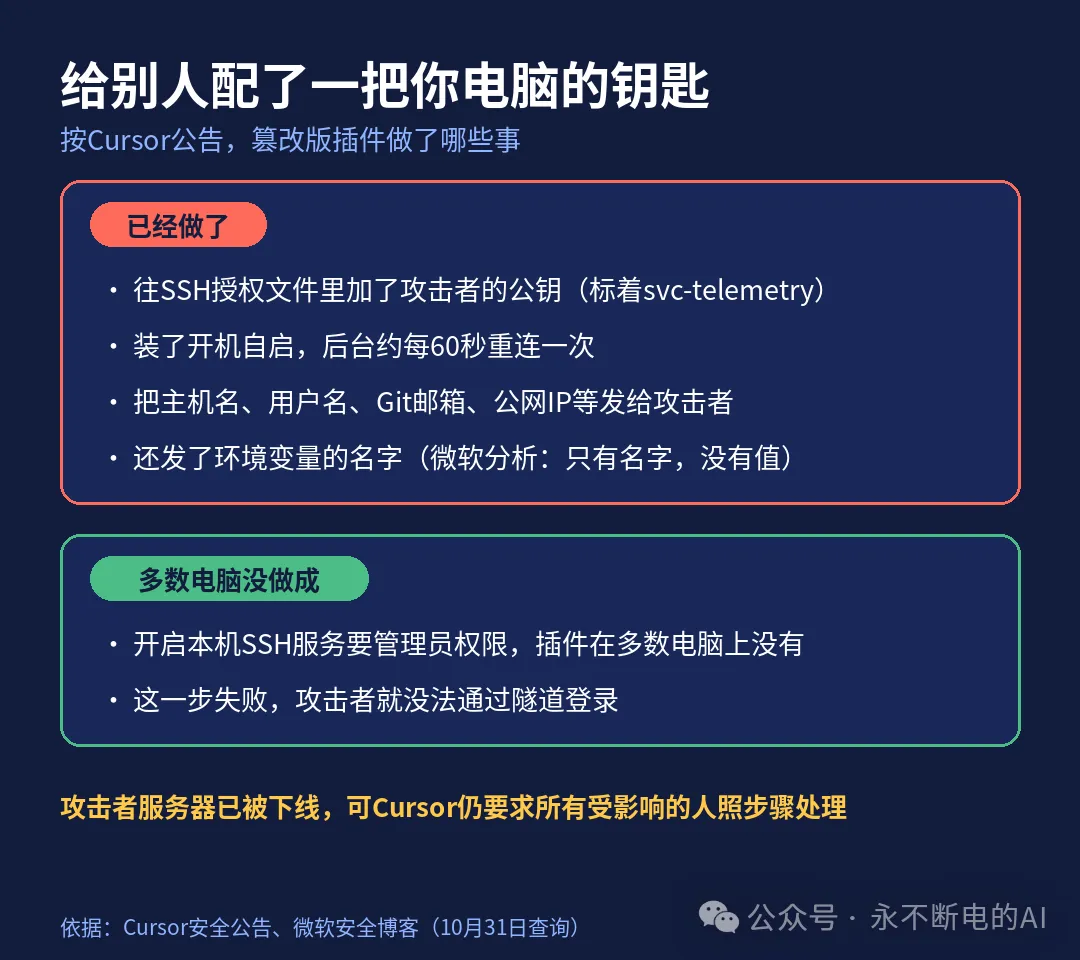
恶意代码一加载,就会收集主机名、用户名、Git邮箱、公网IP等信息发给攻击者,再往你电脑的SSH授权文件里加一把攻击者的公钥。SSH后门相当于给别人配了一把你电脑的钥匙,对方拿着它就可能远程登进来。它还会设置开机自启,后台大约每60秒尝试连一次攻击者的服务器。
也别太慌。开启本机SSH服务需要管理员权限,Cursor说,多数macOS和Windows电脑上插件没有这个权限,这一步会失败,攻击者没法通过隧道登录。Cursor还和云服务商一起把攻击者的服务器下线了。
但钥匙可能已经加进去了,自启也装上了,所以还是得查。好消息是,微软分析发现它只拿到了环境变量的名字,没拿到里面的值。有没有人的密钥因此被盗用,官方没说,我也没查到。
怎么查自己有没有中招
先打开Cursor的扩展面板,找到Claude Code看一眼版本号,Cursor要求更新到2.1.314。但只更新不算完,装过那两个版本的,还得接着往下查。记不清自己当时装没装过,就直接跑下面这行命令,十秒钟就有结果。macOS打开终端(在启动台搜“终端”),原样运行这一行:
grep -qs svc-telemetry ~/.ssh/authorized_keys && echo "svc-telemetry key found" || echo "No key found; machine not impacted"
Windows打开PowerShell,运行这两行:
$files = "$HOME\.ssh\authorized_keys", "C:\ProgramData\ssh\administrators_authorized_keys" | Where-Object { Test-Path $_ }
if ($files -and (Select-String svc-telemetry $files)) { "svc-telemetry key found" } else { "No key found; machine not impacted" }
显示「No key found; machine not impacted」就是没受影响;显示「svc-telemetry key found」,说明这台电脑中招了。
中招了,只卸载插件够吗
不够。恶意代码在扩展目录外面留了能独立运行的脚本,卸载扩展删不掉它。macOS上是一个叫com.apple.sysmond的启动项,Windows上是名叫SysMon的计划任务,名字都起得像系统自带的监控程序。
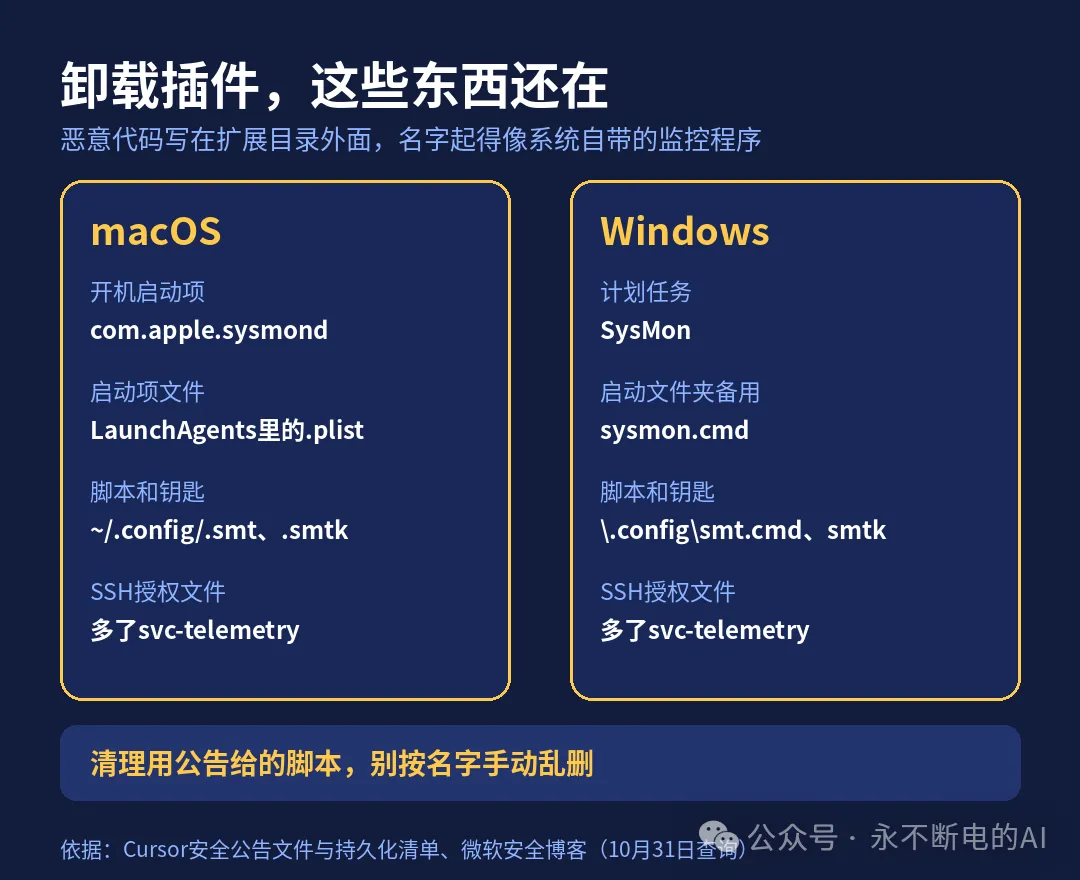
先把这台电脑断网隔离,再去Cursor官网的博客里找这篇安全公告(标题是Security notice — malicious version of Anthropic.claude-code (2.1.312 and 2.1.313) identified in the Cursor VS Code Extension Marketplace),下载对应系统的清理脚本。macOS要用中招的那个用户身份运行,别用root,在脚本所在文件夹里运行:
bash remediate-macos.sh
Windows要用「以管理员身份运行」打开PowerShell,在脚本所在文件夹里运行:
powershell -ExecutionPolicy Bypass -File .\remediate-windows.ps1
脚本跑完,换一台干净的电脑,把中招电脑上能用到的密码、Git和云服务的密钥、API Key都换掉,登录会话也退掉。这台电脑该不该重装系统也要掂量一下,我自己真查出那把钥匙的话,会倾向直接重装。
你在Cursor里装插件,是看到就一键装,还是会先看看是谁发布的?
觉得有用,点个「在看」或点赞。
想看下一篇,点上方「永不断电的AI」关注。