ARTICLE · 1302382
钱包余额被自动归集?iOS 远控包得警惕了!!
先说明白:本文只作威胁认知与防护提醒,涉及的源码不做任何获取引导,原代码只在源码库里留档备查。
iOS 远控盗币源码 · 防御拆解
都以为远控离手机很远
钱包余额却在被扫描
iOS 远控加链上归集类木马 · 原理拆解与钱包防盗
bbbb.bid · 狗凯源码仓库
资源站里挂出一套 iOS 远控类源码拆解审计,说明标注得很直白:Python FastAPI 完整链路 iOS 远控加链上归集系统,后端 FastAPI 配 Vben Admin 前端,MySQL 加 Redis,单泛解析域名跑通全部功能;功能列表里有设备管理、钱包数据采集、TRX/ETH/BTC 三链余额扫描与自动归集、TG 实时通知、多级代理分渠道归因、落地页像素追踪。
说明末尾还标注了一句:未测试,是否有后门自行查看。一套把「扫余额、自动归集」直接写进功能列表的包,值得每个手机上装着钱包的人看一眼。
📦 目录
👉 滑动
PART 01
能力画像
环环对得上
PART 02
三条链路
原理拆解
PART 03
钱包防盗
实际动作
PART 04
最后说一句
二次收割
01
PART
这套包的能力画像
CAPABILITY
把功能列表按受害侧捋一遍,就是一条完整的盗币链路:设备管理,管的是被控手机;钱包数据采集,收的是手机里的钱包信息;余额扫描,盯 TRX、ETH、BTC 三条链;自动归集,把扫到的余额转走;TG 通知,让操作方实时知道哪台手机有货;多级代理加像素追踪,负责分流投放渠道和归因。
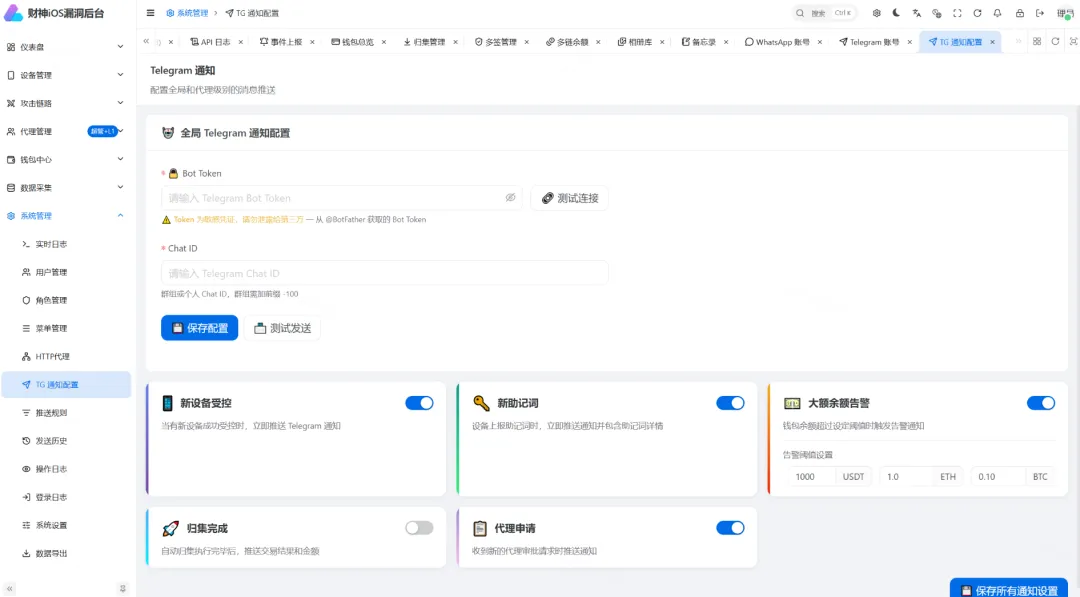
工程参数说明里也标注了:后端 uvicorn 单进程运行,包里附带二十五张表的 SQL 初始数据、Nginx 三站配置模板和搭建文档——完成度是按「开箱即用」做的。
环环对得上。
02
PART
三条链路的原理
MECHANISM
覆盖方式,说明里也标注了,三条链路按 iOS 版本分工。
Coruna 管老机器,覆盖 13 到 16.x,走 daily.html 加 7z 运行时回编译,C2 是在这一步注进去的;DarkSword-RCE 接管 17 到 18.x,靠 pe_main.js 做占位符替换;19 以上交给 C10。一套包三条链路,为的是版本再新也有对应手段。
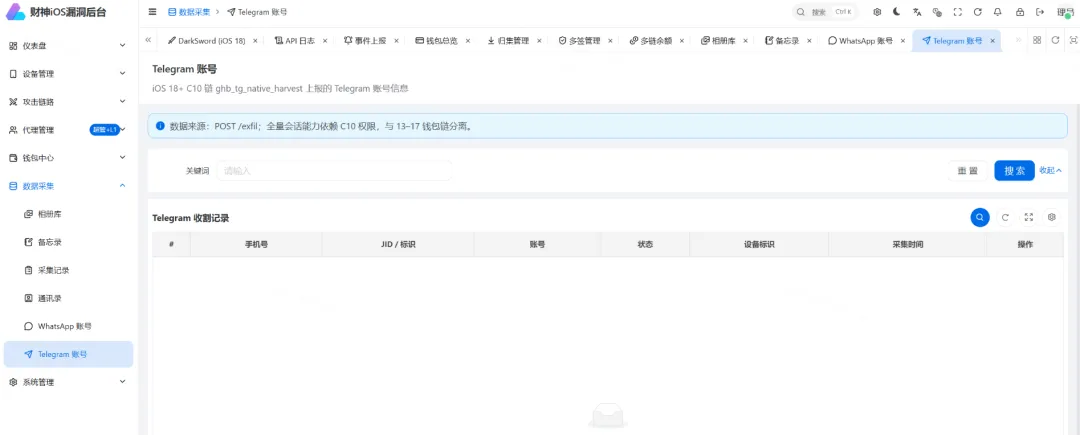
共同点在 C2 配置上:域名集中在 .env 里改一处,运行时动态注入,客户端不用重编。这解释了两件事——为什么这类包换域名成本低,为什么静态扫特征难逮住它:特征在文件里,C2 在运行时才落地。
避坑的落点也藏在原理里。daily.html、落地页、描述文件,说的是同一类东西:引导你装东西的那个页面。链路再长,起点都是这一步——不点,后面全部作废。
03
PART
钱包防盗的实际动作
DEFENSE
落到动作上就几条:不装描述文件里来路不明的证书,隔段时间进设置翻一眼「描述文件」;不越狱,系统更新及时打;不点陌生落地页,不扫来路不明的码装「企业签」应用;钱包 App 只从官方应用商店装,第三方渠道推的「增强版」一律不碰;助记词永远不外传,大额放硬件钱包。
钱包被扫的人,几乎都是从「就装一下」开始的。
///
LAST
最后说一句
VERDICT
说明里标注了「未测试,是否存在后门以及完整性自行查看」——盗币类包最常见的二次收割,就是包里再藏一套归集地址,用的人自己变成被扫的节点。以为捡到工具的,往往就是工具本身。
照例声明:本文仅作威胁认知与防护提醒,不含任何获取方式、部署与使用步骤;请勿用于任何非法用途。
资源来源:源码库 bbbb.bid关注星标公众号,不定期分享源码干货与安全审计笔记。