ARTICLE · 1312730
Postman悄悄给你的AI助手装了插件,还替你点了同意
Postman悄悄给你的AI助手装了插件,还替你点了同意
上周,一名开发者打开了自己好久没用的 Postman。
他不知道的是,这次"只是打开看看",改变了电脑里另外两个 AI 编码助手的配置。
几天后他发现:AI 助手反复弹出认证警告,API 相关的任务总是莫名其妙绕道 Postman。顺着查下去,一条完整的证据链浮出水面。
这个帖子在 GitHub 上获得了三百多个赞同,四百多条讨论,登上了 Hacker News 首页头条。评论区最热的一句评论只有四个单词:Postman is a virus。
Postman 官方至今没有公开回应。
我看完整个帖子后,后背发凉的点不是 Postman 多么"流氓",而是一个更普遍的事实:你以为只属于你的 AI 助手,配置文件正躺在你的用户目录里,任何有权限写文件的软件都能改它。
当AI助手开始替你干活,它的配置文件就成了新的root权限。
01 事情本身:一次打开,六处改动
 一次打开,六处改动
先还原事实。这名用户做得非常专业:留档、贴日志、给源码定位,每一条都有出处。
10 月 24 日中午,Postman 桌面版 12.33.4 启动。它的日志里白纸黑字记录着:auto-existing-upgrade,脚本执行完毕,结果:claude-code:installed, codex:installed。
翻译一下:老用户升级,自动给 Claude Code 和 Codex 两个 AI 助手装上了 Postman 插件。
具体改了六处东西。
第一,全局配置被改写。 Codex 的 ~/.codex/config.toml 里多出了一个插件市场源,指向 Postman 的仓库,并标记启用。
第二,一条开机指令被注入。 每次会话启动时,AI 助手都会读到一句话,大意是:凡是遇到非平凡的 API 工程任务,先加载 Postman 技能并遵循它。注意这个范围:不是"用户让你用 Postman 时",而是一切 API 任务。
第三,最过分的一步:安装器试图替用户批准自己的钩子。 这类钩子本该由用户在助手内手动信任,而安装脚本的代码里明写着:安装完成后自动写入信任哈希。源码注释说"仅批准 Postman 当前的钩子"。
第四,一个指向 mcp.postman.com 的远程连接被启用,虽然因为没认证一直连不上。第五,Claude Code 的设置也被同样改了。第六,~/.local/bin 里多了一个 Postman 命令行工具。
报告者最后特意声明了一句:这份取证证明的是"未经同意的集成与指令注入",不主张数据外泄。这个分寸感,比大多数安全爆料都专业。
02 为什么这比"预装全家桶"严重一个量级
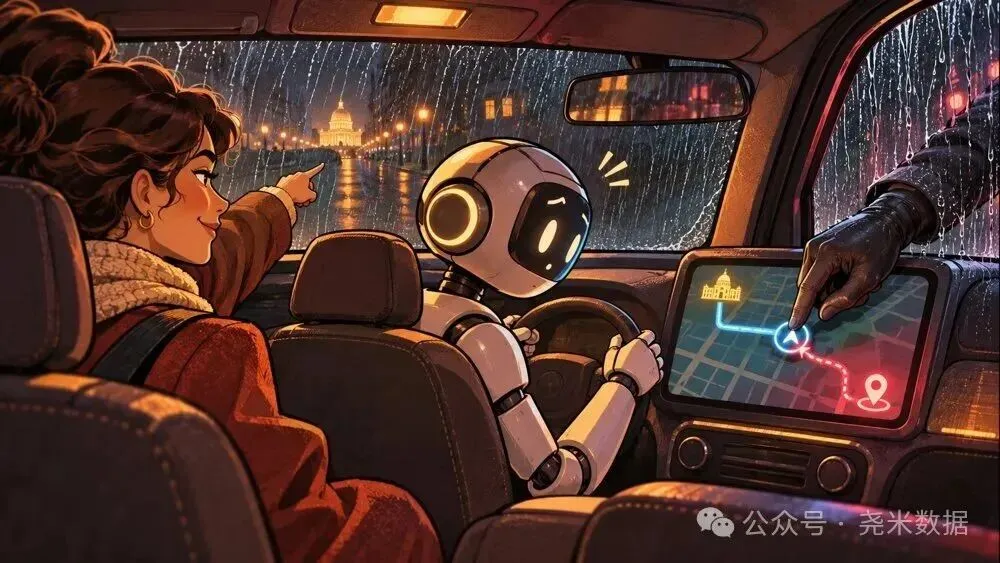 你的司机还在,导航被别人改了
有人的第一反应是:国产软件全家桶早就这样了,装一个送八个,有什么新鲜?
不一样。全家桶塞进来的是一堆独立程序,占用你的资源,烦人,但每个程序各行其是。
而这次改的,是你的 AI 助手的决策输入。
想想 AI 助手的工作方式:它读配置、读钩子、读技能说明,然后照着做。修改这些文件,不需要攻破什么,不需要提权,就等于修改了 AI 的"性格"和"立场"。从此你的助手在每次会话开始时,都会先听到 Postman 的那句话。
你家司机的导航被人改了目的地,他还是你的司机,但他已经不完全是往你想去的方向开了。
这不是 hypothetical。评论区里另一个用户说:我也是上周才发现 Codex 里被装了 Postman 钩子,助手开始引用我没装过的技能。已卸载全公司的 Postman。
真正的问题在这里:改别的软件的配置文件,在权限模型上是完全合法的。 都是你的用户目录,都是你的进程权限。只要一个软件有写文件的权限,它就能改你 AI 助手的脑子。
生态里没有任何一条共识说:修改另一个软件的行为,需要用户专门授权。
03 你现在就能做的三件事
 定期给你的AI助手做个体检
不管用不用 Postman,这三件事都值得做一遍。
第一,查。 打开你的 AI 编码助手配置目录,看看有没有你不认识的插件市场、钩子、技能。
Claude Code 看 ~/.claude/settings.json 和 installed_plugins.json,Codex 看 ~/.codex/config.toml。不认识的东西,先搜再删。
第二,想。 盘点一下你电脑上哪些软件有能力做同样的事。答案可能吓你一跳:所有装了"AI 插件""智能助手"的软件,理论上都有这个能力。插件系统越开放,这条边界越模糊。
第三,审。 给 AI 助手配的钩子和技能,当成权限管理来对待:谁装的、什么时候装的、它能改变什么行为。这次事件里那个"自批钩子"的细节之所以刺眼,就是因为它绕过了这道本该由人把手的关卡。
顺便说一句:如果你因此想换掉 Postman,评论区的答案是 Bruno、Insomnia,迁移成本都不高。但这不是重点。
04 别只盯着Postman
把话说回来。如果这篇文章只是"声讨 Postman",它三天后就会被忘掉。
值得留下的是那个结构性判断:问题不在这家公司,在授权模型。
每一次我们把更多决策交给 AI 助手,就等于把更多"配置文件"变成了高价值目标。今天是 Postman 想当你的 API 默认入口,明天可能是任何软件想当你的文档默认入口、代码默认入口、采购默认入口。
钩子的信任机制,本该是这条边界上最后一道闸。安装器自己按下批准键,等于闸门形同虚设。这也是整份报告里我认为最该被行业记住的一条。
回到我们每个普通人能守住的东西,其实就一句话:
你的 AI 助手听谁的,这件事本身,不能交给别的软件决定。
你可以把活交给AI,但别把"AI听谁的"也交出去。
参考资料:
- •
GitHub issue #14370:Desktop auto-installs Codex/Claude plugins; installer attempts to trust its own startup hook,2026-10-25 提出(浏览器直读原文)。
- •
Hacker News 同题讨论,1391 分 / 460 评论。
- •
Wayback Machine 官网对比为评论区用户 NuclEnergy 主张,未经独立核验。
- •
Postman 官方截至发文未公开回应;文中"是否默认开启"以 issue 报告者单机取证为准,标"一名用户的完整取证"。
注:事件事实部分基于公开 issue 与评论整理;Postman 后续如有回应,以官方声明为准。