ARTICLE · 1319594
OpenAI发了一款普通人用不上的GPT-6:它究竟有多强?
AI响铃 AI RING · AI NEWS
如果你以为只要花钱订阅ChatGPT,就能使用OpenAI所有最强的AI模型,这次可能要失望了。
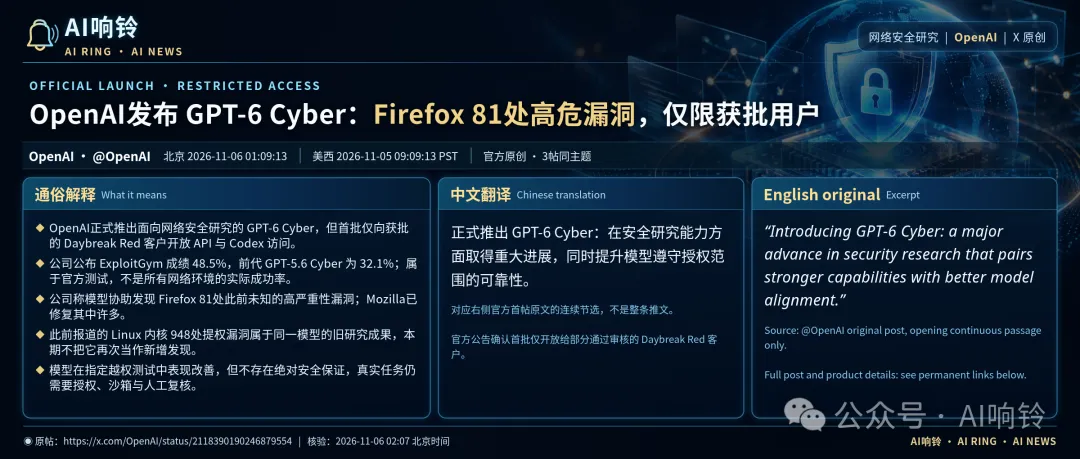
11月5日,OpenAI正式发布GPT-6 Cyber。
它不是为了聊天、写文章或者画图而设计的。
它能研究复杂软件、发现安全漏洞,还能在授权测试环境中开发验证漏洞的利用程序。
最引人注目的成绩是:在Firefox浏览器中发现81个此前未知、被Mozilla评为高严重性的漏洞。
但OpenAI并没有把它直接放进所有人的模型列表。
相反,这款模型目前只面向经过审核的特定安全研究客户开放。
一个问题来了:当AI强大到一定程度,我们还能不能像买普通软件一样,想用就用?
01|81个高危漏洞,只是它展示能力的一部分
Firefox并不是没人检查的普通软件。
它拥有长期维护的安全体系,也接受过多代前沿AI模型的检查。
但OpenAI称,GPT-6 Cyber仍然在其中发现81个此前未知的高严重性漏洞,并帮助研究人员提供复现证据及候选修复方案。
Mozilla已经针对其中多项问题发布修复,但这不代表81项都已经完成修复。
更令人关注的是Linux内核研究。
OpenAI披露,新模型成功复现1724个漏洞,并针对其中948个开发出可运行的本地权限提升利用程序。
注意,这948个并不全是新发现的漏洞,也不代表这些利用程序已经被真实攻击者使用。
但这至少说明一件事:
AI正在从“看懂代码”,走向“验证代码究竟能被怎样利用”。
对于软件安全,这是重大能力变化。
02|为什么OpenAI不直接卖给所有人?
答案并不复杂。
因为同一种能力,可能被用于完全相反的目的。
安全研究人员需要知道漏洞如何被利用,才能验证它是否存在、判断严重程度并开发补丁。
攻击者也可能使用类似技术寻找薄弱点。
区别不在于模型会不会写代码,而在于谁使用它、针对什么系统、有没有获得授权。
OpenAI将GPT-6 Cyber的网络安全能力评为Critical级别。
这不是说模型在所有领域都属于最高风险,也不是说它一定会失控,而是指它已经达到公司安全框架所规定的关键网络安全能力门槛。
因此,OpenAI选择分级开放。
首批使用者来自经过批准的Daybreak Red计划。组织需要满足身份认证、账户安全和使用限制等要求;个人申请者也需要完成身份及专业资格核验。
即使是付费用户,也不会自动获得使用权。
换句话说,这次限制使用资格的核心,不只是价格,而是安全准入。
03|真正值得担心的,是另一种不对称
这里有一个容易被忽略的问题。
如果最先进的漏洞研究AI只交给经过审核的少数组织,那么谁来帮助那些没有安全团队的中小企业?
OpenAI的解释是,希望先把能力交给可信防御者,再逐步扩大授权范围。
这有合理性。
但也留下了一个现实难题:软件漏洞不会因为某家公司买不起专业安全服务就减少。
与此同时,其他AI模型也在发展网络安全能力。
Mozilla已经公开讨论过一个叫做“补丁空窗期”的问题。
安全补丁发布后,攻击者有时可以通过分析修复内容,反推出旧版本的问题。
AI可能加快这一过程。
而微软11月5日披露,在其监测的一组企业Windows设备中,安全更新发布两周后,仍有超过一半没有完成安装。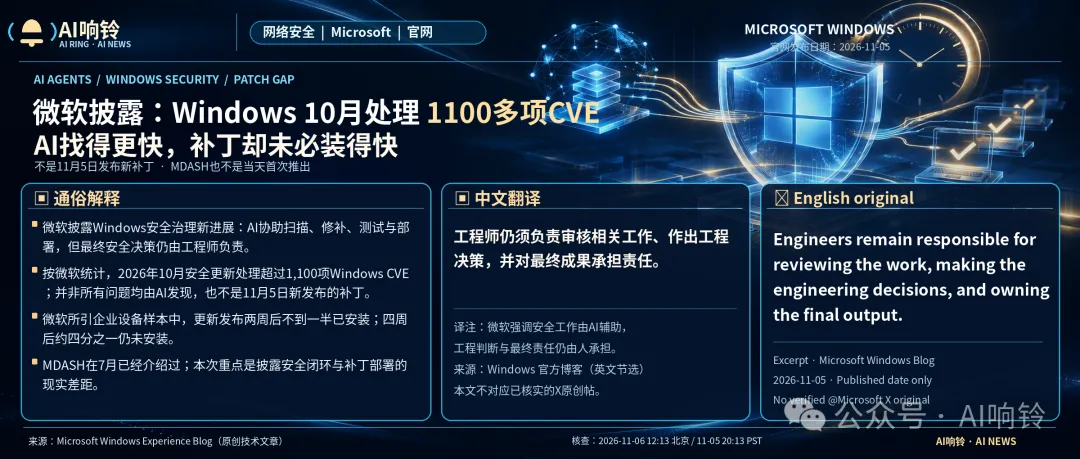
这不是说GPT-6 Cyber正在攻击这些电脑,也不是说Firefox的81个漏洞与微软的1100多项CVE存在直接联系。
但它们共同暴露了一个趋势:
AI可以加速发现问题,现实世界却未必能以同样的速度完成修复和更新。
04|这可能是AI行业下一场竞争
过去,AI公司竞争的是模型有多聪明、推理成本有多低、谁能让更多用户使用。
GPT-6 Cyber展示了另一条发展路线。
未来一些先进能力,可能不再完全按照普通订阅模式销售。
它们会同时考虑使用者身份、专业资质、操作权限和行为审计。
模型厂商不再只决定“AI能做什么”,还需要决定“什么人可以让AI做什么”。
这也不只涉及网络安全。
随着AI逐渐能够操作真实系统、执行金融任务、管理生产基础设施,类似的权限问题可能越来越重要。
当然,不能由此断言所有强大模型都会限制公众使用。
如何在扩大防御能力与防止滥用之间取得平衡,仍需要产品实践和外部监督。
05|AI响铃点评:最值得关注的不是81,而是那道门
OpenAI这次发布的新闻,表面上是一款专业模型取得了新的安全研究成果。
但它反映出的更大问题是:
当AI开始获得执行现实任务的强大能力,技术进步和使用权分配,将成为两件同样重要的事。
限制访问可以降低部分滥用风险,却也可能让先进能力集中在少数机构手中。
完全开放能够扩大使用范围,但也可能带来新的安全挑战。
这不是一句“应该开放”或者“应该封闭”就能解决的问题。
真正成熟的AI生态,应该让可信的安全研究人员、中小企业和开源维护者,都有机会在可审计、可追责的条件下获得必要的防御能力。
AI越强,问题就越不只是它能做到什么,而是谁有资格让它去做。
这可能比又一次模型跑分提升,更值得持续关注。
🔔AI响铃 · AI RING · AI NEWS
你支持把这种高能力AI优先交给经过认证的安全研究人员,还是认为应该逐步向更多用户开放?
欢迎在评论区聊聊你的看法。
原始资料
OpenAI|GPT-6 Cyberhttps://openai.com/index/introducing-gpt-6-cyber/
OpenAI|GPT-6 Cyber System Cardhttps://deploymentsafety.openai.com/gpt-6-cyber
Mozilla|Defending the patch gap against automated attackershttps://blog.mozilla.org/en/firefox/privacy-security/defending-patch-gap/
Microsoft|A new standard for vulnerability management in the AI erahttps://blogs.windows.com/windowsexperience/2026/11/05/a-new-standard-for-vulnerability-management-in-the-ai-era/