ARTICLE · 1342269
Claude插件遭黑客投毒!Cursor五千开发者中招,更新卸载竟删不掉后门
作者 | 杨正· 编辑 | 周建华
太平洋时间 2026 年 10 月 29 日凌晨 2 点 27 分。
成千上万名程序员的电脑还亮着屏幕。
他们甚至还没打开编辑器里的 AI 对话框,恶意扩展便已在后台加载。
就在后台,全球最火的 AI 代码编辑器 Cursor,静默完成了一次插件自动更新。
版本号跳到了 2.1.313
名字依然是熟悉的官方标识:anthropic.claude-code。
植入公钥与持久化脚本后,程序延迟约 1.5 秒,将包含主机名、Git 邮箱和最多 40 个敏感环境变量名称的数据包,悄无声息地飞向了德国法兰克福的一台服务器。
此前,一把带着系统遥测服务注释的“万能钥匙”,已被塞进了电脑的 SSH 门禁名单里。
第二天,风险仍未消失
当官方紧急推送 2.1.314 修复版,所有人都以为警报解除、松了一口气时,安全专家却发出了警告:别高兴得太早,自动更新根本删不掉已经种下的后门!
01.黄金 11 小时:披着官方外衣的“特洛伊木马”
先把视角拉回风暴中心
Claude Code 是大模型巨头 Anthropic 推出的王牌编程助手。
很多开发者习惯把它作为插件,装进 Cursor 编辑器里协同写代码,并且默认开启“自动更新”。
软件世界里有一条铁律:你信任官方渠道,官方渠道负责保护你。
但如果发件人本身被掉包了呢?
这就叫供应链攻击,黑客通过官方分发渠道,把恶意更新送进了用户的电脑。
10 月 29 日这一天,Cursor 的扩展市场里突然上架了被篡改的 anthropic.claude-code(涵盖 2.1.312 与 2.1.313 版本)。
从凌晨 2 点 27 分上线,到下午 1 点 35 分被官方紧急下架,这包带毒的更新在官方货架上整整挂了约 11 个小时。
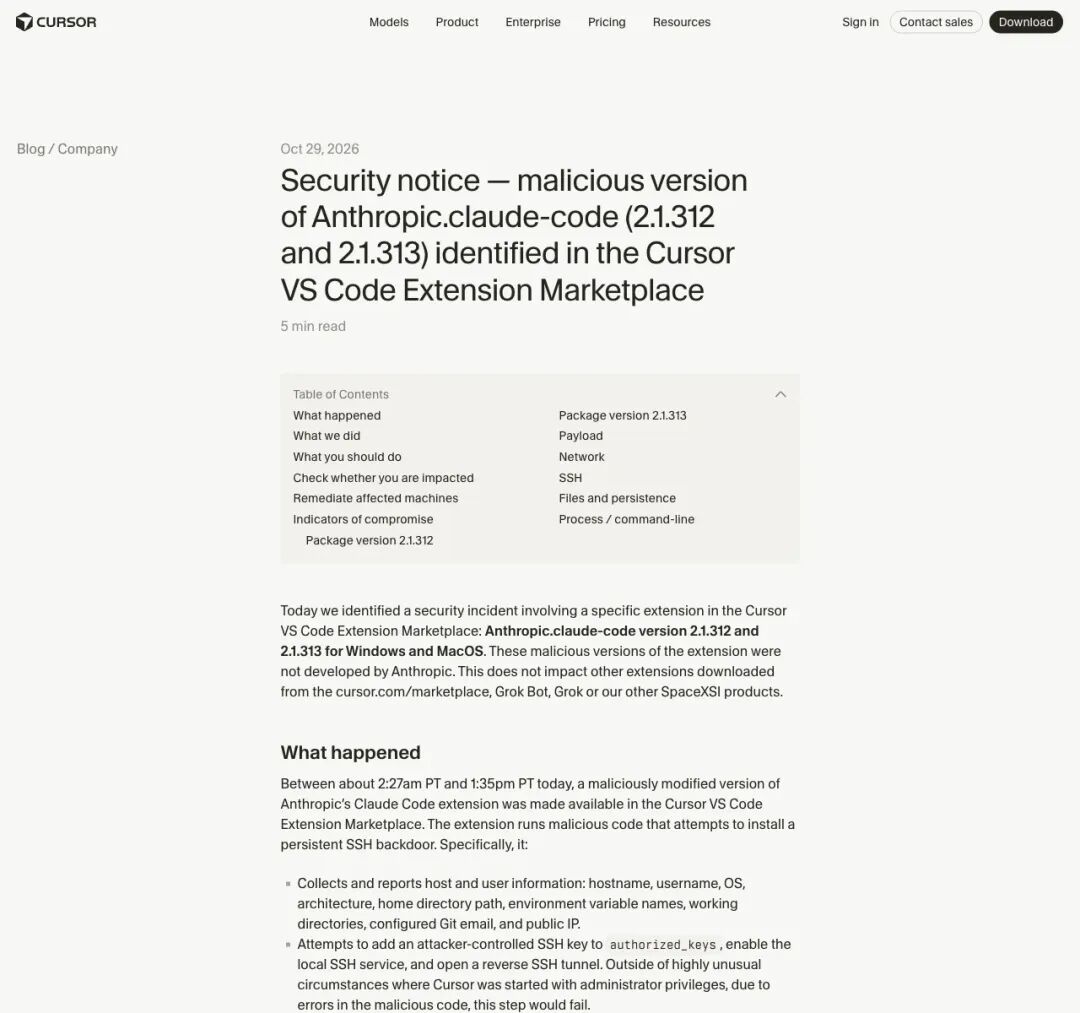
▲ Cursor 官方安全通告列出受影响的 2.1.312 与 2.1.313 版本
事后,Cursor 官方一度关闭了整个扩展市场进行审计与密钥轮换,并在通告中给出了一个数字:最多约 5000 名用户可能在这 11 小时内安装或自动更新到了这份恶意构建。
Anthropic 随后也出面澄清:自家的系统没有被攻破,是有人利用了 Cursor 市场的访问权限,顶着官方名义投递了“李鬼”副本。
早期的混乱报道一度怀疑其他开源仓库也遭了秧,但安全机构 OpenSourceMalware 与微软威胁情报团队很快厘清了边界:微软官方插件市场、npm 以及 Open VSX 均未受影响,毒源就锁定在 Cursor 市场这一条管道上。
02.为什么“更新”和“卸载”都救不了你?
10 月 30 日凌晨,干净的 2.1.314 版本火速上线。
许多程序员看着编辑器自动升完级,或者顺手点了一下“卸载扩展”,觉得这事就算翻篇了。
就在这时,知名安全研究员 Kevin Beaumont(网名 GossiTheDog)泼下了一盆冰水。
安全公司 Expel 在真实客户环境中的监控,很快印证了他的判断:在 Cursor 宣布关闭暴露窗口整整 8 小时之后,一台受感染的 Mac 电脑突然首次向外发起了恶意活动。
为什么软件都更新了,毒还在发作?
想象这样一个场景:某个物业保安偷偷配了你家大门的钥匙,顺手还在你家客厅通风口里藏了一部每分钟自动拨号的窃听器。
第二天,物业公司发现这名保安有问题,立刻把他开除,换上了一名新保安。
请问,换掉保安,能让你家门锁里的备用钥匙消失吗?
能让通风口里的窃听器停下来吗?
不能
因为更新和卸载,只管得到“插件文件夹”里那点事。
一旦恶意代码跑起来,它干的第一件事就是“跳出插件目录”,把钥匙和定时任务直接焊死在你的操作系统底层。
现代智能手机和 App Store 培养了我们“卸载即干净、更新即修复”的直觉,但在拥有极高本地权限的开发者工具面前,这种直觉成了最危险的盲区。
03.仅 66 行代码:不需要你点一下鼠标的完美潜伏
要把这起事件看透,我们得跟着安全实验室 StepSecurity 和 Phorion 的逆向工程镜头,切开那个恶意插件的解剖面。
原本正常的 Claude Code 核心入口文件 extension.js 足足有 3.69 MB。
黑客没有破坏原有的任何功能,只是像做微创手术一样,在文件最开头塞进了仅仅 66 行代码。
文件体积只胖了微不足道的 7 KB
这 66 行代码被写成了一个“立即执行函数”。
什么意思?
你根本不需要打开 Claude 聊天框,只要打开 Cursor 编辑器,系统一加载插件模块,这 66 行代码在毫秒之间就已经跑完了。
它还会根据主机名和用户主目录计算临时密钥文件名,以 .stk_ 开头。
在这短短一瞬间,它干了三件极其老辣的事:
第一件事:在门禁表里塞进“伪装钥匙”
程序员远程管理服务器常用一种叫 SSH 的协议,而电脑里的 authorized_keys 文件,就是允许谁免密进门的“白名单”。
黑客往这个文件里悄悄写进了一把自己的公钥,并在末尾加上了 svc-telemetry 的注释。telemetry 是“遥测数据”的意思,哪怕你打开文件扫一眼,也很容易以为这是系统自带的统计服务。
第二件事:安装每 60 秒呼叫一次总部的“内应”。
光有钥匙还不行,因为你的电脑通常在公司或家里的路由器后面,黑客从外网直接连不进来。
于是,恶意代码释放了第二把专门用来打隧道的私钥,并请求远端 SSH 服务器动态分配转发端口。
在苹果 Mac 上,它把自己伪装成名字极像苹果官方组件的 com.apple.sysmond 启动项;
在 Windows 上,它注册成名为 SysMon 的系统计划任务。
每隔 60 秒,这个隐藏进程就会主动拨通黑客位于法兰克福的服务器(134.209.82.225),从内部把通道撑开,等待黑客顺着这条“反向隧道”溜进你的电脑。
第三件事:递交一份“身价评估菜单”
定居下来 1.5 秒后,它会扫描你电脑里的环境变量。
这一步只收集名称,不包含变量的值:它筛选出最多 40 个带有 KEY、TOKEN、SECRET、PASS、AWS、GCP 字样的变量名称,打包发给黑客服务器。
这就像小偷把你家保险柜上的标签拍张照发回总部:“报告老大,这台电脑里有亚马逊云和谷歌云的密钥,是个大肥羊!”
04.极具讽刺的反转:顶级供应链投毒,却写出了“草台班子”Bug
读到这里,你可能会觉得这伙黑客简直是无孔不入的幽灵。
但当 Phorion 和 OpenSourceMalware 的安全专家一行行审完这 66 行代码时,实验室里却出现了一幕令人啼笑皆非的反转:这群攻破了顶级 AI 市场发布渠道的黑客,竟然在三大操作系统的代码里,全都写出了低级到离谱的 Bug!
正常情况下,普通人的电脑默认是关闭“SSH 远程登录”功能的。
黑客写好了钥匙、挖好了隧道,最后一步就是必须替受害者把电脑的 SSH 服务开关拧开。
结果呢?
黑客在三个系统上挨个翻了车:
- 在 Mac 上被一句英文报错骗过:
黑客写了一行命令去检查苹果电脑的远程登录是不是关着的( Off)。如果是Off,就尝试强制打开它。但黑客忘了,在苹果系统里,普通权限运行这个检查命令,系统会吐出一句权限提示:“你需要管理员权限才能运行此工具……正在退出!”
因为这句报错不含Off,黑客代码里的判断条件直接失灵,彻底跳过了开启远程登录的步骤! - 在 Windows 上搞混了系统语言:
黑客试图用一段复杂的 PowerShell 命令在 Windows 上自动安装并启动 SSH 服务。结果他在调用后台进程时,居然硬生生写死了 Linux 和 Mac 才有的路径 /bin/sh。Windows 系统看到/bin/sh当场懵圈,直接报错退出,导致开启 SSH 服务的代码在 Windows 上完全是个哑弹。 - 在 Linux 上写反了逻辑:
虽然这次没有分发 Linux 包,但代码里写了 Linux 分支。由于 if/else逻辑写反,如果它在定时任务里发现了自己,就会一把清空用户电脑上原有的所有定时任务,生怕别人不知道电脑进了贼。
这是一个极其荒诞却又无比真实的黑色幽默:用最顶级的供应链突破手段,投递了一段连基本跨平台测试都没做过的糙活代码。
甚至让人忍不住怀疑,黑客是不是也用 AI 助手“Vibe Coding(凭感觉写代码)”生成了这段木马,连报错都没看就匆匆上线了?
正是因为这几个草台班子级别的 Bug,加上 Cursor 官方火速联合云厂商拔掉了法兰克福那台控制服务器的网线,绝大多数没有手动开启过远程登录的开发者,幸运地躲过了“被黑客直接远程接管电脑”的最坏结局。
05.拆弹指南与 AI 时代的信任危机
但躲过远程控制,绝不等于你可以高枕无忧。
你的主机信息可能已经裸奔,那把叫 svc-telemetry 的钥匙依然插在你的门锁上,那个每 60 秒唤醒一次的僵尸脚本依然在后台空转。
如果未来某天你因为工作需要,顺手打开了 Mac 的“远程登录”或 Windows 的 SSH 服务,这把遗留的钥匙随时可能被再次激活。
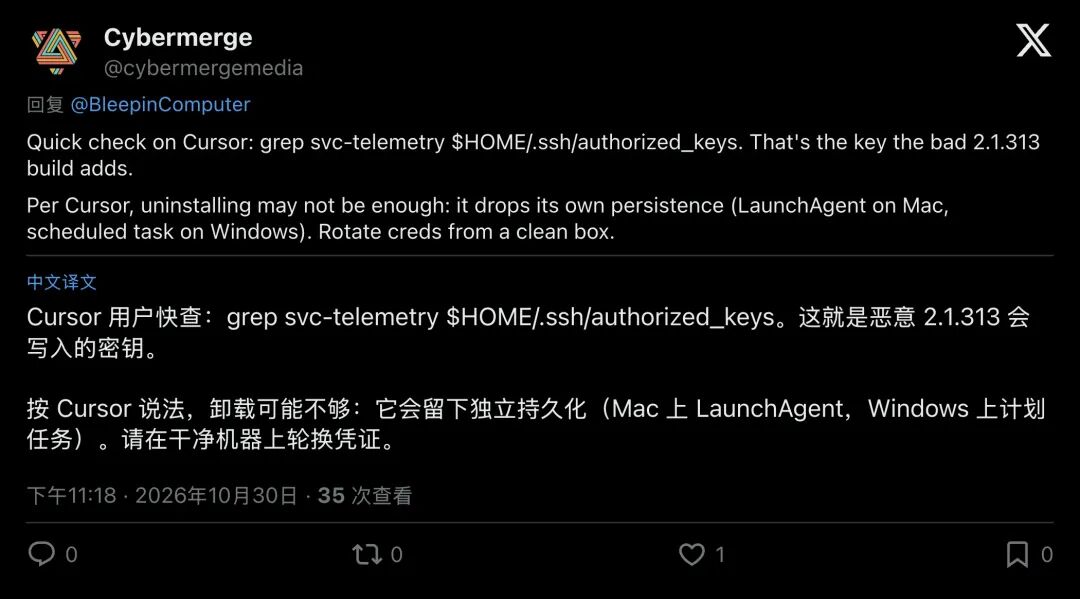
▲ 安全社区给出的快速自查建议:检查 authorized_keys 并清理持久化任务
如果你在 10 月 29 日至 30 日期间使用过 Cursor 并安装了 Claude Code,请立刻做完以下三步“拆弹动作”:
- 第一步:查门锁。
先隔离出现感染迹象的主机,再打开终端,检查 ~/.ssh/authorized_keys(Windows 用户还需检查C:\ProgramData\ssh\administrators_authorized_keys),搜索是否有svc-telemetry字样,或者核对是否存在指纹为SHA256:0Z6R+DF64Do2nwQic8a7kkfDLNNk4IiK+2U2Rci4htk的陌生公钥,一旦发现立即删行。 - 第二步:清理定时任务。
Mac 用户检查 ~/Library/LaunchAgents/com.apple.sysmond.plist以及~/.config/.smt、~/.config/.smtk、$TMPDIR/.stk_*等隐藏文件;Windows 用户在计划任务中排查SysMon及启动目录中的sysmon.cmd,也可直接运行 Cursor 官方通告中提供的清理脚本。 - 第三步:换真钥匙。
凡是在中招电脑上配置过云服务密钥、Git 令牌或数据库密码的,务必找一台干净的设备,把这些凭证全部轮换重置一遍。
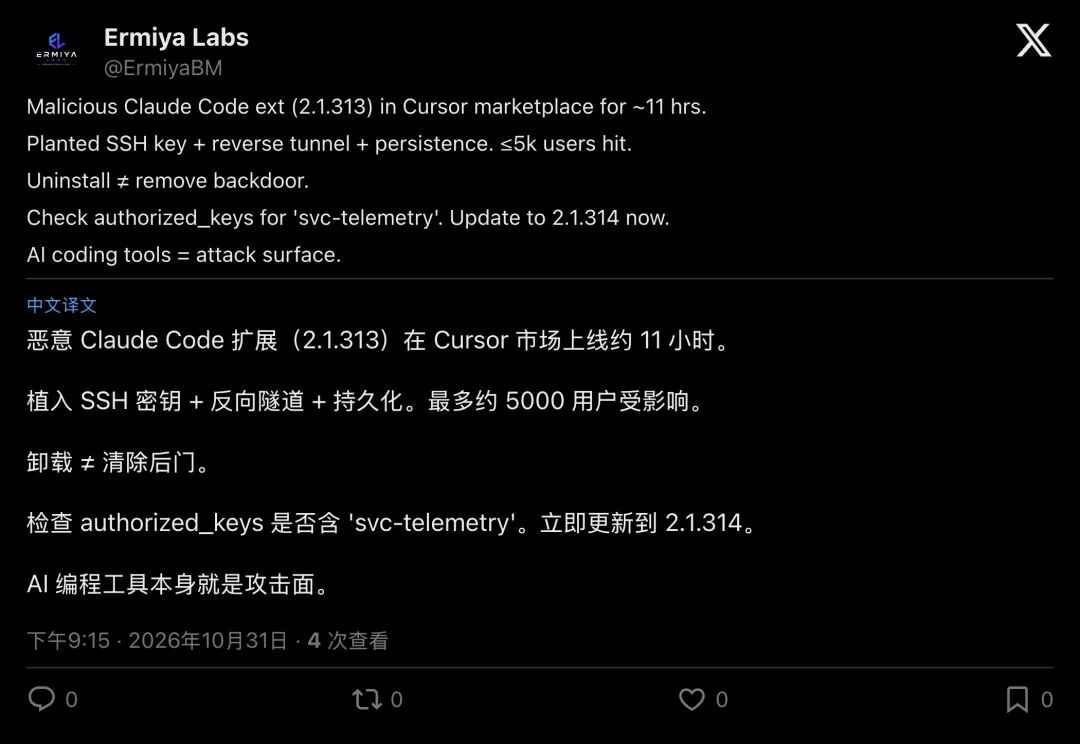
▲ 安全团队 Ermiya Labs 总结:卸载不等于清除后门,AI 编程工具已成为新的核心攻击面
这场惊魂 11 小时,给整个科技圈敲响了一记震耳欲聋的警钟。
过去,黑客想偷一家公司的核心代码和云服务器权限,得费尽心机去钓鱼、去攻破层层防火墙。
而现在,AI 编程工具成了全世界高价值程序员电脑里的“最高特权枢纽”。
它以本地用户权限运行,可以访问该用户有权读取的源码和环境变量,并执行终端命令。
为了追求极致的迭代速度,实时自动更新让“从单点投毒到五千人同时中招”浓缩到了短短半天之内。
这一次,代码缺陷阻断了部分受影响主机上的远程访问。
但下一次,当攻击者不再犯 /bin/sh 这种低级错误时,我们交给 AI 工具的无限信任,还来得及收回吗?