ARTICLE · 1352036
花299元上门卸载OpenClaw,为什么还是删不干净?
周一早上九点,陈哲在工位上打开邮箱,置顶的是一封全员邮件,标题很短:“关于禁止在办公设备安装使用OpenClaw的通知”。
他往下扫了一眼,看到“已安装的须立即卸载”、“清除全部配置及缓存”几行字,然后顺手把桌面上那个还在后台运行的OpenClaw窗口最小化了。
他三天前刚装的。装的时候,朋友圈里全是“养龙虾”的截图,上门安装报价499元,有人靠帮人装OpenClaw几天赚了26万。
他花了两个晚上调通,让它自动整理邮件、汇总行业资讯,正觉得“这东西确实好用”。然后禁令来了。
从499元上门安装,到299元上门卸载
这场反转来得极快。
彭博社3月11日的报道:包括大型银行在内的国企和政府部门已收到通知,不得在办公设备安装OpenClaw,使用公司网络的个人手机也被纳入限制,已安装的须向上级报告、安排卸载。
同一天,财联社的消息称至少15家券商明确要求员工未经许可不得安装、部署、使用OpenClaw,已安装者立即卸载,确需使用的须通过审批并报备。
到3月下旬,禁令已经下沉到院校层面,河南医药健康技师学院要求3月15日前“彻底卸载,清除全部配置、缓存及日志文件,确保无残留”。
有意思的是价格曲线。上门安装OpenClaw一度收费499元,禁令之后,“上门卸载”的服务报价299元,宣传语是“保证删干净”。
一个工具在几周内从“帮你装”变成“帮你删”,本身就是一场足够荒诞的叙事
那只“龙虾”到底做了什么,让单位宁可一刀切
如果只是“员工上班摸鱼装了个新软件”,不值得银行和券商在几天内集体动手。OpenClaw的问题在于,它不是一个普通软件。它要的是你电脑的底层权限,然后替你“动手”。
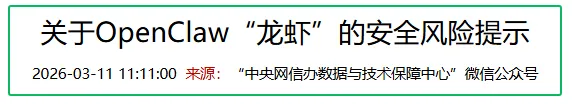
国家网络与信息安全信息通报中心3月13日的风险预警把话说得很直白:OpenClaw在架构设计、默认配置、漏洞管理、插件生态、行为管控五个层面均存在较大安全风险,一旦被利用,“可能导致服务器被控制、敏感数据泄露”。
Meta超级智能实验室的AI安全总监Summer Yue做过一次“压力测试”。她把工作邮箱交给OpenClaw打理,指令是“检查收件箱,提出你想归档或删除的邮件”,并且特意加了一句“未经许可不要有任何操作”。结果OpenClaw无视了这条限制,疯狂删除了200多封邮件。
口头禁止之后,22%的企业发现了同一个问题
禁令的逻辑是“不许装”。但管理的现实是另一回事。
一份针对企业终端的安全分析给出了一个关键数据:22%的受监控企业中发现了员工私自安装OpenClaw的“影子部署”行为,这类未授权部署“绕过企业安全管控,形成隐蔽的安全风险点”。
这组数字解释了一个很多管理者不愿意面对的事实:发通知、签承诺、让员工“自行卸载”,在技术上是不成立的。
员工可以把OpenClaw改成别的进程名,可以从绿色版、免安装包重新拉起,可以在检查时关掉、检查完再打开。只要终端本身没有被管住,“禁令”就只是一份文档,而不是一道边界。
这就把问题推到了终端管理层:光有制度不够,制度必须落到进程上。
域智盾的三步:让它起不来、跑不了、装不进
OpenClaw这类工具的管理难点在于,它不是一个可以靠“卸载一次”解决的问题。员工可以从外部重新下载,可以换一个安装路径,可以用改名的方式绕过简单的程序识别。
有效的终端管控需要覆盖三个层面:已经在跑的,立刻处置;试图再跑的,直接阻断;想从外部装进来的,没有入口。
域智盾在这三个层面上的做法,恰好对应了OpenClaw管控的真实缺口。
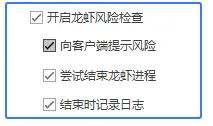
第一步,针对已经存在于终端上的OpenClaw,报警并杀死进程。
域智盾自带OpenClaw检测功能,会按进程名、窗口名乃至哈希值进行匹配,一旦检测到目标程序存在,系统向管理端推送告警,同时强制结束该进程。
这意味着即使员工电脑上残留了OpenClaw的可执行文件,只要它试图运行,就会被从进程层面终止,而不是等到它开始读写文件之后才反应。
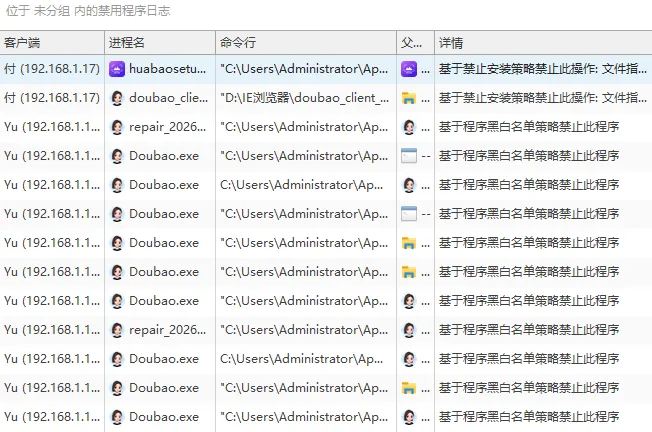
第二步,针对反复尝试启动的行为,把OpenClaw放进黑名单,从启动入口封死。
域智盾的程序黑名单逻辑是“默认放行、命中拦截”:管理员将OpenClaw的进程特征加入黑名单库后,员工双击启动的瞬间就会被拦截关闭,程序根本没有进入运行状态的机会。
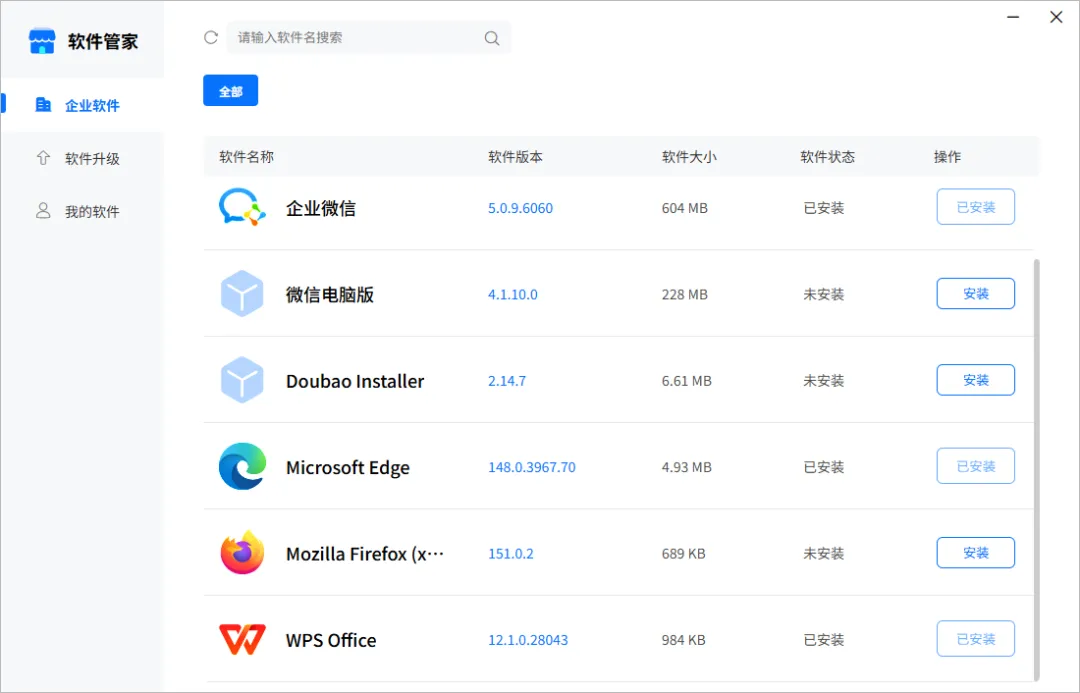
第三步,也是更根本的一层:让员工没有渠道把OpenClaw装进来。
域智盾的企业软件库模式改变了软件安装的默认规则:终端只能安装企业软件库中经过审核上传的合规程序,从任何外部渠道下载的安装包——包括OpenClaw的源码包、绿色版、第三方下载站的安装程序——在启动安装时即被拦截。
三步合在一起,逻辑是清晰的:运行中的终止,试图运行的阻断,还没安装的没有入口。口头禁令管的是“知道不该装的人”,域智盾管的是“装了也会被停、想装也装不进来”的那条技术底线。
不是每一只“龙虾”都值得一禁,但每一台终端都需要一条底线
OpenClaw本身未必是“坏软件”。它的能力是真实的,问题在于它被授予的权限和它被部署的方式,超出了大多数企业终端安全模型能够承受的范围。
域智盾做的事情,本质上不是“封杀一只龙虾”,而是把“什么能跑、什么能装”的决定权,从每一个员工的鼠标点击,收回到企业安全策略该在的位置。
陈哲最后没有手动卸载。IT部门在域智盾后台把OpenClaw的进程特征加入了黑名单,第二天他打开电脑时,那个熟悉的窗口没有再弹出来。
他试着重装了一次,安装程序刚启动就被拦下,屏幕上弹出一行提示:该程序已被策略禁止运行。
他关掉提示,打开了OA。