ARTICLE · 1363215
官方商店里混进假插件,我先把贴给 AI 的密码换了
你在商店里挑了个自动排版的小工具,页面写着「来自官方商店」,你想都没想就点了同意。过了几天它报错,你把后台地址和登录密码一起复制进对话框,让 AI 帮忙看看哪儿写错了。上周这个工具的官方通报出来,我第一反应跟你大概一样:那我把插件卸掉,是不是就没事了。
通报里专门写了一句:只把插件卸掉,不一定清得干净。事情发生在 10 月 29 日,有人把一个被改过的假版本放上了正规商店的货架,待了大约 11 小时,当天点名要那两个版本的人,最多 5000 个可能拿到了它。这个版本不是做插件的公司发出来的,真正的源头商店里也从来没有过。11 月 13 日官方把两周的调查结果摊开:绝大多数客户没有受影响,11 月 1 日拦下最后一次异常操作,事情已经受控。
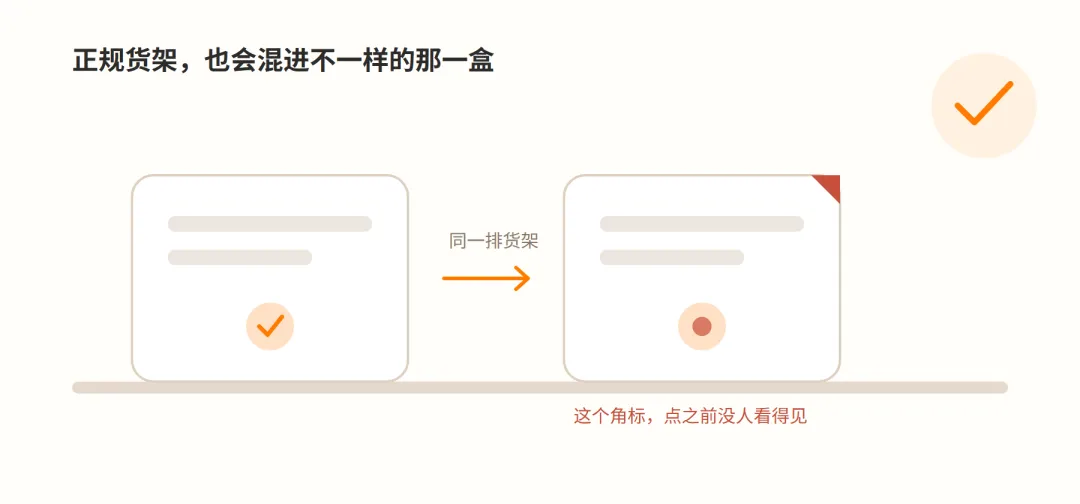
货架是正规的,被换过的那一盒也在货架上
别再拿「官方商店」当护身符
我的建议挺直接:今天不忙着研究哪家商店更可信,先把你贴给 AI 过的那几个密码改一遍。渠道能证明东西是从哪儿递出来的,证明不了是谁放上去的。
这事有点像你在物业窗口领门禁卡。窗口是正规窗口,柜台后面那台发卡的机器却被人动过,你拿到手的卡看着一模一样,刷得开,配卡的人手里也留了一把。这张卡能进门,不代表只有你能进。边界得说清:不是所有商店都不能信,是「正规」两个字只管进货渠道,管不到货架上那一刻。
我记得最牢的不是 5000 这个数,是「官方商店」四个字第一次不够用了。
一把别人家的钥匙,能开到你这儿
按官方的说法,起点不在你用的这个工具,在给它供货的一家合作方。那家丢了一把开门的钥匙,有人拿它翻出一批 2025 年的旧聊天记录,里头有少数没抹干净的密码,顺着这些密码,才走到能往货架上放东西的位置。被翻到旧记录的用户不到 0.05%,密码外泄的客户不到 0.01%,数字小得几乎可以忽略,但这条路是通的。同一把钥匙还连累了另外两家服务,一家丢了证件信息,一家有少量聊天记录被看到。
你从来没跟那家合作方打过交道,甚至没听过名字。可你用的工具跟它打过。这就是我觉得最别扭的地方:你什么都没做错,风险还是顺着一条你看不见的关系飘过来了,比如去年那次你连后台地址一起贴进去的报错。
你贴进对话框的那句话,没散
被翻出来的那批旧聊天记录,是没开隐私模式时留下的,大多是 2025 年的,本来留着是为了改进产品。一年前随手贴进去的一串东西,可能还躺在某个存档里。
它更像你把写着密码的便签递给柜台,对方顺手夹进了档案夹,一年后档案室被人翻了一遍。边界也在这儿:只涉及没开那个开关的人,官方说开了隐私模式的提问和代码没受影响,现在正在用的数据、正式软件、商店里其他插件,这 3 样都没事。没收到通知的人,数据不在这批记录里。
我自己翻了翻去年的对话,有一条连着后台地址和密码一起贴进去的,当时还觉得省事。看到通报那天有点后背发凉,倒不是怕这个工具,是想起自己根本记不清贴过多少回。
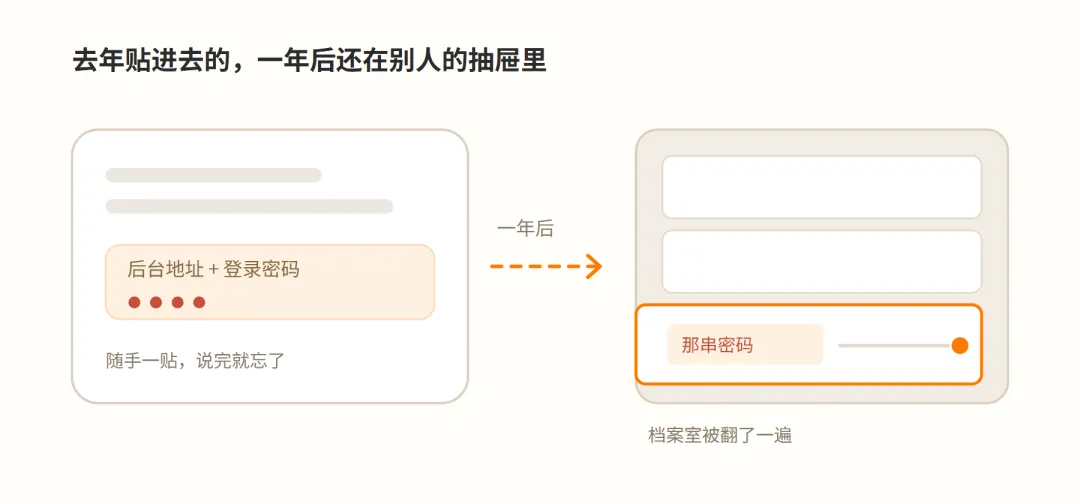
你以为说完就散了,它其实进了别人的档案夹
官方特意写了一句「光卸载不够」
那两个被改过的版本号是 2.1.312 和 2.1.313。官方 10 月 30 日就发了自查办法和检查脚本,装过的人被逐一通知。
把软件删掉,只是把门口那张卡收了回来,锁还是那把锁。真出过事,该换的是锁。
今天花十分钟,做这几件事
1. 打开你最常用的两三个账号,进「已授权应用 / 登录设备」,把不认识的撤掉。
2. 回想有没有把密码、验证码、后台地址贴进过对话框。有,现在就改掉,别等通知。
3. 给还在用的 AI 工具点开设置,把「隐私模式 / 不用于改进产品」这类开关打开。
4. 下回装新工具,除了看商店标签,多看一眼发布者是谁、它要哪些权限。
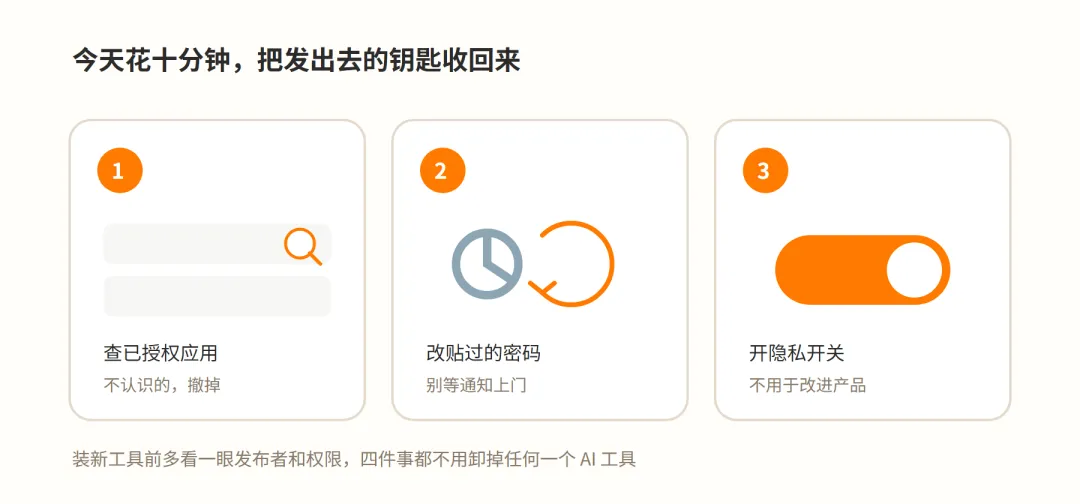
该收回来的是你递出去的钥匙,不是把软件删掉
四件事都不用卸掉任何一个 AI 工具。官方说绝大多数人没受影响,这篇也不是叫你别用 AI。我烦的是那种「出了事删掉就好了」的顺手劲儿,真正该收回来的是你自己发出去过的那些钥匙。
渠道是别人管的,钥匙是你自己递出去的。
今天先做第一步就行:打开设置页,改一遍那几个密码,十分钟够了。
要是你身边有个总把验证码随手贴进对话框的同事,把这篇甩给他,比解释十遍管用。
你贴过最不该贴给 AI 的是什么?评论区说一个,我看看到底不是我一个人。(顺手点个「在看」,下次算法还能把这类内容推回给你。)
这类「看着正规就放心」的坑我以后还会接着扒,下回再有通报,先替你翻到「未受影响」那一段。