ARTICLE · 1371180
14款App被通报!把你的数据分享给第三方,没单独同意就违规,3道红线一图读懂
发布时间:2026-11-17 20:51:31 最近访问:2026-11-17 20:51:32
14款App被通报!把你的数据分享给第三方,没单独同意就违规,3道红线一图读懂
个人信息保护合规审计指引系列解读 · 第7期(八、向其他个人信息处理者提供个人信息)
你有没有遇到过:刚在一个App里搜了民宿,下一秒另一个订房App就开始给你推房源;手机号在A平台填过一次,很快就收到各种"合作方"的推销短信。这不是巧合——你的信息很可能被App悄悄"共享"给了第三方。这一期,我们就用大白话讲清楚:把你的数据交给别的公司,法律到底卡哪几道关。
① 条款原文
《个人信息保护合规审计指引》"八"规定:
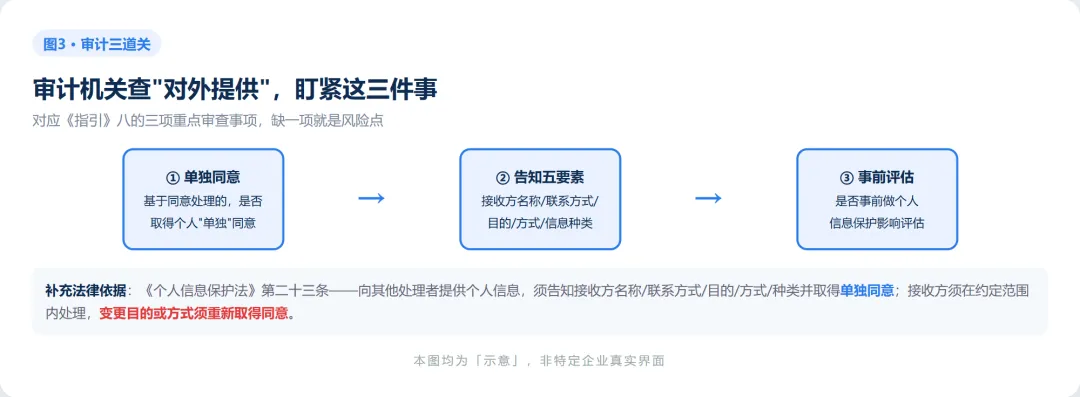
八、对个人信息处理者向其他个人信息处理者提供其处理的个人信息进行合规审计的,应当重点审查下列事项:
(一)基于个人同意处理个人信息的,是否取得个人的单独同意;
(二)是否向个人告知接收方的名称或者姓名、联系方式、处理目的、处理方式和个人信息的种类,法律、行政法规规定应当保密或者不需要告知的除外;
(三)是否事前进行个人信息保护影响评估。
出处:国家互联网信息办公室令第18号附件《个人信息保护合规审计指引》(2025-05-01 施行)。
底层法律依据:《中华人民共和国个人信息保护法》第二十三条——个人信息处理者向其他个人信息处理者提供其处理的个人信息的,应当向个人告知接收方的名称或者姓名、联系方式、处理目的、处理方式和个人信息的种类,并取得个人的单独同意。接收方应当在上述处理目的、处理方式和个人信息的种类等范围内处理个人信息;接收方变更原先的处理目的、处理方式的,应当依照本法规定重新取得个人同意。
② 要点拆解(大白话)
把公司掌握你的信息,想象成你家的一串钥匙。App平时用这串钥匙,是你同意的(比如为了给你送快递)。可现在它想把这串钥匙再配一把交给另一家公司——凭什么?法律说:得单独问过你,而且要把"交给谁、拿去开哪扇门、配几把"讲清楚。
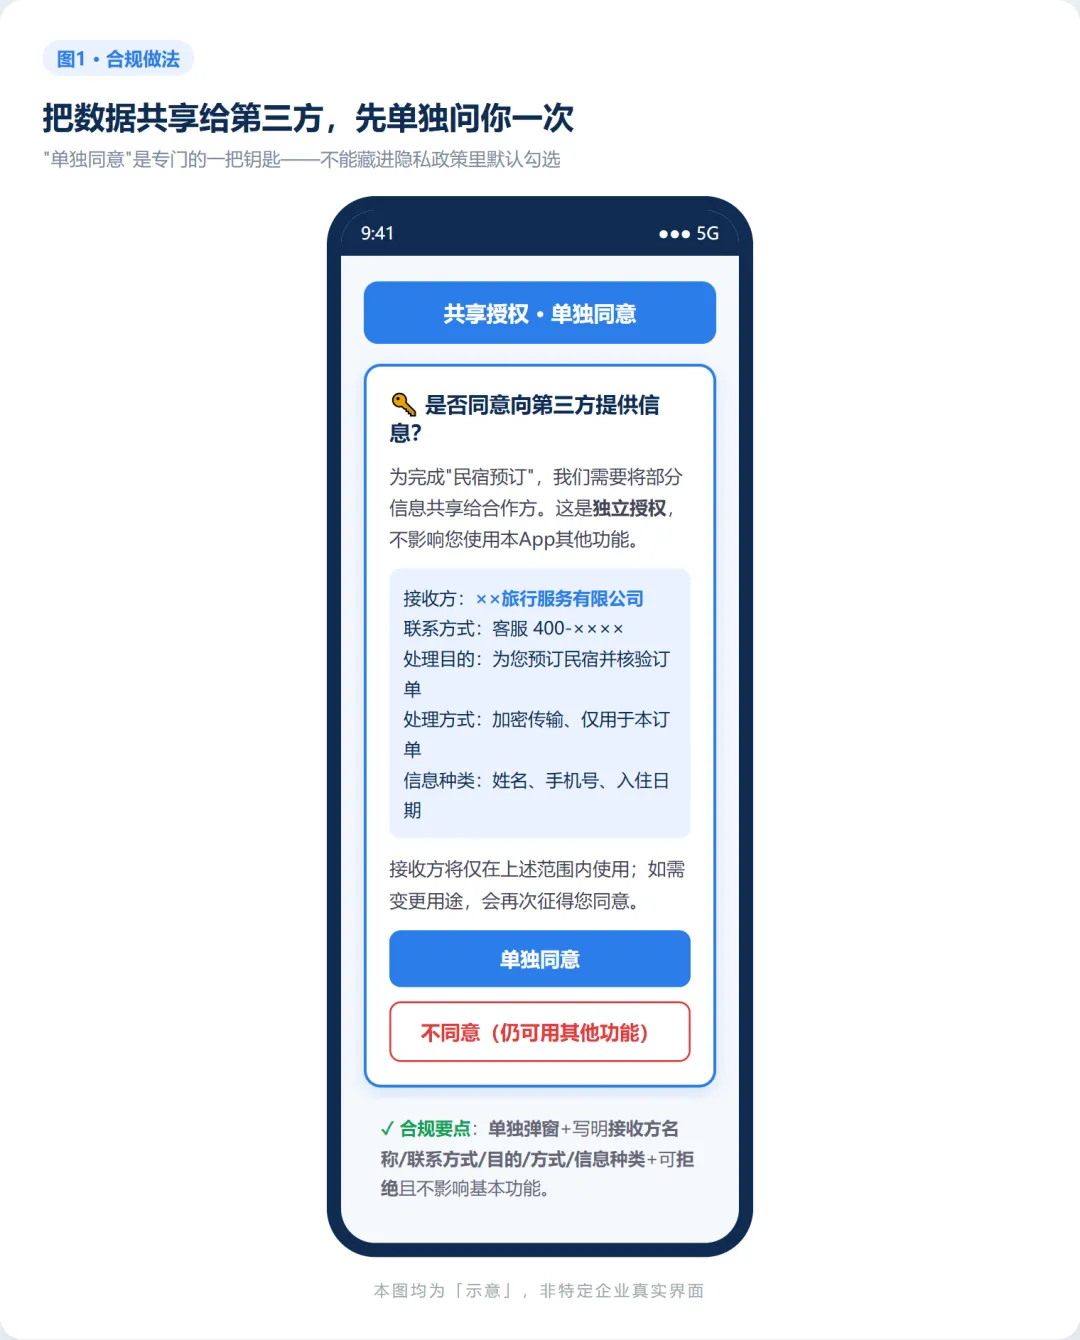
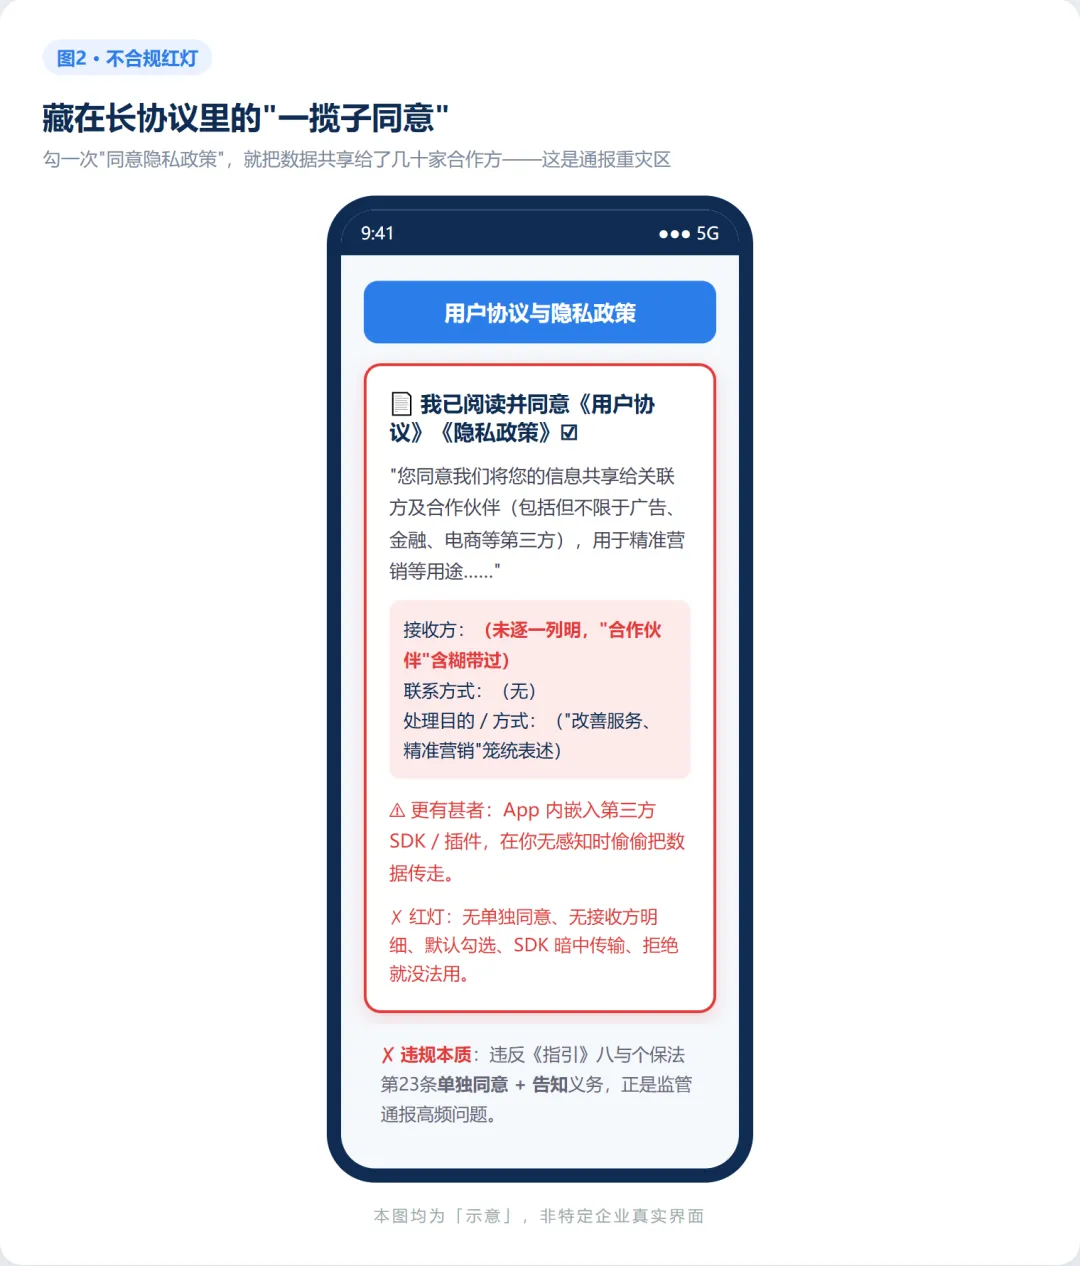
这就是本条最核心的词——"单独同意"。它就像进家门的钥匙,和开保险箱的钥匙必须分开给。不能把"共享给第三方"偷偷塞进一份长长的《隐私政策》里,让你勾一次"我已阅读并同意"就全部打包授权。单独同意必须是专门的、清晰的、可以单独说"不"的一次选择。
"三道红线"拆开看,就三件事:
1. 单独同意:如果你App是基于"你同意"才处理信息的,那么对外提供时要再单独拿到你的同意,不能"一次勾选,终身通用"。2. 告知五要素:接收方叫啥名、怎么联系、拿去干什么、怎么处理、要你哪几类信息——五样缺一不可,得明明白白告诉你。3. 事前评估:数据给出去之前,公司要先做一次个人信息保护影响评估,相当于"出门前先掂量一下会不会出事",而不是出事了再补。还有个容易被忽略的细节:很多App自己没"递"数据,却是通过嵌入的第三方SDK、插件(可以理解成App里"借住"的外来小程序)把你的信息传了出去。法律同样把这种算作"向第三方提供"——借住的外人偷拿钥匙,房东一样有责任。
③ 怎么判断合不合规
【普通人自查 4 问】
1. 有没有单独弹窗问你?有没有一个专门告诉你"要把信息共享给××公司"的提示,而不是藏在长协议里的一次性勾选?2. 说清楚了吗?提示里有没有写明接收方公司全名、联系方式、用途、方式、信息种类?只写"合作伙伴""改善服务"的,基本不合格。3. 能不能拒绝?点"不同意"之后,App 的其他正常功能还能不能用?拒绝就被迫退出、核心功能全废,属于强制捆绑。4. 能不能撤回?事后想反悔,有没有地方可以撤回授权?收不到验证码、频繁接到推销电话时,这一条尤其重要。【审计核查(企业侧)】
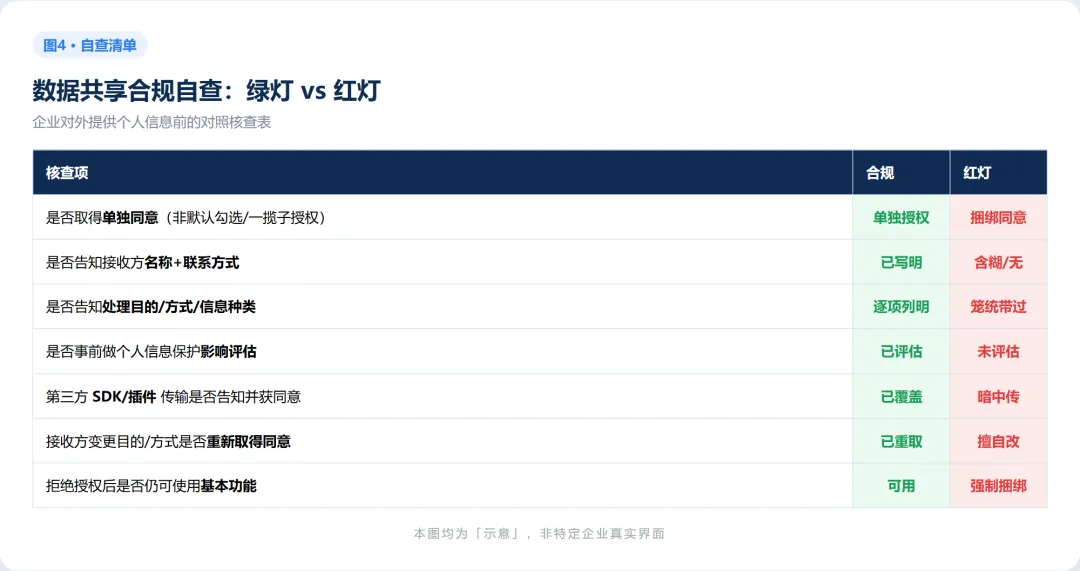
● 基于同意处理个人信息的,对外提供是否取得单独同意(有独立的授权记录、时间戳,非默认勾选)?● 是否逐项告知接收方名称/联系方式/处理目的/处理方式/信息种类,并留存告知证据?● 提供前是否完成个人信息保护影响评估并归档(评估报告、审批记录齐全)?● 是否梳理了嵌入的第三方SDK/插件清单,其数据获取是否也在告知与授权范围内?● 与接收方的协议是否约定处理范围;接收方变更目的/方式时,是否重新取得同意?④ 真实公司案例(公开可核验)
案例一:6款App向第三方提供个人信息未经同意,被点名通报
●事实:2024年6月13日,国家计算机病毒应急处理中心通报15款违规移动应用。其中明确指出:"App客户端向第三方提供个人信息,未经过用户同意,未做匿名化处理;向其他个人信息处理者提供个人信息,未告知接收方名称/联系方式/处理目的/处理方式/信息种类,未取得个人单独同意",涉及《经营帮货运》《儿歌多多小朋友版》《田园牧场》《海健身》《骰子猎人》《小金乐选》等6款App。●看点:通报用的是和《指引》"八"几乎一模一样的表述——未单独同意、未告知接收方,正是审计的两条核心红线。(来源:国家计算机病毒应急处理中心官网,2024-06-13,https://www.cverc.org.cn/zxdt/APP20240613.pdf)案例二:14款App"暗中共享",第三方SDK成重灾区
●事实:2025年10月30日,国家计算机病毒应急处理中心通报70款违法违规收集使用个人信息的移动应用。其中第3类问题为:"向其他个人信息处理者提供个人信息,未告知接收方名称/联系方式/处理目的/处理方式/信息种类并取得单独同意;通过客户端嵌入的第三方代码、插件等方式向第三方提供个人信息,未经用户同意、未做匿名化处理",涉及《e代驾》《尚德机构》《熊猫签证》《游民星空》等14款App。●警示:注意通报特别点名了"第三方代码、插件(SDK)"——再次印证:把数据交给"借住"在App里的外来SDK,同样属于"对外提供",一样要单独同意、一样要告知。企业不能装作"不是我传的"。(来源:国家计算机病毒应急处理中心官网,2025-10-30,https://www.cverc.org.cn/zxdt/report20251030.htm)这两份通报均来自国家计算机病毒应急处理中心官网,公开可核验。它们传递的信号很明确:对外提供个人信息的"单独同意 + 告知接收方",已经成为监管通报的高频问题,也是合规审计必查项。
⑤ 合规自查清单
✓ 合规条件(绿灯)
● 对外提供前取得个人单独同意,有独立授权记录、非默认勾选;● 逐项告知接收方名称/联系方式/处理目的/处理方式/信息种类,并留痕;● 梳理第三方SDK/插件清单,其取数行为纳入告知与授权;● 与接收方约定处理范围,变更目的/方式时重新取得同意;● 拒绝授权后仍可使用基本功能,且提供便捷撤回通道。✗ 典型不合规红灯
✗ 把"共享给第三方"塞进《隐私政策》,一次勾选就当作已授权;✗ 只写"合作伙伴""改善服务"等笼统说法,不列接收方真实名称与联系方式;✗ 未做个人信息保护影响评估,或事后补造评估报告;✗ 通过嵌入的第三方SDK/插件暗中传数据,用户全程无感知;✗ 接收方拿到数据后擅自扩大用途、变更处理方式,未重新同意;✗ 点"不同意"就强制退出或核心功能全废,变相逼迫授权。下期预告:第8期将解读"九、自动化决策的合规审计"——大数据杀熟、算法不透明、只推给你不看你自己选的,一图读懂算法合规红线。
法规出处注释:① 国家网信办令第18号附件《个人信息保护合规审计指引》(2025-05-01 施行)"八";②《中华人民共和国个人信息保护法》第二十三条;③ 案例来源:国家计算机病毒应急处理中心官网通报(2024-06-13、2025-10-30),均系公开可核验。本文配图均为示意,非特定企业真实界面。