 夜雨聆风
我刚刚发现了一个 Claude Code 新出的安全插件,用完之后我只有一个感觉
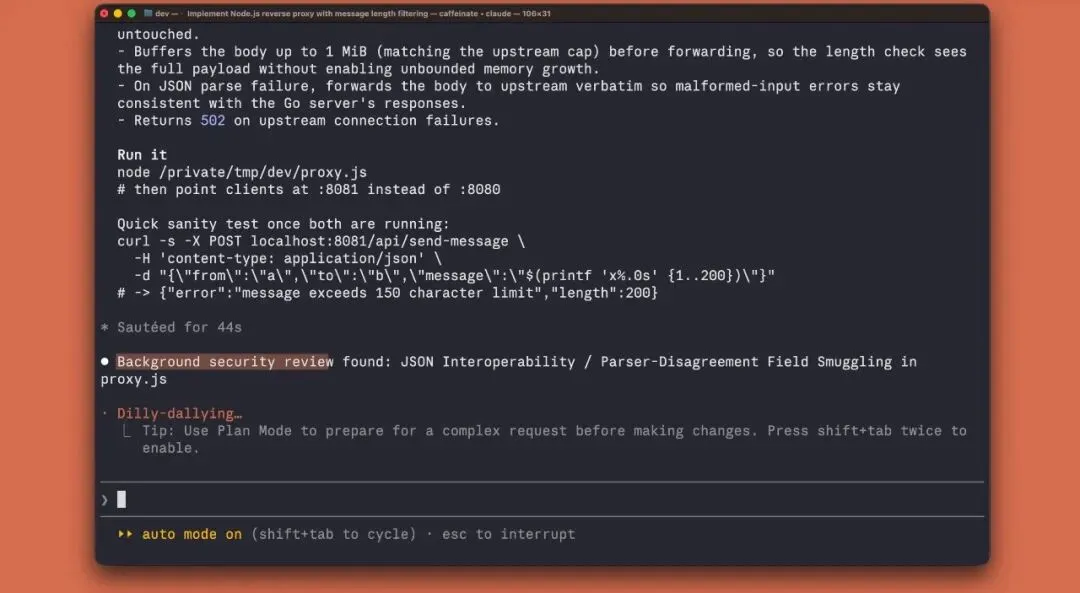
这东西要是火了,那么现在很多人写代码的方式可能又双要变了。因为这个插件可以边写代码边自动扫漏洞,还不是那种敷衍的警告,直接给你 diff 和修复建议……说实话,我真有点怕你们知道。
可以直接在从插件市场/plugins安装。
三个时机,覆盖全流程
它会从三个层面自动帮你检查
1.改文件的时候
2.切模型之后
3.提交的时候
基本上整个写代码的流程都盯着你,安全不用等到 PR 被人喷才想起来补。
以前都是写完代码再审查,发现问题越晚越痛,改起来心态也崩
这个插件把时机往前拉了,错误还没长大就被掐掉,早发现早治疗,代码也一样。
团队规则可以自定义,这点太实用了
可以在claude-security-guidance.md里写自己团队的规则,扔进 repo 或者走 MDM 分发,插件会在内置检查上面再跑一遍你的策略。
这意味着安全标准真的可以是你自己的,不用被一套通用规则套死。尤其是有合规要求的团队,金融、医疗这类
自定义这个能力可能直接决定能不能用,不是加分项,是门槛。
不是警告,是 diff——这才是关键
真正让我觉得好用的是它的处理方式。不是丢给你一个模糊警告了事,而是生成小 diff,附带推理和修复建议,直接可以 review。
有人分享过视频,JSON smuggling 直接被揪出来顺手修好,竞态条件这种藏得深的问题也能早抓到。
它明显读了上下文,不只是盯着你改的那几行,如果这个能力真的稳定,安全 review 这个环节省心太多了。
以前 review 安全问题靠的是经验和运气,现在至少有个东西在旁边盯着,心里踏实一点。
插件比原生更合理,我站这个
有人说这不应该是插件,应该是原生功能
我反而觉得做成插件更干净。不是人人都需要安全扫描,强制内置只会让不需要的人觉得碍事。
可选的形式让团队自己决定要不要接、接什么规则,这种灵活性才是对的。
而且插件市场这个形式本身也说明 Claude Code 的生态在往外扩,以后能接的东西肯定不止这一个。