夜雨聆风
很多人都用过 Cookie Editor 之类的插件,但它们的能力往往仅限于 Cookie 的查看与修改。
相比之下,ModHeader 更像是一个轻量级的请求头管理工具。除了 Cookie 外,它几乎可以对浏览器发出的整个 HTTP 请求头进行自定义配置,包括新增、修改、删除任意 Header 字段。
无论是伪造 User-Agent、添加 Authorization Token、修改 Referer,还是构造特殊请求头进行安全测试,都可以直接在浏览器中完成,无需频繁切换抓包工具。
插件名:ModHeader ,该插件可直接通过浏览器扩展商店下载安装,也可以前往官方主页获取安装包。目前已支持 Chrome、Firefox、Edge 等主流浏览器,在对应的插件商店中搜索“ModHeader”即可快速安装使用。
主页:https://modheader.com/
1.固定登录状态(Cookie && AU头)
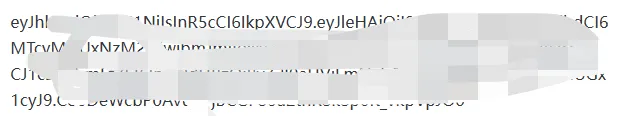
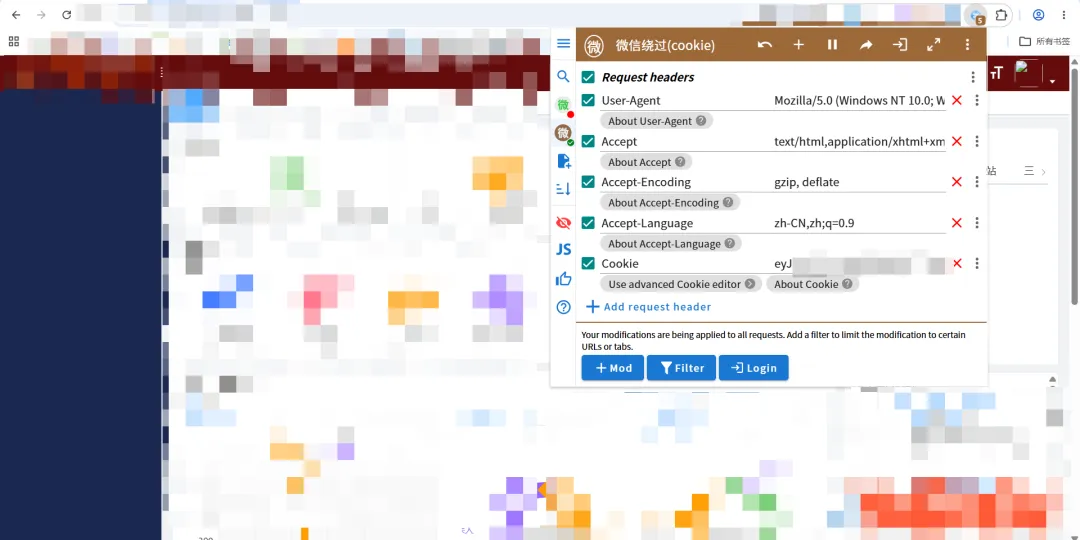
当通过未授权访问,或者某些接口获取到token等内容,但无法得到账号密码时。可以通过此插件添加参数值,锁定登录状态:
获取到凭据:
此时,直接访问获取到的后台地址,由于需要校验登录状态,会重定向至登录页:
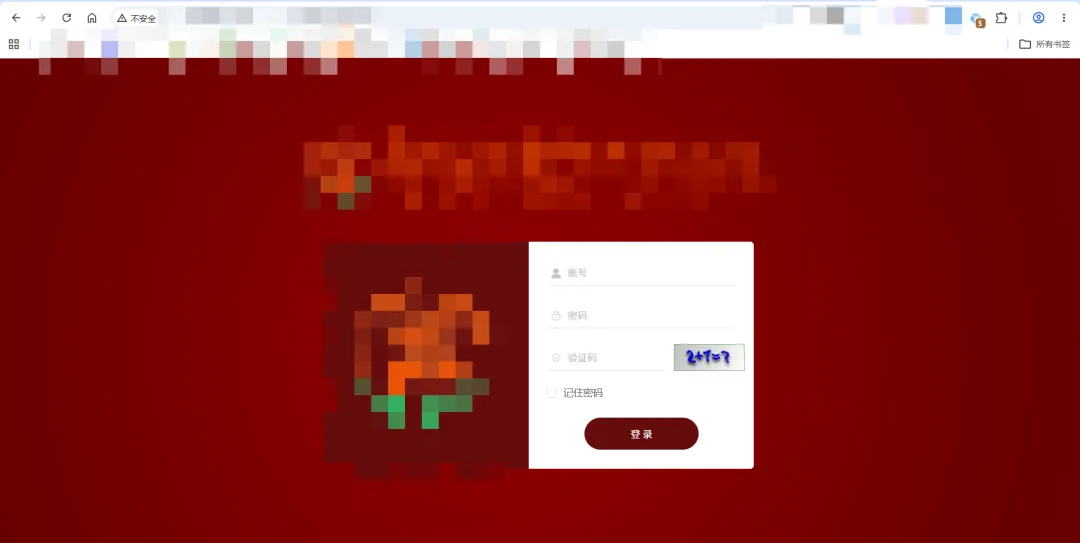
接下来,使用插件添加Token值:重新访问后台地址,就可以直接进去了:
3. 绕过waf(原理和fakeip一样)
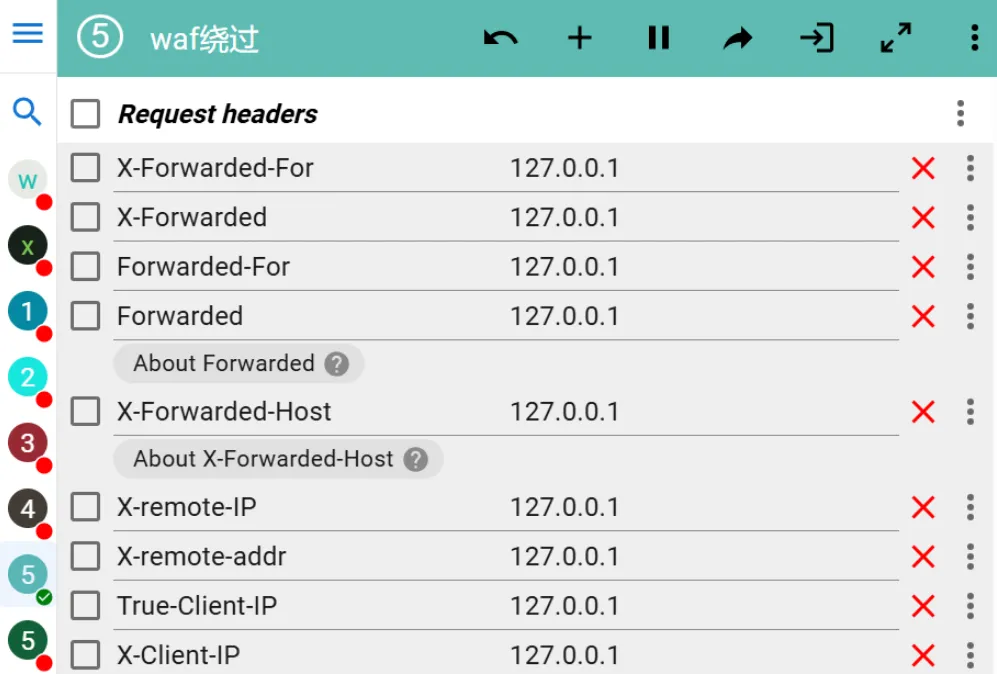
当目标网站有通过某些常见的检测来源的头来进行网站访问的限制的时候,就可以利用该配置,实现绕过
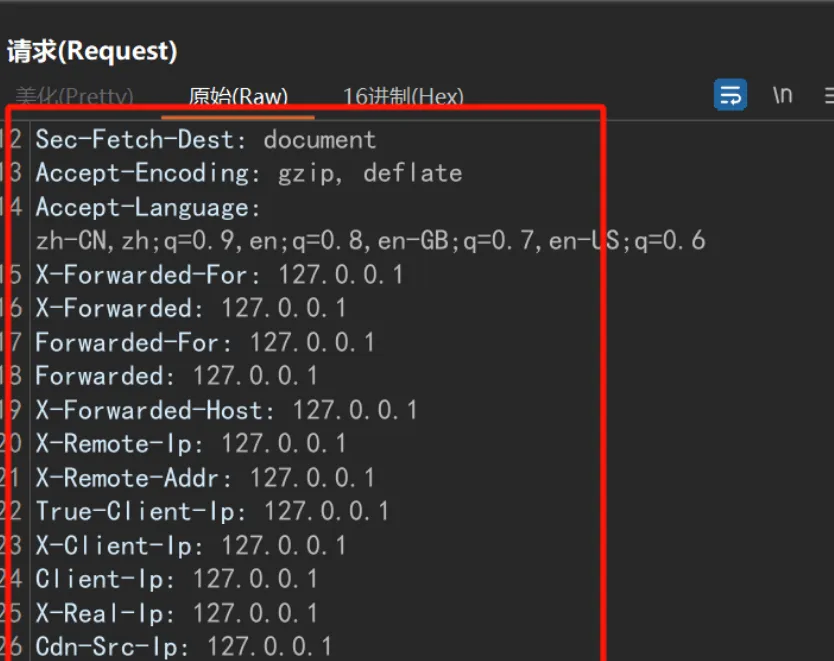
X-Forwarded-For : 127.0.0.1X-Forwarded : 127.0.0.1Forwarded-For : 127.0.0.1Forwarded : 127.0.0.1X-Forwarded-Host : 127.0.0.1X-remote-IP : 127.0.0.1X-remote-addr : 127.0.0.1True-Client-IP : 127.0.0.1X-Client-IP : 127.0.0.1Client-IP : 127.0.0.1X-Real-IP : 127.0.0.1Ali-CDN-Real-IP : 127.0.0.1Cdn-Src-Ip : 127.0.0.1Cdn-Real-Ip : 127.0.0.1CF-Connecting-IP : 127.0.0.1X-Cluster-Client-IP : 127.0.0.1WL-Proxy-Client-IP : 127.0.0.1Proxy-Client-IP : 127.0.0.1Fastly-Client-Ip : 127.0.0.1True-Client-Ip : 127.0.0.1X-Originating-IP : 127.0.0.1X-Host : 127.0.0.1X-Custom-IP-Authorization : 127.0.0.1
会自动携带该参数
4. Cors自动检验
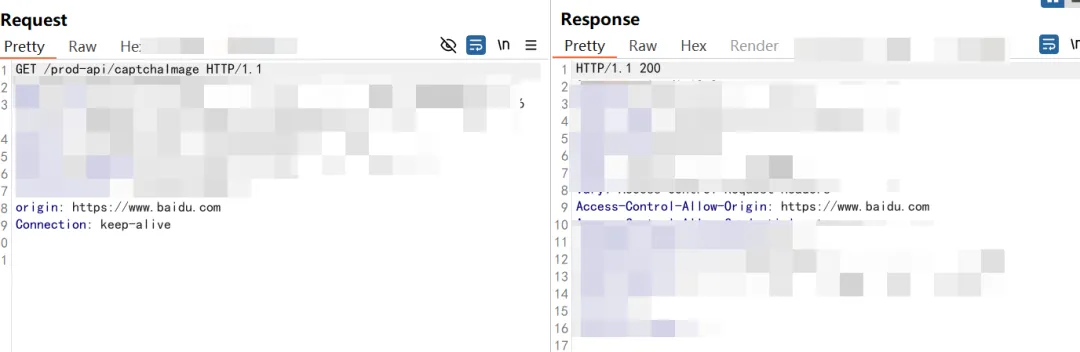
利用该插件在每个请求的时候自带Origin头,再加上HAE或者OneScan的配置,实现Cors漏洞的自动化挖掘
Origin : https://www.baidu.com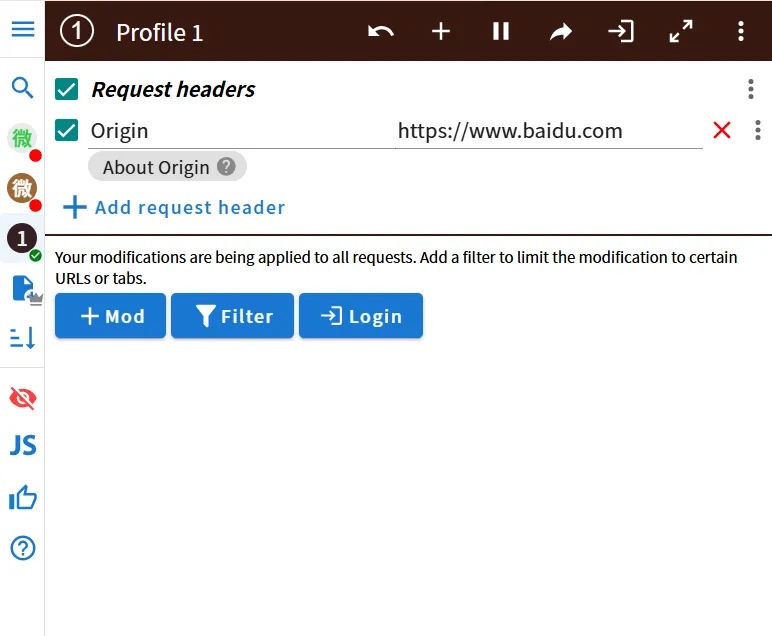
发送请求的时候就会自动携带Origin头
如果存在漏洞,则会返回
Access-Control-Allow-Credentials: trueAccess-Control-Allow-Origin: https://www.baidu.com