 夜雨聆风
AI 写代码越来越普及之后,一个新问题开始变得明显:
代码是 AI 写的,但 Review 还是人硬扛。
很多团队已经尝试用 Claude Code、Codex、Cursor 这类通用 Agent 来审查代码。它们确实能发现一些问题,但在真实项目里经常出现三类尴尬:
改动一大,Agent 只看一部分文件,容易漏审。 评论内容看起来有道理,但行号和代码位置对不上。 同一段代码换个提示词,审查质量就明显波动。
Open Code Review,正是为了解决这些问题。它来自阿里,定位是一个开源 AI 代码审查 CLI。它不是简单把 git diff 丢给大模型,而是用一套“确定性工程 + LLM Agent”的混合架构,把文件筛选、规则匹配、上下文读取、评论定位、并发执行和结果输出都工程化。
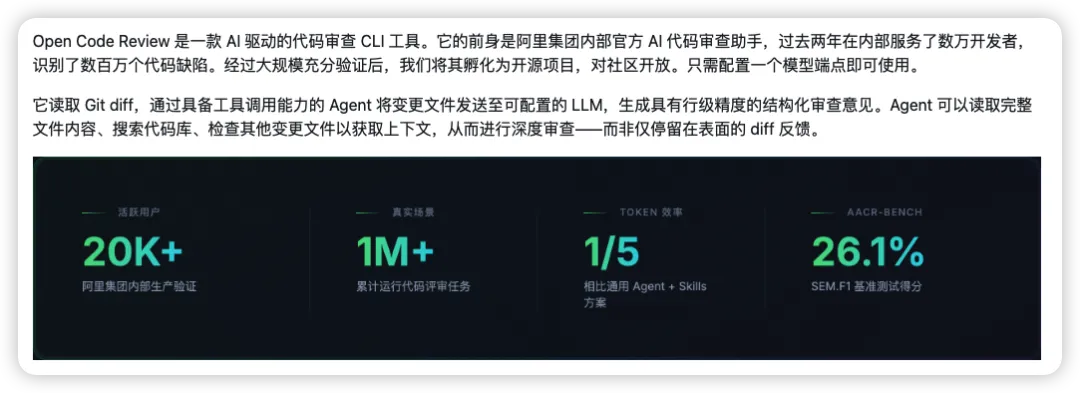
Open Code Review 是什么?
一句话概括:
Open Code Review 是一个 AI 驱动的代码审查 CLI,读取 Git diff 后,通过可配置 LLM 和专用工具集生成结构化、行级定位的 Review 评论。
它的基本工作流是:
读取当前工作区、分支范围或某个 commit 的 Git diff。 用确定性逻辑筛选文件、解析 hunk、匹配规则。 把每个审查单元交给 Agent。 Agent 通过工具读取完整文件、搜索代码、查看其他变更。 生成结构化评论,并尽量定位到具体新增代码行。 输出文本或 JSON,供人类、Agent 或 CI 使用。
这和“把 diff 拼进 prompt 让模型点评一下”不是一回事。它更像一个专门为代码审查场景设计的执行引擎。
为什么它值得关注?
1. 它把大模型不擅长的部分交给工程逻辑
代码审查里有些步骤不能靠模型“自由发挥”:
哪些文件需要审查? 哪些测试文件、生成文件、vendor 文件应该跳过? 一条评论到底挂在哪一行? 某个文件应该使用哪类规则? 大 diff 怎么拆分、并发、超时?
Open Code Review 的设计思路是:这些强约束部分尽量由 Go 代码处理,而不是让 LLM 自己决定。
源码里可以看到,cmd/opencodereview/review_cmd.go 会负责解析参数、加载规则、加载工具配置、解析 LLM endpoint、注册工具、执行 Agent,并在结束后调用 diff.ResolveLineNumbers 做评论行号定位。
这就是它和普通 Prompt/Skill 的核心区别。
2. 它给 Agent 配了专用工具集
项目内置的工具不是泛泛的“读文件、搜文件”,而是围绕 Code Review 场景裁剪过:
code_comment | existing_code 匹配 diff 中的新增代码 |
file_read | |
code_search | |
file_read_diff | |
file_find | |
task_done |
这套工具让 Agent 不只看当前 diff,还能主动找上下文。例如看到接口调用变化时,可以搜索调用方;看到配置变更时,可以读取相关代码;看到多语言资源文件时,可以把关联文件放在一起看。
3. 它内置了规则系统
Open Code Review 支持四层规则优先级:
--rule <path> | ||
<repo>/.opencodereview/rule.json | ||
~/.opencodereview/rule.json | ||
system_rules.json |
规则文件是 JSON,例如:
{
"rules": [
    {
"path": "force-api/**/*.java",
"rule": "所有新方法必须对必填参数进行空值校验"
    },
    {
"path": "**/*mapper*.xml",
"rule": "检查 SQL 注入风险、参数错误和缺少闭合标签"
    }
  ]
}
内置规则覆盖了常见文件类型,包括 Java、Kotlin、TypeScript、JavaScript、Rust、C/C++、JSON、YAML、pom.xml、package.json、Cargo.toml、Gradle、properties、Mapper/DAO XML 等。
这点很重要。不同文件的 Review 重点不一样:Java 关注空指针、线程安全、异常处理;Mapper XML 关注 SQL 注入和参数绑定;package.json 关注依赖和脚本风险。规则系统能让模型少看无关信息,把注意力集中到当前文件真正该查的点上。
4. 它支持 CI/CD 和机器可读输出
本地跑 Review 只是第一步。Open Code Review 也支持在 CI 里审查 PR/MR:
ocr review \
  --from "origin/main" \
  --to "<commit_sha>" \
  --format json
--format json 可以让 GitHub Actions、GitLab CI 或自定义脚本解析结果,再决定是否评论 PR、阻断合并或通知负责人。
仓库里已经提供了:
examples/github_actions/examples/gitlab_ci/.github/workflows/ocr-review.yml
对于团队来说,这比“每个人手动问一下 AI”更接近可落地的工程流程。
快速安装和使用
1. NPM 安装
官方推荐用 npm 安装:
npm install -g @alibaba-group/open-code-review
安装后,全局会得到 ocr 命令。
2. 二进制安装
如果不想走 npm,也可以从 GitHub Release 下载二进制。项目提供 macOS、Linux、Windows 的 amd64/arm64 构建。
以 macOS Apple Silicon 为例:
curl -Lo ocr \
  https://github.com/alibaba/open-code-review/releases/latest/download/opencodereview-darwin-arm64
chmod +x ocr
sudo mv ocr /usr/local/bin/ocr
3. 配置 LLM
审查代码前必须先配置模型。可以交互式配置:
ocr config provider
ocr config model
也可以手动配置 Anthropic:
ocr config set llm.url https://api.anthropic.com/v1/messages
ocr config set llm.auth_token your-api-key-here
ocr config set llm.model claude-opus-4-6
ocr config set llm.use_anthropic true
ocr config set llm.auth_header x-api-key
如果使用 OpenAI 兼容接口、DeepSeek、DashScope、Z.ai 或自定义网关,也可以通过 provider 配置接入。
环境变量优先级最高,适合 CI:
export OCR_LLM_URL=https://api.anthropic.com/v1/messages
export OCR_LLM_TOKEN=your-api-key-here
export OCR_LLM_MODEL=claude-opus-4-6
export OCR_USE_ANTHROPIC=true
配置完成后,先测试连通性:
ocr llm test
4. 开始 Review
审查当前工作区所有暂存、未暂存和未跟踪变更:
ocr review
比较两个分支:
ocr review --from main --to feature-branch
审查单个提交:
ocr review --commit abc123
只预览会审查哪些文件,不调用 LLM:
ocr review --preview
给模型补充业务背景:
ocr review --background "为登录 API 添加限流"
输出 JSON:
ocr review --format json --audience agent
五、Claude Code / Codex 集成
Open Code Review 不只可以作为 CLI 单独运行,也可以接入 AI 编程 Agent。
作为 Skill 安装
npx skills add alibaba/open-code-review --skill open-code-review
这个 Skill 会教 Agent 如何调用本地 ocr,并按优先级整理审查结果。
作为 Claude Code Plugin
/plugin marketplace add alibaba/open-code-review
/plugin install open-code-review@open-code-review
安装后可以使用 /open-code-review:review 斜杠命令。
作为 Codex Plugin
codex plugin marketplace add alibaba/open-code-review
codex
/plugins
启用插件后,可以在新线程里显式调用:
@Open Code Review review my current changes
@Open Code Review review this branch against main
@Open Code Review review and fix high-confidence issues
需要注意:这些集成方式不会替你配置 OCR 的模型后端。ocr CLI 仍然需要提前安装,并配置好可用的 LLM。
适合哪些场景?
Open Code Review 特别适合这几类场景:
团队 PR 审查前置:让 AI 先扫一遍明显 bug、安全隐患和规则违规。 大仓库日常改动检查:通过规则和文件过滤减少漏审。 代码生成后的二次校验:AI 写完代码,再用另一个专用 Review Agent 检查。 CI 自动评论:用 JSON 输出接入 GitHub Actions 或 GitLab CI。 企业规则沉淀:把团队经验写进 .opencodereview/rule.json,让 Review 标准稳定复用。
它不适合完全替代资深工程师 Review。尤其是产品语义、架构取舍、兼容性策略、灰度方案,这些仍然需要人判断。
更合理的定位是:它负责第一轮自动扫描,把低级错误、规则问题、明显风险提前拦住;人类 Review 再集中看设计和业务判断。
注意事项
第一,必须配置 LLM。ocr review 本身不内置模型,也不会凭空运行,需要 Anthropic 或 OpenAI 兼容接口。
第二,费用和延迟取决于模型、diff 大小和并发设置。大改动建议先跑:
ocr review --preview
第三,工作区模式会审查暂存、未暂存和未跟踪文件。如果只想审查某个范围,建议用 --from/--to 或 --commit。
第四,团队落地时不要只依赖默认规则。真正有价值的是把本团队的接口规范、异常处理约定、安全规则、数据库规则写成项目级 .opencodereview/rule.json。
第五,虽然项目是 Apache-2.0,但审查结果可能包含代码片段和 LLM 请求内容。开启 telemetry content logging 前,要先确认团队的数据合规要求。
总结
Open Code Review 的价值,不在于“又多了一个 AI Review 工具”,而在于它把 AI Code Review 从提示词玩法往工程系统推进了一步。
它承认大模型有用,但也承认大模型不适合负责所有环节。文件选择、规则匹配、路径过滤、行号定位、并发控制、CI 输出,这些都应该由确定性工程逻辑兜住;模型则负责理解上下文、判断风险和生成审查意见。
项目地址:https://github.com/alibaba/open-code-review
官方文档:https://alibaba.github.io/open-code-review
这个公众号发布过的历史 开源项目,如果你懒得翻文章一个个找,你直接关注微信公众号:AI牛马自救指南 ,后台对话聊天就行了