ARTICLE · 987260
OpenClaw 2026.8.1:一不小心,OpenClaw开始像“Agent操作系统”了
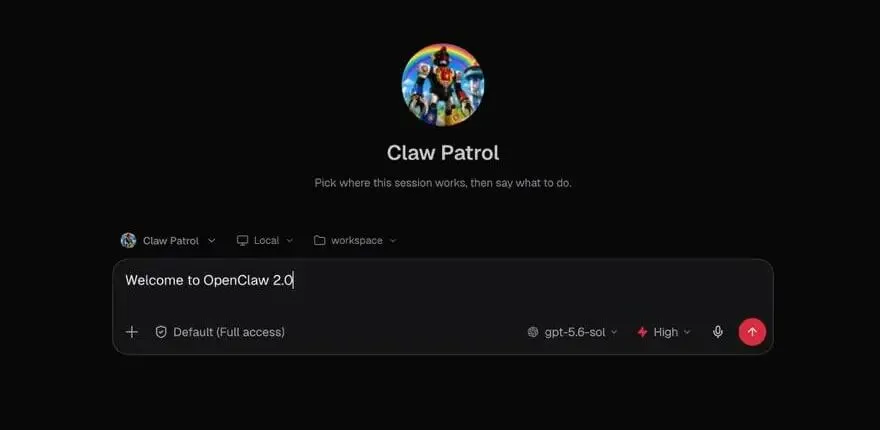
OpenClaw 2026.8.1来了。
这次官方给它起了一个非常有意思的名字:
OpenClaw 2.0, Accidentally。
什么意思?
“意外地,做成了2.0。”
这不是营销文案。
这次更新确实有点夸张:933名贡献者参与,569人是第一次贡献代码,合并PR超过1.6万个,约占OpenClaw历史全部合并量的一半。官方自己也说,这可能是项目历史上规模最大的一次更新。
但如果你只是去看Release Note,很容易陷入一个误区:
以为这只是OpenClaw又更新了一大堆功能。
我反而觉得,这次真正值得关注的是:
OpenClaw正在重新定义“Agent到底应该是什么”。
以前的Agent,是一个“人”
过去我们理解Agent,通常是这样的:
你给它一个任务。
它调用几个工具。
最后把结果交给你。
任务结束。
所以Agent更像:
一个超级员工。
但OpenClaw 2026.8.1开始出现了另一种形态。
它把Session、Memory、Automation、Browser、Terminal、文件、权限、审批、多Agent协作、A2A等能力逐渐串了起来。
这意味着Agent开始拥有:
记忆、任务、工具、权限、工作空间和持续运行能力。
这时候,它已经不像一个“人”了。
更像:
一个可以长期运行的数字工作环境。
这可能才是这次更新最值得关注的地方。
一个细节,很能说明问题
以前你让Agent干两个小时的活。
然后你对同事说:
“你接着它做吧。”
同事第一句话通常是:
“前面发生了什么?”
因为Agent的上下文属于你。
这次OpenClaw开始支持共享云会话。
一个正在执行任务的Agent,可以被分享给其他人,其他人可以查看、建议、参与,甚至接手任务,而且上下文可以继续保留。
这个变化看起来只是一个功能。
实际上非常重要。
因为它意味着:
Agent开始从“个人助手”,变成“团队资产”。
以前团队共享的是:
文档、代码、数据库、项目。
未来团队可能还要共享:
一个正在工作的Agent。
更有意思的是:Agent开始学会“自己找人干活”
OpenClaw 这次加入了A2A 1.0,同时开始探索Swarm,也就是多个Agent协同执行任务。
于是一个Agent不一定什么都自己做。
它可以把任务拆开:
老板:“帮我完成一份市场分析” ↓ 主Agent / | \ / | \ 搜索Agent 数据Agent 分析Agent \ | / \ | / 主Agent ↓ 最终报告这时候,Agent和传统软件最大的区别开始出现了。
传统软件:
功能是固定的。
Agent:
工作关系可以动态产生。
今天它是一个员工。
明天它可能变成一个项目经理。
后天,它又可能变成一个调度中心。
这也是为什么我越来越觉得:
未来Agent的核心竞争力,可能不是“谁更聪明”,而是谁更会组织工作。
OpenClaw真正想抢的,可能不是Agent市场
这是我对2026.8.1最大的一个判断。
如果OpenClaw继续沿着现在的路线发展,它最终可能不会满足于做一个“最好用的Agent”。
它可能会去争一个更底层的位置:
Agent Runtime。
什么意思?
现在的软件世界有操作系统。
操作系统负责管理:
应用、文件、设备、权限、进程。
未来的Agent世界,也许需要一个类似的东西:
Agent Runtime
负责管理:
Agent、Memory、Session、Tools、Workflow、Permission、Model、Device。
如果这个方向成立,那么OpenClaw真正的想象空间就出来了。
它不是和某一个Agent竞争。
而是在做:
让各种Agent可以运行、协作和连接现实世界的基础设施。
而这可能改变整个Agent格局
我大胆预测一下。
未来几年的Agent竞争,大概会经历三个阶段。
第一阶段:比模型
谁的模型更聪明?
OpenAI、Anthropic、Google、DeepSeek……
第二阶段:比Agent
谁能真正替你干活?
Coding Agent、Research Agent、Browser Agent……
第三阶段:比Agent Runtime
谁能让Agent:
长期工作、记住事情、调用系统、管理权限、互相协作、自动执行、出错恢复?
到了这个阶段,模型反而退到下面去了。
模型负责:
思考。
Runtime负责:
让它真正干活。
而OpenClaw现在正在往这个方向走。
当然,OpenClaw距离“企业级操作系统”还很远
这一点也必须冷静。
Agent越有能力,安全问题就越严重。
让Agent帮你写一篇文章,风险很低。
但如果它拥有:
Shell权限、文件权限、浏览器权限、数据库权限、API权限、邮件权限……
事情就完全不一样了。
OpenClaw这次也花了大量篇幅解决权限、审批、Sandbox、安全审计等问题。
甚至官方明确提醒:
模型本身不能成为真正的安全边界。
真正的安全边界应该来自工具策略、执行审批、沙箱和网络控制。
这其实也是Agent从“玩具”走向“生产力工具”必须跨过的一道坎。
所以,我为什么特别关注这个版本?
因为OpenClaw 2026.8.1让我看到的已经不是:
一个Agent又增加了几个功能。
而是:
Agent正在从一个“应用”,逐渐变成一种“基础设施”。
过去的软件是:
人适应软件。
未来的软件可能是:
软件适应人。
过去我们打开系统,然后寻找菜单。
未来可能只是告诉Agent:
“把这个事情处理掉。”
剩下的:
找资料、调用系统、创建任务、分配Agent、执行操作、等待审批、汇总结果……
全部由Agent自己完成。
最后,我特别喜欢OpenClaw这次更新背后的一个故事
他们原本只是想:
把安装流程做简单一点。
然后:
把浏览器体验做好一点。
结果越改越深。
最后发现:
底层也得重构。
发布流程也得重做。
Session要重新设计。
权限要重新设计。
协作要重新设计。
最后……
“一不小心,做成了2.0。”
这其实很像AI时代很多真正重要的变化。
它们往往不是一开始就有人宣布:
“我要创造一个新时代。”
而是:
先解决一个问题。
然后发现这个问题的背后,还有十个问题。
继续往下挖。
最后,连整个软件形态都变了。
所以我对OpenClaw 2026.8.1的判断只有一句话:
它现在还不是Agent时代的操作系统,但它已经开始长得像了。
而真正值得我们关注的,也许不是:
OpenClaw会不会成为最强Agent。
而是:
当未来一个企业里有几十个、几百个甚至几万个Agent时,谁来管理它们?
如果OpenClaw最终站到了这个位置,
那今天的2026.8.1,
可能就是后来很多人回头看时会说:
“原来Agent Runtime的雏形,是从这里开始出现的。”
OpenClaw中国社区:https://open-claw.org.cn
声明:本文为 真聊技术 原创,转载请联系授权。
看完本文有收获?请转发分享给更多人
关注「真聊技术」,提升综合技能
真聊技术
顿悟也许就是那么一瞬间
分享、点赞和在看就是最大的支持❤️