ARTICLE · 994229
用 AI 写代码两个月后,他发现自己的 App 被人“复刻”了
这两天我一直在用 Codex 开发自己的软件。
刚好在一个微信群里,看到有人发了一段经历。
看完以后,我第一反应不是技术有多厉害,而是:
AI 时代,我们是不是把太多东西毫无防备地交给 AI 了?
事情是这样的。
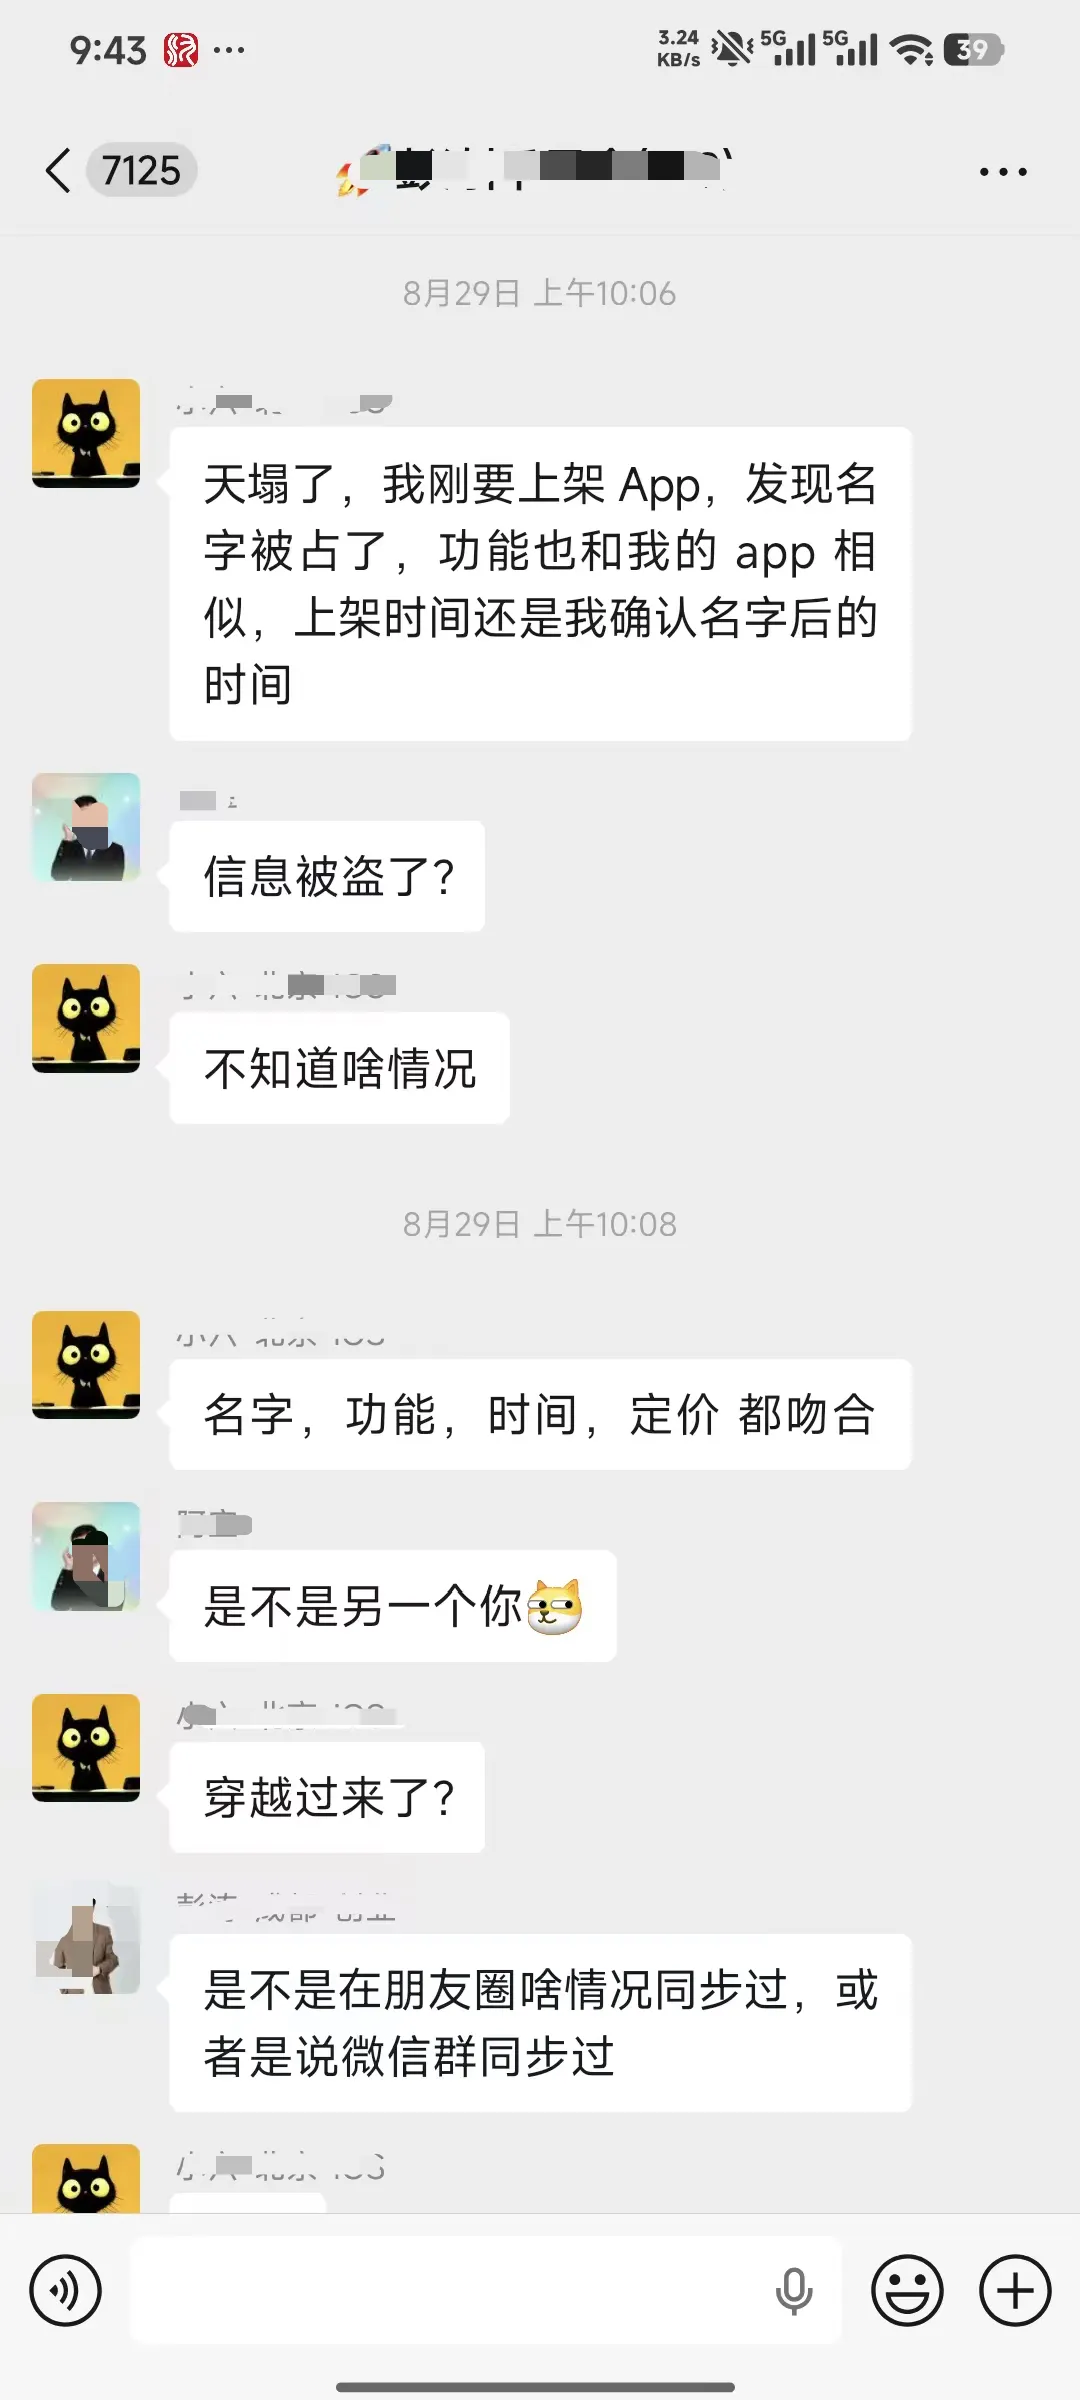
群里一位朋友准备上架自己开发的 App,结果发现自己想好的名字已经被别人占用了。
如果只是名字撞车,其实很正常。
但继续往下看,就有点不对劲了。
他说:
对方 App 的名字、功能、定价,甚至上线时间,都和自己的产品高度吻合。
更关键的是,这个项目此前一直是相对封闭的。
没有在朋友圈公开同步,也没有在微信群里同步开发进度。
群友于是开始帮他排查。
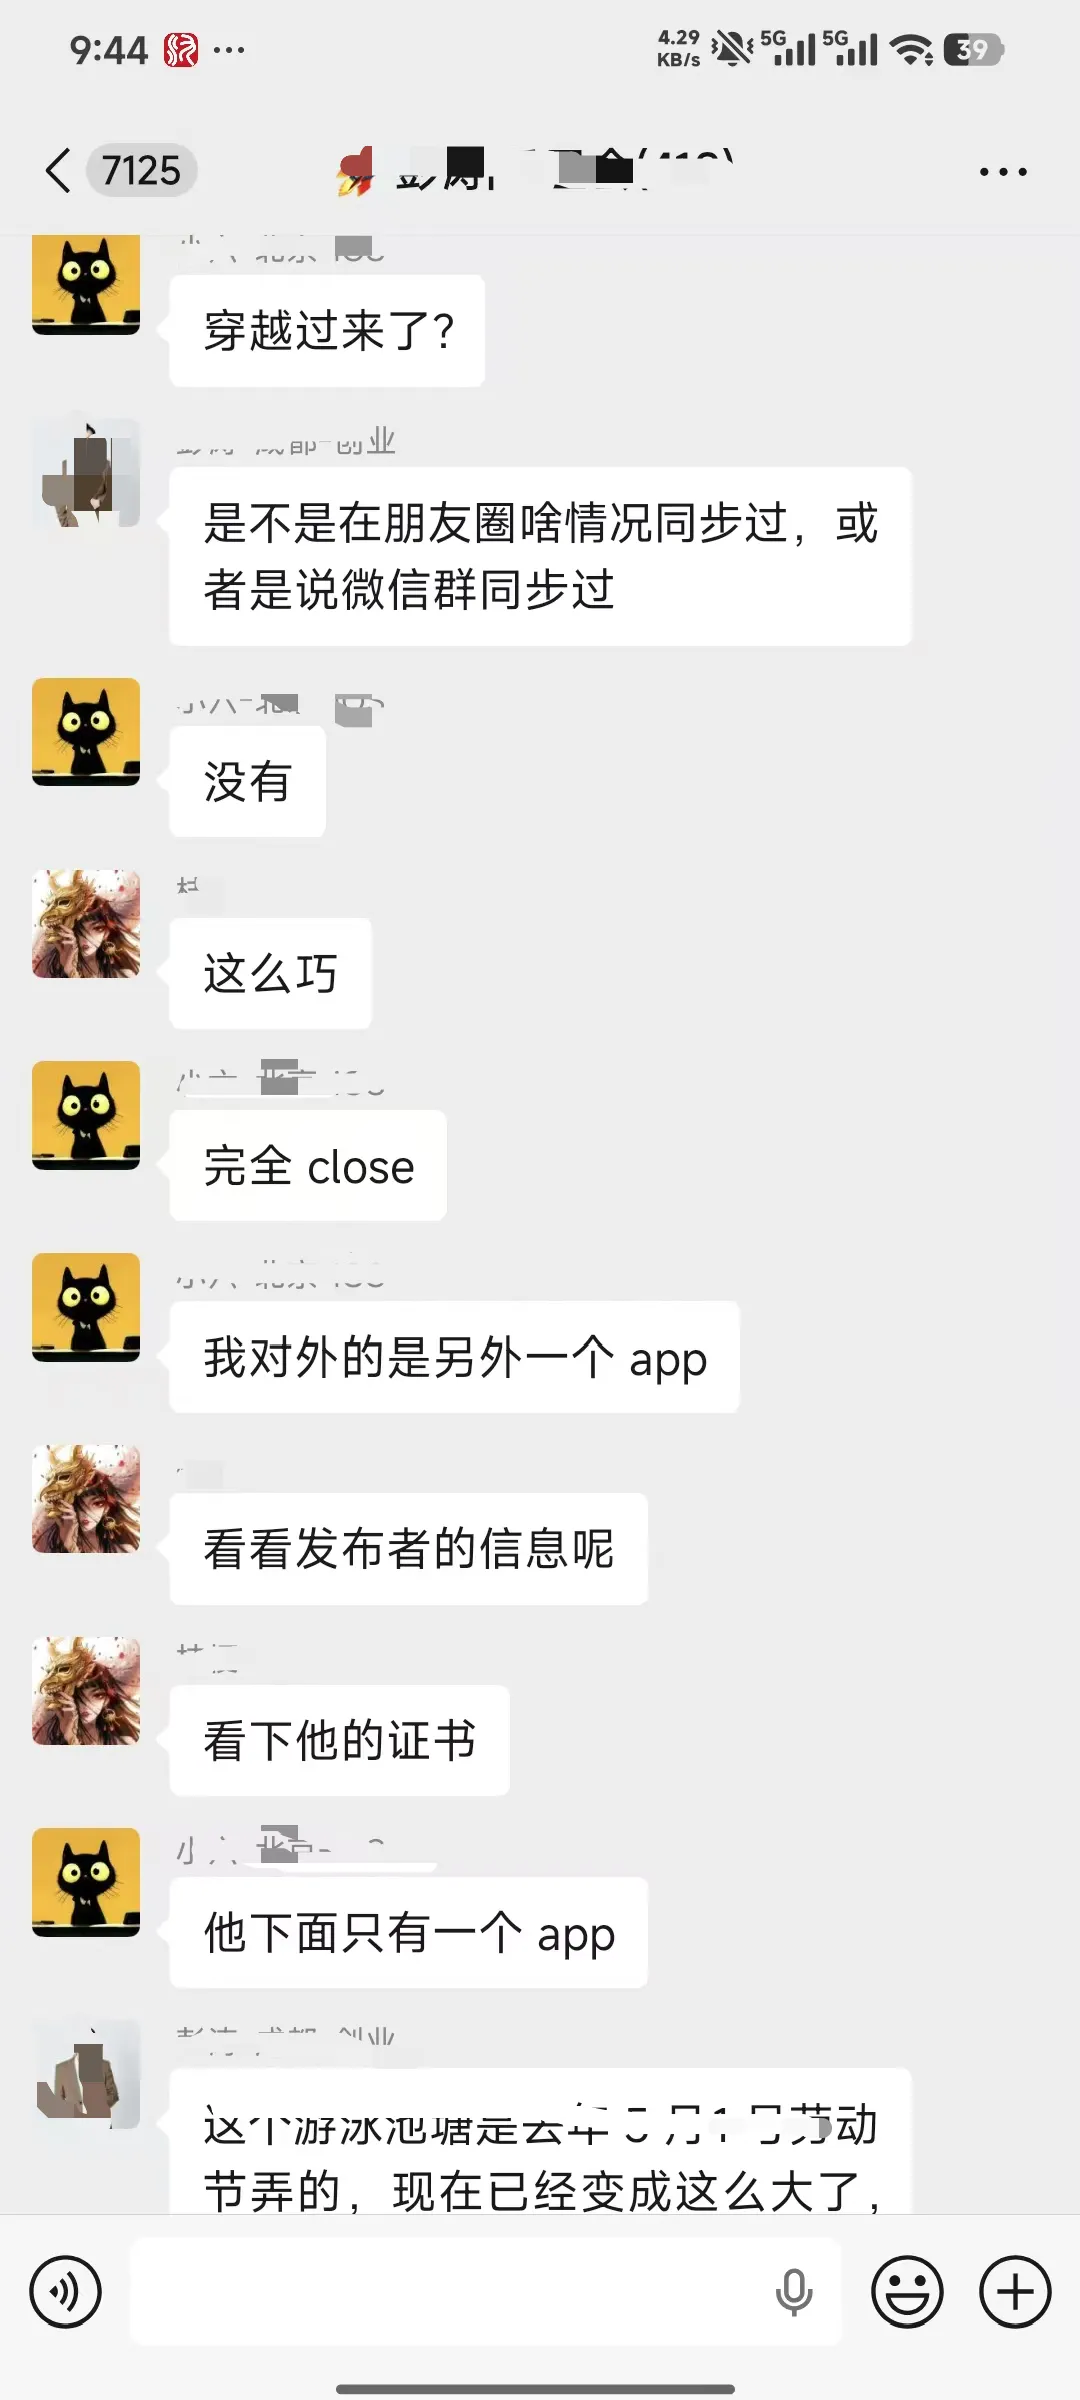
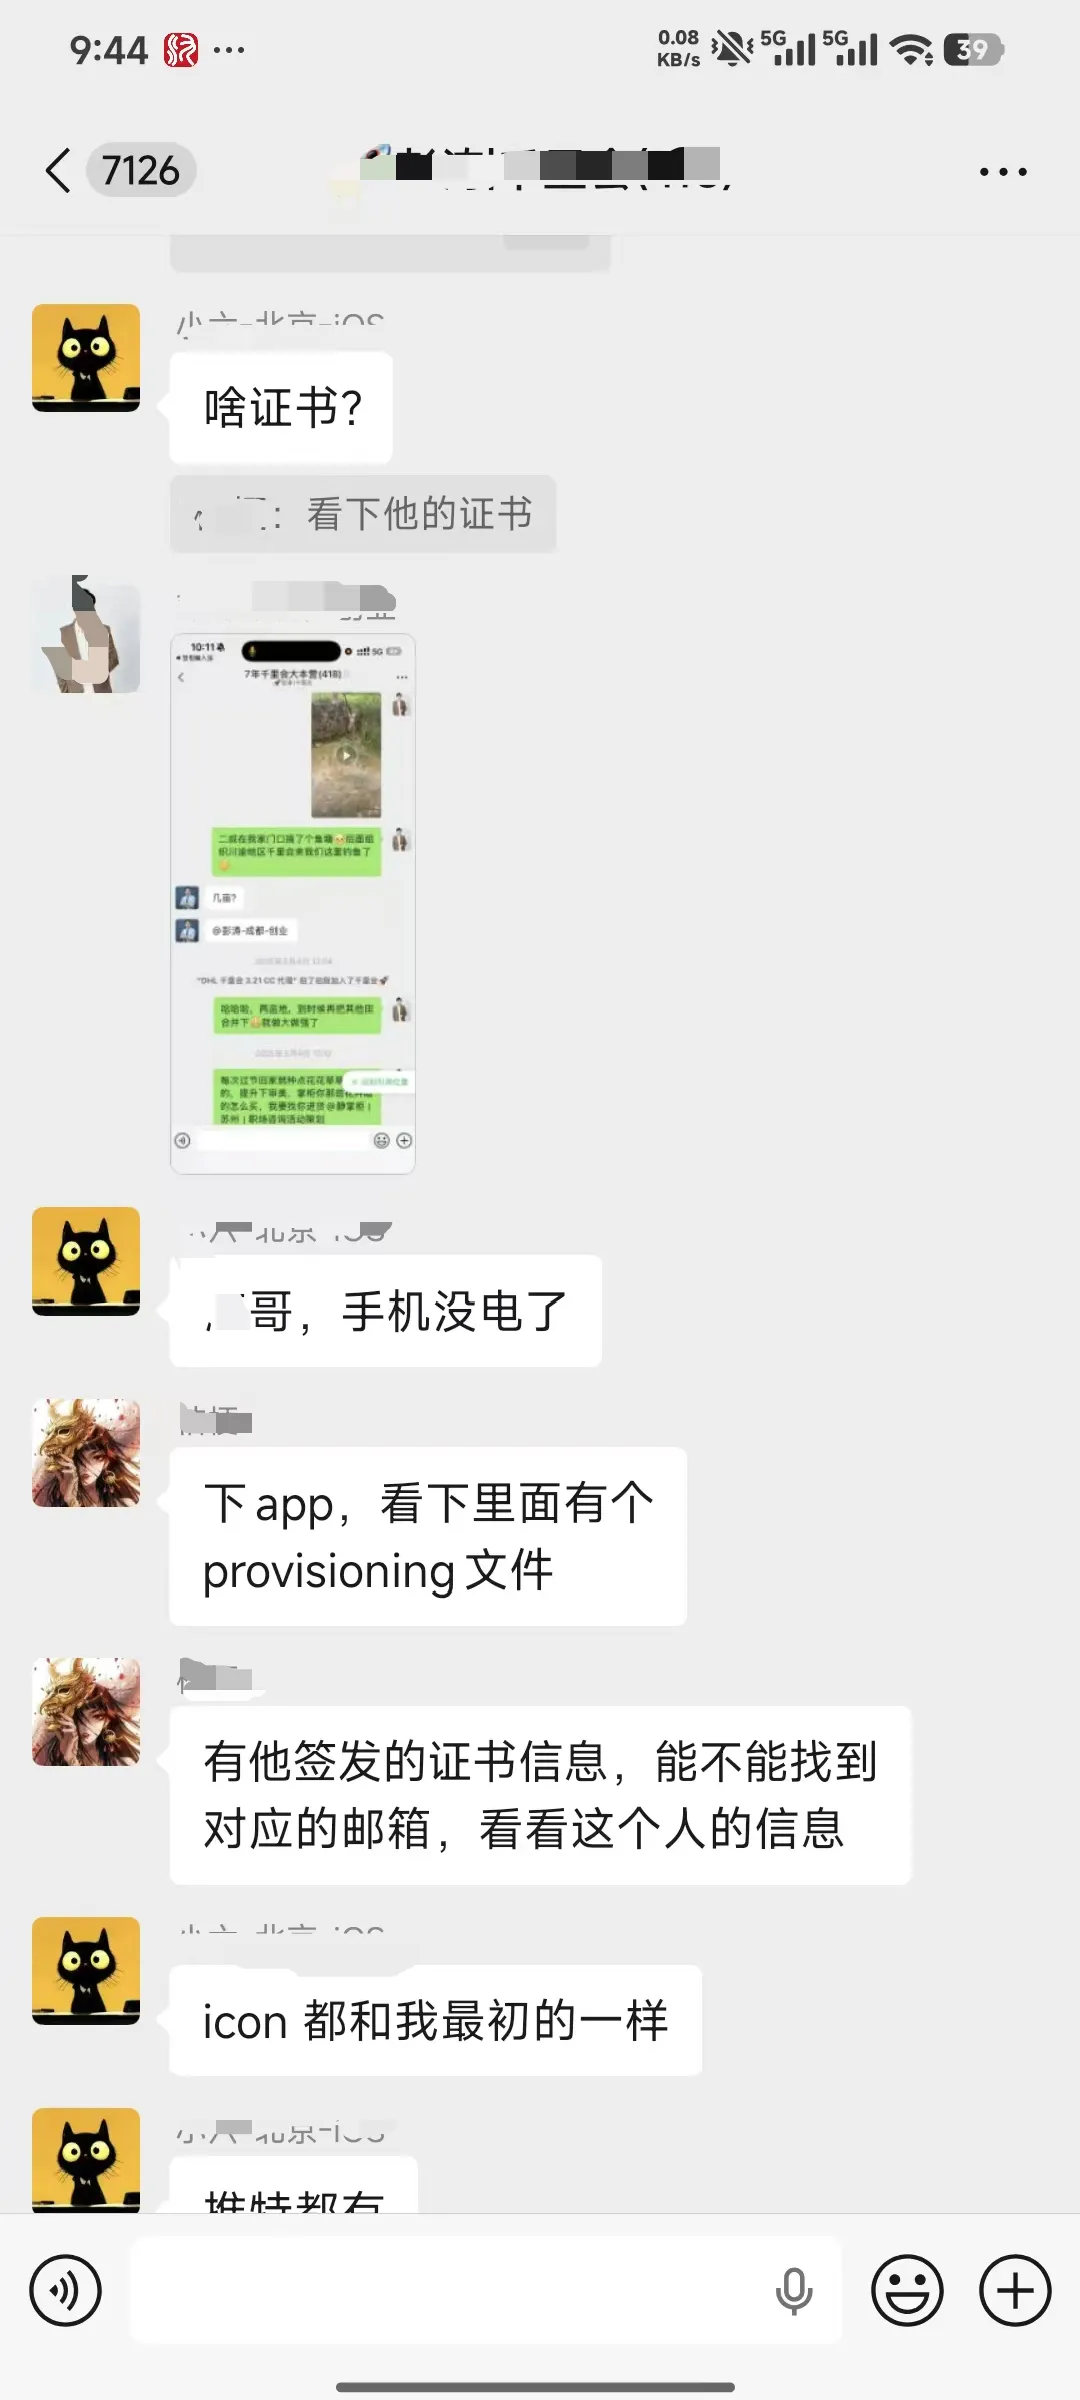
有人建议去检查 App 的发布者信息、签名证书、provisioning 文件,看看能不能找到更多线索。
而当事人继续对比后发现:
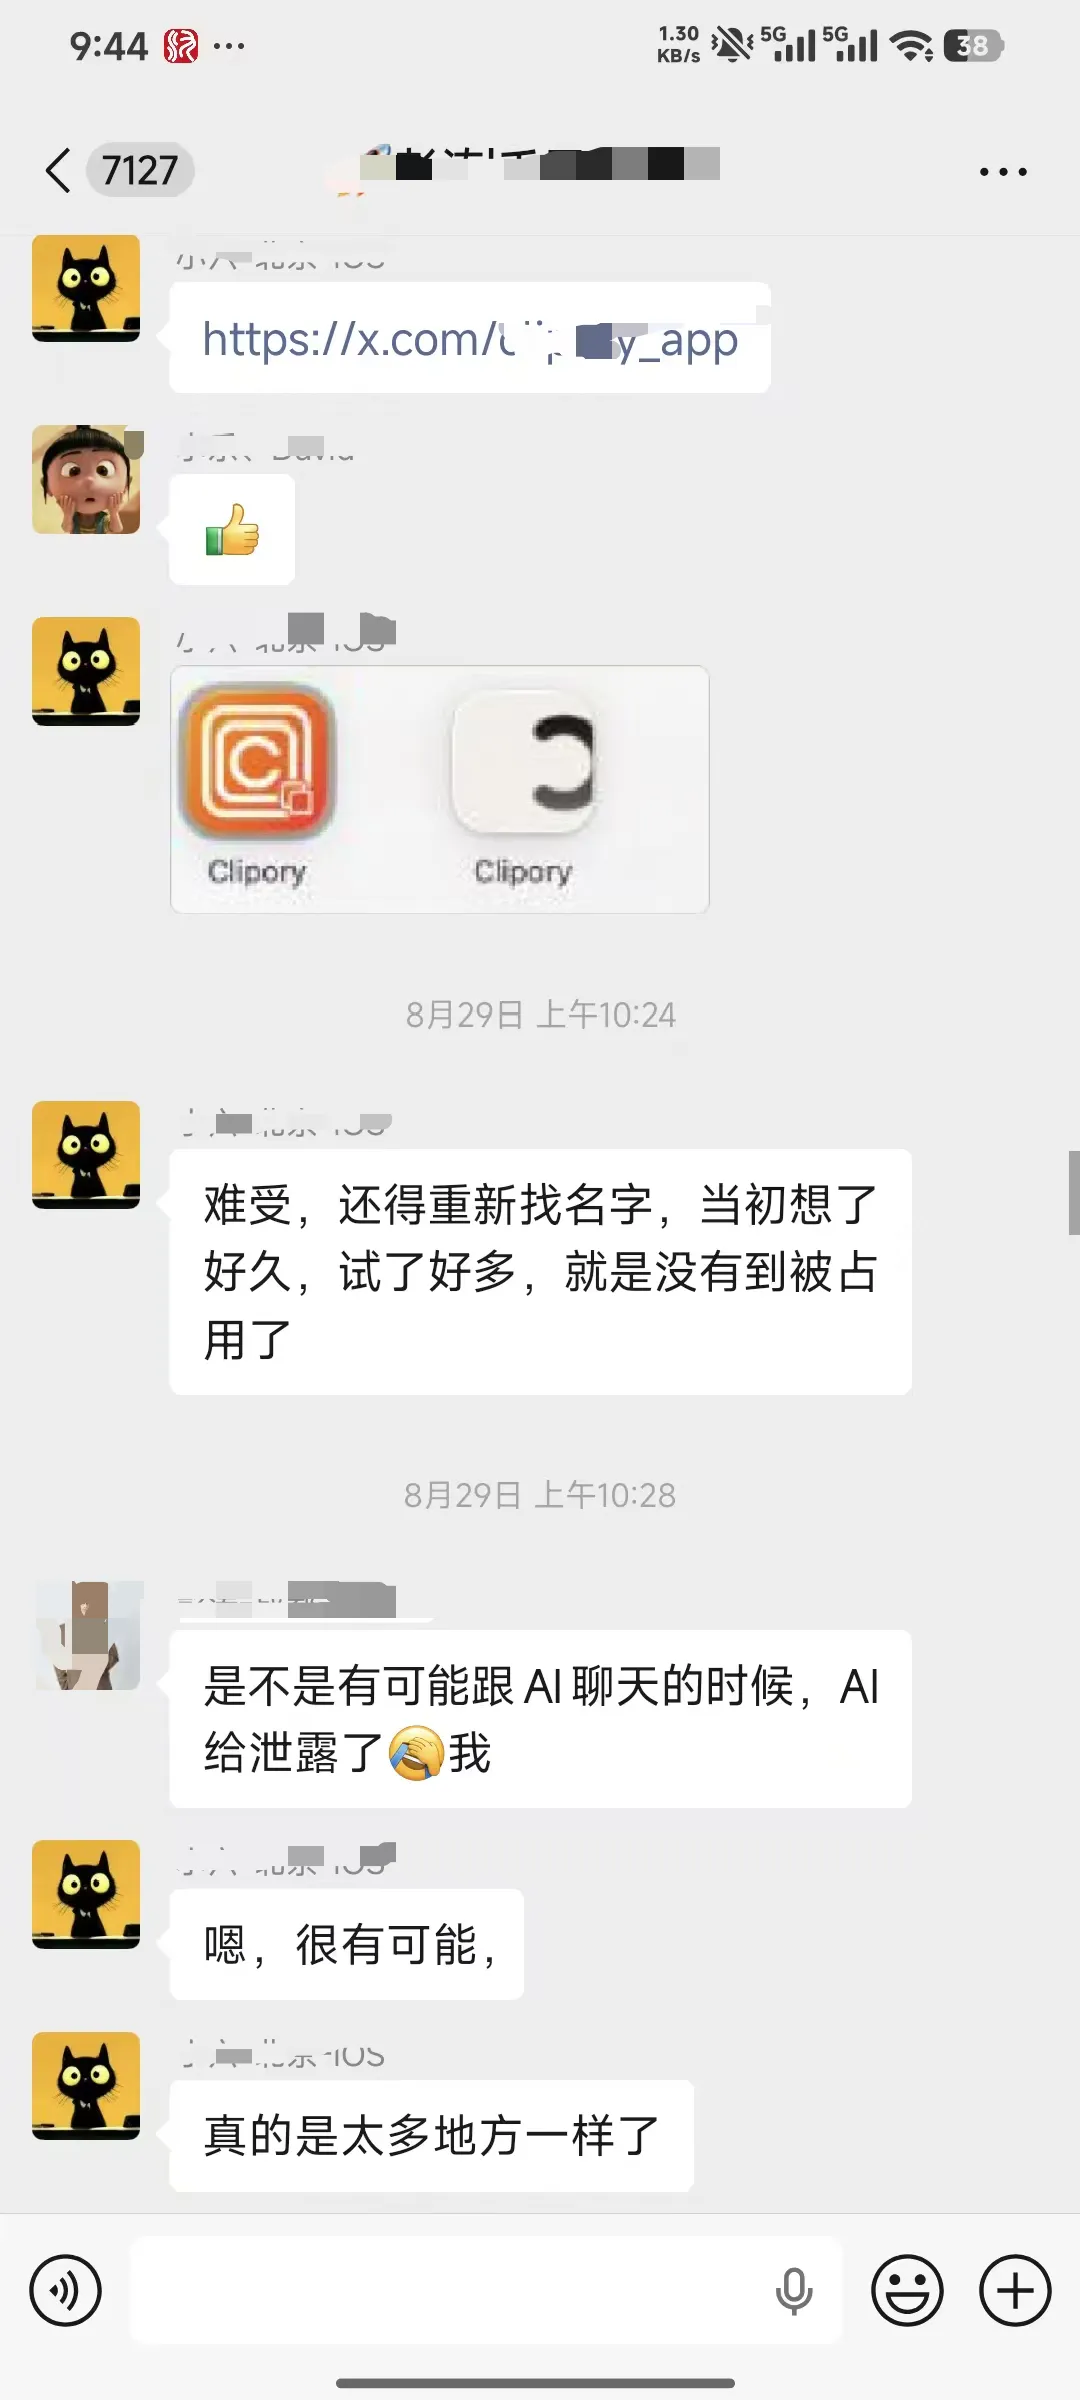
连 App 的 icon、推特账号,以及一些比较新的功能,都和自己之前做过的东西非常接近。
这时候群里有人问了一个很关键的问题:
“是不是有可能跟 AI 聊天的时候,AI 给泄露了?”
当事人的回答是:
“嗯,很有可能。”
随后他又补充了一条信息:
两个月前,他使用过:
Kimi、Codex(中转站)等 AI 工具。
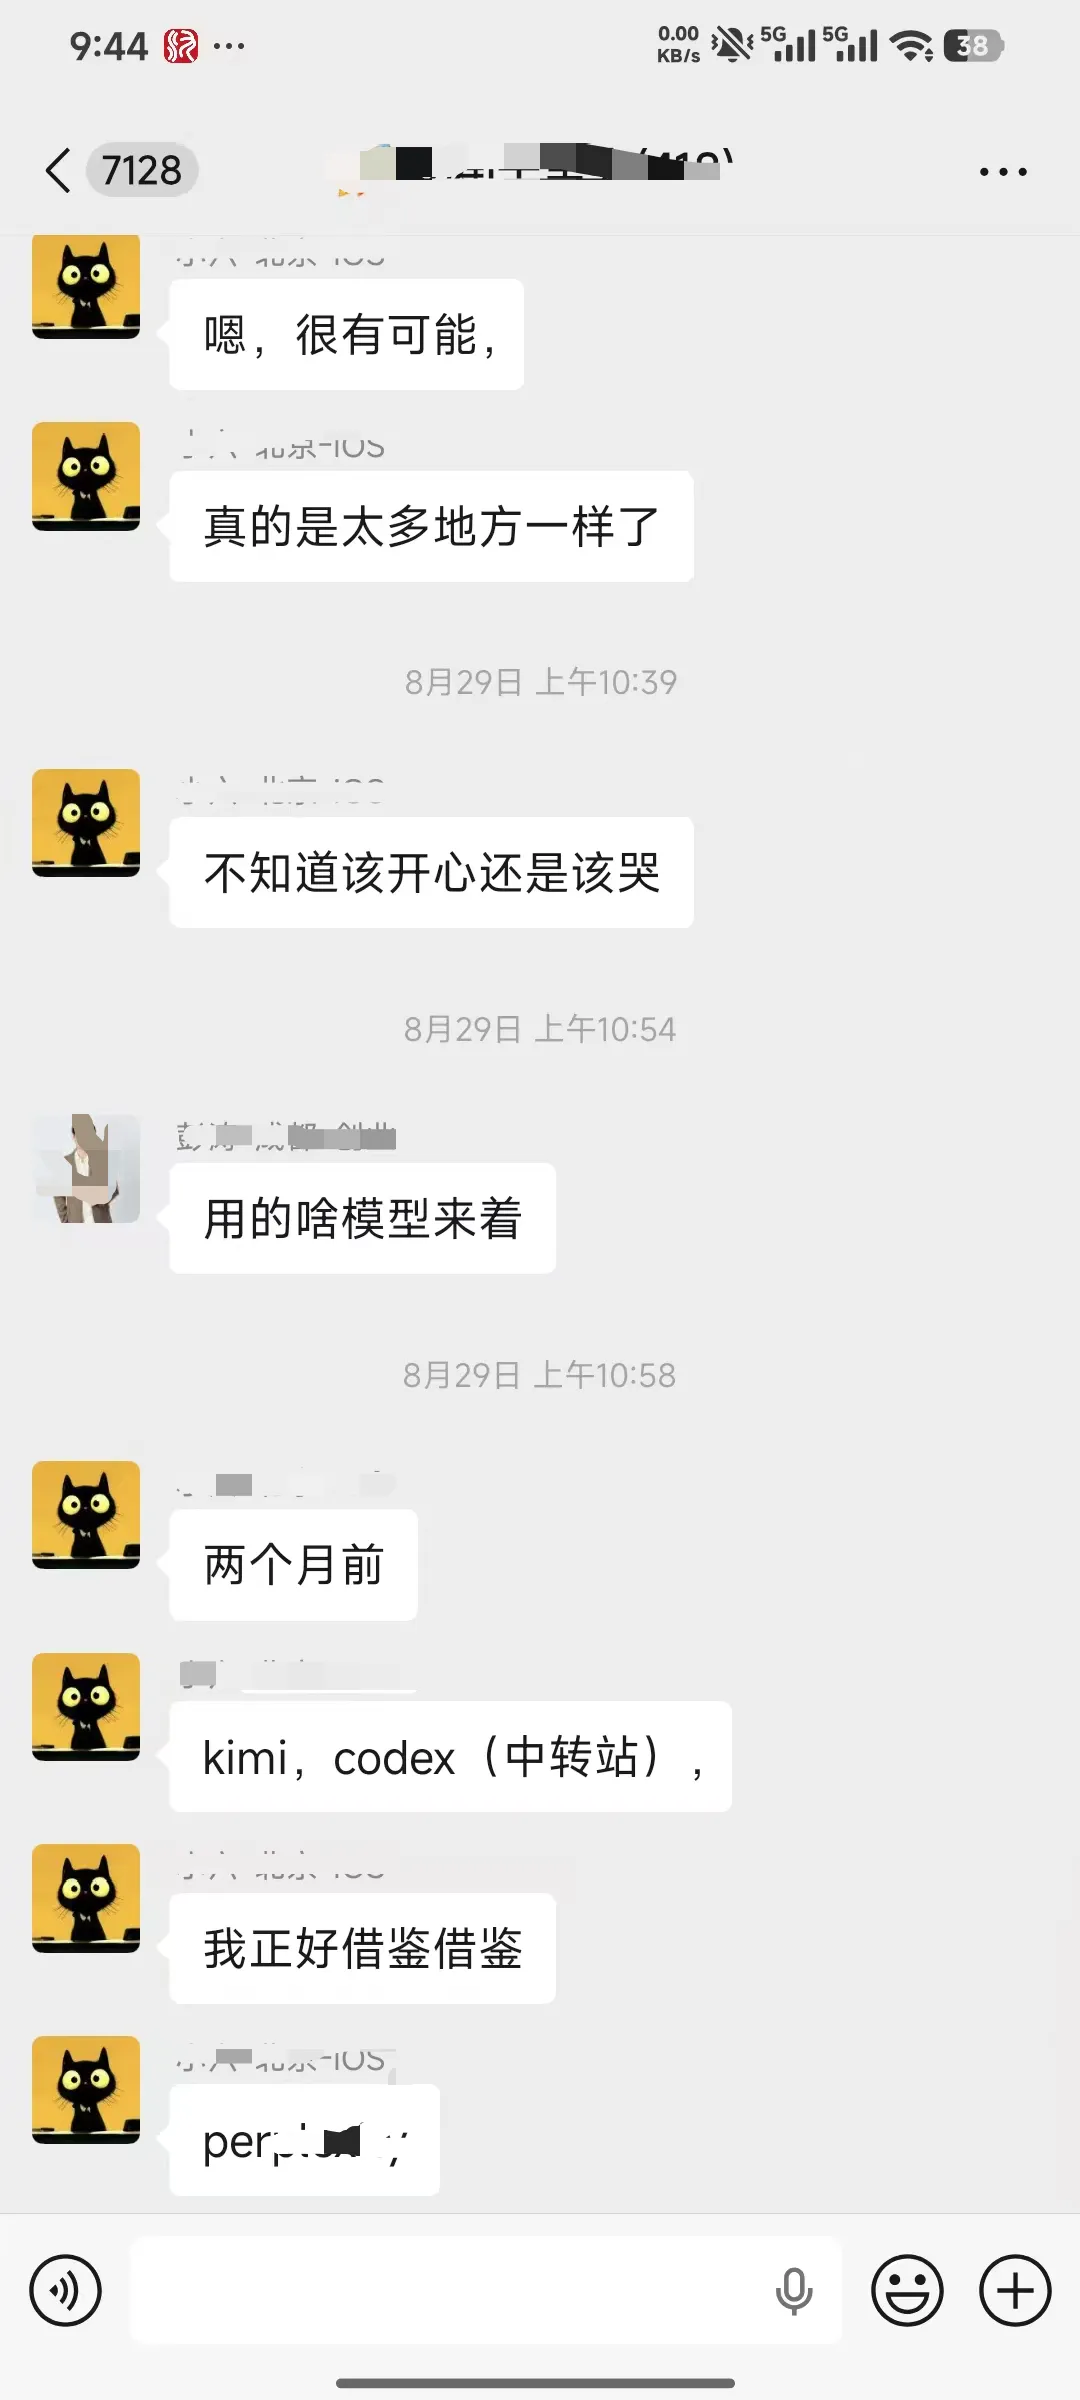
看到这里,我觉得这件事真正值得讨论的,已经不是这个 App 到底是谁抄了谁。
因为仅凭这些聊天记录,我们根本无法确定信息究竟从哪里泄露,也不能因此认定某个 AI 或某个中转站存在问题。
但它确实提醒了我一件事:
我们正在把越来越重要的信息交给 AI
以前用 ChatGPT,可能只是:
问个问题、写篇文章、改个文案。
泄露一两句普通聊天,其实大部分人没那么敏感。
但是现在不一样了。
尤其是 Codex、Claude Code 这类 AI Coding 工具出现以后,我们已经开始直接把 AI 接入自己的项目。
它看到的可能是什么?
产品需求、PRD、源代码、数据库结构、服务器信息、API 接口、商业逻辑、还没发布的新功能……
甚至一个项目从想法到最终上线的完整过程,它都可能知道。
AI 能力越强,我们交出去的信息也就越多。
这也是为什么,我现在使用 Codex 开发自己的正式项目时,会更倾向于选择官方渠道。
为什么我宁愿 Codex 官方直充?
先声明一点:
我不是说中转站一定不安全,也不是说这次事情就是中转站导致的。
没有证据的事情不能乱下结论。
中转站当然有自己的优势。
价格可能更便宜,充值方便,有些情况下使用门槛也更低。
所以每个人根据自己的需求选择就行。
但是我自己的原则比较简单:
普通需求可以考虑成本,核心项目优先考虑安全边界。
如果只是让 AI:
写个文案、查个资料、处理一些不重要的内容,我不会特别紧张。
但如果我要让 AI:
读取整个代码仓库、参与核心产品开发、分析商业数据、处理服务器配置,甚至接触未来还没发布的产品信息……
那我宁愿多花一点钱。
因为这时候,我买的不只是模型额度。
我买的还有一条更清晰的信任链路。
官方服务当然也不意味着“绝对安全”。
任何联网服务都不应该被理解为保险箱。
但至少从我的风险管理角度来说:
能少经过一层第三方,就少经过一层第三方。
这就够了。
AI 越方便,人反而越容易失去警惕
我觉得这才是这件事情真正值得我们注意的地方。
以前我们把公司代码、商业资料发给陌生人,都会本能地犹豫一下。
现在换成 AI 以后,很多人反而没有这种心理防线了。
直接把整个项目目录丢进去。
直接让 AI 读取配置文件。
直接把服务器日志、数据库结构、账号信息全部贴进去。
因为我们潜意识里会觉得:
“这是 AI,又不是人。”
但从信息安全的角度来看,问题不应该这么判断。
真正应该问的是:
这份数据离开我的电脑以后,经过了谁?去了哪里?谁有能力接触它?
尤其是你正在做一个真正准备赚钱的产品时,这个问题就更重要了。
我现在给自己定了一个很简单的原则
以后使用 AI,我会把信息大致分成两类。
普通信息:
公开资料、普通文案、网上能搜到的信息、无关紧要的代码。
这种东西,怎么方便怎么来。
但是涉及:
核心代码、未发布产品、商业模式、客户数据、账号凭证、服务器配置、API Key 等敏感信息,尽量走可信度更高、链路更短的方案。
该脱敏就脱敏。
该本地处理就本地处理。
能不上传的就不要上传。
如果必须使用云端 AI,我自己会优先选择官方渠道。
不是因为我能证明第三方一定有问题。
而是因为:
真正重要的数据,没有必要为了省一点钱,多增加一层自己无法控制的风险。
这段微信群聊天到底是什么原因造成的,我们可能永远不知道。
也可能只是一个巧合。
但对我来说,它已经起到了提醒作用。
AI 让一个普通人的开发效率提升了很多倍。
一个不会前后端的人,现在也可以借助 Codex 一点一点做出自己的产品。
这是好事。
但能力变强的同时,我们也需要建立新的安全意识。
最后还是那句老话:
害人之心不可有,防人之心不可无。
尤其是在 AI 时代。