ARTICLE · 995501
OpenClaw 史上最大更新来了,快凉的龙虾拿到了大结果
前两天 OpenClaw 放出了 2.0,官方把它叫作项目史上体量最大的一次更新。
这只龙虾已经挺久没在我的时间线里出现了。上一次这么密集地看到它的名字,还是年初改名那一阵。
OpenClaw 2.0 发布(图源 OpenClaw 官方博客)
这个版本背后站着 933 位贡献者,569 人头一回参与。收进版本的 pull request,超过一万六千个。
933参与贡献者569首次提交代码1.6万+合并的 PR
一万六千个 PR 什么概念。占它问世以来全部合并量的一半,一个项目把半个家底打进了一个版本。
发布博客出自团队成员 Hannes Rudolph 之手,标题起得坦白,《OpenClaw 2.0, Accidentally》,一场计划外的 2.0。
据他回忆,最初只计划了两件事,安装要更省事,浏览器端要立得住。动手之后发现牵扯的地方越理越多,索性顺着一路清到底,收工一看,已经长成大版本了。
还有一处反常。更新之前,它将近七周没出过新版。往前数 230 天,106 个版本是在这段日子里发出去的,前后两版往往就隔一两天。
博客解释了这七周。发版停了,开发反而在提速,人手变多,活儿的体量和节奏一起冲破了老底座和老流程的上限,只好两边同时翻修。
这只龙虾经历了什么
不熟悉它的,我简单补一段。这段历史公开报道都写过,捡关键的说。
2025 年 11 月,开发者 Peter Steinberger 把自己的个人 AI 助手项目放了出来,叫 Clawdbot,名字是 Claude 的谐音梗。它能收消息、跑任务、碰文件,权限给得很深。
2026 年 1 月这个项目走红,GitHub 星标几周冲到七万多,得了个开源版贾维斯的名号,连 Mac Mini 都跟着多卖出去一些。
然后 Anthropic 的法务函到了。1 月底改名 Moltbot,三天后社区不满意,又改成 OpenClaw。软件一行没动,名字换了两次。
再往后半年,风向变了。它能执行命令、能碰文件、能开浏览器,权限深,安全争议一直没断过。今年 4 月,它试过五天连发五个版本,修掉三十多个漏洞。
中文和英文社区里,讨论它的关键词慢慢变成了三个字,凉了吗。
这次动到的地方
回到更新本身,挑几个值得看的说。
装机流程整个重来了一遍。
新的引导式安装,进门先看你机器里已经有什么。ChatGPT、Claude、Codex CLI 登录过的,凭据拿来就用,API key 也收,本机跑着 Ollama 或 LM Studio 的,里面的本地模型能被挑出来。
选定之后还有一道验证,确认这套配置真能聊出回应,才存下来。
OpenAI 那条线,新装默认落在 GPT-5.6。本地这头,node-llama-cpp 退场,换成托管的 llama-server,llama.cpp 的上下文默认给到 64K。
初次安装要填的配置砍掉一大片,剩下的,跟智能体对话的过程中慢慢补齐。
浏览器端重写成了聊天优先的样子。
Overview 页没了,会话收进侧边栏,正中间留给进行中的对话。文件、审批、终端、Git 变更,再加一块可停靠的浏览器面板,全围着对话排开。
工具调用跟结果结对出现,文件改动直接给聚焦的 diff。一个叫 /btw 的新命令,能另起一段侧边对话,塞进那些不想弄脏主线的零碎问题。
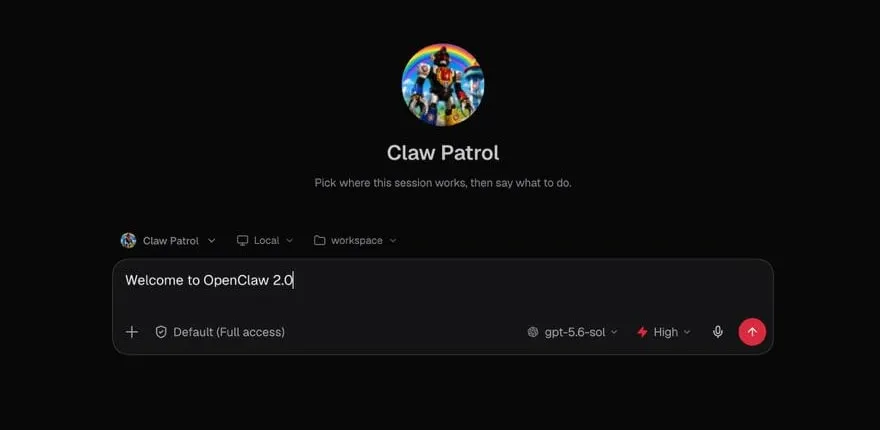
重建后的浏览器端,打开就是一个对话界面(图源 OpenClaw 官方博客)
性能也给了数字,环境说明在前,mocked Gateway,50 毫秒的 HTTP 延迟。JS 请求从 140 个砍到 45 个,启动从 1.6 秒上下压到 575 毫秒。
存储层动了刀,会话和转录记录搬进 SQLite。
代价落在回滚这条路上。想退回旧的文件存储版本,得先用新版 CLI 把归档的旧格式转录恢复出来,迁移之后建的会话,旧版本干脆读不到。官方的建议是,升级前先做备份,还要验证过备份能用。
产品味最浓的一笔是共享云会话。
会话的主人或者管理员说了算,来的人可以只读,可以只提建议,可以在草稿区干活,也可以直接上手。
按 Rudolph 的说法,这功能是从团队自己身上长出来的。做 2.0 的那阵子,团队越来越依赖 Claw 干活,新麻烦跟着出现,活想分给同事搭把手,或者整段交接出去,旧的会话设计接不住,人一进来,Claw 记住的东西就得丢。
现在不用丢了。官方的说法是,OpenClaw 由此变成多人协作的工具,团队眼下就用它开发 OpenClaw。
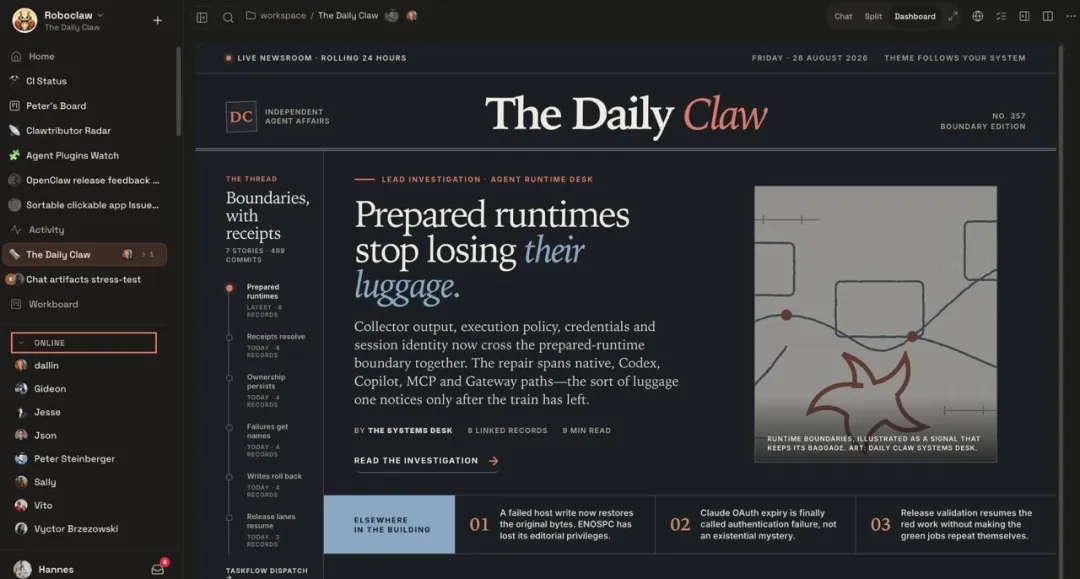
共享的多人工作区里,用户自建的 dashboard(图源 OpenClaw 官方博客)
安全这块,态度变了
这回下了不少功夫。Gateway 默认只监听本机回环,多数聊天渠道碰上陌生私信,先回一个配对码。新增的 openclaw security audit 命令负责体检,入站访问、工具能碰多远、网络暴露面、浏览器控制暴露、插件白名单,挨个过一遍。
缓解 prompt injection,文档列的第一条是选对模型,旁边还附了 2026 年一个众包攻击竞技场的成绩单。
口径先摆出来。41 个智能体场景,累计 27.2 万次攻击,判定标准也苛刻,得同时满足两条,干了有害的操作,还瞒着用户,这一单才算攻破。结果摆在这里。
数据来自 OpenClaw 文档引用的 2026 年众包攻击竞技场
成绩单的另一面写在同一页。碰上会随机应变的人类攻击者,现有最强的防线被绕开的概率仍在八成往上,真正兜底的,是工具策略、执行审批和沙箱这三层硬约束。
共享会话的权限说明也不遮掩,这套控制项不算租户隔离,也算不上安全边界,权限刚撤、界面还没刷新的间隙,对方看到的可能仍是可用状态。
把不利的话写进自家文档,这个姿态比新功能本身更有分量。
时机比功能要紧
功能说完了,更想聊的是时机。
登录凭据直接复用,会话搬进 SQLite,审批记录留足 30 天,降级的破坏性写进警告框,协作文档里先把丑话说在前头。这类细节,只有奔着让人拿去干正事的工具,才会认真做。年初热度最高的那阵,它缺的恰好是这些。
凉没凉,热度曲线只是一条参考线。更要紧的是,没人鼓掌的时候,还有没有人接着修地基。
这回来的有九百多位,五百多人头一回提交代码。对一只被念叨了半年凉没凉的龙虾来说,这个信号比任何新功能都实在。
至于用户回不回来,交给时间。至少这回,地基是真重新打过一遍了。