ARTICLE · 998498
OpenClaw 2.0:一次“意外重构”,正在把 AI Agent 变成个人操作系统
OpenClaw 2.0:一次“意外重构”,正在把 AI Agent 变成个人操作系统
OpenClaw 团队原本只想做两件事:让安装简单一点,把浏览器体验重新做好。
结果他们沿着这两件事一路清理下去,改到了消息、记忆、技能、模型、自动化、原生应用、插件和安全,最后做出了项目历史上最大的一次更新——OpenClaw 2.0。
我的结论是:这次升级真正重要的,不是 OpenClaw 又多了多少功能,而是它开始从“一个会执行任务的个人 Agent”,变成承载对话、工具、记忆、自动化和协作的个人 AI 工作层。
换句话说,它已经接近一种“个人 AI 操作系统”。这不是官方给出的产品定义,而是观察它的能力组合后得到的判断。
一次差点把项目地基重做的更新
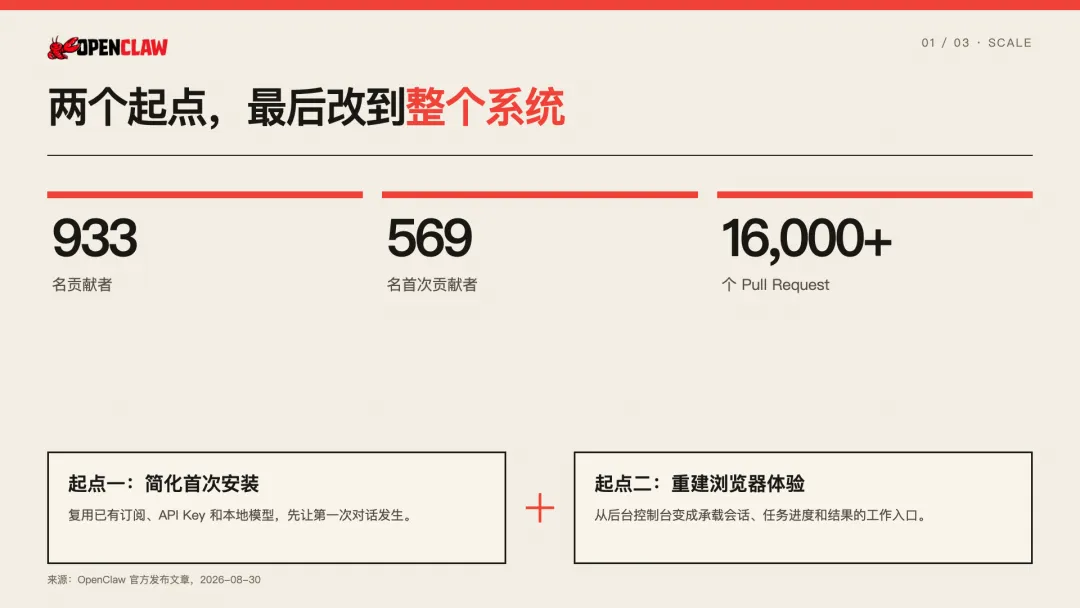
官方文章给出的数字很夸张:933 名贡献者参与,其中 569 名是第一次贡献;整个版本由超过 1.6 万个 Pull Request 组成,约占 OpenClaw 历史合并量的一半。
这次发布前,OpenClaw 接近七周没有推出新版本。对一个此前 230 天发布了 106 个版本、经常一两天更新一次的项目来说,这显然不正常。
原因不是开发停了,恰恰相反:贡献者和改动量增长得太快,原有产品基础和发布流程都撑不住了。团队只能一边重做产品,一边重做交付方式。
所以标题里的“Accidentally”并不是说 2.0 真由意外产生,而是说:当团队认真解决安装和浏览器体验时,发现问题根本无法局部修补。
第一层变化:让第一次对话先发生
过去很多本地 Agent 的第一道门槛,不是模型能力,而是配置。
你要准备模型、API Key、运行环境、消息渠道和权限。用户还没真正感受到 Agent 的价值,就已经淹没在设置页面里。
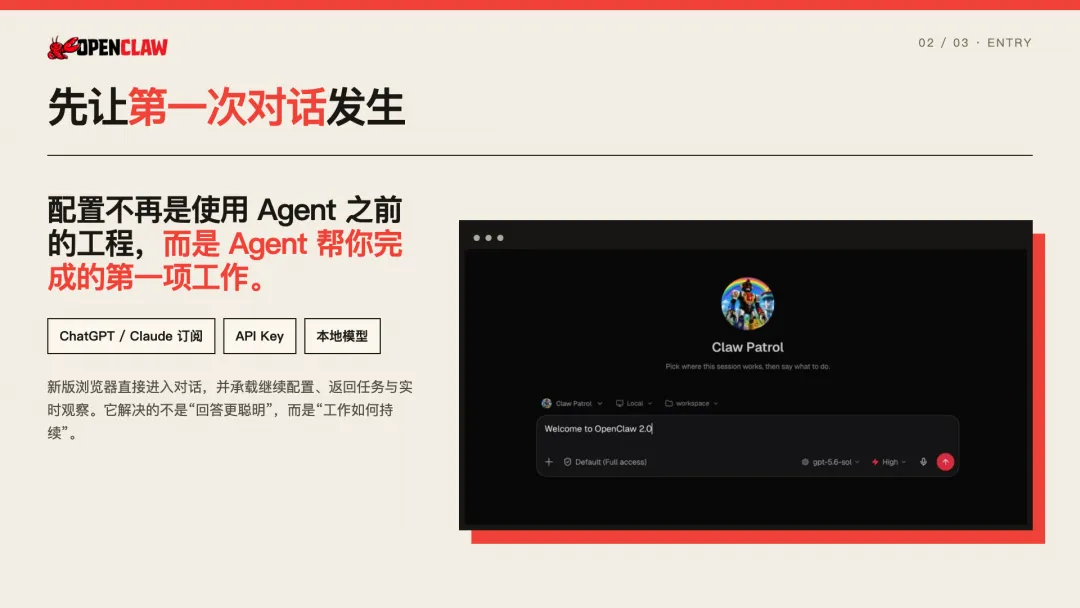
OpenClaw 2.0 的做法,是先从电脑里已经存在的资源开始:ChatGPT 或 Claude 订阅、API Key、本地模型。它删掉或延后了一部分初始配置,让用户尽快进入第一次对话,剩下的设置可以在与 Claw 的交流中完成。
这个变化看起来只是 onboarding,实际改变了产品逻辑:配置不再是使用 Agent 之前必须完成的工程,而可以成为 Agent 帮你完成的第一项工作。
第二层变化:浏览器不再是后台,而是工作入口
新版浏览器应用打开后直接进入对话。用户可以继续配置、返回进行中的工作,也可以在需要时实时观察 Agent 在做什么。
这很关键。
个人 AI 如果只藏在命令行或某个消息机器人背后,很容易成为单点工具;当浏览器同时承载会话、任务进度、交互结果和 Dashboard,它就开始拥有一个持续存在的工作空间。
在 v2026.8.1 的版本说明中,还能看到历史会话搜索、持久进度卡、聊天内交互组件、音视频附件、私密凭据请求等能力。它们共同解决的不是“回答更聪明”,而是“工作如何持续下去”。
第三层变化:从一次任务,长成一套个人工作流
官方文章用了一个很生活化的例子。
最开始,你可以让 Claw 关注孩子学校发来的邮件,遇到作业或活动通知,就通过 Telegram 提醒你。这只是一个邮箱、几个判断条件和一个通知渠道。
之后,当家人通过 iMessage 问起某次购买,你可以让 Claw 去邮件里找到收据,再把答案发回去。
这里发生的变化,是任务开始跨越不同应用,但用户并不需要重新搭建一套复杂流程。对用户来说,入口依然是一句话;对系统来说,背后已经涉及消息、搜索、凭据、记忆和执行权限。
这正是“操作系统感”的来源:用户不再分别操作每个应用,而是通过一个统一意图层调度它们。
第四层变化:个人 Agent 开始变成多人系统
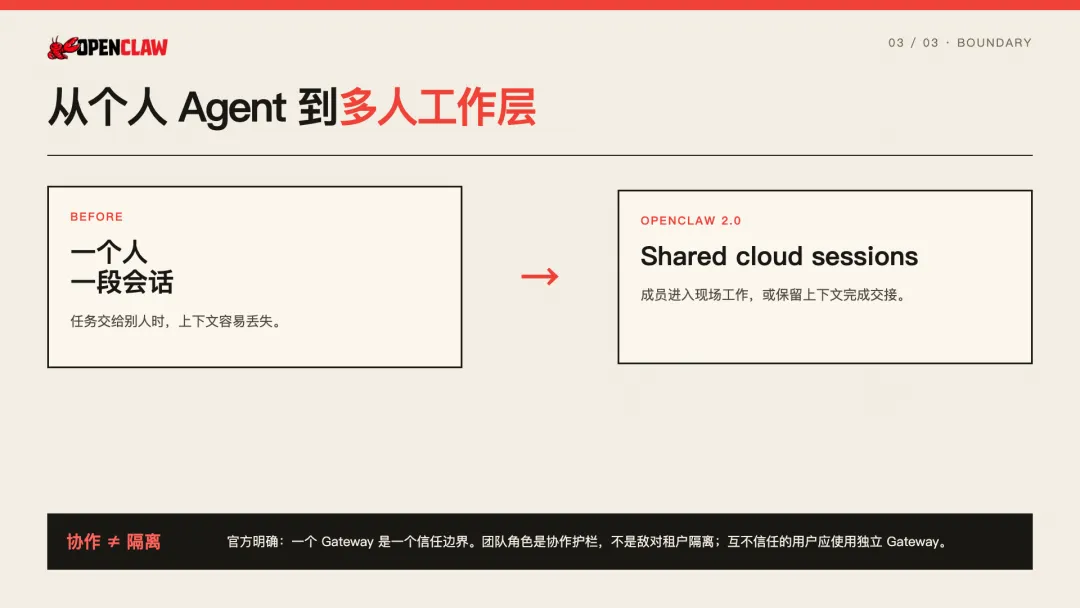
OpenClaw 团队在开发 2.0 时,也遇到了自己的问题:他们越来越多地让 Claw 参与工作,但一个任务要交给另一位同事时,原有上下文很容易丢失。
Shared cloud sessions 的作用,就是让其他成员进入正在进行的工作,或者在保留上下文的情况下完整接手。官方把它称为一种 multiplayer experience。
这让 OpenClaw 从“我的 Agent”向“我们的工作空间”迈了一步。会话不再只是一段聊天记录,而是可以继续运行、被观察、被交接的工作对象。
但“多人协作”不等于“多租户安全”
这是 2.0 最容易被忽略、也最需要说清楚的地方。
官方安全文档明确指出:一个 Gateway 对应一个信任边界。团队角色可以限制成员能访问哪些 Agent、会话和操作范围,但它们属于协作护栏,不是用来隔离互相不信任用户的安全边界。
如果你想让不同客户、不同组织或陌生用户使用同一套系统,正确方式不是多建几个角色,而是运行相互隔离的 Gateway,最好进一步隔离 OS 用户、凭据和主机。
另外,OpenClaw 的工具沙箱默认关闭。它可以显著限制模型误操作时影响到的文件和进程范围,但需要主动开启和配置;执行审批也不能替代真正的主机或租户隔离。
所以,能力越接近操作系统,权限管理就越不能停留在“提醒模型不要这样做”。
谁值得关注这次升级?
如果你只是想找一个更聪明的聊天机器人,OpenClaw 2.0 的很多变化可能显得太重。
但下面三类人值得认真看:
- 想搭建个人自动化的人
:你需要的不只是一次回答,而是持续关注邮箱、消息和日程,并在条件满足时主动行动。 - 同时使用本地模型和多个云模型的人
:你希望保留选择权,不把工作流锁在单一模型供应商中。 - 准备把 Agent 引入团队的人
:你需要任务可观察、可交接、可授权,也必须理解 Gateway 的信任边界。
如果准备试用,先做四件事
先在低权限、可恢复的环境中试,不要一开始就接入主邮箱、生产代码库和支付账户。 开启并检查沙箱、执行审批与工具白名单,确认 Agent 实际能访问哪些文件、命令和网络目标。 运行 openclaw security audit --deep,尤其在开放远程访问、群聊或团队协作之前。互不信任的用户不要共享 Gateway;按信任边界隔离实例、凭据和运行环境。
最后
OpenClaw 2.0 的意义,不在于 1.6 万个 PR 本身。代码量和贡献人数能说明工程规模,却不能自动证明稳定性。
真正值得注意的是:AI Agent 的竞争正在从“谁回答得更聪明”,走向“谁能承载持续工作”。安装、浏览器入口、会话、记忆、自动化、凭据、协作和安全边界,正在被组合成一个新的软件层。
OpenClaw 2.0 还不能等同于成熟的操作系统,但它已经把方向暴露得很清楚:未来的个人 AI,可能不是又一个应用,而是你调度所有应用的入口。
资料来源
• OpenClaw Blog:《OpenClaw 2.0, Accidentally》
https://openclaw.ai/blog/openclaw-2-accidentally
• OpenClaw v2026.8.1 Release Notes
https://docs.openclaw.ai/releases/2026.8.1
• OpenClaw Gateway Security
https://docs.openclaw.ai/gateway/security
• OpenClaw Sandboxing
https://docs.openclaw.ai/gateway/sandboxing