ARTICLE · 1005965
CVE-2026-21509实战:Office安全特性缺陷检测脚本与在野利用防御教程
2026年8月微软月度安全更新修复的CVE-2026-21509,刚公布就进入CISA已知被利用漏洞目录。APT28(Fancy Bear)旗下的Operation Neusploit行动在补丁发布72小时内完成武器化,用纯RTF文档投递后门,全程不启用宏,不触发内存溢出,用户双击文档就执行恶意代码。
很多人一开始把它当成普通的Office漏洞处理,打个补丁就完事。但深入到技术底层就会发现,这不是传统的缓冲区溢出,是安全特性本身的逻辑被击穿——专门用来拦截危险控件的Kill-Bit机制,反过来被攻击者利用来绕过拦截。这类漏洞比普通RCE更隐蔽、更稳定、通杀版本更多,检测难度也高一个量级。
这篇文章从COM组件Kill-Bit的设计初衷讲起,拆穿整个攻击链路的技术细节,给出可直接运行的主机检测脚本、临时缓解方案和企业级防御策略,最后聊清楚这类安全特性缺陷漏洞为什么会成为未来APT攻击的首选。
一、第一性原理:Kill-Bit机制的信任边界崩塌
微软给Shell.Explorer.1这个控件打Kill-Bit已经有十几年。从IE退役开始,这个控件就被列为高危对象,所有Office程序默认禁止加载。
Kill-Bit是Office对抗OLE恶意组件的核心防线。它的底层逻辑非常朴素:系统注册表中每个COM组件的CLSID对应一个“兼容性标志”(Compatibility Flags),当标志位包含0x00000400时,Office就会将该组件拉入黑名单,无论什么文档请求加载,一律拦截。
这个机制运行了十几年,挡住了无数OLE攻击。所有人默认一个前提:Kill-Bit的校验结果只取决于系统注册表,文档本身无法修改这个判定。CVE-2026-21509恰恰打破了这个前提。
漏洞根因:校验输入源被篡改
Office处理OLE对象时,会调用一个专门的Kill-Bit校验函数。函数有两个关键参数:要校验的CLSID,以及去哪里读取这个CLSID的兼容性标志。正常流程下,读取源固定指向系统注册表,文档只能提交CLSID,不能干预校验过程。
问题出在RTF格式的解析链路上。RTF是Office遗留的老格式,解析栈比DOCX早十几年,很多安全特性都是后期打补丁加上去的。Kill-Bit校验接入RTF解析链路时,开发人员错误地将“兼容性标志读取源”的指针,指向了RTF文档内部的OLE属性流。
攻击者可以直接在RTF文件里构造一个伪造的兼容性标志,值设为0。校验函数读取文档内的伪造值,返回“未封禁”的结果,整个流程就结束了。它不会再去系统注册表做二次校验,直接放行本应被封禁的Shell.Explorer.1组件。
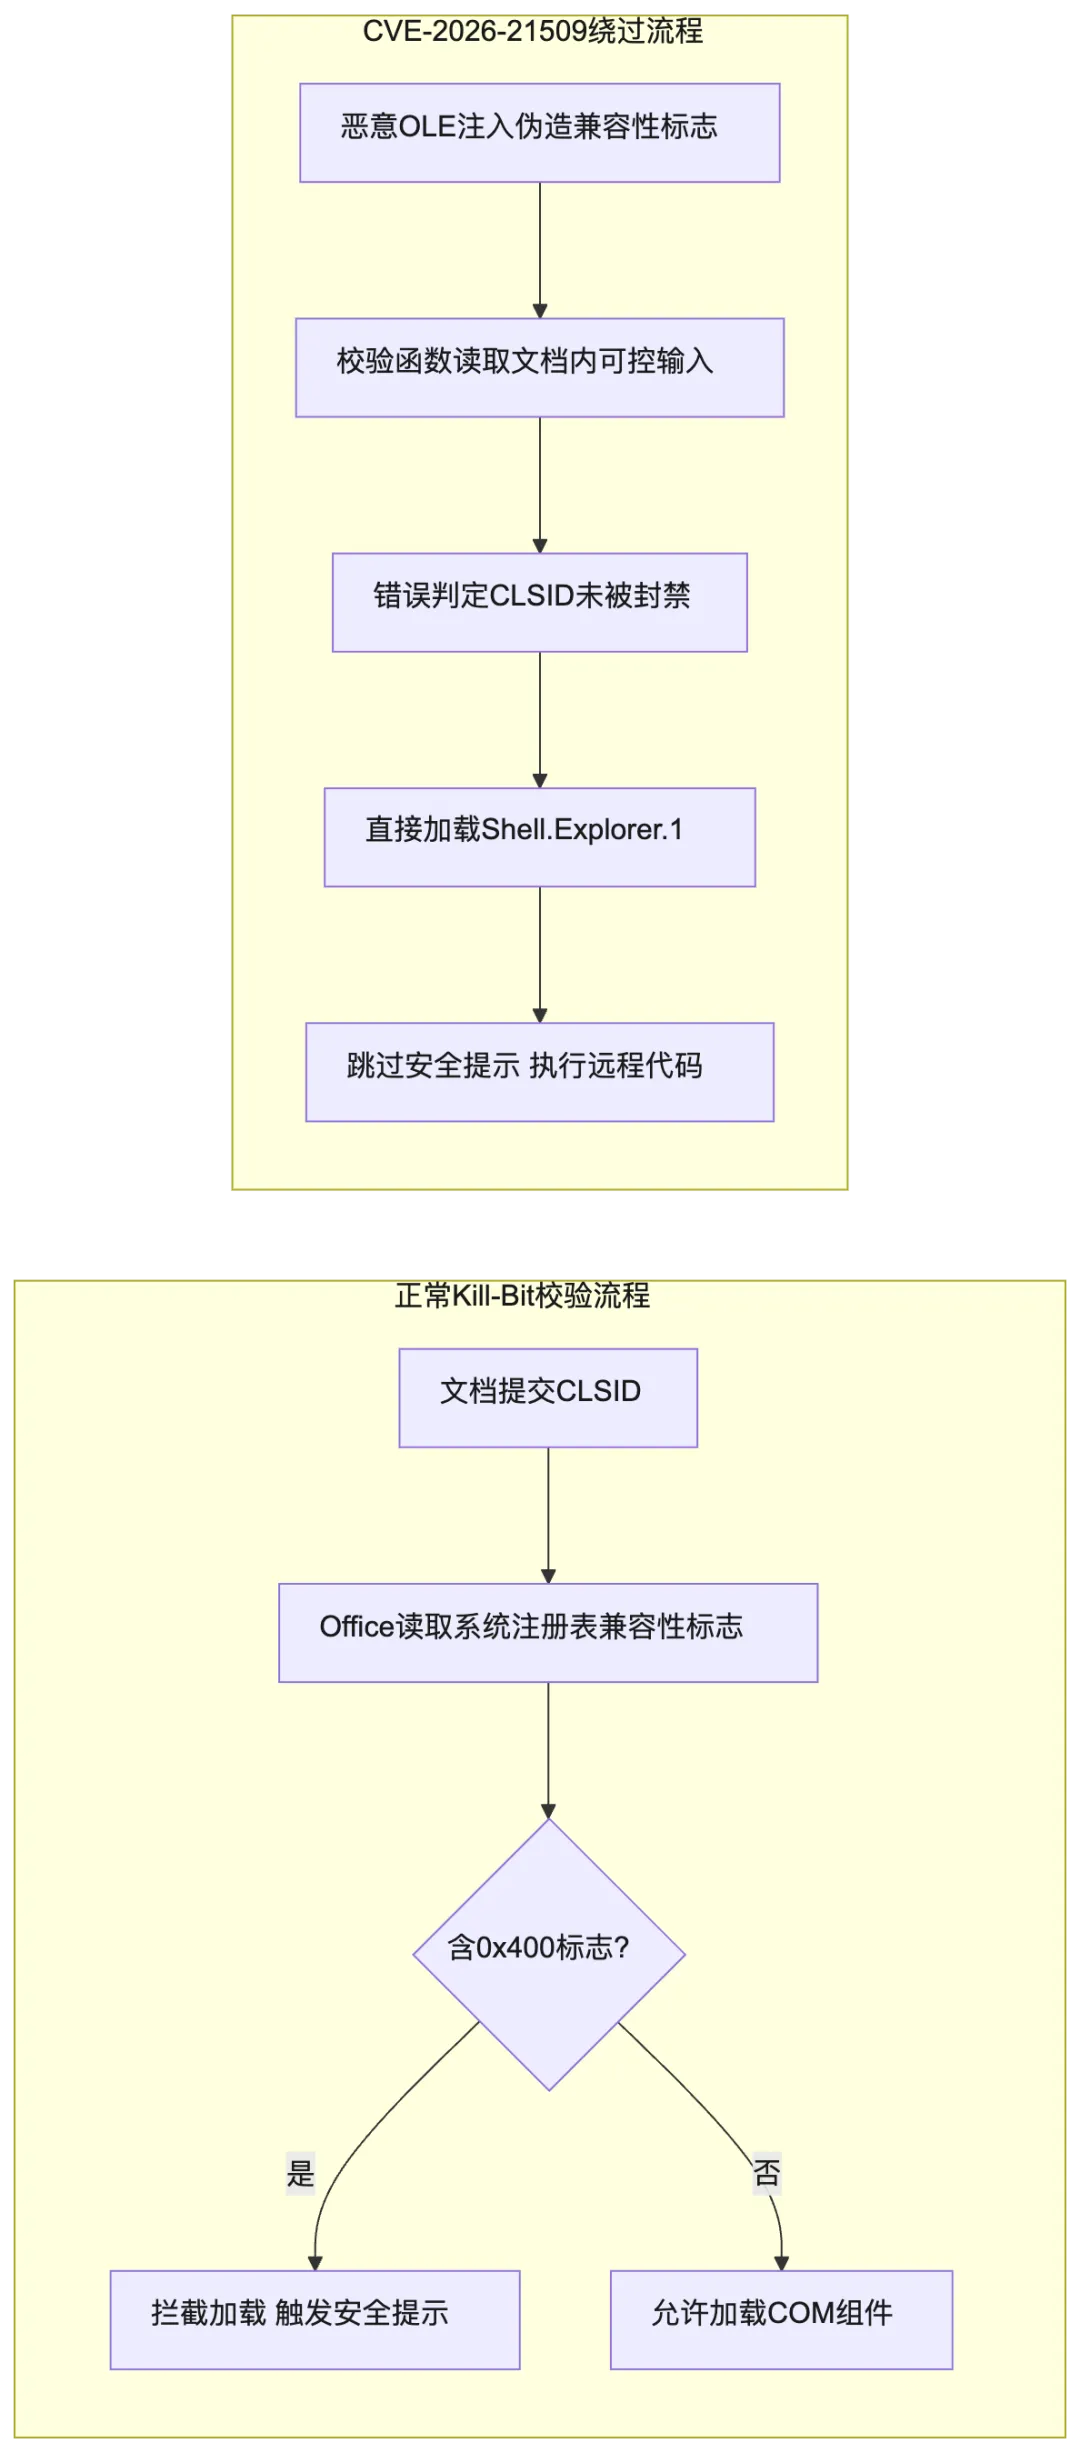
很多人以为受保护视图能防住。不行。这个校验发生在OLE对象解析的早期阶段,受保护视图的沙箱还没完成初始化,攻击者可以在沙箱生效前就完成组件加载。这也是安全特性缺陷的典型特征:你以为防线在最前面,实际上漏洞在防线的更上游。
对抗式审查:为什么这种低级错误会出现
RTF解析栈是Office里的“代码遗产”,十几年没有大的重构。DOCX走的是全新的Open XML解析栈,从设计之初就带安全沙箱,所有校验都在沙箱内完成。RTF的解析逻辑还是当年为兼容Office 97做的,后面每出一个新漏洞就打一块补丁,Kill-Bit校验就是其中一块补丁。
打补丁的时候,开发人员只想着“给RTF也加上Kill-Bit校验”,没去校验输入源的可信度。他们默认OLE属性流里的数据是可信的,但实际上所有文档内的数据都应该被视为不可信输入。这是典型的信任边界错位——把本该是外部不可信输入的数据,当成了系统内部可信配置。
这类错误很难通过常规安全测试发现。测试人员只会测“已知危险组件会不会被拦截”,不会去测“文档能不能篡改校验逻辑本身”。这也是安全特性缺陷漏洞越来越多的原因:防御机制越堆越多,链路越来越长,信任边界的错位就越容易藏在缝隙里。
二、APT28 Operation Neusploit在野攻击链路全拆解
APT28这次的攻击定向针对中东欧军政机构、外交部门。诱饵文档全部使用当地语言,伪装成军事动员令、气象灾害通报、政策磋商文件,附件清一色RTF格式。
多数邮件安全网关的OLE检测规则都是针对DOCX开发的,对RTF二进制流里的OLE对象匹配率很低。很多网关扫完发现没有宏、没有可执行文件,直接就放行了。
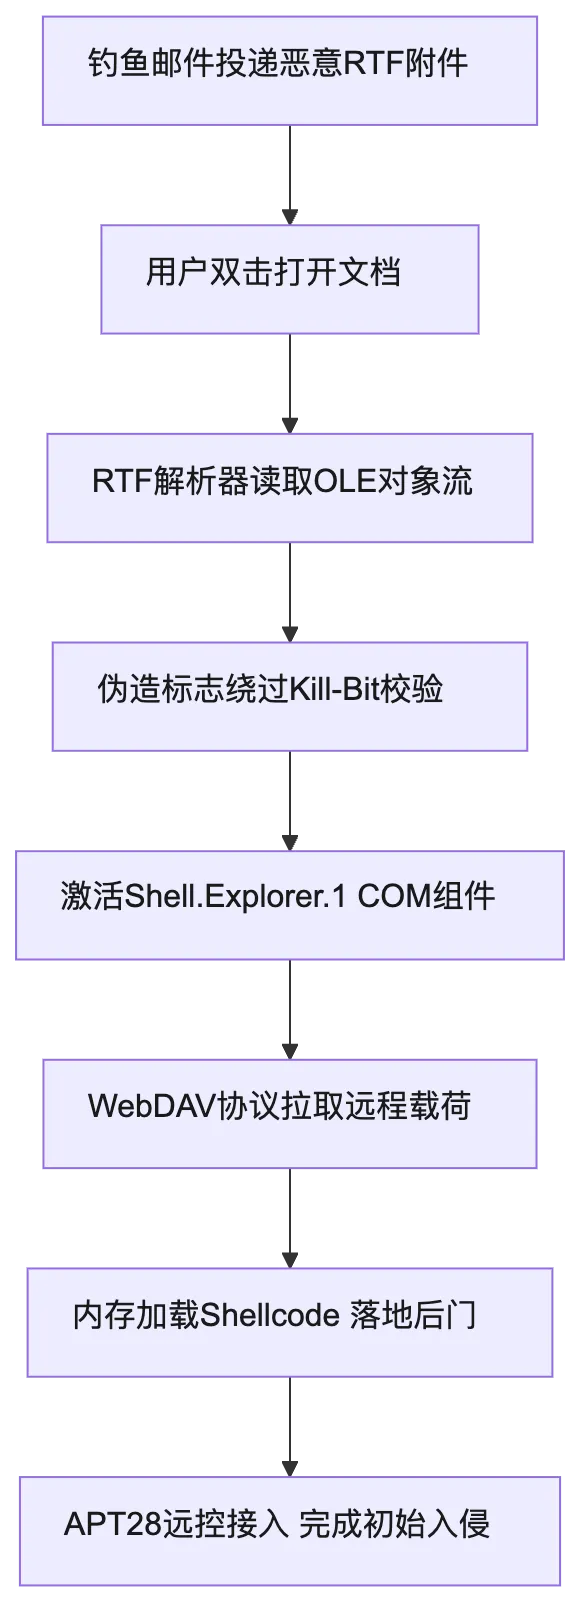
整个攻击链路没有任何花里胡哨的技巧,每一步都踩在防御的盲区上。
第一步:RTF诱饵的选择逻辑
攻击者放着更常用的DOCX不用,专门选RTF,算准了三个防御盲区: 第一,无宏警告。整个攻击不需要启用任何宏,也就不会触发Office的宏安全提示。用户打开文档看不到任何警告,很容易放下戒心。 第二,预览窗格安全。Windows资源管理器的预览功能解析RTF时,不会触发这个漏洞。用户在邮件里预览文档看不到异常,双击打开才会中招,大幅降低了被提前发现的概率。 第三,网关检测宽松。绝大多数企业的邮件安全策略都把DOCX当重点检测对象,对RTF只做基础的病毒扫描,不会深度解析OLE对象。
很多企业的安全培训只教员工“不要随便点启用宏”,没说过“RTF文档也不能乱双击”。攻击者就吃准了这个认知差。
第二步:OLE对象篡改细节
攻击者在RTF的OLE存储流里插入了一个特制的属性块,属性名对应Office内部的兼容性标志字段。这个属性块不会影响文档的正常显示,普通用户打开文档看到的就是正常的文字内容。
当RTF解析器处理这个OLE对象时,会先读取文档内的这个属性值,送入Kill-Bit校验函数。整个过程没有任何异常提示,就像正常加载一个图片对象一样。
被加载的Shell.Explorer.1(CLSID: {EAB22AC3-30C1-11CF-A7EB-0000C05BAE0B})是IE时代遗留的外壳扩展组件,自带完整的Trident排版引擎和脚本执行能力,可以直接运行VBScript、JavaScript,还能无限制访问本地文件系统和网络资源。相当于在Office进程里开了一个完整的浏览器后门。
第三步:WebDAV载荷拉取
组件激活后,攻击者不会直接把shellcode嵌在文档里。他们让Shell.Explorer.1访问一个WebDAV服务器地址,格式为\\attacker.com@SSL\DavWWWRoot\payload。
用WebDAV的好处非常明确:
Windows原生支持,不需要额外安装组件,Office进程可以直接调用 流量封装在HTTPS里,看起来就是普通的文件访问,多数防火墙不会拦截Office的HTTPS出站 可以直接映射远程文件到内存,不需要把PE文件写入本地磁盘,绕过基于文件特征的杀毒软件
很多企业的防火墙规则只禁止Office下载exe、dll文件,不会禁止WebDAV的文件映射。攻击者刚好利用了这个规则空白。
第四步:双分支后门落地
目前捕获到两个独立的载荷分支,分别针对不同的攻击目标:
- MiniDoor(Outlook后门)
主要针对外交部门和政府机构。它不直接写病毒文件,而是篡改Outlook的VBA启动配置,修改注册表中 Outlook VbaProject.OTM的加载路径,让Outlook启动时自动执行恶意脚本。核心功能是窃取邮箱内的所有邮件,自动转发到攻击者的收件箱,同时留持久化后门。 - PixyNetLoader(内存远控)
主要针对军事和科研机构。它从一张PNG图片里提取隐写的shellcode,通过COM劫持注入到系统进程,最终落地Covenant Grunt内存远控。所有C2流量都伪装成OneDrive同步请求,服务器藏在公有云存储后面,几乎无法通过流量特征溯源。
两个载荷都遵循同一个原则:不创建新进程,不写入PE文件,全部利用系统自带的合法功能执行。EDR靠常规的进程、文件特征很难检测到异常。
三、主机侧检测脚本实战:快速排查全网风险
这是逻辑漏洞,普通漏洞扫描器扫不出来。你不能用POC主动触发漏洞来验证,一触发就可能执行恶意代码。所以检测的核心思路是查状态、查痕迹、查配置:查Office版本是否受影响,查临时缓解注册表有没有部署,查最近有没有打开过可疑RTF文档,查系统里的COM组件加载痕迹。
下面这个PowerShell脚本可以直接复制运行,需要管理员权限。覆盖了所有核心检测点,同时兼容32位/64位Office和不同Windows版本。
<#CVE-2026-21509 主机状态检测脚本检测项:Office版本校验、Kill-Bit缓解注册表、最近RTF访问痕迹、COM加载日志管理员权限运行#>Write-Host "`n===== CVE-2026-21509 主机检测 =====" -ForegroundColor CyanregBase64 = "HKLM:\SOFTWARE\Microsoft\Office\16.0\Common\COM Compatibility\regBase32 = "HKLM:\SOFTWARE\Wow6432Node\Microsoft\Office\16.0\Common\COM Compatibility\mitigationApplied = path in @(regBase32)) {if (Test-Path flags = (Get-ItemProperty -Path flags -band 0x400) {trueWrite-Host "[+] 缓解注册表已生效: mitigationApplied) {Write-Host "[!] 未部署临时缓解注册表,存在漏洞风险" -ForegroundColor Red}# 2. 检测Office版本与补丁状态Write-Host "`n[*] Office版本检测"wordFound = path in path) {truepath).FileVersionInfo.ProductVersionWrite-Host " 路径: (patched = ver.Build -ge 17830) {# 365 / LTSC 2024ver.Revision -ge 20162} elseif (patched = ver.Build -ge 10417) {# 2019 / 2016ver.Revision -ge 20095}if (wordFound) {Write-Host " 未检测到Office 16.x版本" -ForegroundColor Yellow}# 3. 检索最近打开的RTF/DOC文档痕迹Write-Host "`n[*] 最近打开的Office文档痕迹(Word)"recentKey) {recentKey -ErrorAction SilentlyContinue_.Name -match "^File\d+filePath = filePath -match "\.(rtf|doc)filePath" -ForegroundColor Yellow}}} else {Write-Host " 无最近文档记录"}# 4. 检查系统事件日志中的COM激活记录Write-Host "`n[*] 近7天COM组件激活日志(管理员权限有效)"try {_.Message -match events.Count -gt 0) {Write-Host "[!] 检测到目标COM组件激活记录,建议人工核查" -ForegroundColor Red$events | Select-Object -First 5 TimeCreated, Message | Format-Table -AutoSize} else {Write-Host "[+] 近7天无目标组件激活记录" -ForegroundColor Green}} catch {Write-Host " 无法读取系统事件日志,跳过该项检测" -ForegroundColor Yellow}Write-Host "`n===== 检测完成 ====="Write-Host "说明:本脚本仅做状态与痕迹排查,无法确认是否已被入侵。发现可疑记录请进一步取证分析。`n"
脚本设计的对抗逻辑
为什么查这些点,而不是做主动漏洞探测?
主动探测有触发恶意代码的风险,生产环境不能随便跑。逻辑漏洞的验证本质上就是一次完整的攻击,没有安全的POC。 攻击者入侵后通常会删除文档本身,但Office的最近文件列表、注册表记录不一定会清理干净。尤其是RTF格式,普通用户日常很少打开,出现陌生RTF文件就是强高危信号。 必须同时检查64位和32位注册表路径。超过70%的企业安装的是32位Office,跑在64位系统上。只改64位注册表等于没改,这是最多管理员踩的坑。
脚本输出的结果只能作为风险参考。如果检测到可疑的COM激活记录,需要进一步拉取网络连接日志、Office进程的内存镜像做深度取证。
四、企业级防御:从临时止血到永久修复
补丁永远是滞后的。APT28只用72小时就完成了武器化,很多企业的补丁测试流程都要走一周,这段时间就是攻击的窗口期。真正靠谱的防御是分层的:临时缓解先堵缺口,补丁修复彻底解决,纵深防御兜底未知风险。
1. 临时缓解:10分钟生效的注册表方案
还没来得及打补丁的机器,直接通过注册表强制给目标组件加上Kill-Bit标志。修改后重启Office程序立即生效,不需要重启系统。
保存为.reg文件双击导入即可:
Windows Registry Editor Version 5.00[HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Office\16.0\Common\COM Compatibility\{EAB22AC3-30C1-11CF-A7EB-0000C05BAE0B}]"Compatibility Flags"=dword:00000400[HKEY_LOCAL_MACHINE\SOFTWARE\Wow6432Node\Microsoft\Office\16.0\Common\COM Compatibility\{EAB22AC3-30C1-11CF-A7EB-0000C05BAE0B}]"Compatibility Flags"=dword:00000400
域环境可以通过组策略首选项(GPP)批量推送,几分钟就能覆盖全网机器。
对抗式提醒:这个方法只能防这一个漏洞。如果攻击者找到另一个未被封禁的危险COM组件,同样可以发起攻击。临时缓解只是止血,不能替代补丁。
2. 永久修复:对应补丁与验证方法
微软针对所有受影响版本发布了安全更新,对应版本和构建号如下:
补丁安装完成后,必须关闭所有Office程序(包括Outlook、OneNote)再重新打开,新的安全逻辑才会生效。很多企业打了补丁就以为完事了,用户一直开着Outlook没关,漏洞其实还在。
验证补丁是否生效不能只看“已安装更新”,要用上面的检测脚本跑一遍,确认Kill-Bit校验逻辑已经修复。
3. 纵深防御:把漏洞关在笼子里
补丁只能修已知漏洞,攻击者还会找出下一个安全特性缺陷。真正的长期防御是收缩Office的攻击面,就算有未知漏洞,也让攻击者没法扩大战果。
邮件网关层
对外部入站的RTF附件默认执行OLE剥离,删除所有嵌入对象后再放行。如果业务不需要RTF,直接拦截所有RTF附件。 升级邮件网关的OLE检测规则,覆盖RTF二进制流的解析,不能只扫DOCX格式。
端点侧
用应用控制策略禁止Word、Excel、PPT进程发起WebDAV和SMB出站连接。Office只需要访问内网的文件服务器,不需要直接访问互联网的共享资源。 启用Office COM组件白名单模式。除了业务必须的几个组件(比如图片、表格对象),其他所有COM组件默认禁止加载,尤其是所有带脚本执行能力的浏览器相关组件。 禁用Office的RTF解析功能。如果业务场景不需要处理RTF文件,直接在组策略里配置“阻止打开RTF文件”,从根源上消除这个攻击面。
网络侧
在边界防火墙和EDR里加规则:Office进程访问外部WebDAV端口(443+DavWWWRoot路径)直接告警阻断。这是当前在野攻击最核心的流量特征。 对Office进程的出站HTTP请求做限制,只允许访问微软官方的更新服务器和云服务地址,禁止访问未知域名。
对抗式审查:这些措施有没有绕过空间?肯定有。比如攻击者不用WebDAV,改用HTTP下载脚本再执行。但你已经把攻击成本拉高了一大截,攻击者不能再用最简单、最隐蔽的链路打进来。防御从来不是做到绝对安全,而是让攻击的成本高于收益。
五、前瞻性思考:安全特性缺陷的时代已经到来
CVE-2026-21509不是孤例。最近三年,Office的高危漏洞里,安全特性缺陷的占比逐年上升。内存漏洞越来越难挖,防御机制越来越多,攻击者开始转向攻击防御本身。
为什么这类漏洞会成为主流
和传统内存漏洞比,安全特性缺陷有三个不可替代的优势: 第一,通杀性极强。内存漏洞受操作系统版本、补丁级别、软件构建号影响极大,经常一个版本能用,另一个版本就崩溃。逻辑漏洞只要底层机制不变,就能覆盖所有版本。这次的CVE-2026-21509从Office 2016到2024全部中招,攻击者不需要做任何版本适配。 第二,隐蔽性极高。攻击全程没有内存溢出,没有程序崩溃,没有异常进程,所有操作都是系统的合法功能调用。杀毒软件靠特征码查不出来,EDR靠行为检测也很难判定——你总不能说“Office加载COM组件就是恶意行为”。 第三,修复成本极高。内存漏洞可能改一行边界检查就修好了。安全特性缺陷涉及整个机制的逻辑重构,微软这次修复相当于把RTF解析栈的Kill-Bit校验整个挪了位置,还要兼容十几年的老文档,测试量非常大,甚至可能引入新的兼容问题。
对APT组织来说,挖一个高质量的安全特性缺陷,性价比顶得上十个普通内存漏洞。可以用好几年,通杀所有版本,还很难被检测。
企业的应对思路必须转变
不能再抱着“打补丁就安全”的思路。补丁永远追不上漏洞的速度,尤其是APT攻击会在补丁发布几天内就完成武器化。
真正有效的防御思路是最小能力原则:Office就应该只干文档处理的事,浏览器的功能、脚本执行的功能、访问网络的功能,能关就关,能限就限。
很多企业觉得“Office功能关多了影响业务”。实际上绝大多数用户日常只用得到文字排版、表格计算,连宏都用不上。那些复杂的OLE嵌入、远程资源访问功能,99%的场景用不到,但就是这1%的功能,带来了99%的攻击面。
安全团队要做的,不是等出了漏洞再去打补丁,而是提前把软件的能力收缩到业务必需的最小范围。把攻击面降下来,就算有未知漏洞,攻击者也闯不进来,就算闯进来也跳不出沙箱。
六、避坑指南:修复时最容易踩的5个坑
- 只改64位注册表
。32位Office在64位系统上会读取Wow6432Node下的配置,只改64位路径等于白改。部署前先确认自己公司的Office位数。 - 打补丁不重启程序
。补丁安装后,正在运行的Office进程还在使用旧版本的代码,漏洞依然存在。必须强制关闭所有Office程序,包括后台运行的Outlook。 - 迷信受保护视图
。这个漏洞直接绕过受保护视图,沙箱初始化之前攻击就完成了。不要把受保护视图当最终防线。 - 只防DOCX不防RTF
。现在APT攻击越来越偏好RTF、XLS这些老格式,就是因为检测宽松。邮件安全策略必须一视同仁。 - 漏洞扫描器扫完就放心
。绝大多数扫描器目前还没有针对这个逻辑漏洞的有效检测规则,只能查补丁有没有装。扫出来“无风险”不代表真的安全。
你们公司处理Office高危漏洞的优先级是怎样的?是先推临时缓解还是等补丁测试完再上线? 有没有遇到过利用RTF格式的钓鱼攻击?欢迎在评论区分享你的处置经验。