ARTICLE · 1006910
OpenClaw 2.0正式发布,小龙虾迎来史诗级换代
OpenClaw 2.0正式发布:933位贡献者、16000+PR,开源AI助手迎来“龙虾”大升级
本文将从安装体验、浏览器交互、核心能力升级等维度,深度解析OpenClaw 2.0带来的关键变化,并探讨其对开源AI生态的意义。
0. 引言:为什么OpenClaw的这次更新值得关注
如果你关注开源AI助手领域,大概率听说过OpenClaw——这个被国内开发者戏称为“龙虾”的项目。8月31日,OpenClaw官方正式宣布2.0版本发布。
为什么这次更新值得单独写一篇文章?933位贡献者,569位首次参与,超过16,000个拉取请求。这组数字放在任何一个开源项目里都足够震撼。更关键的是,这次更新不是“堆功能”,而是对OpenClaw的方方面面进行了重构——从安装到通信,从模型到安全,几乎每个模块都动了刀子。
1. 安装体验:从“劝退”到“丝滑”
坦白说,开源AI助手的安装一直是个劝退环节。API密钥怎么配、本地模型怎么连、各种依赖怎么装——光是看文档就能劝退一半人。
OpenClaw 2.0的思路很清晰:从现有环境入手。
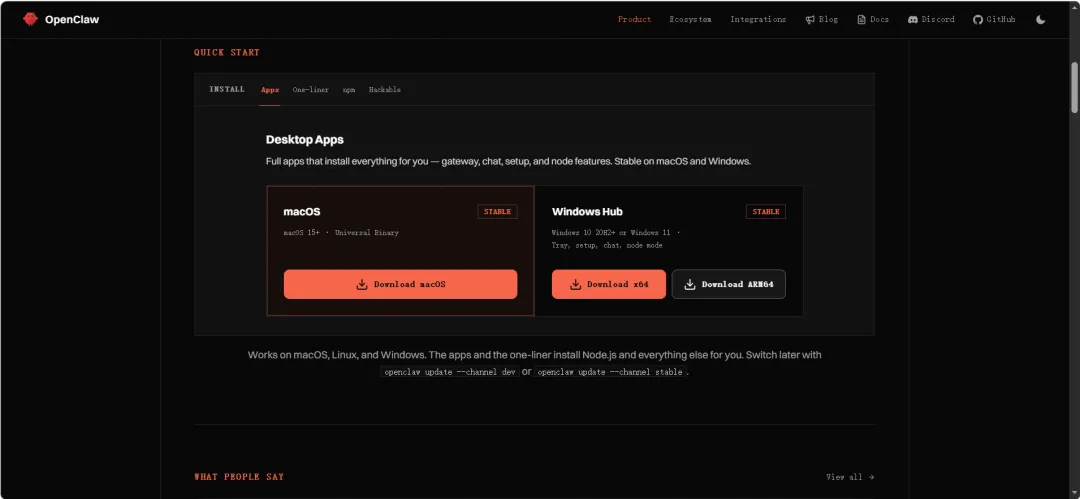
什么意思?如果你已经有了AI服务订阅、API密钥或者本地模型,新版本会直接识别并复用这些配置。官方精简或简化了大量配置步骤,把那些复杂的初始化配置从首次设置中移除了。剩下的配置怎么完成?通过和Claw对话——也就是说,你边用边配,不用一开始就把所有东西都搞定。
这个设计思路其实很聪明。传统工具喜欢让用户一次性填完所有配置才能开始用,结果就是用户还没体验到任何价值就先被配置流程劝退了。OpenClaw 2.0反其道而行之——先让你用起来,再逐步完善。
2. 浏览器体验:第一印象的重塑
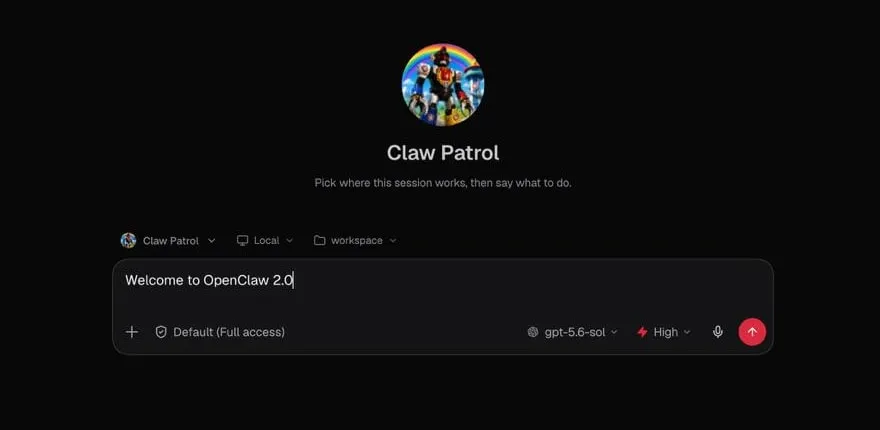
官方在公告里提到了一句话:“浏览器应用程序是大多数人接触OpenClaw并进行第一次对话的地方”。
这句话值得细品。很多开源项目的Web界面就是个“能用就行”的状态,功能堆上去了,体验没人管。但OpenClaw团队显然意识到:第一印象决定留存率。
所以在2.0中,官方重塑了浏览器的使用体验——用户可以随时继续设置、返回正在进行的工作,或者实时参与对话。说白了,就是让Web端从一个“配置面板”变成一个真正可用的工作台。
3. 16,000个PR背后的协作逻辑
这个数字确实值得单独聊一聊。
16,000多个拉取请求,933位贡献者,其中569位是首次参与开源贡献。这意味着什么?
第一,OpenClaw的社区活跃度非常高。能在一次版本迭代中汇聚近千名开发者,说明项目的技术方向和治理模式得到了广泛认可。
第二,大量新贡献者的涌入说明项目的入门门槛在降低。开源项目最怕的就是“老人垄断”——代码越来越复杂,新人无从下手。OpenClaw 2.0能在吸引569位首次贡献者的同时完成大规模重构,说明项目在代码可理解性和贡献者友好度上下了功夫。
第三,官方提到“花了更多时间用于验证”。16,000个PR要合进来,还能保证稳定性,背后的CI/CD、代码审查和测试流程压力可想而知。
4. 对开发者意味着什么
如果你是一个正在考虑接入AI助手的开发者,OpenClaw 2.0带来的变化值得关注:
• 更低的接入成本:简化的安装流程意味着你可以更快地跑起来,不用在配置上消耗精力。• 更好的交互体验:浏览器端的升级让OpenClaw从“命令行工具”向“生产力产品”迈进了一步。• 更活跃的社区:933位贡献者意味着问题修复更快、功能迭代更频繁、生态更丰富。
当然,也要看到挑战。16,000个PR合并进来,潜在的兼容性问题和回归风险不容忽视。如果你正在生产环境使用OpenClaw,建议先在测试环境验证后再升级。
5. 安全焦虑:OpenClaw的“阿喀琉斯之踵”
OpenClaw 2.0在安全层面确实做了不少努力——新增了Private Credential Request机制,敏感信息不再进入聊天记录和模型上下文;引入了openclaw security audit命令,用于检查入站访问、工具影响半径和网络暴露等安全维度。但如果你关注的是真正意义上的数据安全,OpenClaw 2.0可能仍然不够。
OpenClaw自爆火以来就饱受安全争议。2026年初的一份安全审计报告显示,OpenClaw存在512项安全漏洞,其中8项被归类为“严重”,涵盖身份验证、机密管理等领域。更令人警惕的是,安全研究机构在实战演练中发现,OpenClaw的攻破率最高达89.2%。截至2026年3月,官方插件仓库里已发现超过800个恶意skill,占总量约7.7%。
即便在2.0版本中,官方也坦诚地指出了几个现实问题:
• 共享会话不是安全边界——Shared cloud sessions的权限控制“不是租户隔离或安全边界”,权限撤销后界面可能短暂显示可用。• 隐身模式比名字暗示的要窄——对话存在进程内存中,但模型提供商仍然会收到每一条消息,工具仍然可以写入文件和访问外部服务。• 浏览器中存储的会话快照未加密。• 公网曾暴露高达278,238个OpenClaw实例。
翻译一下:你把自己的数据喂给了AI,但这些数据可能被模型提供商看到、可能被恶意插件窃取、可能因为配置不当暴露在公网上。 对于个人开发者来说或许还能接受,但对于企业用户、政务客户,这就是一票否决项。
事实上,2026年初OpenClaw已因安全风险引发全国性“禁虾潮”,高校、券商等核心场景全面禁用。OpenClaw 2.0的安全升级固然值得肯定,但架构层面的原生缺陷很难通过一个版本彻底根治。
6. 总结
OpenClaw 2.0的发布,不只是一次版本号跳跃,也是一个社区从“小圈子”到“大规模协作”的跨越。
从简化安装到重塑浏览器体验,OpenClaw团队在做一件很朴实但很重要的事:降低门槛,提升体验。对于开源AI助手这个赛道来说,技术能力的比拼当然重要,但谁能先让用户“用得起来”,谁就可能赢得更大的市场。
“龙虾”这次上新,这一波儿稳了。