ARTICLE · 1010458
电脑中了木马到底会发生什么?它可能比“电脑变卡”危险得多
一说电脑中了木马,很多人的第一反应都是:
“电脑是不是会突然变得特别卡?”
但真正需要警惕的木马,可能恰恰不希望你发现它。
电脑照样开机、微信照样聊天、网页照样能打开,看起来一切正常。真正危险的是,它可能一直安静地待在后台。
那木马到底是什么?进入电脑以后又可能做些什么?
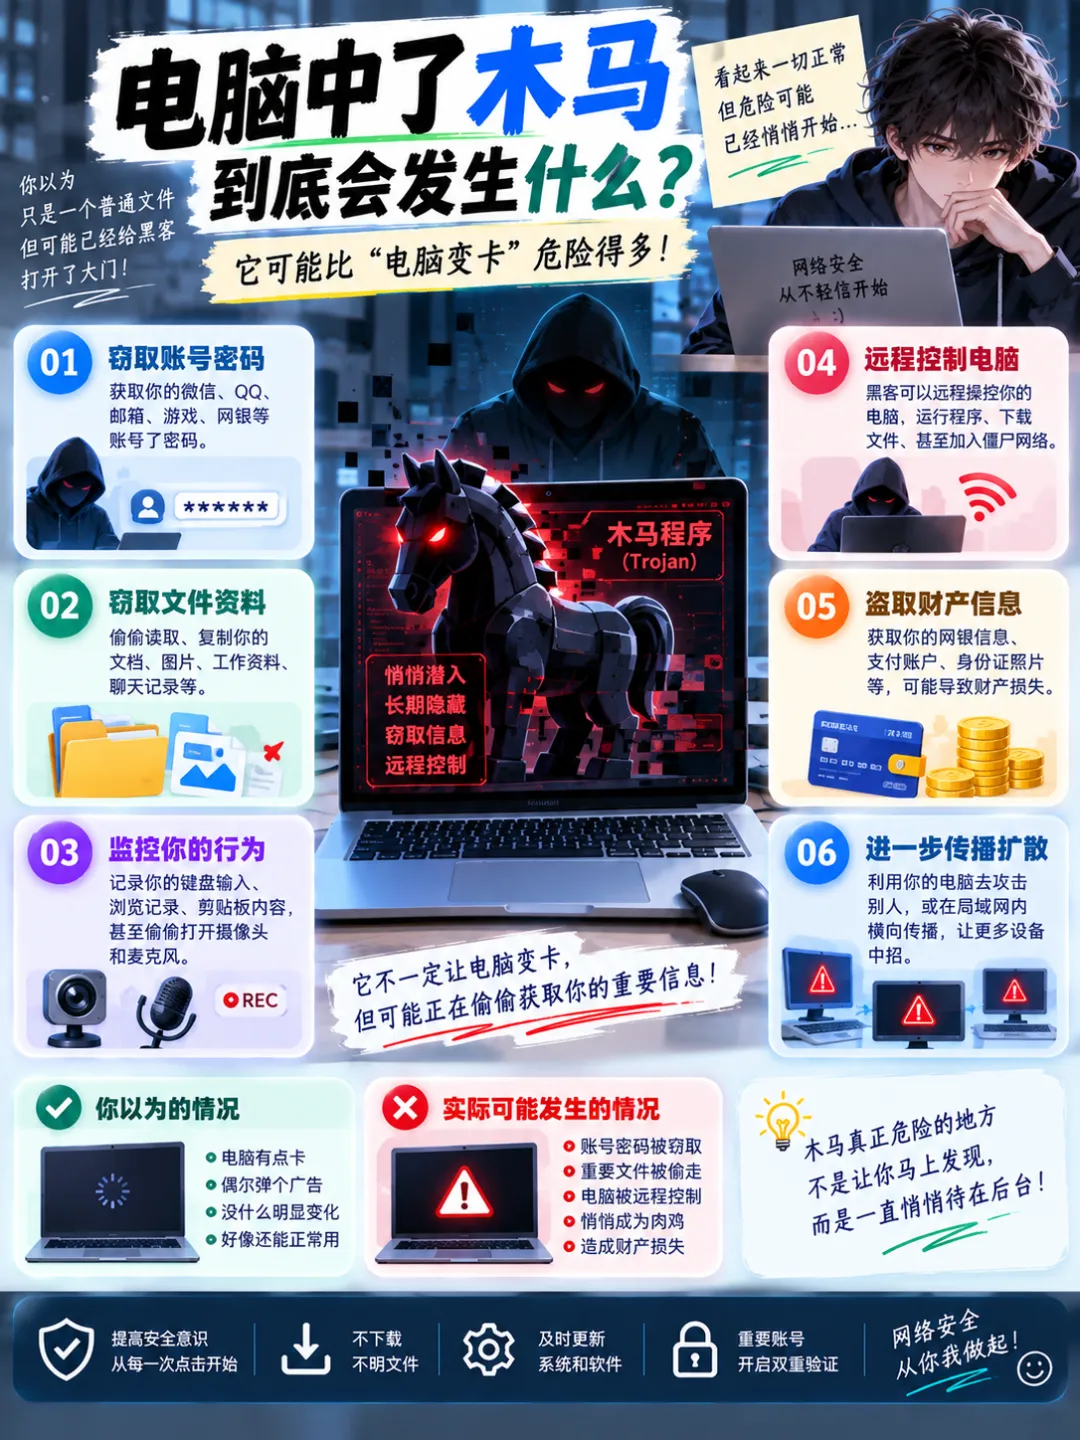
01|木马到底是什么?
简单理解,木马就是一种伪装起来的恶意程序。
它可能伪装成文档、软件安装包、游戏辅助工具,甚至藏在一些来源不明的压缩包里。
你以为自己只是打开了一个普通文件,但在运行之后,恶意程序可能已经开始执行。
这也是“木马”这个名字很形象的地方:
表面看起来没什么问题,真正危险的东西藏在里面。
02|中了木马,不一定马上变卡
很多人判断电脑有没有中招,就看电脑卡不卡。
其实这并不靠谱。
有些恶意程序为了长期隐藏,反而会尽量减少明显异常。
它可能在后台收集信息、修改系统设置,或者等待进一步指令。
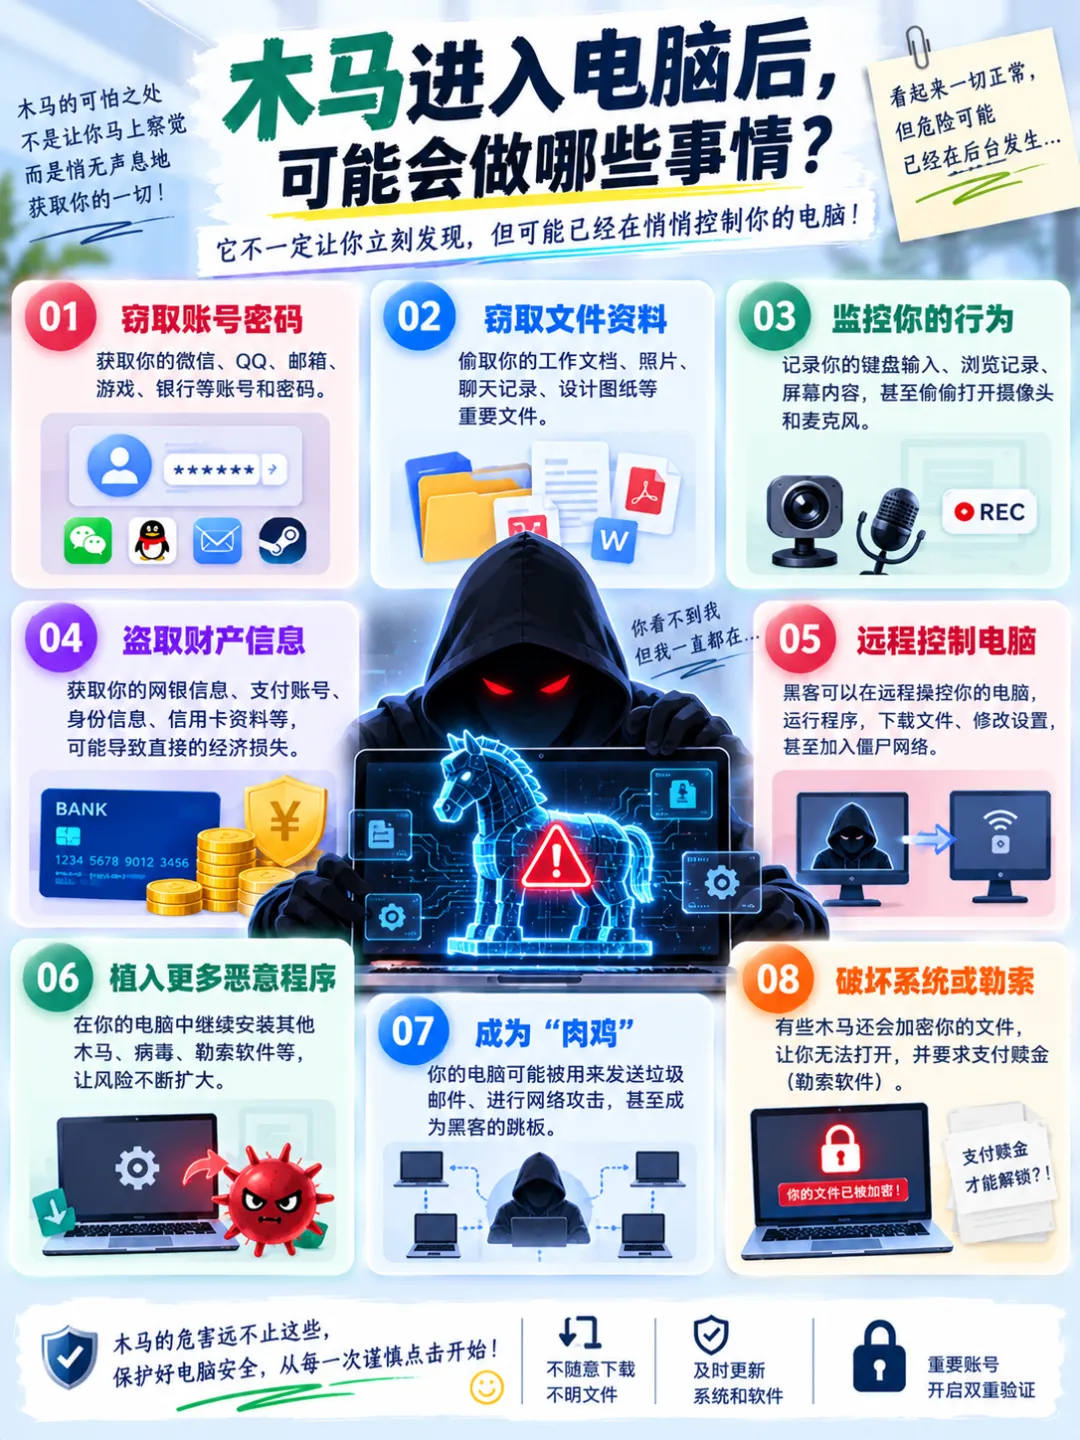
根据恶意程序类型不同,可能带来的风险也不一样,比如账号信息泄露、文件被窃取、浏览器数据被获取,甚至设备被进一步控制。
所以真正值得担心的,不是电脑慢了几秒,而是:
你的电脑还在正常使用,但里面可能多了一个“不速之客”。
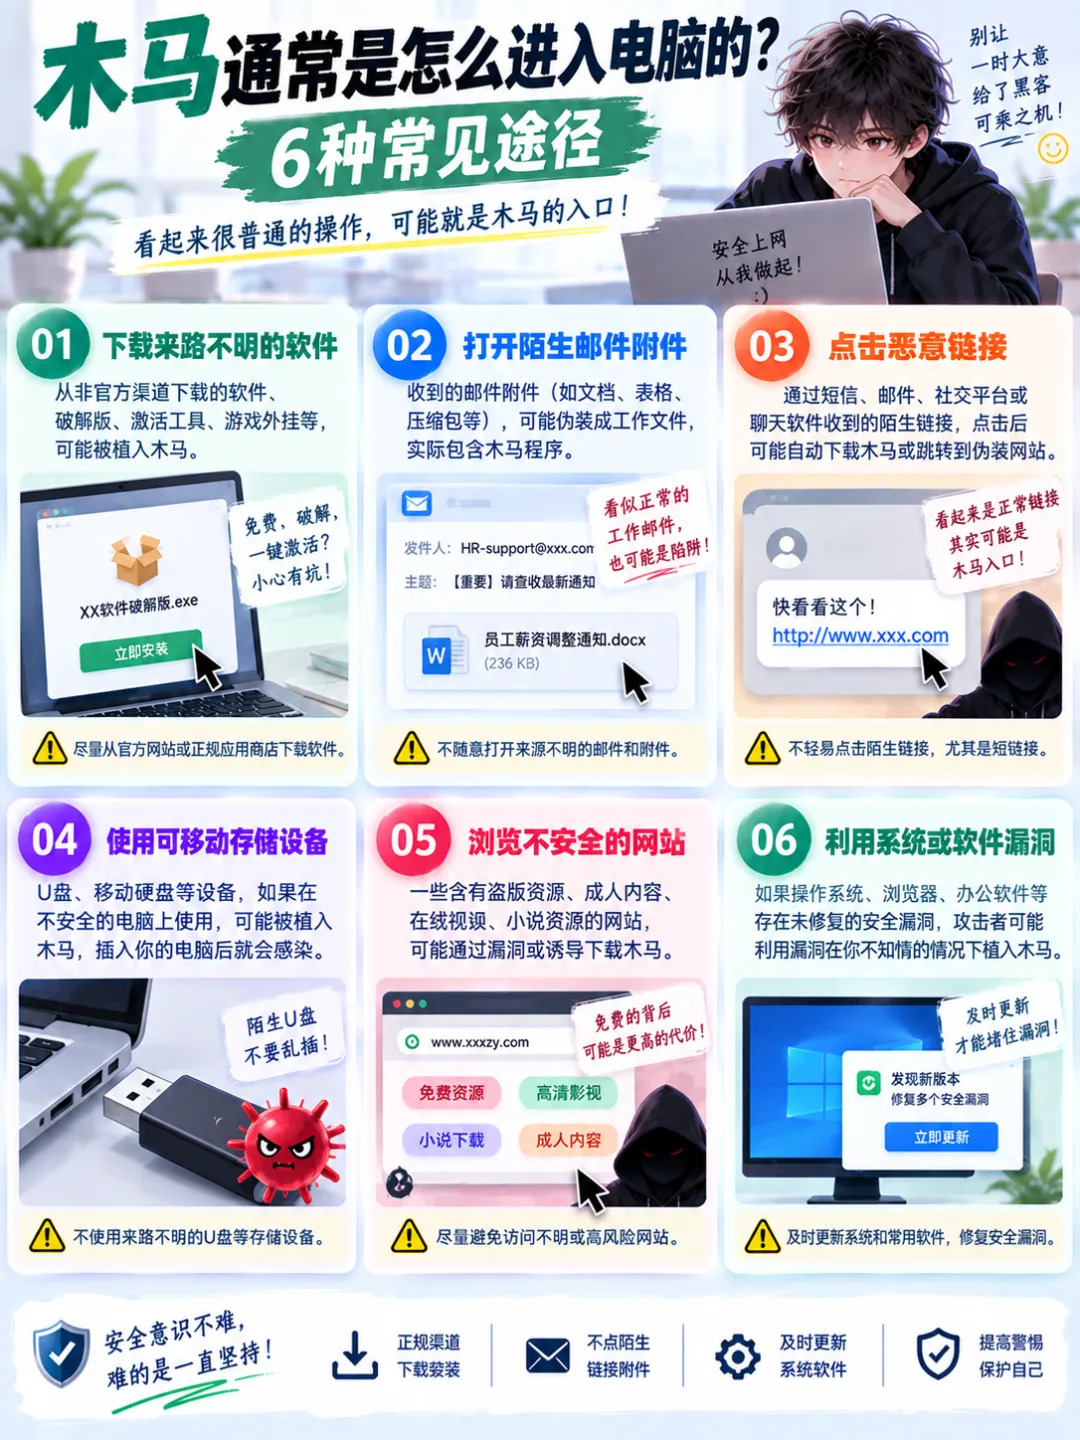
03|木马一般是怎么进来的?
很多时候,并不是有人远程敲几行代码,木马就突然跑进了电脑。
更常见的入口其实就在日常操作里。
比如收到一份来源不明的“重要文件”,下载了非官方渠道的软件,打开陌生邮件附件,或者看到“免费破解”“内部资料”等内容后下载安装。
还有一种很常见:
文件看起来像文档,实际上却是可执行程序。
所以平时不要只看文件名,也要注意来源和文件类型。
04|怎么判断电脑有没有异常?
单凭某一个现象,很难直接判断电脑一定中了木马。
但如果突然出现一些以前没有的异常,就值得注意。
例如浏览器莫名出现陌生插件、开机启动项突然增加、账号频繁出现异地登录提醒、系统出现不认识的软件,或者安全软件反复报警。
这时候不要急着在网上随便下载所谓的“专杀工具”。
来源不明的安全工具,本身也可能带来新的风险。
05|怀疑中木马,应该怎么办?
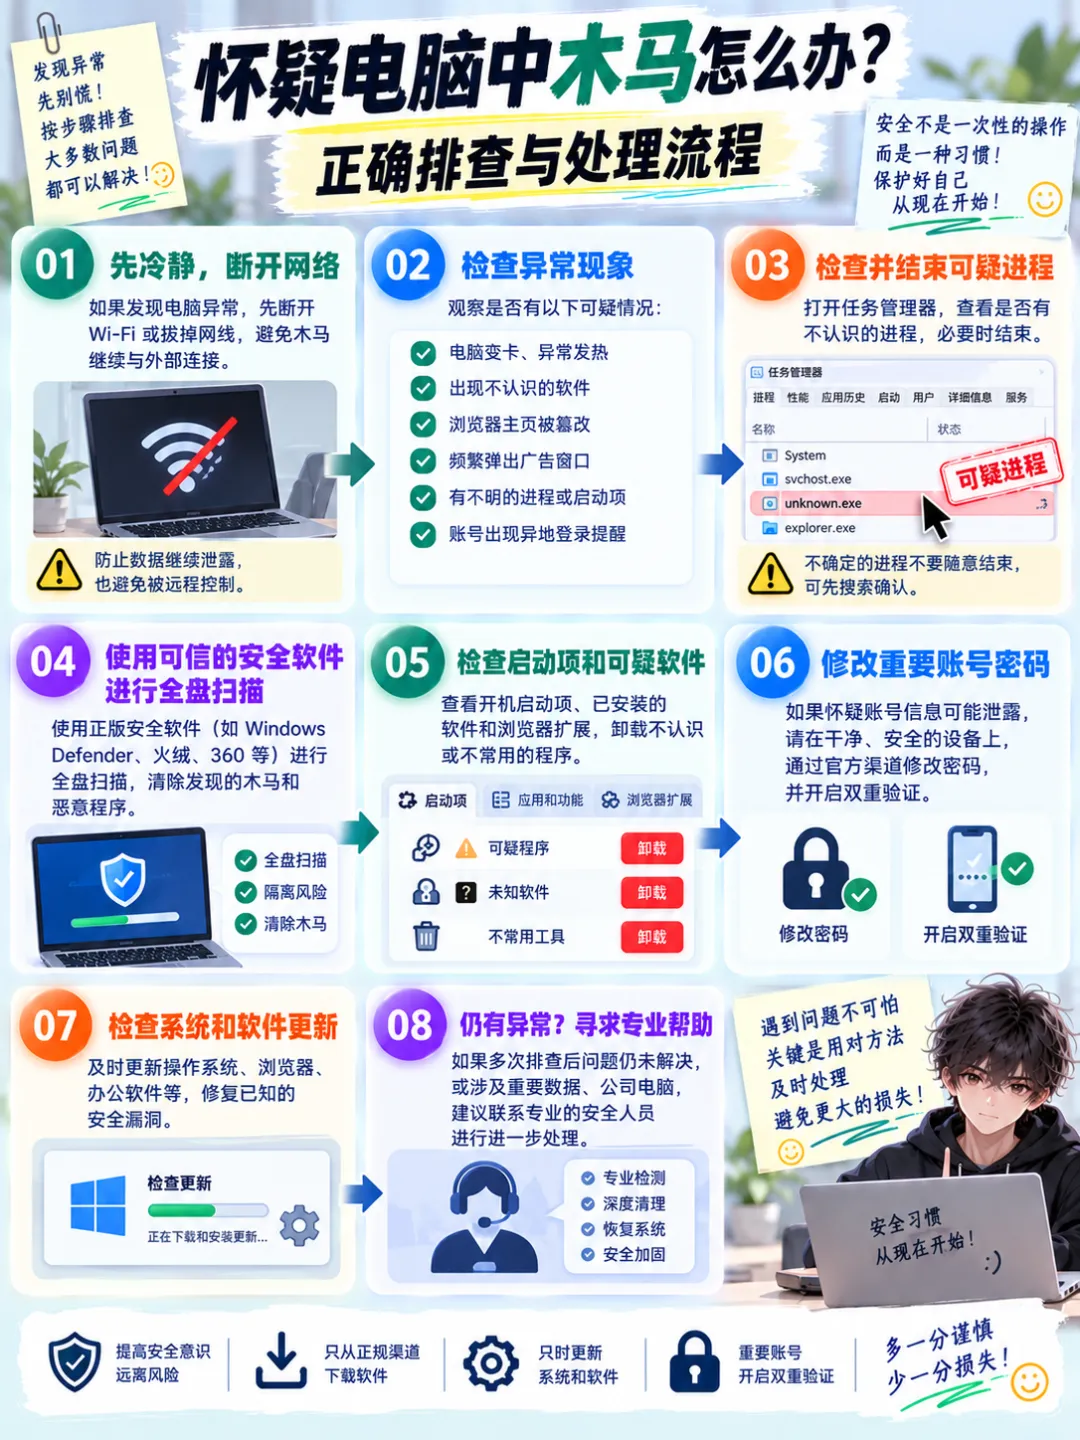
如果只是怀疑,可以先停止运行可疑文件,检查近期安装的软件、浏览器扩展和启动项,并使用可信的安全软件进行完整扫描。
如果已经出现重要账号异常,应该及时从可信设备和官方入口修改密码,并开启双重验证。
如果涉及公司电脑、重要业务数据,或者设备已经出现明显异常,最好及时联系专业安全人员处理,而不是继续反复尝试各种未知软件。
最后
木马真正危险的地方,很多时候并不是让你的电脑“卡死”。
恰恰相反:
越想长期隐藏的恶意程序,可能越不希望被你发现。
所以比“电脑卡不卡”更重要的是养成安全习惯:
软件尽量从正规渠道下载,陌生附件别急着打开,来路不明的程序别随便运行,系统和常用软件及时更新。
很多安全问题真正有效的防线,往往就在点击和运行之前的那几秒钟。