ARTICLE · 1013729
全球网络安全速递 AI编程助手爆4个满分漏洞 提示词注入即可接管主机
GLOBAL · SECURITY DIGEST
全球网络安全速递 AI编程助手爆4个满分漏洞 提示词注入即可接管主机
2026年09月14日 · 8 min
本期速递共收录 8 条全球网络安全动态,覆盖 4 个 CVSS 满分漏洞、一起用 AI 智能体集群发动的真实入侵,以及欧盟 24 小时漏洞通报新规的正式生效。主打话题:AI 编程助手 Mistral Vibe 被披露 4 个 CVSS 10.0 满分漏洞——攻击者只需一段被“投毒”的提示词,就能让本该被拦下的命令直接在你的开发机上执行。
TODAY · KEY NUMBERS
4
CVSS满分漏洞
31
未校验命令
440
受攻击实例
26秒
攻陷11家组织
01
🔴 重大事件:AI 编程助手 4 个满分漏洞 提示词即可触发
9 月 11 日,安全公司 HiddenLayer 研究员 Esteban Tonglet 公开披露了 AI 编程助手 Mistral Vibe 的 4 个漏洞,全部拿到 CVSS 4.0 基准分 10.0(满分),评分向量为 CVSS:4.0/AV:N/AC:L/AT:N/PR:N/UI:N/VC:H/VI:H/VA:H/SC:H/SI:H/SA:H——不需要任何身份、不需要用户交互,机密性、完整性、可用性全部按最高受损计,连下游系统一起沦陷。
四个漏洞的共同点是:Vibe 的“命令权限检查”能被绕过。编码代理为了不打扰用户,会把一批命令放进自动放行白名单;但只要命令的写法超出它解析器的理解范围,危险部分就从检查里“消失”,而底层 Bash/Zsh 照样原样执行。
CVE-2026-87985(v2.9.0 起引入,CWE-184):用 ANSI-C 引号 $'-exec' 隐藏 find 的 -exec 谓词,把“文件搜索”变成“任意命令执行”。Vibe 靠 tree-sitter 语法树重建命令再做判断,却漏掉了 ansi_c_string 这类节点。
CVE-2026-87986(v1.3.4 起引入,CWE-228):解析器遇到不认识的语法会落在 ERROR 节点,而这些节点不会进入权限判定。实测 {/bin/bash,-c,id}(Bash 大括号展开)与 (){ /bin/bash -c id }(Zsh 匿名函数)都能藏在被允许执行的外层命令(例如 echo)里蒙混过关。
CVE-2026-87987(v2.6.0 起引入,CWE-15):命令前的环境变量赋值在授权判断时被“剥掉”。于是一条再普通不过的 git diff,配上 GIT_CONFIG_COUNT / GIT_CONFIG_KEY_0 / GIT_CONFIG_VALUE_0 三个变量,就能让 Git 去加载外部 diff.external 程序——任意代码执行,而且命令名看起来毫无异常,非常适合配合“间接提示词注入”。
CVE-2026-87988(v2.15.0 起引入,CWE-732):v2.15.0 把只读命令白名单扩充了 37 条,却只给其中 6 条(cat、head、ls、stat、tail、wc)保留了工作区路径校验。剩下 31 条可以带任意绝对路径直接跑:grep、diff、du、find、sort、uniq、less、od、md5sum、sha256sum、tac……读取主机上任何文件都不需要用户确认,SSH 私钥、云厂商凭证、API Token、.env 配置全部暴露;其中 sort -o 与 uniq 还能反过来写文件。
之所以危险,是因为入口就是“提示词”。开发者让代理读一个网页、一段 README、一个上游 issue,里面夹带的恶意指令就可能在没有任何弹窗的情况下落地执行。官方仓库给出的修复方向也很明确:把 ansi_c_string 纳入解析、遇到 ERROR 节点一律要求人工确认、环境变量前缀必须参与授权判断、所有自动放行命令都要做路径校验。
02
⚠️ 威胁情报:AI 智能体集群 26 秒攻陷 11 家组织
同样是本周,威胁情报公司 GreyNoise 在 9 月 9 日披露了一起标志性事件:一个疑似俄语背景的攻击者,在实验室环境里训练了数百个 AI 智能体,然后让它们成群出动,扫描互联网上暴露的打印管理软件 PaperCut NG / MF,利用两个已知漏洞拿下载荷,并顺势向 Windows Active Directory 横向扩张。
数据相当刺眼:至少 440 个 PaperCut 实例、395 家组织、48 个国家被波及;从“空白工作区”到对第一个真实目标取得远程代码执行只用不到 4 小时,拿到第一个 AD 域管理员权限再加 2 小时;等集群正式全面开火后,26 秒内就攻陷了至少 11 家组织。
GreyNoise 的结论是:大模型正在让对手“更快、更大规模”。Google 威胁情报团队(GTIG)在 9 月 8 日给出同样判断——最具前瞻性的攻击者已经把智能体能力嵌进杀伤链的每个阶段,从侦察、测试、横向移动到数据外带;开源权重模型的普及,让这类能力不再是国家级选手的专利。
Windows Defender 零日 ShieldCrash:8 月补丁被绕过
9 月 10 日,绰号 Nightmare-Eclipse 的研究者发布了新的 Windows 零日利用代码 ShieldCrash,声称这是对 8 月补丁(CVE-2026-69414,即 ShieldBreak,Windows Defender 恶意软件防护引擎提权漏洞)的补丁绕过:“在特定条件下,仍然可以触发 ShieldBreak 引发的一模一样的问题。”其 GitHub 说明称该 PoC 可在所有受支持的 Windows 版本上以 SYSTEM 权限实现任意文件读取。截至发稿微软未作回应。自今年 4 月起,这位研究者几乎每月都会放出针对 Windows 的新利用代码。
03
📰 行业动态:欧盟 24 小时通报义务生效 AI 钓鱼产能翻倍
欧盟《网络弹性法案》部分条款提前生效:24 小时内必须上报
从 9 月 11 日起,凡是产品在欧盟境内销售、且具备联网能力的厂商(不论公司注册地在哪,硬件软件都算),一旦发现已被活跃利用的漏洞或影响数据可用性、真实性、完整性、机密性的严重安全事件,必须在 24 小时内通过 ENISA 的单一报告平台(SRP)上报;72 小时内补充严重程度、影响范围和给用户的缓解措施;修复方案就绪后两周内提交正式安全报告,一个月内提交最终报告。逾期罚款最高可达 1500 万欧元,只有微型企业(员工少于 10 人、年营业额低于 200 万欧元)和小型企业可免罚款。法案其余条款要到 2027 年 12 月才强制执行,唯独这块被提前了一年多。
3 天 100 万封:AI 把钓鱼邮件做成了“批量定制”
微软研究人员 9 月披露的一起发票诈骗中,一个未归因组织在 8 月 3 日至 5 日约 48 小时内发出 100 万封以上高度个性化的钓鱼邮件。邮件冒充云服务商 ServiceNow 催收近 5 万美元年费,附件发票的条目、金额、品牌视觉都做得像模像样;更狠的是每封信都套了一段伪造的高管往来邮件线程——先是受害公司高管给 ServiceNow 总裁写信,再“请对方”把发票转给财务部门。收件人 87.7% 在美国,以 IT、消费品、房地产行业为主,单封邮件金额逼近 5 万美元。安全厂商 Barracuda 的评价是:过去收集受害企业情报要以天计,现在“只是几分钟的事”。
近期漏洞大盘
美国国家漏洞库(NVD)最近三天新增 CVE 记录 937 条,其中 7 条拿到 CVSS 10.0:除 Mistral Vibe 的 4 条外,还包括 Chef Automate 的未授权提权漏洞 CVE-2026-80462(无需认证即可拿到受保护功能的访问权)、Apache OpenNLP 的正则表达式拒绝服务 CVE-2026-82617,以及 WordPress 插件 teddy-bear-customize-addon 的未授权任意文件上传 CVE-2026-14560(伪造 Content-Type 并保留原始文件名,即可上传 PHP 并执行)。
04
🛡️ 安全建议:给 AI 编程代理套上三道锁
如果团队已经在用 AI 编程代理(Claude Code、Mistral Vibe、Cursor 等),建议今天就做四件事:
01降权运行:用独立的系统账号或容器跑代理,只挂载项目目录,不要把 ~/.ssh、~/.aws、生产环境 .env 放在它能读到的路径里。
02关掉“永久自动放行”:对带环境变量前缀、复合 shell 语法、命令替换、ANSI-C 引号的命令一律要求人工确认——本次 4 个漏洞全部落在这一类写法上。
03轮换凭证:把代理可读范围内的所有密钥与 Token 视为“可能已泄露”,先换密钥,再回头排查会话日志。
04清点边缘服务与通报义务:PaperCut 这类打印、文档、监控系统常年挂在公网,先在资产清单里标出来并完成补丁;同时面向欧盟销售产品的团队,今天就要把“24 小时上报”写进应急流程。
下面这段脚本可以直接在代理宿主机上跑,用来翻出会话日志里的可疑命令模式(带 UTC 时间戳),并顺带检查敏感文件是否落在代理可读范围内。
检测脚本 agent_cmd_audit.sh(已在 Linux 实测运行)
#!/usr/bin/env bash
# agent_cmd_audit.sh —— 扫描 AI 编程代理会话日志中的高危命令模式
# 用法: ./agent_cmd_audit.sh /var/log/agent/session.log
set -euo pipefail
LOG="${1:-/var/log/agent/session.log}"
TS=$(date -u +%Y%m%d_%H%M%S)
OUT="/tmp/agent_cmd_audit_${TS}.log"
: > "$OUT"
# 1) 环境变量前缀 + 白名单命令(CVE-2026-87987 模式)
grep -nE "[A-Z_]{3,}=[^ ]*.*(git|ls|cat|find|sort)([[:space:]]|$)" "$LOG" \
| sed 's/^/[env-prefix] /' >> "$OUT" || true
# 2) ANSI-C 引号隐藏参数(CVE-2026-87985 模式)
grep -nE "[\$]'-(exec|execdir|ok|okdir)'" "$LOG" \
| sed 's/^/[ansi-c] /' >> "$OUT" || true
# 3) 命令替换 / 大括号展开 / 匿名函数(CVE-2026-87986 模式)
grep -nE '\$\(\{|[[:space:]]\{/(bin|usr/bin)/(ba)?sh|\(\)[[:space:]]*\{' "$LOG" \
| sed 's/^/[subshell] /' >> "$OUT" || true
# 4) 代理可读范围内的敏感文件盘点(CVE-2026-87988 模式)
for f in "$HOME/.ssh/id_rsa" "$HOME/.aws/credentials" "$HOME/.npmrc" .env; do
[ -r "$f" ] && echo "[exposed] $(date -u +%FT%TZ) $f" >> "$OUT"
done
echo "扫描完成,结果写入 $OUT($(wc -l < "$OUT" | tr -d ' ') 条)"
再补一段 Python:在 CI 或包装层里对代理将要执行的命令做一次二次校验,凡是“解析不完整”的写法(环境变量前缀、命令替换、未解析语法)直接拒绝执行,并把判定结果写入带时间戳的审计日志。
二次校验 audit_cmd.py(含实测输出说明)
# audit_cmd.py —— 拒绝解析不完整的命令,防止代理权限检查被绕过
import re
import sys
import datetime
DENY = [
r"\$'[^']*'", # ANSI-C 引号 $'-exec'
r"\$\(", # 命令替换 $(...)
r"\{\s*/bin/(ba)?sh", # 大括号展开 {/bin/bash,-c,id}
r"\(\s*\)\s*\{", # Zsh 匿名函数 (){ ... }
r"(^|[;&|]\s*)[A-Z_][A-Z0-9_]{2,}=", # 环境变量前缀 GIT_CONFIG_COUNT=1 git diff
]
def risky(cmd: str):
for pat in DENY:
if re.search(pat, cmd):
return pat
return None
def main() -> int:
cmd = sys.argv[1] if len(sys.argv) > 1 else sys.stdin.read()
ts = datetime.datetime.now(datetime.timezone.utc).isoformat(timespec="seconds")
hit = risky(cmd)
if hit:
print(f"{ts} [BLOCKED] pattern={hit} cmd={cmd.strip()[:80]!r}")
return 1
print(f"{ts} [ALLOW] {cmd.strip()[:80]!r}")
return 0
if __name__ == "__main__":
raise SystemExit(main())
# 接入方式:代理执行命令前先过一遍校验,返回码 1 即拒绝执行
# python3 audit_cmd.py "git diff" -> [ALLOW]
# python3 audit_cmd.py "GIT_CONFIG_COUNT=1 git diff" -> [BLOCKED]
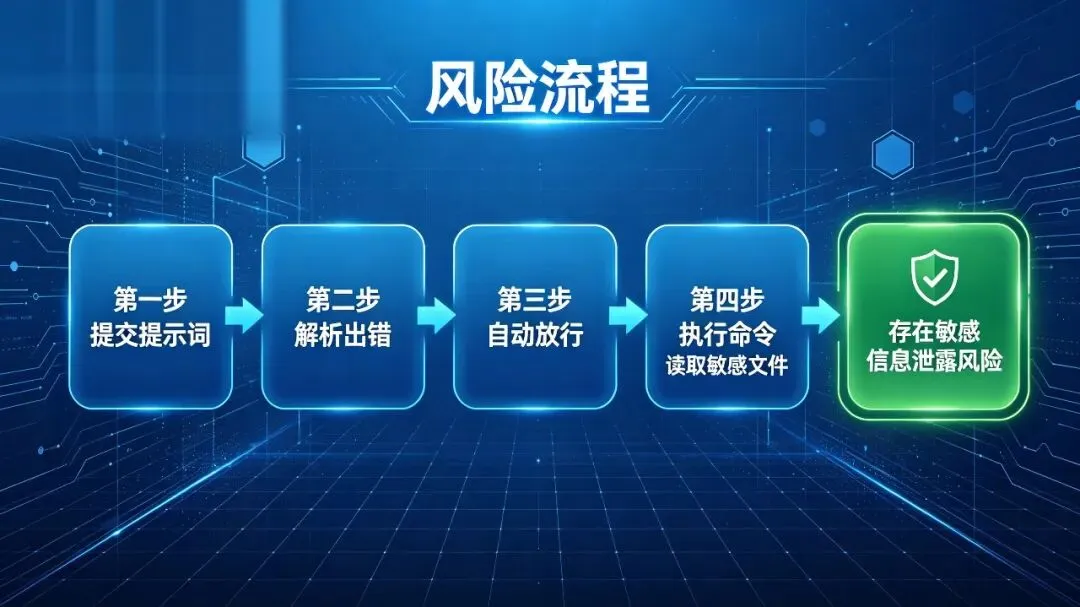
本期主线其实只有一句话:AI 帮我们提速的同时,也在帮对手提速。一边是编码代理的权限模型被 4 个满分漏洞证明“并不可靠”,一边是攻击者用智能体集群把入侵时间压缩到小时级、秒级。对普通开发者来说,最实际的动作是:今天就检查代理账号的权限边界,把它能读到的密钥当成已经泄露处理,并给自动放行的命令加上“解析不完整就必须人工确认”这条硬规则。
你所在团队是怎么给 AI 代理划权限边界的?欢迎在评论区聊聊你的隔离方案。
数据来源:HiddenLayer / GreyNoise / Dark Reading / Microsoft / ENISA / NVD
紫禁玄科
专注网络安全 · 每日速递