ARTICLE · 1016549
iOS 27曝出关键漏洞,开发者:无法公开
iOS 27曝出关键漏洞,开发者:无法公开在今天,iOS27正式版推送,很多小伙伴第一时间选择了升级,大多数人体验后觉得,iOS27很丝滑,打开app速度也变快了,确实不错。 体验优化的同时,苹果接连修复了122个漏洞,涉及 Kernel、WebKit、Wi-Fi、Shortcuts 等多个组件。其中还有root相关的漏洞。 不过,就在前天,开发者rooot并配文:“很酷的东西即将到来!(iPhone 15)” 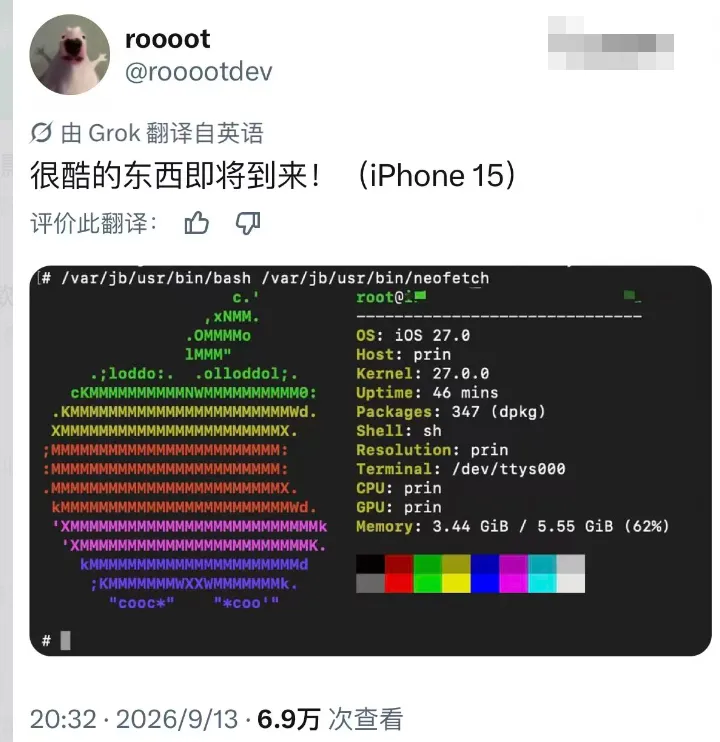
截图显示,是一台 iPhone 15,运行 iOS 27.0,终端里出现了一个非常关键的路径:/var/jb。而这个路径它通常和越狱环境、Bootstrap 等系统级环境有关。 简单来说,他是在iOS27.0发现了新的漏洞,有了root权限的环境。 这意味着,新版本的探索还并没有停止。虽然苹果的防护虽然一直在加强,从PPL到SPTM再到最新版的MTE机制,但是活跃在越狱圈的大神们一直想办法,至少之前已经有一些玩法,虽然不是越狱。 比如lara,这是一款基于 DarkSword漏洞的 iOS 工具,支持最高iOS26.0.1。 还有不久前,针对 iOS 27.0 Beta 1~4 的 MobileGestalt 修改工具,可以对系统的一些隐藏功能进行修改。 这些工具也是roooot发布的,并且支持高版本,证明了玩机圈一直有人研究,而且侧面证明了roooot也是有一定实力的。 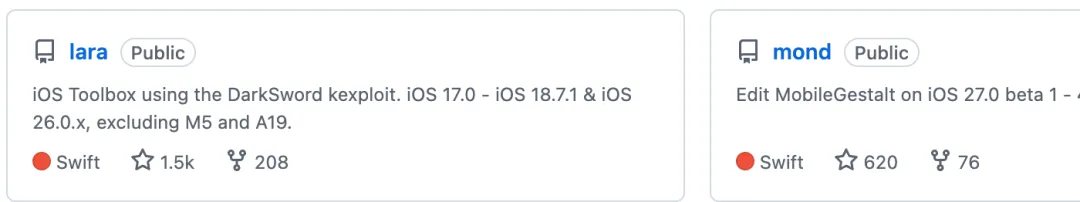
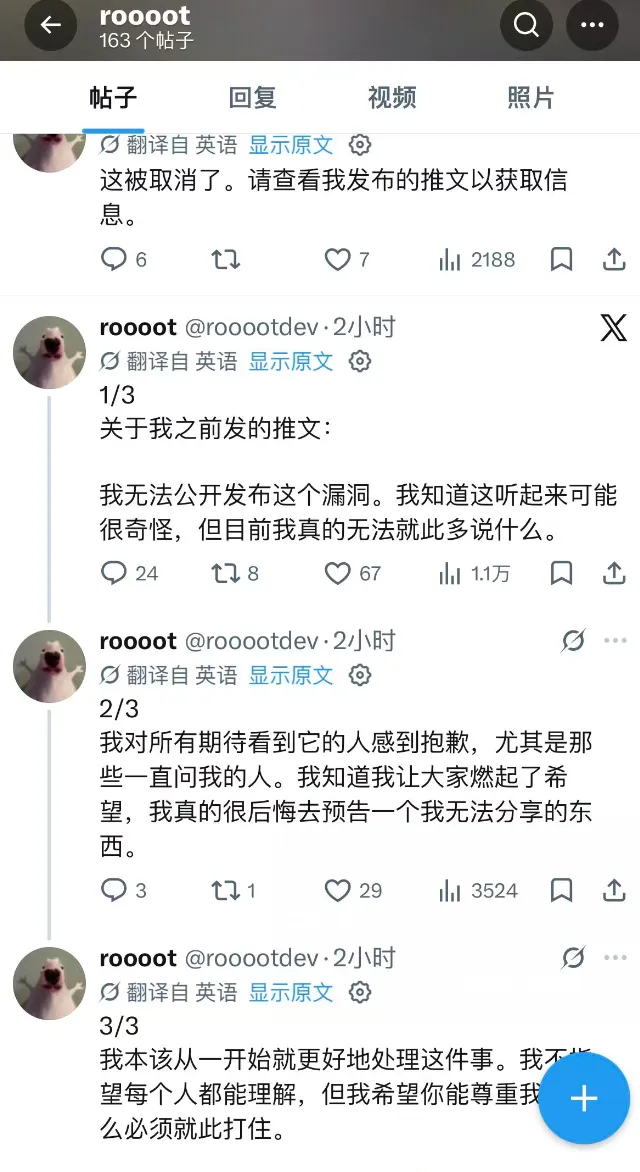
就在大家满心期待的时,却给大家泼了一盆冷水。
roooot再次发帖,表示这个漏洞他暂时无法公开。
roooot还表示,对于期待的人表示抱歉,但是他实在不能公布,他也很后悔发布这个预告,让期待的人失望了。
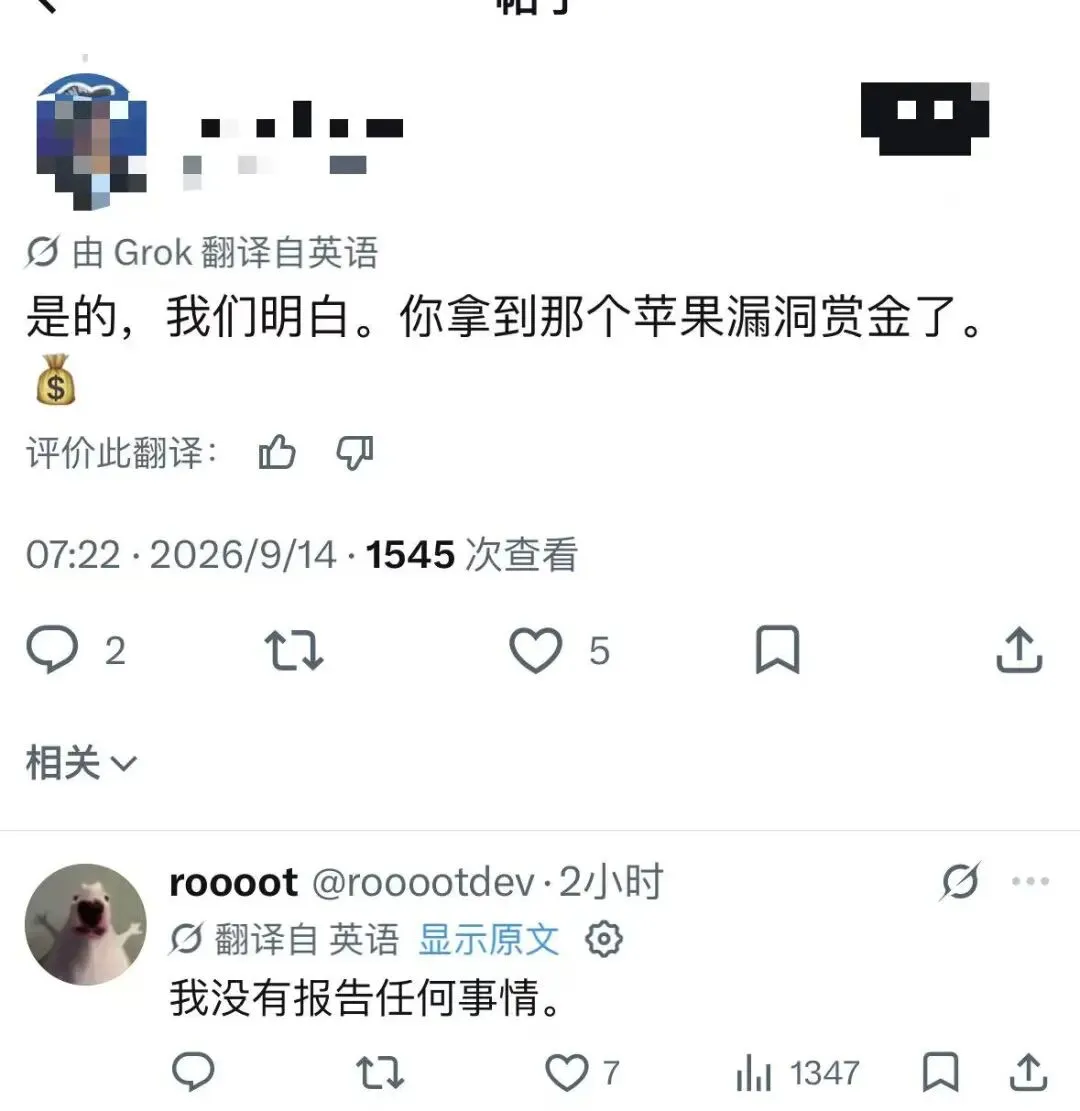
取消公开漏洞消息发布后,有评论犀利质疑,roooot为了赏金已经将漏洞提交,而
roooot否定了他说的。
至于为什么不能公开,roooot并没有给出具体原因,目前也只能靠大家猜测。不过至少从这次的截图来看,iOS 27 的越狱研究确实已经有了一些新的进展。对于玩家圈也是好事情!不过iOS27正式版已经发布,这个漏洞是不是被修复,如果没有修复,后续会不会发布,还不得而知,等等后续吧,有后续的话公众号第一时间和大家同步!