ARTICLE · 1256473
iOS 27 完美越狱源码来了:可惜它已经救不了你的新 iPhone
iOS 27 完美越狱源码来了:可惜它已经救不了你的新 iPhone
苹果在十月九日的时候就已经把相关的 TSS 以及 Cryptex 漏洞给堵上了
之后开发者 Johnny 也就是 0xjohnnydev 把名为 CryptSn0w 的代码仓库完全公开了
并且在项目开头的说明里就已经交代得很清楚了,它所依赖的东西其实都是已经被官方修补好的旧漏洞
发出来纯粹是拿来作为教育和技术存档了
这里面之所以会被大家叫做完美越狱,主要还是因为引导代码能够在设备重新启动之后自己把后台服务重新拉起来,这也是它和之前十月九日公开演示的半越狱最大的不同了。
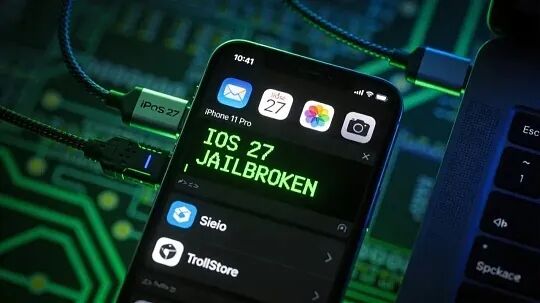
但是之前演示截图里面展示过的 iPhone 18 Pro Max 以及另外一台 iPhone 17 Pro 的越狱状态
全都是在苹果签名服务关停之前就已经配置好的了
现在的这套代码根本没办法再帮新的机器重建运行环境了。至于注入方面的话,主要是通过 ElleKit 接管了桌面主程序和系统设置界面
并且配套了安装器以及相关的插件工具
但是底层权限下面的插件环境其实并不算稳定,这一点在源码里面也再次被确认了。
代码里面虽然写着能够支持到 iOS 27 以及 A20 Pro 处理器之前的各种设备,但是这种兼容其实仅仅属于过去的旧设备了
之所以等到封锁之后才把代码放出来
也是因为这种漏洞很容易被苹果在服务器那边直接掐断掉,并且网络请求构造的细节在源码里也只是用占位符留空了
所以从整体的用途上来看的话
它现在其实就只是一份过时的越狱参考资料了,如果想要指望它去给手头的新设备进行越狱的话,那么基本上是完全做不到的了。