ARTICLE · 1288377
安卓刷iOS:这次跑的是真 XNU 内核,但“日用”两个字,暂时还写不上去
安卓刷iOS:这次跑的是真 XNU 内核,但“日用”两个字,暂时还写不上去红米K20 Pro 跑起 iOS 16.5 的演示视频,这两天在搞机圈刷了屏。 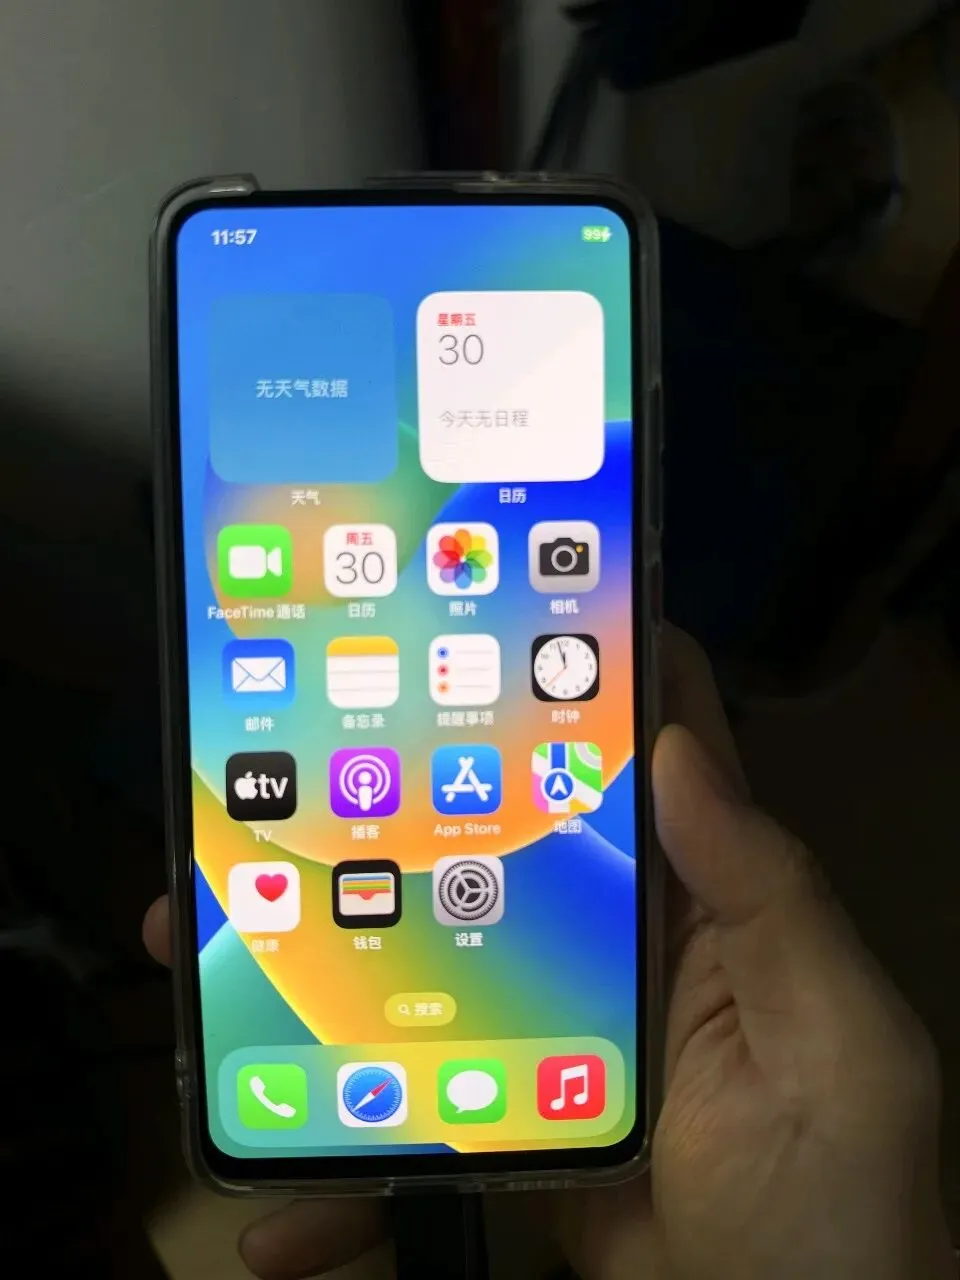
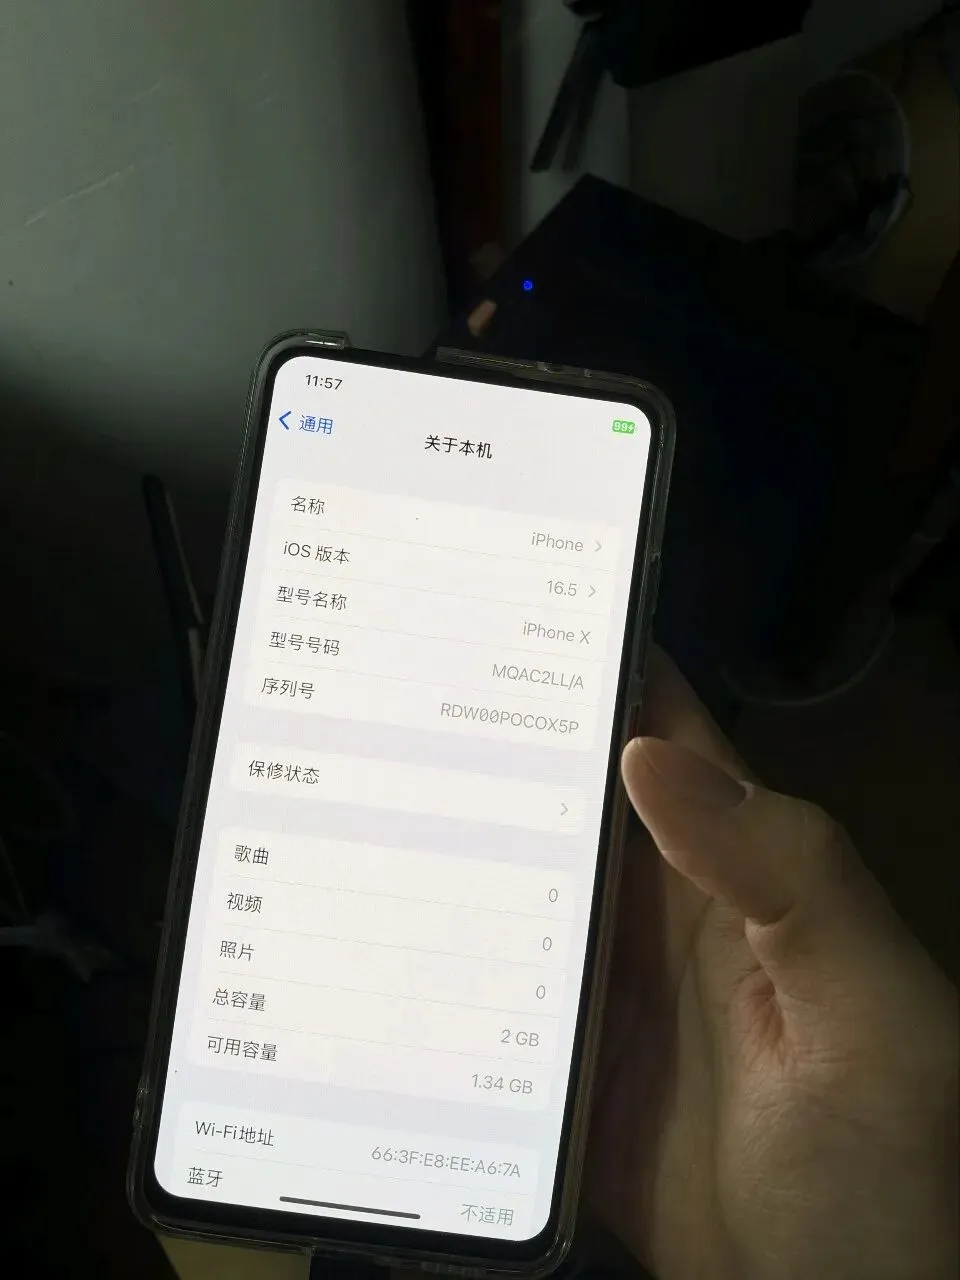
先说结论,免得有人直接去闲鱼蹲“双系统安卓iPhone”:这是真的,但它不是一个能让你扔掉主力机的刷机包。 红米K20 Pro 的作者自己在演示简介里写得清清楚楚——“目前还完全不能日用”。 跑的不是主题,是苹果自己的 XNU 内核 过去十年,“安卓刷iOS”这四个字,99% 指向的是一套高仿主题、一个 launcher,或者一个吃性能的模拟器。这次不一样。 HackiOS 项目由 OOSEX GANG 团队开源,核心做法是把苹果开源的 XNU 内核(xnu-8796.121.2,也就是 iOS 16.5 所用的那一版内核)适配到高通平台的安卓手机上,然后在上面运行未经修改的 iOS 16.5 用户态——从 launchd、SpringBoard 到系统应用,是原装的那一套。项目由来自乌克兰和俄罗斯的开发者共同推进,用 AI 辅助做逆向分析和驱动适配。 换句话说,苹果自己的系统内核,第一次在非苹果硬件上跑起了完整的 iOS 用户空间。这是一次实打实的技术验证,不是皮肤。 红米K20 Pro 现在能跑成什么样? XDA 上已经有 Redmi K20 Pro / Mi 9T Pro(代号 raphael)的 HackiOS 16.5 构建包,build date 标注为 2026 年 10 月 30 日。目前明确 可用 的部分包括:GPU 加速、显示、触控、充电、Wi-Fi、后置摄像头、亮度调节。 但 已知 bug 列表 也不短:音频不工作、RIL(蜂窝通信)不工作、手电筒不工作,作者还附了一句“More others”。 更关键的是启动方式。红米 K20 Pro 这个版本走的是 临时从 RAM 启动,而不是写入本地存储分区。这和你说的“货真价实跑在本地储存中”有出入——官方主力演示设备 POCO X5 Pro 5G 同样是用 fastboot 启动 UEFI 环境、整个系统跑在内存里,重启即回到 Android。红米K20 Pro 的个人移植沿用了这条路,不是把 iOS 刷进闪存。 真正绕不过去的墙:Secure Enclave 软件安装的问题,才是这次折腾里最硬的一堵墙。 巨魔商店(TrollStore)确实存在,也确实能绕过 App Store 的签名限制来侧载 IPA,支持范围大致在 iOS 15.5 到 16.5,不需要越狱。刷进去的恰好是 iOS 16.5,所以社区里会有人把它和“巨魔代替 App Store”联系起来。 但巨魔解决的是签名问题,解决不了 Secure Enclave 缺失的问题。 苹果的 Secure Enclave 是一颗专门的安全协处理器,负责保存密钥、执行设备身份认证。安卓手机的 SoC 里没有这个硬件。缺了它,Apple ID 登录和 App Store 内容从一开始就无法工作,负责 DRM 的 FairPlay daemon 会直接退出。这不是“驱动还没适配”级别的障碍,是硬件信任链层面的根本限制。你可以侧载一些 IPA,但用不了 App Store,登不了 Apple ID,拿不到苹果服务生态的任何东西。 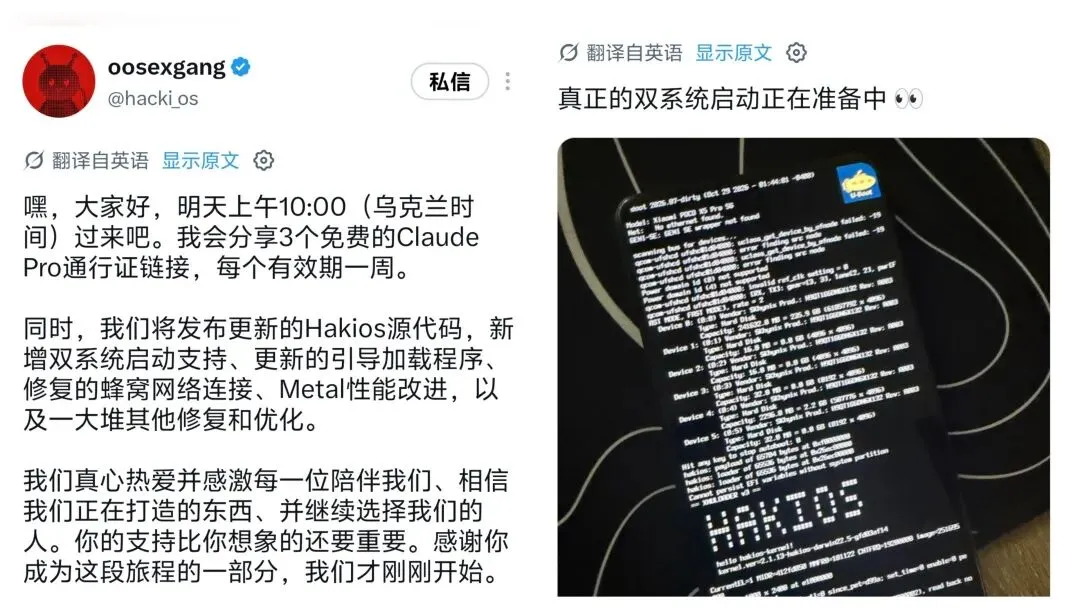
中文区确实在“开锅”,但方向需要校准 说“开源盛世”不算夸张——HackiOS 的内核仓库上线两天就拿了约 1200 个 star,小米 8、小米 MIX2S、一加 13T 等机型都有人在尝试个人移植。AI 辅助逆向工程正在加速驱动适配的迭代速度,社区热度是真实的。 但热度的另一面,是边界同样清晰:官方点名的实机只有 POCO X5 Pro 5G 和 QEMU,红米 K20 Pro、小米 8 这些都属于社区个人移植,不在官方支持清单里。项目对自己的定位是 “研究平台”而非刷机包,演示会话运行固定时间后就会把控制权交还给加载器。 至于“华强北买到真 iOS 可用的安卓手机”——目前离这一步还差得很远。一台没有蜂窝网络、没有音频、没有 App Store、每次重启就回到 Android 的设备,构不成一台“可用的手机”。它是一张通往下一个阶段的门票,不是终点。 如果你手头刚好有一台吃灰的红米 K20 Pro,想体验一把“苹果内核跑在骁龙上”是什么感觉,去 XDA 翻一翻帖子,风险自负,乐趣也自负。如果你在找一台能日用的“双系统主力机”,现在还不是时候。