ARTICLE · 1331871
AI 插件被塞了后门,先查一遍你给它的权限
两周里出了好几起大事,AI 插件被塞了后门。官方给了份今天就能做的清单,我把它翻成了人话。
—— 奔向北极星
AI 插件被塞了后门,你给它的权限该查一遍了吗?十月那回,你什么都没点,也可能收到被改过的版本。
这篇把 Cognition 官方那份安全清单拆成六步,不用懂代码,今天就能照着查一遍你给 AI 工具的权限。
写清单的人叫 Jack Cable,11 月 3 日发的。他把两周里几起事故串起来,结论挺朴素:老办法仍然管用,只是不能再拖了。
出了什么事
插件就是装在编辑器或浏览器里、给工具加功能的小程序,AI 插件通常还能读你的文件、替你跑命令。这两周连着出了几起跟它有关的事。
两周里最贵的那次被盗,是从工程师的电脑开始的。
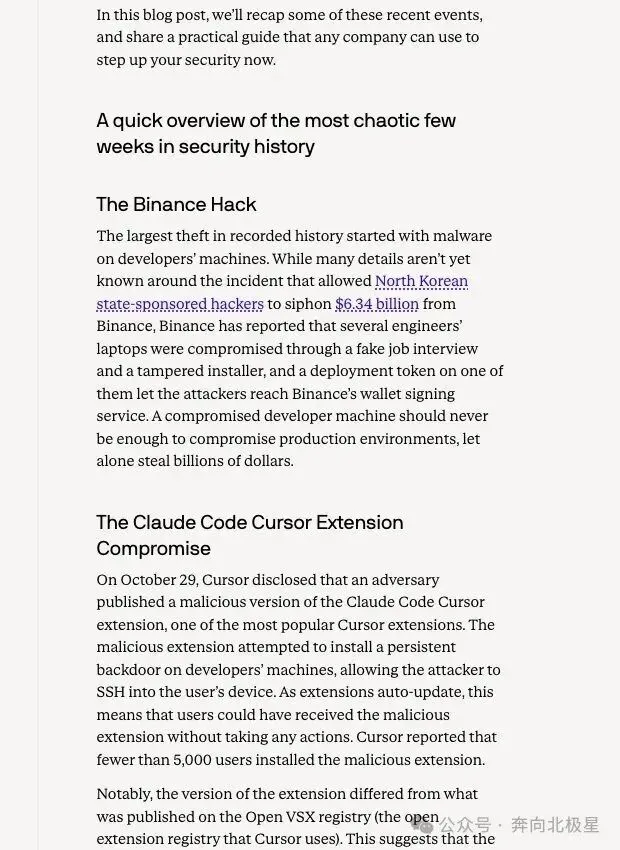
据 Cognition 文中转述,Binance 报告说几名工程师的笔记本通过一场假面试和一份被改过的安装包中了招,其中一台上留着一把部署用的钥匙,攻击者顺着它够到了钱包签名服务,卷走 63.4 亿美元。原文也写明,这起事件的不少细节目前还不清楚。
十月 29 日 Cursor 披露,扩展市场里被人放上了一个改过版本的 AI 编程扩展,会尝试装一条能远程登进电脑的暗门。麻烦的是扩展会自动更新,用户什么都没做也可能收到。Cognition 文中说,Cursor 报的安装人数不到 5000。
同一段时间还有一串漏洞。PHP 的一个内存安全缺陷让数百万网站暴露在外,PHP 大约跑着七成的网站,某些配置下一个不带身份的请求就可能在业务代码跑起来之前触发它。另有一家证书机构把自己的私钥设成了数字 4。
权限宽在哪
说真的,这几起事故的入口都不花哨。改过的安装包、被替换的扩展、没打补丁的服务,都是老路子。
插件能读你的文件、能跑命令,出事时它继承的是你全部的权限。
Cognition 把这件事说得很直白:AI 让攻击更快更便宜,但挡不住你把最基本几条路关上。开发用的电脑上跑着一堆第三方代码,装软件包、装扩展、装 AI 助手,任何一个被人动了手脚,来的人就能拿到这台电脑够得着的一切。
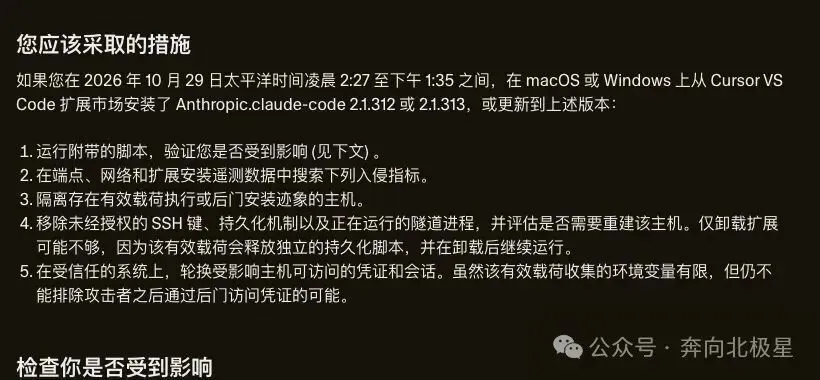
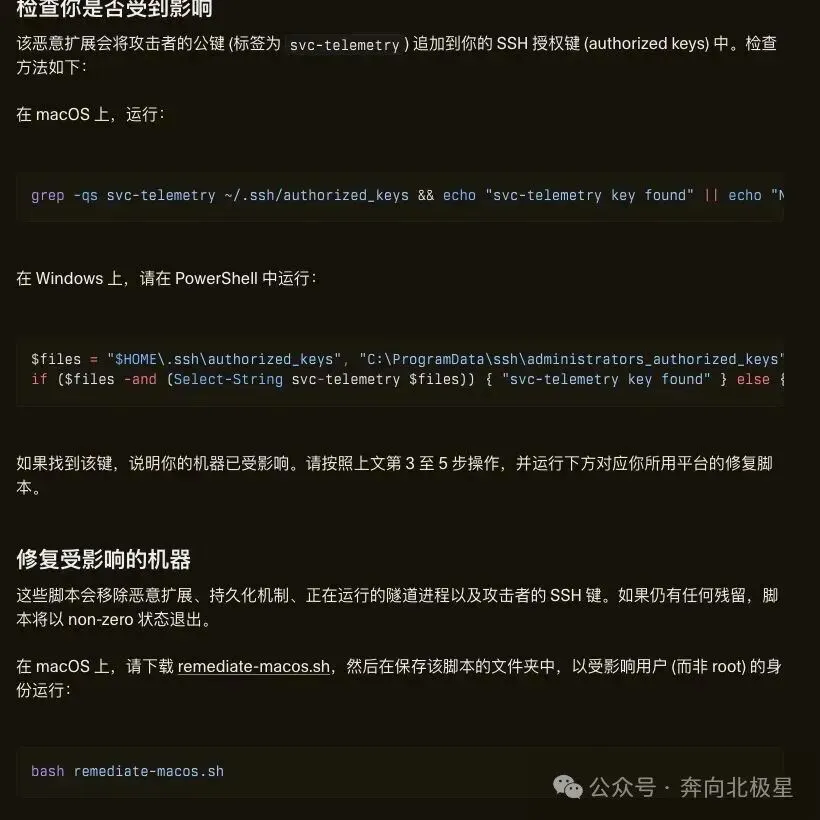
Cursor 那份官方公告还补了个细节:恶意版本会往远程登录的授权名单里塞一把陌生钥匙,装上长期生效的启动项,再把主机名、用户名、工作目录和一些环境变量的名字发出去。多数 Mac 和 Windows 机器上,开远程登录那一步因为权限不够会失败,可钥匙和启动项已经留下了。
所以公告才写,光把扩展卸掉不一定够。我把权限放进标题,是因为要盘一遍你一共交出去多少,那一个软件只是其中一件。
列一张插件单
第一步最不费劲,也最容易拖。打开编辑器和浏览器的扩展列表,把装过的都看一遍。
把装过的插件列成一张单子,用不上的当场删掉。
Cognition 给的做法是全团队盘一次编辑器、浏览器和 AI 工具里装了什么,重点看哪些能碰文件系统、能跑命令、能读到钥匙。个人用不着全团队,你自己那台电脑照着来一遍就行。
看的时候顺手做个判断:这个插件我现在还用吗,它要的权限跟它干的活对得上吗。一个只用来改配色的插件,不该要读整个硬盘。删完重启一次应用,确认它真的没在后台挂着。
稍微进阶一点的做法是给扩展设个白名单,只留批准过的那些,再把自动更新的时间往后压一压。这次的事故里,自动更新正是最让人无奈的一环。
钥匙别放电脑
这里说的钥匙,是各种能替你登录的凭证:云服务密钥、接口密钥、SSH 密钥,还有项目里那个专门放这类配置的小文件,名字通常叫 .env。
最要紧的那几把钥匙别存在自己电脑里,翻出来就得换新的。
Cognition 建议先在本机扫一遍,主目录、命令行历史、代码仓库都别漏。它举的工具叫 TruffleHog,专门找这类散落的凭证。你不会用也没关系,把这件事说给 AI 听,让它带你查自己电脑上有没有这类文件。
查到之后别原样留着:先把要紧的钥匙挪到一个专门存钥匙的地方锁好,再把扫出来的那些一把把换掉。官网还提醒,发布出去的镜像和构建产物里也可能夹着密钥,跟传到公开仓库一样危险。
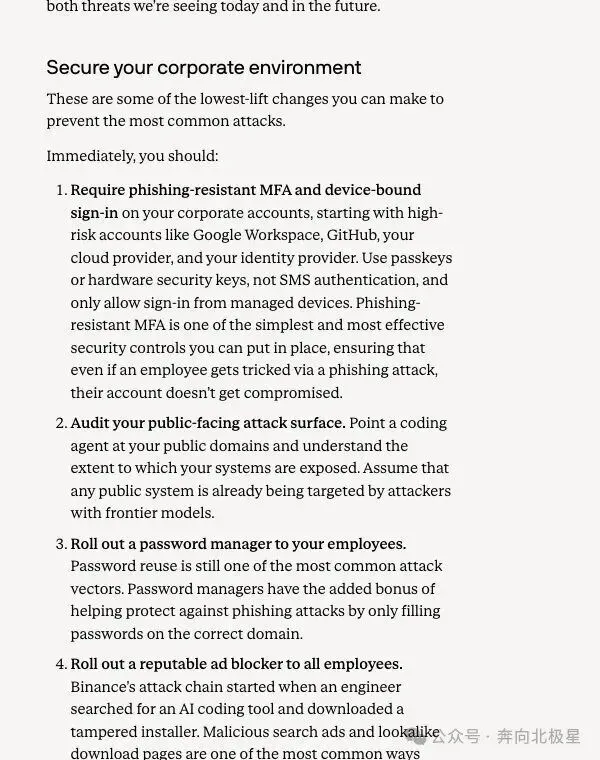
顺带把登录方式换结实些。原文建议用设备自带的指纹、面容或者硬件密钥,别再用短信验证码,也只允许受管理的设备登录。密码管理器也一起装上,它只在正确的网址上填密码,顺手挡掉一批仿冒页面。
下载慢半拍
原文说,搜索广告和长得像官网的下载页,是恶意软件摸到工程师电脑最常见的路子之一。Binance 那次,起点就是有人搜了个 AI 编程工具,下了份被改过的安装包。这个动作太日常了,谁都可能干。
新出的软件包等上七天再装,能挡住大部分接连冒出来的投毒。
Cognition 给的具体做法是给 npm、PyPI 这类包管理器设一个最短包龄,至少七天。恶意版本通常很快会被发现并撤下,等一等就能绕开大多数一波接一波的投毒。
另外把版本号写死,把那张记录版本的清单提交进仓库,让自动构建照着清单装,别每次都去拉最新的。听起来是开发团队的事,个人也能借用这个思路:装新工具先去官网,别点搜索结果里的广告位,别急着追当天刚发的版本。
官网还提了一条:给全员装上广告拦截器,把搜索广告和仿冒下载页挡掉一大半。至于更远的那一步,是慢慢清理用不上的依赖,少一个入口就少一处要盯的地方。
今天先做一件
清单往下还有不少:让日志真的留下来,给新管理员账号、异地登录、大批量导出这类动静设个提醒,这两件原文放在立刻要办那一档;把 AI 干活的机器挪到远端单独的环境里,才是三十天内可以补的事。
今天只挑一件最小的做,比攒一整套计划管用。
我建议就从那张插件单子开始。坐下来列一遍,删掉早就不用的,再看一眼剩下的哪些能碰你的文件。做完这一件,你手上就多了一道闸。
Cognition 在结尾写了句挺实在的话:这几周最严重的几起,拆开看都是早就知道的漏洞类型,加上一些基本疏忽。新漏洞还会一直来,有了更强的模型,它们被发现和利用得更快。官方最后还催了一句,今天就挑几条做掉。
不用把 AI 工具全卸了,也不用从此不敢用。该给的权限照给,只是给之前多问一句,它到底要拿这个权限去做什么。
这份清单原本是写给公司安全团队的,翻成个人版以后其实就剩几件小事:列插件、清钥匙、下载慢半拍。今天做一件,剩下的留到这个月里慢慢补。
你给 AI 工具开过最不放心的权限是哪个?评论区聊聊,我挑几个常见的下一篇拆开讲。
奔向北极星
每天分享 1 个普通人也能学会的 AI 小技巧
如果今天这篇对你有点用,顺手点个收藏,也欢迎转给同样在摸索的朋友。
我是 KREE,我们下篇见。