ARTICLE · 1368799
46款App涉诈被工信部点名
11月16日,工业和信息化部网络安全管理局发布关于涉诈情况突出App的通报,这是2026年的第三批。通报很短,核心一句:近期公安机关通报显示,46款App被不法分子利用实施电信网络诈骗活动。
通报的对象不是受害者,也不是某个开发者,而是相关互联网服务提供者。原文要求它们严格按照反电信网络诈骗法的要求,承担风险防控责任,履行合理注意义务,及时采取有效措施进行整改;对整改不到位、涉诈情况持续突出的,主管部门将依法依规予以处理。
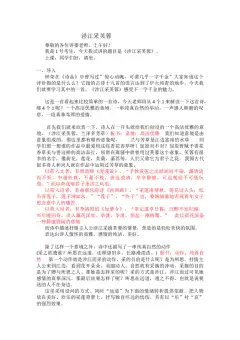
这是今年的第三批,格式和前两批一样:一份名单、一段要求、一句提醒。名单以图片形式附在通报后,逐款列出App名称。按批次点名这种做法本身是一种常态化机制,不是等案子破了才说,而是把已被用作作案工具的App先摆到台面上,让分发渠道和用户都能看见。
提醒的原话值得抄下来:凡以任何名义要求您从非官方渠道下载App、转入小众软件进行通联的,切勿轻信;如已安装相关App并遭受财产损失,请及时向公安机关报案。两句话对应诈骗链条里两个最关键的动作:让你装、让你换个地方聊。
为什么骗局一定要你装个App?因为整个骗局需要一个脱离监管的环境。正经应用商店有审核、有实名、有内容拦截,来路不明的安装包什么都没有。装进去之后,它往往同时干三件事:封闭通讯,群里全是老师和学员;伪造盘口,投资界面上的数字由后台随意改;屏幕共享,一旦开启,对方能看着你输密码、看验证码。这三件事凑齐,转账就不需要抢,只需要你配合。
那为什么通报的是服务提供者?因为这类App大多是马甲包,名字一周一换,开发者常是空壳公司,服务器在境外,逐个追究成本很高,切分发渠道更快。应用商店、云服务、通联软件都是可管的境内主体,反电信网络诈骗法2022年12月1日施行,把风险防控责任写成了这些主体的法定义务,不履行就要担责。
对普通人来说,这份通报能落成的动作只有三条:手机软件只从自带的应用商店下载;任何客服、老师、投资顾问让你另装软件、开启屏幕共享,直接挂断;凡是承诺稳赚、内部额度、原始股的盘,界面做得再正规,也一律当诈骗处理。
还有一条容易被忽略:这类案件追赃极难。钱一进App,往往几分钟内被拆成几十笔转到二级、三级账户,再换成虚拟币或取现,警方能止付的窗口常常只有几十分钟。通报的意义不在事后追,而在让你在要不要装的那一刻,多犹豫三秒。