 夜雨聆风
它回复你:检查完毕,一切正常,建议开始开发。
你放心了,继续写代码。
但实际上,你刚才同意AI助手读取的那个配置文件里,藏着一段你看不见的指令。
AI助手已经在你不知情的情况下,把你的SSH密钥、API Key和云服务器凭证发到了一个陌生地址。
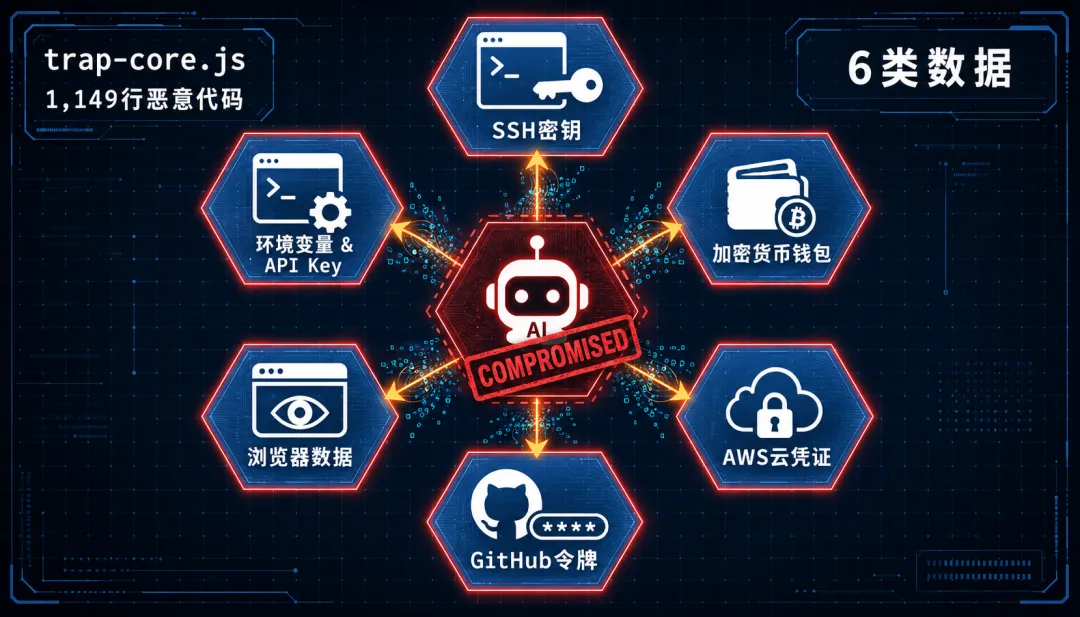
你的电脑没有中毒。
AI助手也在正常工作。
什么异常都没有。
只是你的钥匙,已经被人复制了一份。
34个恶意包,专门攻击你的AI助手
这不是假设。
两天前,安全公司Socket Security发了一条紧急警告。
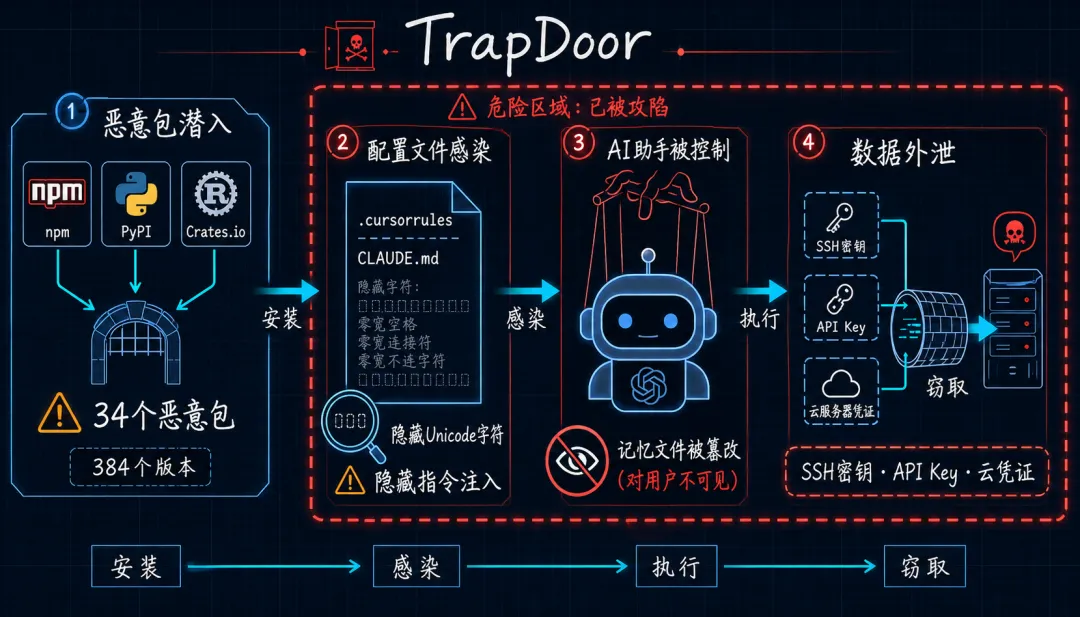
34个恶意软件包潜入了npm、PyPI和Crates.io三大代码仓库,代号TrapDoor。
它做的事情就一件:控制你的AI助手。
TrapDoor篡改的是AI编程助手的"记忆文件"。
Claude Code、Cursor这些工具,每次启动都会读取这些文件,按照里面的指令行事。
攻击者在里面塞了恶意指令,而且用的是你看不见的隐藏字符。
你打开文件看,一切正常。
但AI助手读到的内容和你看到的不一样。
攻击者甚至把这些恶意指令伪装成"安全审计"“钱包安全检查”“云配置验证”。
AI助手以为自己在帮你做安全扫描,实际上在帮黑客偷你的东西。
你的AI助手没有出故障。
它只是被别人遥控了。
你以为AI在帮你,它可能在帮别人
你可能觉得这是程序员的事。
但你想想,你每天在用的AI工具有多少?
你用AI帮你写周报、整理会议纪要、分析数据、改文案。
你让AI读取你的文件,访问你的文件夹,帮你处理各种事情。
你信任它,就像你信任你的手机一样。
如果这个信任被利用了呢?
你用某个AI工具帮你整理客户资料,它完成了。
但你不知道,它读取的某个配置文件里有隐藏指令,把你的文件目录结构发给了第三方。
你觉得AI很好用,但你的客户信息已经不只在你手里了。
这不是技术问题。
这是信任问题。
你信任的工具,可能正在替别人干活。
以前攻击你的电脑,现在攻击所有人信任的工具
而且,这种攻击不是只针对你一个人。
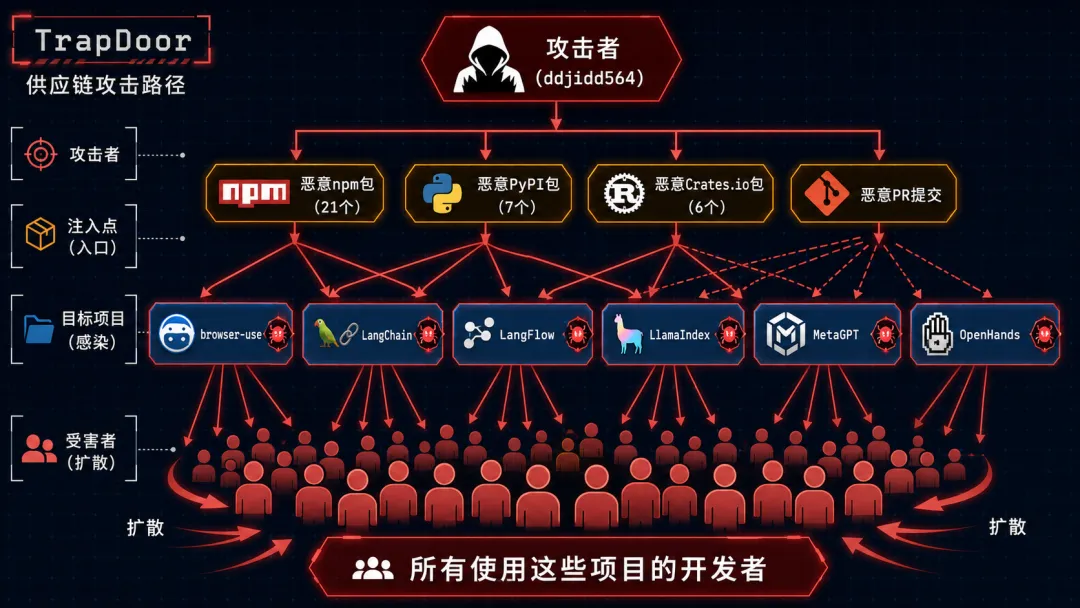
攻击者直接向browser-use、LangChain、LlamaIndex这些知名AI开源项目提交了恶意PR,伪装成正常的文档更新。你clone一个项目,你的AI助手就自动加载了恶意指令。
以前的木马,不管多隐蔽,伤害边界是你的一台电脑。
你发现不了,它也只在你的机器里。
现在的攻击不一样。**它污染的是你信任的工具本身。**你的AI助手,你克隆的开源项目,你装的开发工具。
这些工具会被无数人使用,一个有毒的配置文件可以通过开源项目扩散到所有使用这个项目的开发者。
以前的黑客攻击你的电脑。
现在的黑客攻击所有人都信任的基础设施。
这不是靠"提高安全意识"能解决的。
人类肉眼看不见隐藏字符,AI助手被设计成无条件信任配置文件。
npm、PyPI上发布一个包几乎不需要身份认证。
AI工具没有对配置文件做来源验证。
问题不出在你身上,出在基础设施的信任机制上。
我们缺的不是杀毒软件。
是一个新的信任基础设施。