 夜雨聆风
Claude Code 插件生态:Anthropic 正在给 AI 编程 Agent 建 App Store
25,200 stars,2,800 forks,上架 300+ 插件——这不是某个应用商店的成绩单,这是 Anthropic 官方插件市场上线后的数据。当 Cursor 还在做产品打磨、GitHub Copilot 还在迭代补全模型时,Anthropic 已经在布局 Claude Code 的「操作系统」层:让第三方开发者给 AI Agent 写扩展。
一个数字背后的野心
marketplace.json 有 2,701 行,注册了超过 300 个插件来源。其中 37 个由 Anthropic 内部维护(plugins/ 目录),16 个来自第三方合作伙伴(external_plugins/ 目录),其余通过 Git 引用指向全球开发者的仓库。
这不是一个简单的插件目录,而是一个有安全审查、版本锁定、自动扫描的发布平台。Anthropic 没有选择像 VS Code 那样开放注册,而是走了 iOS App Store 的路线——每个外部插件必须通过自动化的安全和隐私策略扫描才能上架。
插件长什么样:五个文件组成一个扩展
一个 Claude Code 插件的核心结构:
plugin-name/
├── .claude-plugin/
│   └── plugin.json      # 元数据,唯一必需文件
├── .mcp.json            # MCP 服务器配置(可选)
├── commands/            # 斜杠命令(用户手动触发)
├── agents/              # 子代理定义(自动触发)
├── skills/              # 技能定义(上下文触发)
├── hooks/               # 事件钩子(行为拦截)
└── README.md
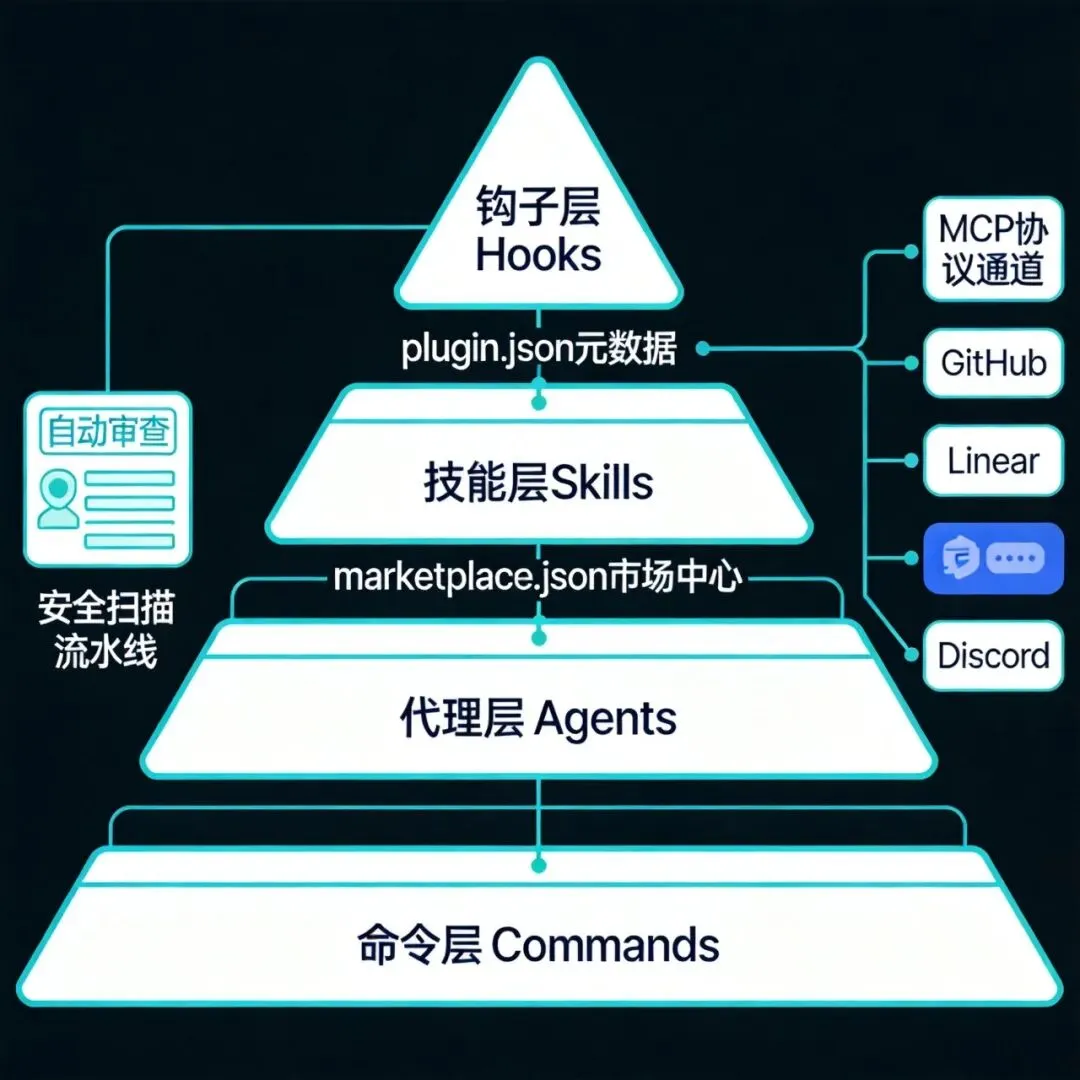
plugin.json 只有两个必需字段——name 和 description。极简的设计降低了入门门槛,但四个可选目录各自承担不同职责,组合起来能实现复杂的工作流。
这四层能力形成了一个清晰的金字塔:
| 层级 | 类型 | 触发方式 | 典型用途 |
|---|---|---|---|
| 命令 | /commit、/review |
用户手动调用 | 一次性操作 |
| 代理 | code-explorer、code-reviewer |
父代理按需派发 | 专项分析任务 |
| 技能 | hook-development、mcp-integration |
AI 根据上下文自动判断 | 上下文感知能力 |
| 钩子 | PreToolUse、PostToolUse |
事件驱动,自动执行 | 安全拦截、行为规范 |
四个最有代表性的插件
feature-dev:7 阶段功能开发流水线
这是仓库里最复杂的插件之一,定义了一个完整的功能开发工作流:发现 → 代码探索 → 澄清问题 → 架构设计 → 实现 → 质量评审 → 总结。
它派了 3 个专项代理:
| 代理 | 职责 | 特殊设计 |
|---|---|---|
code-explorer |
追踪执行路径,映射架构层级 | 并行实例,每实例探一个维度 |
code-architect |
设计实现方案,分析权衡取舍 | 必须给出替代方案 |
code-reviewer |
发现 Bug,置信度评分 | 只报告 ≥80 分的问题,控制误报 |
关键设计:人在回路。前四个阶段是只读分析,第五阶段(实现)必须等用户确认才动手。这防止了 AI 在没理解代码之前就开始改代码——一个在实际工程中反复出现的问题。
hookify:用 Markdown 写安全规则
传统方式下,给 Claude Code 写钩子需要编辑 hooks.json——一个嵌套的 JSON 结构,改错一个括号就全废了。Hookify 的创新是让开发者用 Markdown + YAML 前置元数据 定义规则:
---
event: bash
pattern: "rm\\s+-rf\\s+/"
action: block
message: "禁止递归删除根目录"
---
这条规则阻止危险的 rm -rf 操作。
底层是一个 300 多行的 Python 规则引擎,支持正则匹配、包含检测、相等比较等多种运算符,用 LRU 缓存编译后的正则表达式。规则创建后立即生效,不需要重启。
code-modernization:遗留系统改造流水线
这个插件定义了 6 阶段流程来处理遗留代码(COBOL、经典 Java、单体架构)的现代化改造:评估 → 映射 → 提取规则 → 方案摘要 → 改造/重设计 → 加固。
它定义了 5 个专家代理,其中 architecture-critic 被设计成对抗性审查者——默认持怀疑态度,专门找方案的漏洞。business-rules-extractor 从遗留代码中挖掘业务规则并标注源码位置,确保改造不丢失行为。test-engineer 编写表征测试来锁住现有行为,防止改造引入回归。
关键原则:永远不直接修改 legacy/ 目录,所有改造产出为补丁文件供人工审查。
plugin-dev:用插件开发插件
这是一个元插件——帮你开发其他插件。它包含 7 个专项技能(钩子开发、MCP 集成、插件结构、命令开发、代理开发、技能开发等),3 个验证脚本(validate-agent.sh、test-hook.sh、validate-hook-schema.sh),以及一个 create-plugin 命令,8 步走完从创建到发布的全流程。
技能文档采用渐进式披露设计:元数据始终加载 → 核心 SKILL.md 按需加载 → 参考文档和示例深入时加载。这控制了上下文窗口的占用——一个技能的文档可能超过 10,000 字,但 Claude 只在需要时才读取。
MCP 集成:三种接入方式
MCP(Model Context Protocol)是插件连接外部服务的通道。Claude Code 插件支持三种 MCP 服务器配置:
HTTP/SSE 直连(适合 SaaS 服务):
{
"github":{
"type":"http",
"url":"https://api.githubcopilot.com/mcp/",
"headers":{
"Authorization":"Bearer ${GITHUB_PERSONAL_ACCESS_TOKEN}"
}
}
}
命令行启动(适合本地工具):
{
"discord":{
"command":"bun",
"args":["run","--cwd","${CLAUDE_PLUGIN_ROOT}","start"]
}
}
Docker 容器(适合隔离环境):
{
"terraform":{
"command":"docker",
"args":["run","-i","--rm","-e","TFE_TOKEN=${TFE_TOKEN}",
"hashicorp/terraform-mcp-server:0.4.0"]
}
}
这三种方式覆盖了从云端 API 到本地命令行工具再到容器化服务的全场景。${CLAUDE_PLUGIN_ROOT} 和 ${CLAUDE_PROJECT_DIR} 两个环境变量保证了路径的可移植性——插件不会硬编码绝对路径。
安全防线:自动化策略扫描
Anthropic 对外部插件的安全审查不是人工审核,而是一套自动化流水线。
.github/workflows/scan-plugins.yml 的扫描流程:
| 检查项 | 不通过条件 |
|---|---|
| Hook 作用域 | 钩子监听所有会话事件(过于宽泛) |
| 未公开遥测 | 存在未声明的网络请求 |
| 行为一致性 | 插件描述与实际行为不符 |
| 恶意代码 | 检测到恶意模式 |
| 隐私违规 | 收集未声明的用户数据 |
扫描结果有 30 天缓存(TTL),避免重复扫描未变更的插件。版本通过 SHA 哈希锁定——marketplace.json 中每个外部插件都记录了源仓库的 commit SHA,确保安装的是经过审查的版本,不会因为上游更新而引入风险。
谁在做插件:生态全景
当前 300+ 插件的来源可以分为几类:
| 类别 | 代表插件 | 比例 |
|---|---|---|
| 语言支持 | typescript-lsp、pyright-lsp、rust-analyzer-lsp 等 13 种 | ~12% |
| 开发工作流 | feature-dev、code-review、pr-review-toolkit | ~15% |
| 外部服务集成 | github、linear、asana、discord、firebase | ~25% |
| 代码质量 | security-guidance、code-simplifier、hookify | ~10% |
| 创意/设计 | cwc-makers、frontend-design | ~5% |
| 其他 | playground、session-report、math-olympiad | ~33% |
语言服务器(LSP)插件是一个巧妙的设计——安装对应语言的 LSP 插件后,Claude Code 就能获得精确的类型检查、跳转定义、查找引用能力,而不需要自己解析代码。
技术栈与工程实践
整个仓库的技术栈分布:Python 31.6%(钩子脚本和工具)、TypeScript 28.9%(MCP 服务器)、HTML 19.5%(Web 界面)、Shell 13.0%(验证脚本)、JavaScript 7.0%。
值得注意的工程实践:
代理描述的模板化。所有代理的 description 字段都以 "Use this agent when..." 开头,并包含 <example> 块。这不是风格偏好,而是触发可靠性的工程问题——Claude 根据描述决定何时派发代理,描述的精确程度直接影响触发准确率。
置信度过滤。code-reviewer 代理给每个发现的 Bug 打分(0-100),只报告 ≥80 分的结果。这控制了 AI 审查的误报率——在实际工程中,误报过多比漏报更危险,因为开发者会开始忽略所有告警。
只读分析原则。分析类插件(code-review、claude-code-setup、feature-dev 的前四阶段)严格不修改文件。它们只输出建议和结论,修改操作留给用户确认后执行。
这个项目最值得学什么
Claude Code 插件生态展示了一种平台化 AI Agent 的设计哲学:
AI 编程工具的竞争已经从"谁的模型更强"进入到"谁的生态更厚"。Anthropic 选择先建市场再填内容——37 个内部插件覆盖核心场景,300+ 外部插件形成长尾。插件结构极简(两个必需字段),但能力完备(命令、代理、技能、钩子四层),安全审查自动化(策略扫描 + SHA 锁定)。
这种"最小接口 + 最大安全"的平台设计,比 VS Code 扩展市场更克制,比浏览器插件商店更严格。它不是第一个插件生态,但可能是第一个为 AI Agent 设计的插件生态。
参考链接
| 资源 | 链接 |
|---|---|
| GitHub 仓库 | https://github.com/anthropics/claude-plugins-official |
| Claude Code 插件文档 | https://code.claude.com/docs/en/plugins |
| 示例插件 | https://github.com/anthropics/claude-plugins-official/tree/main/plugins/example-plugin |
关注公众号,获取更多技术项目深度分析