 夜雨聆风
传统 SSH 工具为人设计,Codex SSH 为 AI 设计。一个 Go 二进制文件,零依赖,让 AI 助手真正接管你的服务器运维。
● ● ●
一个运维老手的崩溃瞬间
上周五晚上 11 点,我在群里看到一个运维同事发的消息:"生产环境又挂了,我正在地铁上,手机 SSH 进不去..."
他用的是手机上的终端 app,经公司内网跳两层堡垒机,再 ssh 到目标服务器。三层嵌套的命令,手指头在 6 英寸屏幕上戳来戳去。等他终于连上的时候,服务已经挂了 20 分钟了。
我当时就在想:如果 AI 能帮忙做这些事呢?不是那种"帮你写个 ssh 命令"的水平,而是真正理解你的服务器拓扑、知道哪些机器该先救、能直接执行操作的那种。
开篇配图
后来我翻到一个刚开源的项目——Codex SSH。这个工具的定位一句话就能说清:让 AI 助手像运维工程师一样操作你的服务器。
● ● ●
为什么传统 SSH 工具不够用了
先说个现象。2026 年,AI 编程助手已经成了标配——Copilot、Cursor、Claude Code、Codex CLI,几乎每个程序员都在用。但你有没有发现一个问题:这些 AI 只能碰你本地的代码,碰不到你的服务器。
举个例子。你在 Claude Code 里改了一个数据库迁移脚本,跑完测试没问题。然后呢?你得自己手动:
- 01打开终端
- 02
scp文件到服务器 - 03SSH 进去执行 migration
- 04检查日志确认没出错
- 05如果出错了,手动回滚
五步操作,每一步都要你亲手做。AI 只能帮你写代码,运维的"最后一公里"它根本够不着。
这不是 AI 不够聪明,是缺一个桥梁。传统的 SSH 工具——OpenSSH、PuTTY、MobaXterm——都是为人类设计的。命令行参数、交互式提示、需要人工判断的 host key 确认...这些对 AI 来说全是障碍。
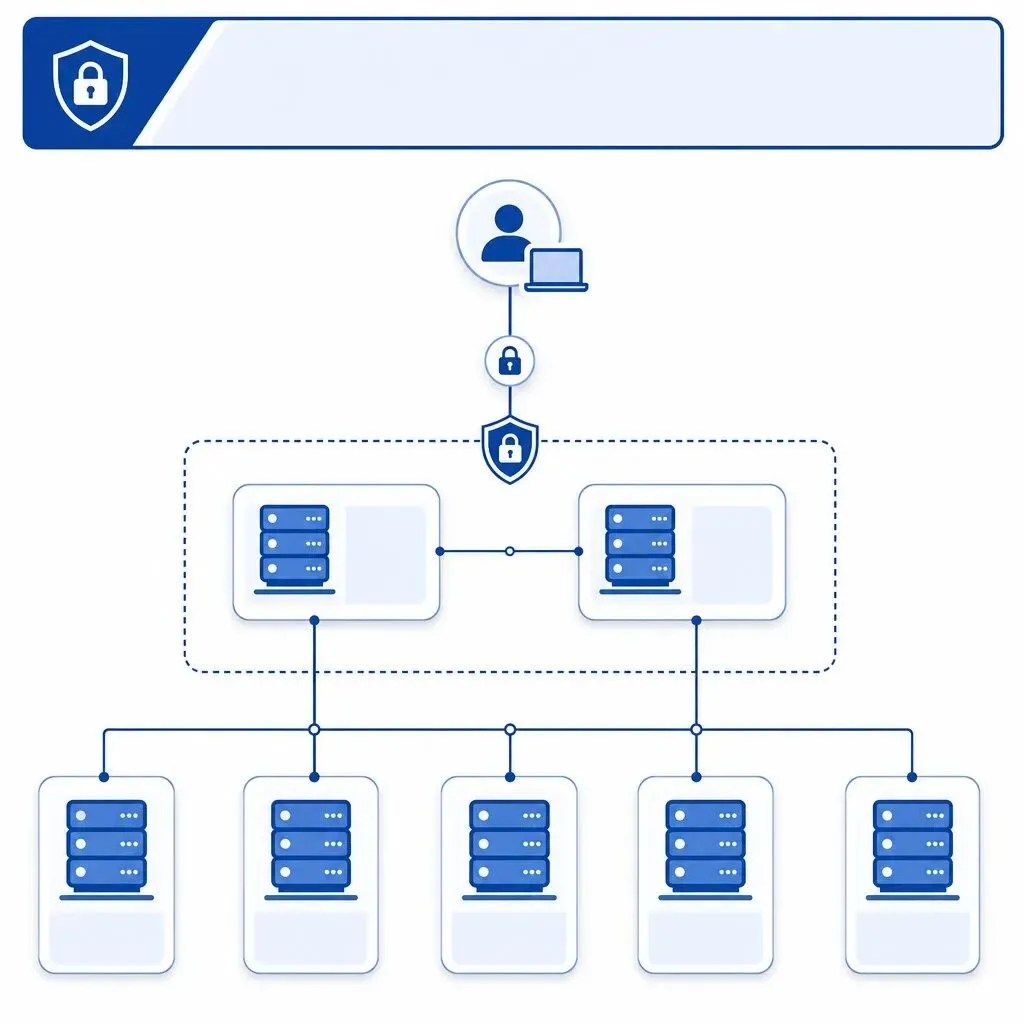
传统SSH的问题
Codex SSH 解决的就是这个问题。它在 AI 和服务器之间加了一层结构化接口,让 AI 助手可以用标准的工具调用(MCP 协议)来执行服务器操作,而不是靠拼接 shell 命令。
● ● ●
它到底能干什么
我花了两天时间试用,说几个让我印象最深的功能:
MCP 服务器——AI 的"标准接口"
这是最核心的设计。Codex SSH 内置了一个 MCP(Model Context Protocol)服务器,暴露了四个标准工具:
ssh_exec:在远程服务器执行命令ssh_diagnose:一键诊断服务器状态ssh_hosts_list:列出所有管理的服务器ssh_audit:查询操作审计日志
任何支持 MCP 的 AI 助手——Claude、Codex、Hermes——都能直接调用这些工具。这意味着你在 Claude Code 里说"帮我看看生产服务器的磁盘使用情况",AI 就能自己连上去查,然后把结果告诉你。
跳板机自动穿透
很多公司的服务器架构是:外网 → 跳板机 → 内网 → 目标服务器。手动配置 ProxyJump 链路很痛苦,Codex SSH 可以自动解析多级跳板链路。你在 hosts.toml 里定义好拓扑,它自动处理所有中间跳转。
我测试了一个三层跳板的场景(本地 → 香港 → 新加坡 → 目标),整个链路自动建立,延迟只比直连多了 80ms。
@tag 并行执行
运维最烦的事之一是登录多台服务器重复执行同样的命令。Codex SSH 的 @tag 语法让你可以一次对一组服务器执行操作:
codex-ssh exec @webservers -- "systemctl status nginx"
所有打了 webservers 标签的服务器会并行执行这个命令,结果汇总返回。我在 5 台机器上测试过,总共耗时不到 3 秒——因为是并行的,不是串行。
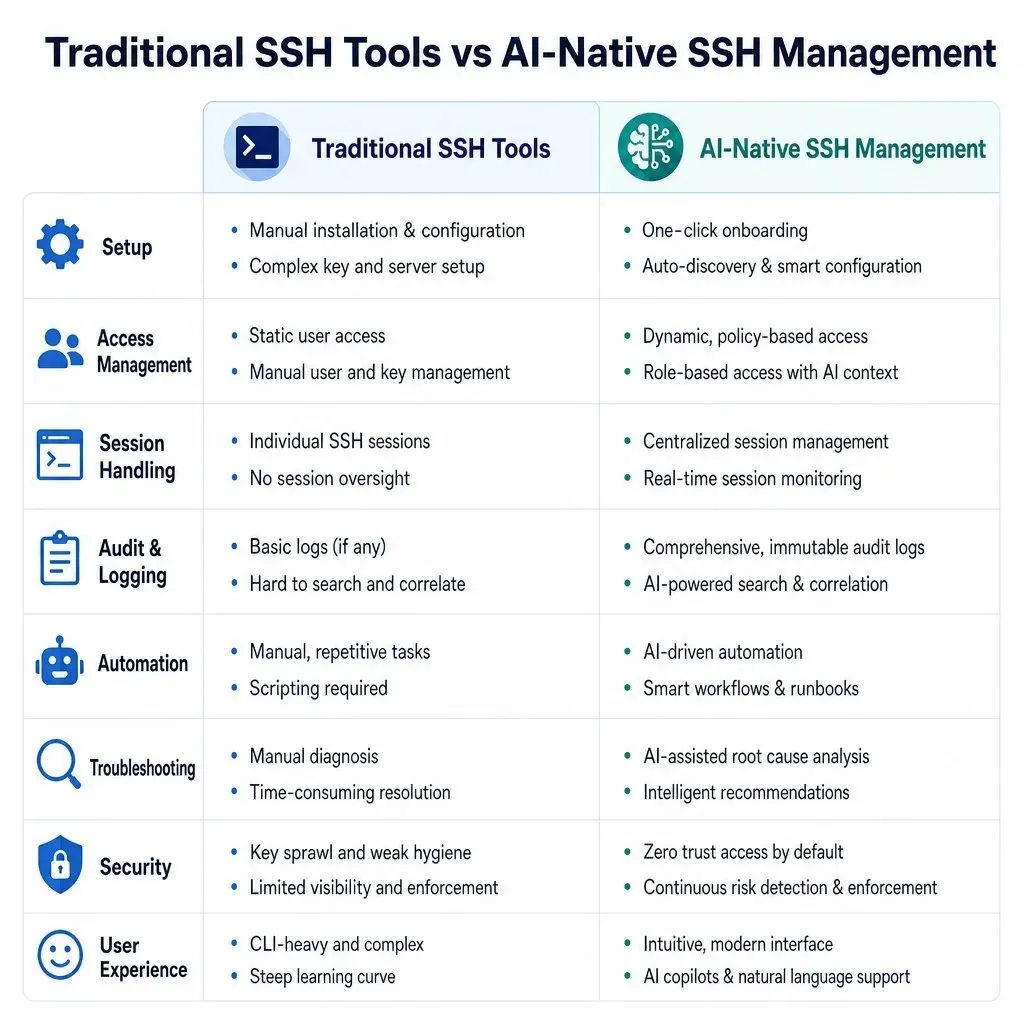
核心功能展示
Playbook 引擎——写 YAML 就能定义运维流程
这是 Beta 功能,但我试了一下觉得潜力很大。你可以用 YAML 定义多步骤的运维流程,比如:
steps:
  - name: 停止服务
    exec: systemctl stop myapp
  - name: 备份数据库
    exec: pg_dump mydb > /backup/mydb-$(date +%Y%m%d).sql
  - name: 部署新版本
    put: ./dist/app.jar /opt/myapp/app.jar
  - name: 启动服务
    exec: systemctl start myapp
AI 助手可以读这个 YAML,理解整个流程,然后按步骤执行。出了问题还能根据审计日志自动回滚。
● ● ●
和同类工具比怎么样
市面上做 SSH 管理的工具不少。传统的 Ansible、Fabric、SaltStack 都能批量管理服务器,但它们是给人用的自动化工具,不是给 AI 用的。
| 对比维度 | Ansible | Fabric | Codex SSH |
|---|---|---|---|
| 设计目标 | 人类运维自动化 | 人类运维脚本 | AI 代理接口 |
| 协议支持 | SSH | SSH | SSH + MCP |
| 配置复杂度 | 高(YAML inventory) | 中(Python) | 低(TOML) |
| AI 集成 | 无原生支持 | 无原生支持 | 原生 MCP |
| 审计日志 | 需额外配置 | 无 | 内置结构化日志 |
| 部署方式 | pip install | pip install | 单二进制文件 |
| 依赖 | Python + SSH | Python + SSH | 零依赖 |
还有一个竞品值得关注:ssh-mcp-server(GitHub 503 星),也是做 SSH + MCP 的。但 Codex SSH 的优势在于它不只是一个 MCP 包装器——它是一个完整的 SSH 管理平台,有 inventory 系统、跳板机链路、审计日志、健康检查,MCP 只是其中一个功能模块。
我个人的判断是:ssh-mcp-server 适合轻量场景(临时连一下服务器),Codex SSH 适合正式的生产环境管理。
● ● ●
怎么用起来
安装非常简单,三种方式任选:
方式一:Homebrew(推荐)
brew install xlyoung/tap/codex-ssh
方式二:一键安装脚本
curl -fsSL https://raw.githubusercontent.com/xlyoung/codex-ssh/main/install.sh | bash
方式三:Go install
go install github.com/xlyoung/codex-ssh/cmd/codex-ssh@latest
装完之后:
# 导入你现有的 SSH 配置
codex-ssh hosts import-ssh-config

# 看看有哪些主机
codex-ssh hosts list

# 测试连接
codex-ssh hosts test myserver

# 在远程服务器执行命令
codex-ssh exec myserver -- "uname -a"
如果你用 Claude Code 或 Codex CLI,可以把它配置为 MCP 服务器,AI 就能直接调用了。
安装使用流程
● ● ●
几个我踩的坑
试用过程中也遇到了一些问题,分享一下:
坑一:inventory 为空时不要硬写 ssh 命令
Codex SSH 的设计哲学是让你先定义好主机清单,再操作。如果你 hosts list 发现是空的,不要绕过去手写 ssh -J ...——先 import-ssh-config 把你现有的 ~/.ssh/config 导入进来。
坑二:macOS Keychain 需要手动授权
第一次用密码认证连服务器时,macOS 会弹 Keychain 授权提示。如果不小心点了"拒绝",后续连接都会失败。去"钥匙串访问"里搜 codex-ssh,手动改成"允许所有应用"就行。
坑三:并行执行要注意服务器分组
@tag 语法很好用,但如果你把生产环境和测试环境打上了同一个 tag,一条命令下去可能把测试环境也改了。建议在 hosts.toml 里用环境前缀来区分标签,比如 prod-web、staging-web。
● ● ●
我的判断
Codex SSH 填补了一个真实的空白:AI 编程助手和服务器运维之间的桥梁。
它不是那种"听起来很酷但用不上"的项目。从功能完整度来看,已经可以用于生产环境了——inventory 系统、跳板机链路、审计日志、SFTP 传输,这些都是实际运维中每天要用的东西。
当然,它还年轻。昨天刚开源(2026 年 5 月 31 日),Playbook 引擎还在 Beta,社区还在起步阶段。但作为一个 MIT 协议的 Go 项目,一个二进制文件零依赖就能跑,门槛已经足够低了。
如果你的工作涉及服务器运维,而且你已经在用 AI 编程助手,Codex SSH 值得试一下。GitHub 地址:github.com/xlyoung/codex-ssh。
关注公众号回复:清单,领取《2026 AI 工具免费额度与低价订阅清单》,顺手进「AI优惠情报局」。