ARTICLE · 1001314
OpenClaw 2.0!“史上最大”更新!可能是它最后一次证明自己的机会了!
你可能已经很久没听到OpenClaw的消息了。
这只被国内网友戏称为"龙虾"的开源AI助手,2025年底横空出世,100天GitHub Star从零飙到25万,一度超越React成为增长最快的开源项目。深圳华强北的Mac mini因为它缺货加价,499块上门安装的服务供不应求,腾讯百度字节全出了衍生版本——那场面,说"全民养龙虾"一点不夸张。
然后,它突然安静了。
从7月中旬的2026.7.1版本之后,OpenClaw整整停更了7周。中间原本定了8月18号发新版,结果最后一天又临时跳票,理由是测试时发现老用户升级会把Agent配置搞坏。熟悉这个项目的人可能已经见怪不怪了——"更新极快,但你永远不知道下一次升级还能不能正常启动",这几乎成了OpenClaw最著名的标签。
但这次不一样。8月31日,OpenClaw正式发布v2026.8.1,团队直接叫它"OpenClaw 2.0"。
数据摆出来你就知道这7周他们在干嘛:933位贡献者参与,其中569人是第一次给OpenClaw写代码,累计超过1.6万个Pull Request。团队成员Hannes Rudolph说,单这一个版本的PR,就接近项目历史全部合并PR的50%。
官方博客的标题更有意思——《OpenClaw 2.0, Accidentally》。
不小心搞出了2.0。
本来只想简化安装,最后把整个项目重做了一遍
创始人Peter Steinberger说,团队最初的计划特别朴素:简化安装流程,重做浏览器端的界面。结果做着做着发现,只换一层皮根本没用——Session、Memory、Plugin、Automation、Gateway之间的兼容问题盘根错节,改一个地方就牵出一堆bug。
于是改动一路深入到底层。
最终2.0几乎重做了所有模块:安装、消息、记忆、技能、模型管理、自动化、浏览器控制、原生客户端、插件、安全、Session系统,甚至连发布流程本身都一起重构了。底层存储从文件系统迁移到了SQLite数据库,删掉了一套重复的记忆系统(大约5万行代码),本地模型引擎从node-llama-cpp换成了托管的llama-server,上下文长度默认提升到64K。
Peter还透露了一个有趣的细节:过去两个月,团队一直在用OpenClaw开发OpenClaw。一开始大家各自在本地用Coding Harness,后来逐步迁移到共享的Agent team.openclaw.ai,Agent知道每个成员在做什么,能调度不同Session和机器。
Build OpenClaw with OpenClaw。有点套娃,但确实酷。
三个核心难题:记忆、权限、持续运行
说了这么多,2.0到底解决了什么?归结起来就三件事。
第一,记忆。 这可能是OpenClaw 1.0时代最让人抓狂的问题。Agent不是不会干活,而是干了几周之后你会发现,很多事情还是得反复解释,不同Session之间信息容易断掉,隔几天就得重新交代一遍背景。
2.0引入了Active Memory机制,Agent可以在新会话中调用过去对话的相关上下文。更关键的是Background Memory Consolidation——模型会在后台自动整理长期记忆,把真正值得保留的信息提升到长期存储,同时留下来源信息和所谓的"梦境日记"(Dream Diary)。官方的比喻很形象:Agent在睡觉时整理白天的记忆。
Peter自己也承认,记忆这个问题目前没有人真正解决。OpenClaw现在的思路是把"发生过什么"和"什么值得长期记住"分开处理。至少方向是对的。
更进一步的还有Automatic Self-learning:Agent完成任务后,能总结可复用经验,通过安全检查后形成新的Skill,或者改进已有Skill。完成任务不只是交差,还把方法留下来了——这恰恰是当初Hermes Agent快速出圈的核心能力之一。
第二,安全。 说白了,这是OpenClaw的"阿喀琉斯之踵"。
一个能访问文件系统、浏览器、终端的Agent框架,权限大得吓人。2026年初SecurityScorecard的报告显示,全网有超过4万个公开暴露的OpenClaw实例,其中35.4%存在已知漏洞。更狠的是ClawHavoc事件——有人往官方插件市场ClawHub里塞了1,184个恶意"技能",占整个目录的20%,传播macOS数据窃取木马。国内甚至因此爆发了一波"禁虾潮",高校和券商等核心场景全面禁用。
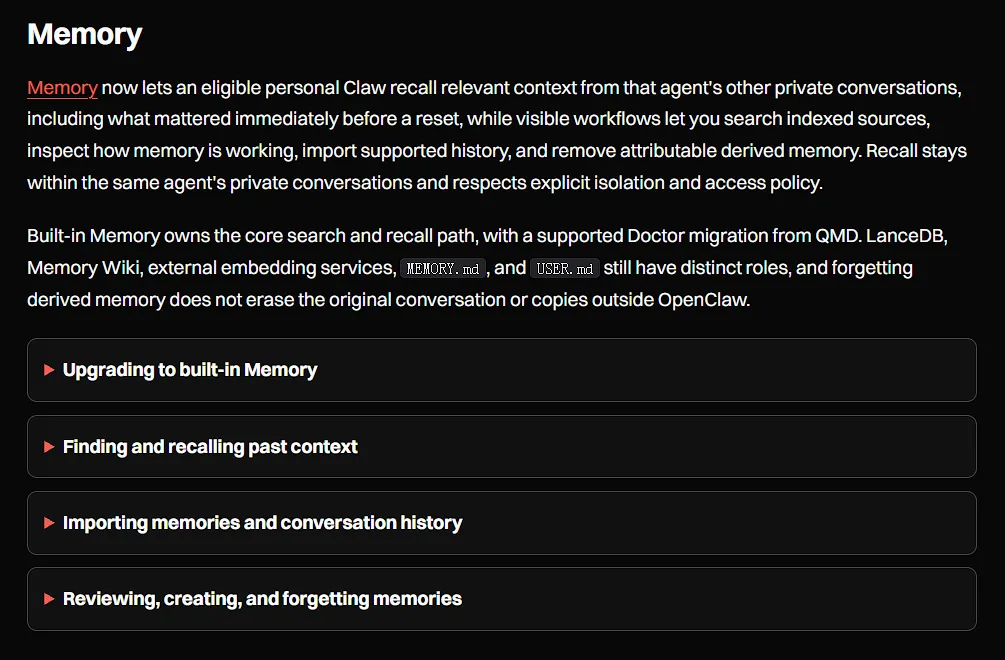
2.0的安全改动是系统性的:
Private Credential Request——Agent需要密码或Token时,通过遮罩输入界面向用户索取,敏感信息全程不进入聊天记录和模型上下文。这个直接封堵了此前反复出现的"API Key被写进对话历史然后泄露"的问题。
周期性自动化任务只能针对获批的具体操作复用授权,操作变了就得重新审批。第三方插件安装前强制展示能力、来源和版本信息。新增的openclaw security audit命令可以一键检查入站访问、工具影响半径、网络暴露和插件白名单。
不过官方也很坦诚地在文档里标注了:这些团队协作功能是信任环境下的权限管理,不是对抗恶意租户的安全隔离。多家企业共用一个OpenClaw实例的话,仍然不能掉以轻心。
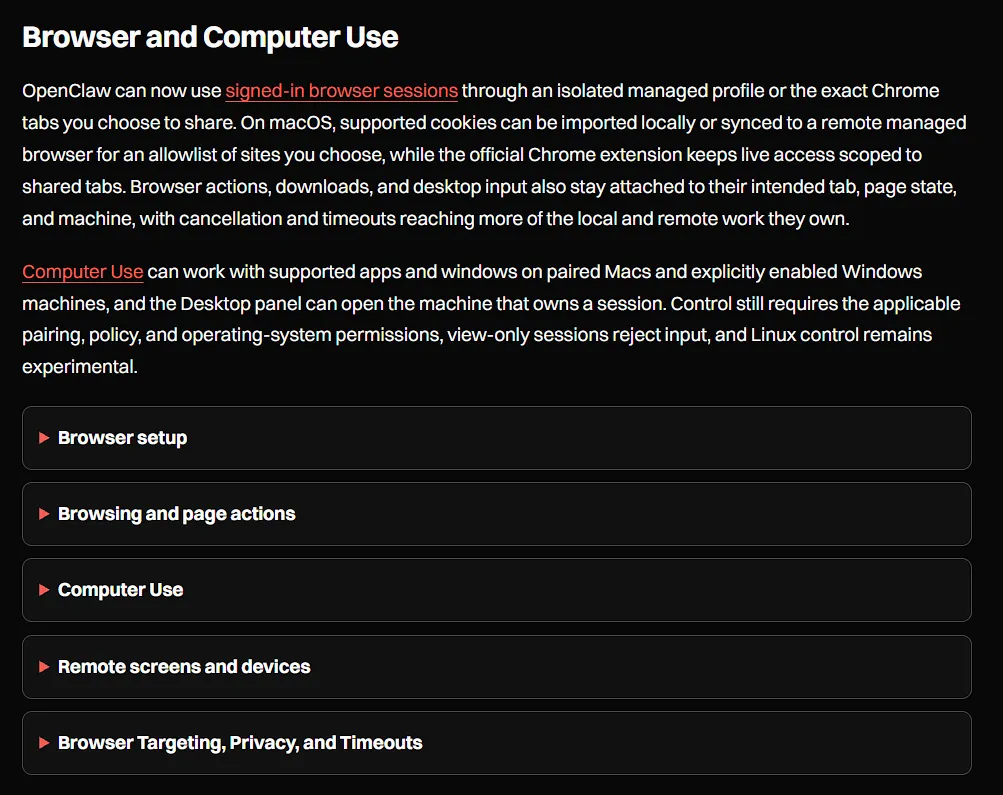
第三,Session不再被困在一台电脑里。
Shared Cloud Sessions让团队成员可以进入同一个任务,查看Agent已完成的工作,在保留上下文的情况下接手继续。更实用的场景是会话迁移——一项工作可以先在Mac上开始,随后交给云端机器执行,云端闲置后休眠,有新消息再唤醒。
手机配对也改成了QR码扫码,区分完全访问和受限访问。
安装体验:从劝退到丝滑
2.0还有一个容易被忽略但极其重要的变化:安装流程。
以前的OpenClaw对技术用户很友好,但"每增加一项自由度,就多一个需要理解的配置项"。普通用户光是配API密钥就能被劝退。
新版彻底换了思路:引导式安装程序先扫描你机器上已有的AI服务订阅、API密钥和本地模型,能自动处理的尽量自动处理,暂时用不上的设置直接移出初始安装。官方默认使用GPT-5.6模型,大量配置项交给用户在日常对话中逐步完善。
先让龙虾跑起来,再让它自己帮你配好剩下的。这个设计思路的转变,比任何功能更新都更能说明OpenClaw在心态上的变化——它不再只是一个给开发者折腾的玩具,而是想让普通人也能用起来。
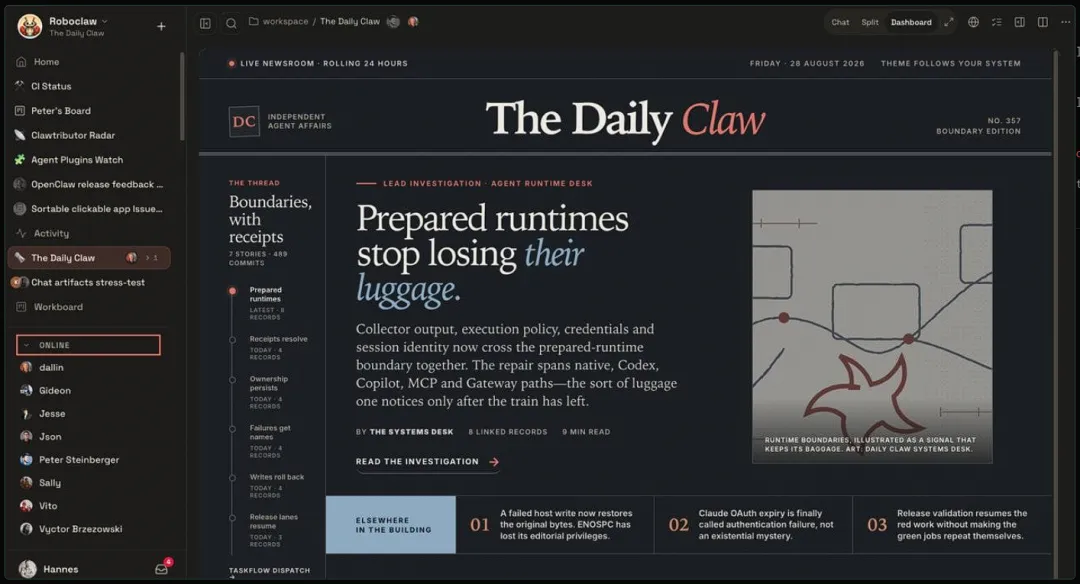
OpenClaw 2.0确实是一次有诚意的更新,三个核心问题都踩在了痛点上。但我有两个担忧。
一是生态节奏。OpenClaw过去几个月热度下降是不争的事实,Claude Code、Codex等新工具已经分流了大量早期用户。2.0能不能把这些人拉回来?不好说。记忆和安全确实是刚需,但对于已经换了工具的人来说,迁移成本也是真实的。
二是安全的根本性问题。2.0的安全改进很扎实,但OpenClaw的本质是一个拥有极高权限的本地Agent——它能读你的文件、操作你的浏览器、访问你的终端。只要这个架构不变,安全风险就永远存在。2.0能做到的是大幅缩小出事的概率和影响范围,但无法从根本上消除风险。
不过话说回来,933个人、16,000个PR、7周打磨——这至少说明OpenClaw团队在认真做事,而不是像某些项目一样蹭完热度就跑。
这只龙虾还能不能继续红,2.0可能是最后一个证明自己的机会了。
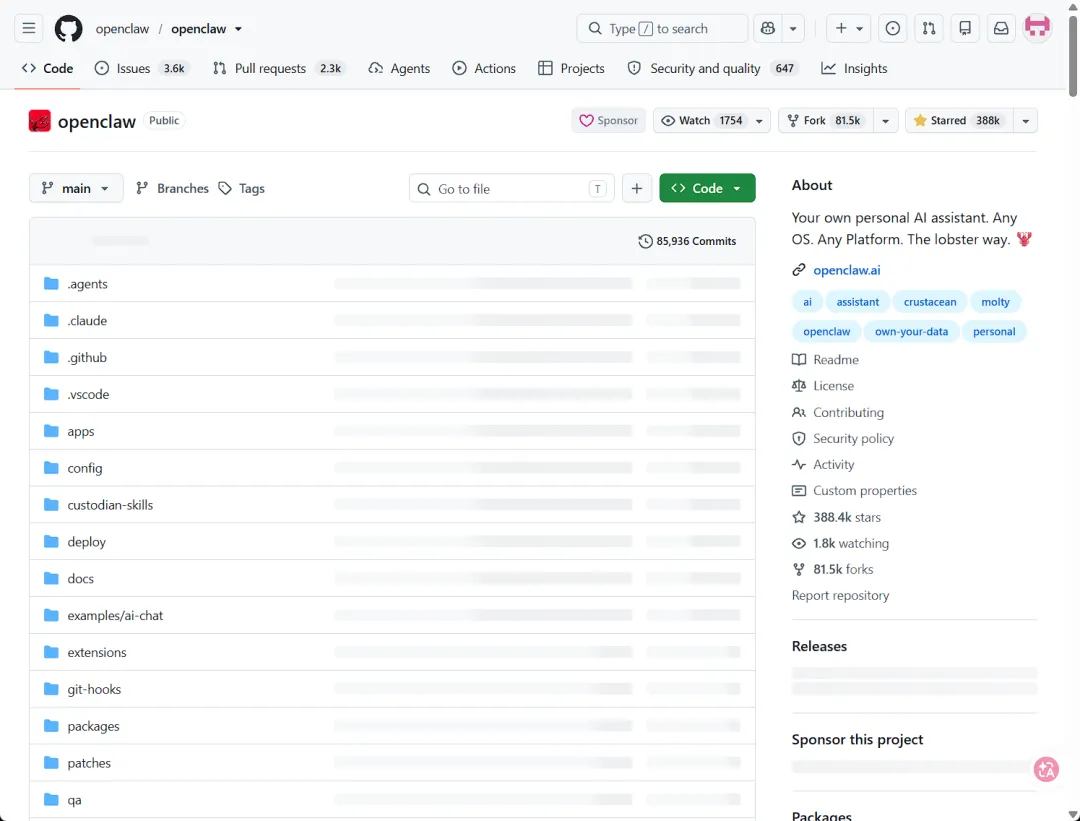
GitHub地址:https://github.com/openclaw/openclaw
往期精选
OpenAI都在用的实时语音框架,支持300+模型,开源免费随便改!
22300星!上传PDF秒变互动课!清华开源多Agent课堂!
一句话出架构图!支持PR前后对比!archify覆盖了你99%的画图需求!
MIT开源、免费、511节课:这可能是GitHub上最完整的AI工程师养成路线图
每月白嫖74亿Token!它把全球34家AI平台的免费额度"缝"成了一个统一接口!
追踪AI前沿,深挖GitHub宝藏。
用优质内容陪你成长,
点击关注,携手启航。