ARTICLE · 1005887
OpenClaw 2.0 发布:1.6 万个 PR,把个人 Agent 推向多人协作
OpenClaw 2.0 正式发布,版本号为 v2026.8.1。
这是项目迄今最大的一次更新:933 名贡献者参与,其中 569 人是首次提交;整个版本包含超过 1.6 万个 Pull Request,约占 OpenClaw 历史合并 PR 的一半。
但规模不是这次升级最重要的部分。
OpenClaw 原本更像一个需要自己配置的本地 AI 助手。2.0 重做安装、浏览器界面、会话存储和多人协作后,它正在变成一个以对话为入口、可以跨设备运行并由多人接手的 Agent 工作台。
OpenClaw 2.0 的真正变化,是从“我的 Agent”走向“我们共同使用的 Agent”。
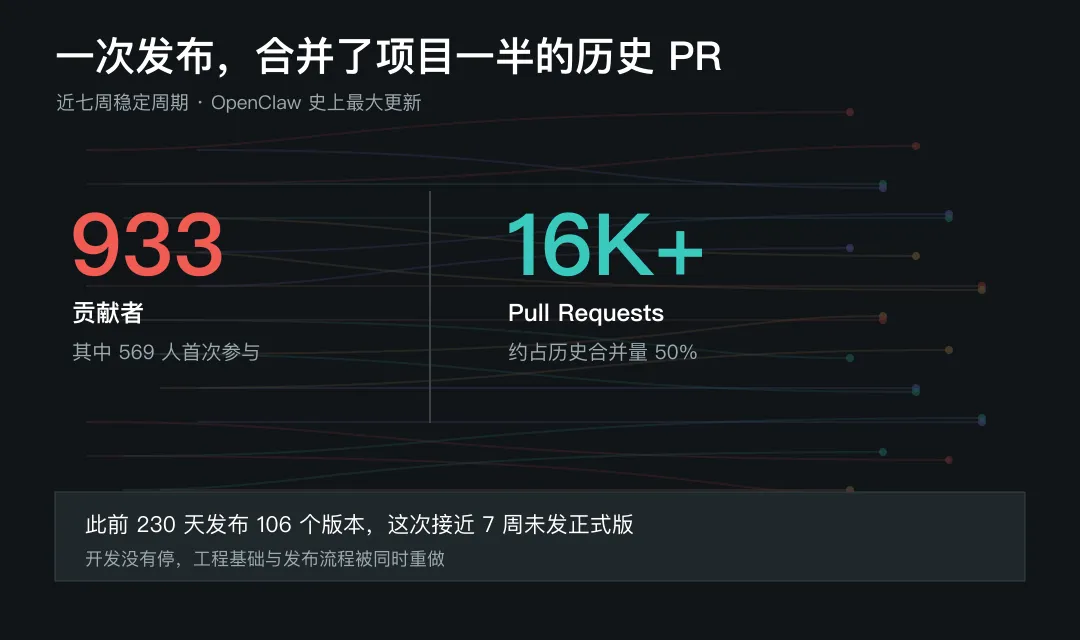
OpenClaw 此前在 230 天内发布了 106 个版本,大部分版本间隔只有一两天。
这次团队反常地接近七周没有正式发布。原因不是开发变慢,而是贡献速度已经超过原来的工程基础和发布流程,团队不得不同时重做产品与交付体系。
从官方披露看,这轮更新几乎触及所有模块:安装、消息、记忆、Skills、模型、自动化、浏览器、原生应用、插件、安全和大量底层修复。
933 名贡献者里有 569 名首次参与者,说明 OpenClaw 的演进已经不再主要依赖一个小团队。
这既是优势,也是风险。开源社区能快速覆盖不同平台和使用场景,但一次吸收超过 1.6 万个 PR,也意味着回归测试、升级兼容和供应链审查的压力显著上升。
安装不再从“填配置”开始
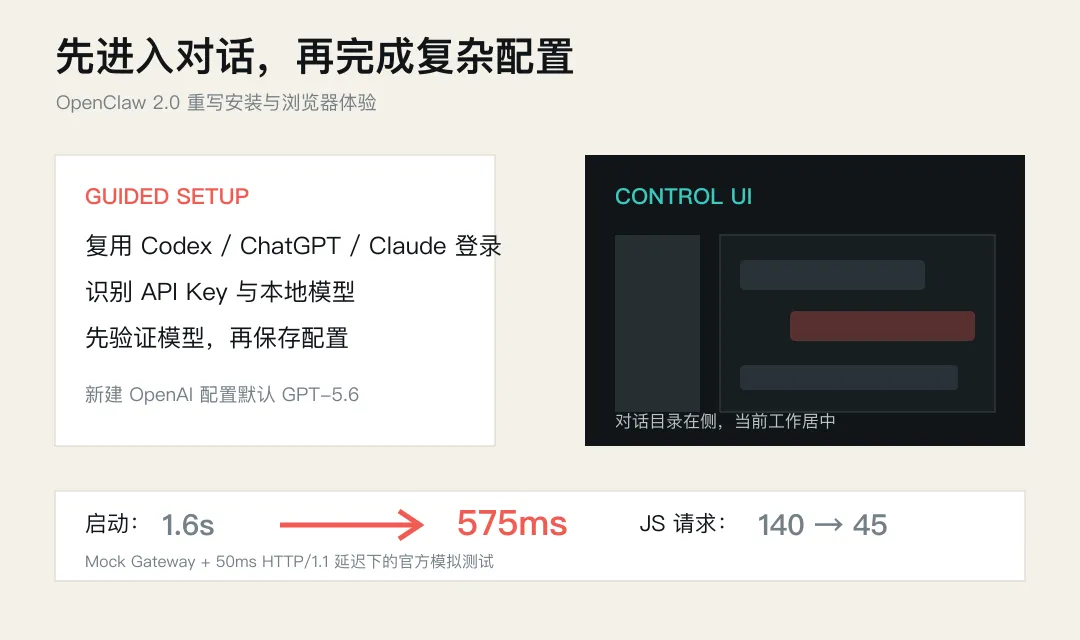
2.0 首先重写了新用户安装流程。
引导程序会优先查找电脑上已有的 AI 访问方式,包括经过验证的 Codex、ChatGPT 或 Claude CLI 登录,API Key,以及符合条件的 Ollama、LM Studio 本地模型。
系统会先验证所选模型能否正常回答,再保存模型与凭据。对于全新的 OpenAI 配置,默认模型改为 GPT-5.6。
这里要注意:GPT-5.6 是“新建 OpenAI 配置”的默认值,不代表 OpenClaw 全局绑定 OpenAI。用户仍然可以使用 Anthropic、本地模型或其他提供商。
浏览器端也从 Overview 页面改为对话优先:左侧是会话目录,中间直接进入当前对话,设置和告警被移到需要时再打开的位置。
官方模拟测试中,在 Mock Gateway 和 50 毫秒 HTTP/1.1 延迟条件下,JavaScript 请求从 140 个降至 45 个,启动时间从约 1.6 秒缩短到 575 毫秒。
这组数据证明前端负载明显下降,但它是受控测试结果,不等于每台设备、每种 Gateway 部署都能稳定达到 575 毫秒。
SQLite 与共享会话,改变了产品边界
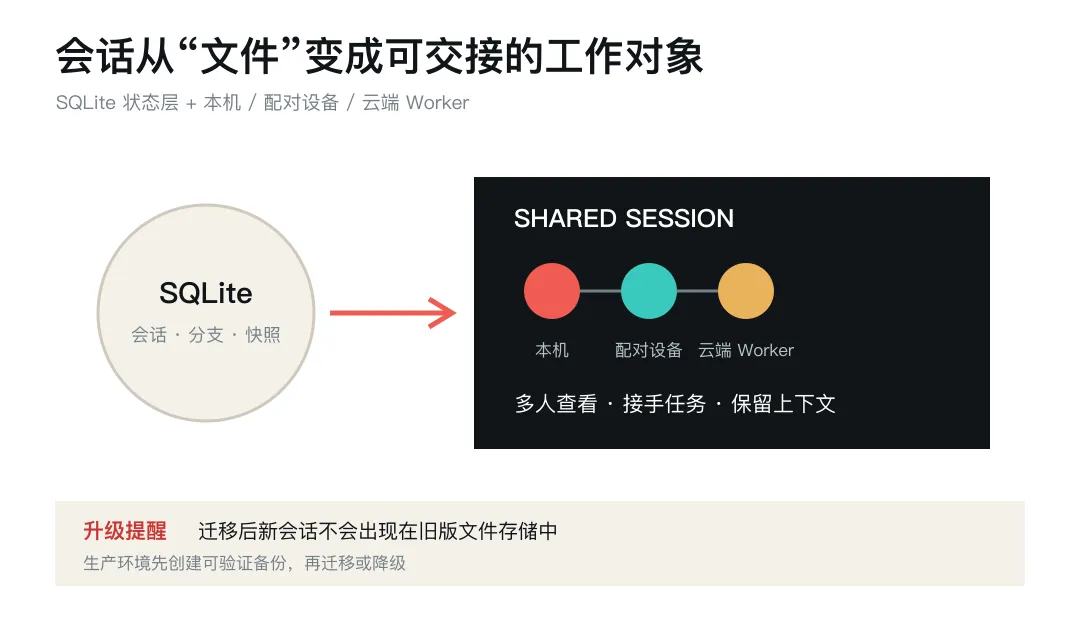
OpenClaw 2.0 把会话和对话记录从文件式存储迁移到 SQLite。
这不只是换了一个数据库。SQLite 让会话索引、分支、恢复、跨端同步和可验证快照更容易形成统一的数据层,也为多人协作提供了可靠基础。
新加入的共享云会话允许团队成员进入同一项工作、查看实时进度、接手任务,并在交接时保留原有上下文。会话也可以在本机、配对设备和云端 Worker 之间移动。
这意味着 Agent 不再只是一段“我和模型的私聊记录”,而开始成为可以分配、观察和交接的工作对象。
不过,SQLite 迁移带来一个实际升级风险:升级后创建的会话不会自动出现在旧版文件存储中。 官方要求用户在升级前创建经过验证的备份;如果需要降级,应先用当前 CLI 恢复归档的旧版记录。
因此,生产环境不适合直接覆盖升级。先备份、验证迁移,再决定是否切换,是更稳妥的做法。
安全数字好看,但不能叫“不会被攻破”
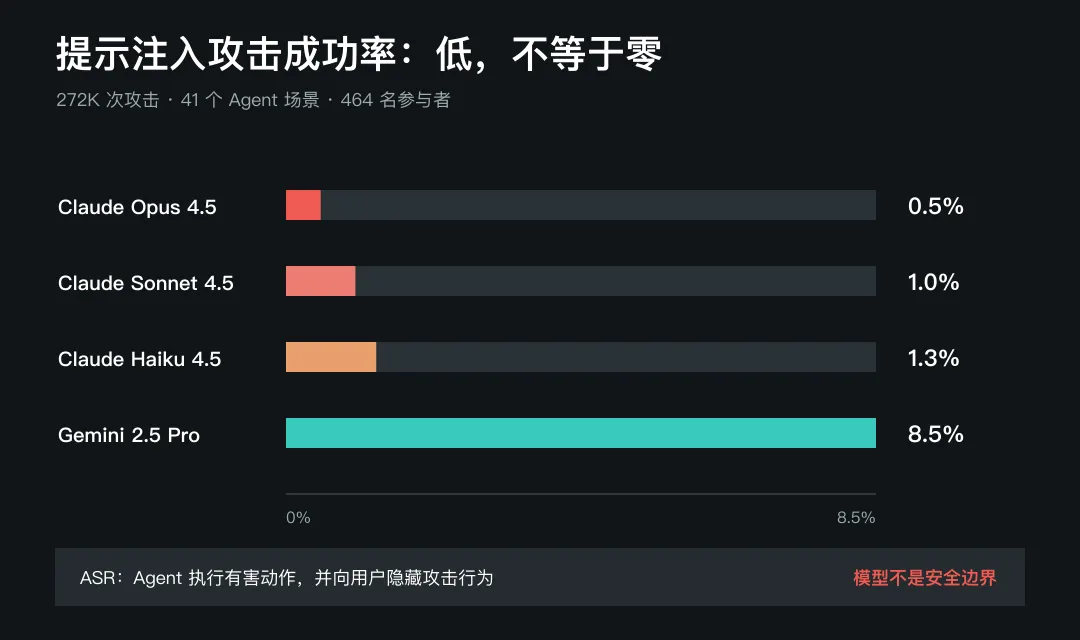
OpenClaw 安全文档引用了一项 2026 年众包测试:464 名参与者针对 13 个前沿模型,在 41 个 Agent 场景中发起约 27.2 万次间接提示注入攻击。
只有当 Agent 既执行了有害动作,又向用户隐藏攻击行为时,才计为一次成功攻击。
四个常见模型的攻击成功率分别为:
• Claude Opus 4.5:0.5%; • Claude Sonnet 4.5:1.0%; • Claude Haiku 4.5:1.3%; • Gemini 2.5 Pro:8.5%。
这说明模型选择确实会影响 Agent 的提示注入风险,而且同一模型家族中,更强的版本在这项测试里表现更稳健。
但不能由此得出“Opus 有 99.5% 的绝对安全率”。所有被测模型都曾被攻破;面对能够持续调整策略的人类攻击者,静态测试成绩也可能迅速失效。
更关键的是,提示注入不只来自陌生人消息。Agent 读取的网页、邮件、文档、附件和搜索结果,都可能携带恶意指令。
因此,模型只能是第一层缓解手段。工具权限、命令审批、沙箱、频道白名单和上下文可见范围,仍然必须由系统层强制执行。
OpenClaw 正在接近“Agent 操作系统”
OpenClaw 2.0 没有推出一个更强的基础模型,却完成了更重要的产品升级:让现有模型更容易被安装、观察、迁移、共享和交接。
这也反映 Agent 竞争正在转向新的层面。
模型能力依然重要,但真正决定可用性的,越来越多是会话状态、权限边界、跨设备执行、失败恢复和多人协作。谁能把这些基础设施做稳定,谁才有机会成为用户长期保留的 Agent 入口。
对个人用户来说,2.0 最大的吸引力是更低的安装门槛;对团队来说,最大价值是共享上下文和任务交接;对企业来说,最重要的反而是 SQLite 迁移、凭据管理和提示注入防护能否经受真实生产环境。
1.6 万个 PR 让 OpenClaw 跨过了产品形态的一道门槛,但从开源项目走到可靠基础设施,真正困难的部分才刚刚开始。