ARTICLE · 1011582
【智寻前沿】五角大楼制定AI辅助软件开发规程:代码责任仍归人
【智寻前沿】五角大楼制定AI辅助软件开发规程:代码责任仍归人
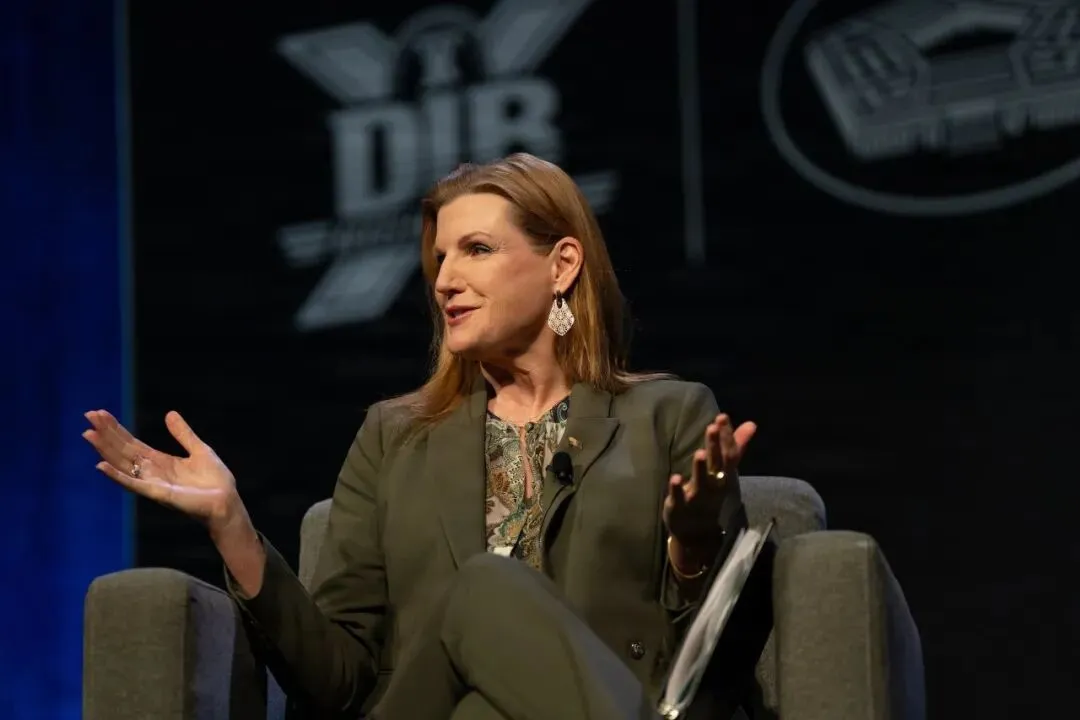
五角大楼首席信息官(CIO)Kirsten Davies批准一项新指令,为人工智能辅助软件开发设定专门程序与责任基线。
这份37页文件旨在支撑"软件定义战争"时代的能力交付;其出台之际,科技界及其他领域正对人工智能发展速度及其人类风险感到担忧。
新规概况:37页指令的签署与生效
五角大楼首席信息官(CIO)Kirsten Davies批准的一项新指令,纳入了人工智能辅助软件开发的程序,以适配"软件定义战争"时代。
这份关于"加速任务软件"(Accelerated Mission Software)的指导意见,由Davies于8月31日签署,并于9月8日正式生效。
这份影响广泛的文件为该部门内部的软件现代化和管理制定了政策、职责和程序,并鼓励全部门范围的软件复用。
政策定位:交付速度与质量的"力量倍增器"
官员们在37页文件中写道,"国防部(DoW)认识到,人工智能辅助软件开发在交付速度和质量方面是一项重要的力量倍增器"。
文件以缩写DoW指代"战争部",这是特朗普政府对国防部(DOD)偏好的称谓。
指令要求国防部各组成部分运用AI技术现代化软件系统、提升运行效率并加快能力交付,可用于自动化开发流程、优化系统集成并提升韧性。
责任基线:AI生成代码不免除人的责任
官员们写道,该指令旨在"建立安全、问责和透明度基线",使各团队能在管理相关风险的同时有把握地在关键任务软件开发中采用人工智能。
文件同时暗示,如果出现问题,相关人员可能要承担责任。
"开发人员和开发团队仍须对使用人工智能生成或修改的任何代码的安全性、功能性和完整性负全部责任。"
人工把关:关键功能变更须经人工审核
他们指出,对安全或安保关键功能所做的人工智能生成变更,必须由人工审核和批准。
该指令规定,人工智能生成的代码将被视为"未经核验的输入",其使用也不能免除开发人员或政府对工作成果的责任。
文件还指出,所有"由人工智能建议或生成"的代码,也将接受与人工编写代码相同类型的评审和安全测试流程。
审查与记录:从代码检查到模型版本留痕
根据该指导意见,在并入代码库之前,必须对代码的安全性漏洞、安全隐患、逻辑错误和隐蔽缺陷进行明确评审。
评审还须覆盖潜在的知识产权侵权、许可义务以及安全控制措施的正确实施。
国防部各组成部分须为每项人工智能赋能能力确定针对具体用例的风险与缓解要求,在部署前核实性能基准和风险消减措施是否充分,运行期间持续监控性能基准。
溯源与风控:SBOM式证据包与偏差检测
官员们写道,"为确保使用人工智能时的透明度,软件项目将记录用于生成或测试软件的模型、版本和重要数据集"。
这些信息将作为综合软件证据包的一部分纳入,类似于软件物料清单(SBOM),以便对人工智能驱动的组件进行风险评估和溯源。
该指导意见还要求使用能够检测并标记人工智能系统中"意外偏差"的数字能力,供人员加以处理。
数据防控与培训:非公开代码不得外流
新指令反映出对商用生成式AI工具激增下敏感信息网络泄露担忧;非公开的国防部代码、配置脚本、基础设施定义、示意图或文档等,不得交由不在该部门信息系统上运行或未经批准的生成式AI服务处理。
对于经批准用于专有软件开发的应用或服务,官员们希望获得合同保证:政府数据和用户提示词不会被共享,也不会用于训练公开的或"国防部外部模型"。
国防部各组成部分还被要求确保"开发团队的适当成员"接受人工智能赋能软件开发原则的培训,并了解常见漏洞模式、提示工程产出安全代码的最佳实践以及知识产权和许可证污染的风险。
本文编译自 DefenseScoop(2026-09-14),原文链接:https://defensescoop.com/2026/09/14/pentagon-sets-procedures-for-ai-assisted-software-development/。文中观点仅代表原作者,不代表本公众号立场。
本文由公众号原创 · 转载请注明出处