ARTICLE · 1021393
【渗透测试】从swagger文档到未授权+任意用户登录组合拳漏洞
【渗透测试】从swagger文档到未授权+任意用户登录组合拳漏洞前言 好久没有写关于个人渗透的一些经验了,刚好这两天找到了一个通用WEB的漏洞,这里简略记录一下个人的一些思路 
开局一个vue,个人打vue的思路是主要注意js内容,因为在以前经常从js里面找到漏洞。这里通过js发现了一些接口,进行拼接利用时候除了一个信息泄露,其他大多数有用接口都是鉴权的,而js里面也没有硬编码jwt或者账号密码等认证信息(信息泄露如下图) 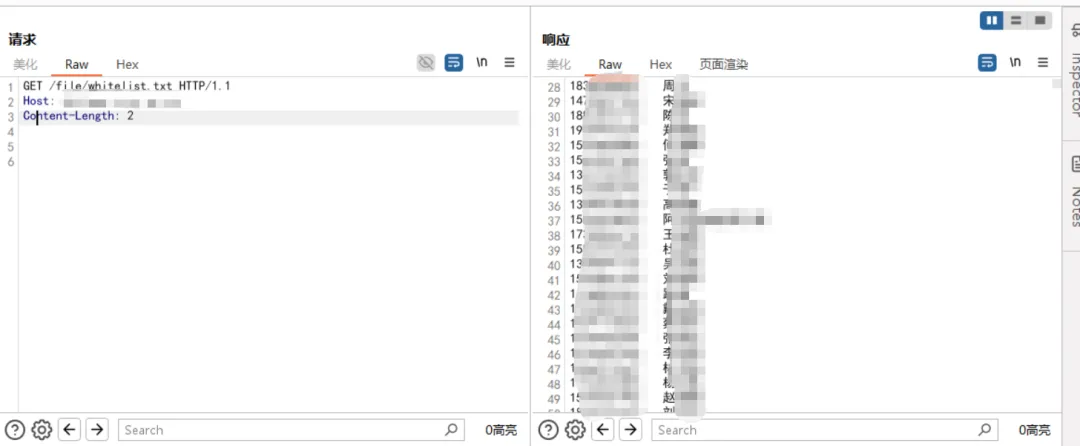
后续在测试时候,发现了swagger文档并没有关闭 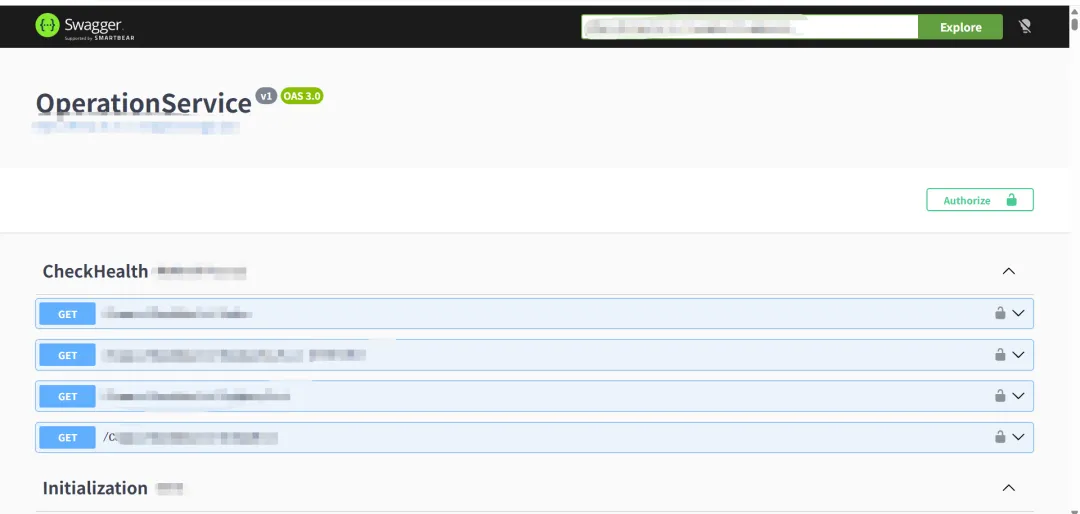
我这里是使用Swagger UI - API 文档查看器进行解析查看,会方便的多,在Google插件商店即可下载 在对大量接口进行渗透过程中,大多数接口鉴权,而有几个接口是没有鉴权的,在没有鉴权的接口中,泄露了用户账号及加密密码 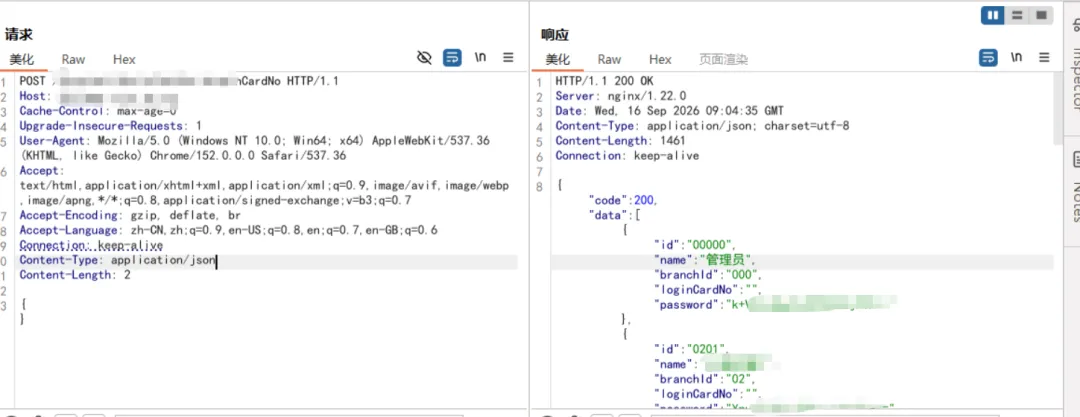
再通过找到系统自带解密接口,将密码传入进行解密 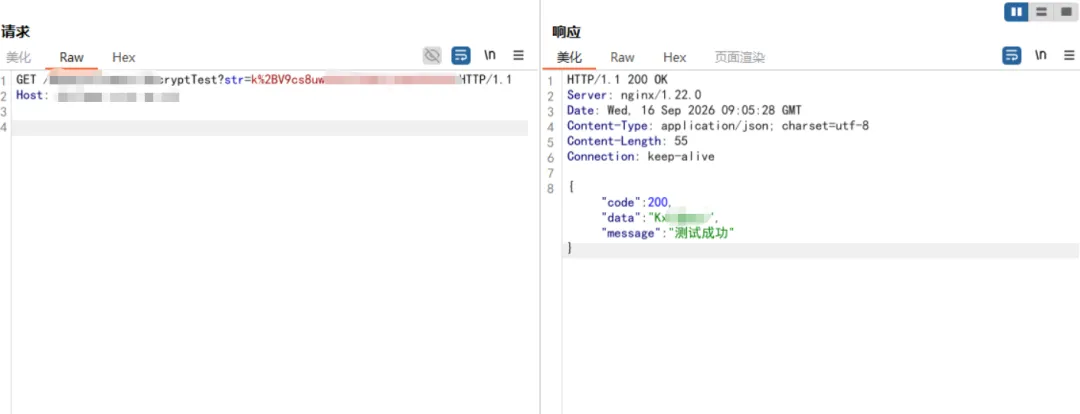
后续再尝试登录 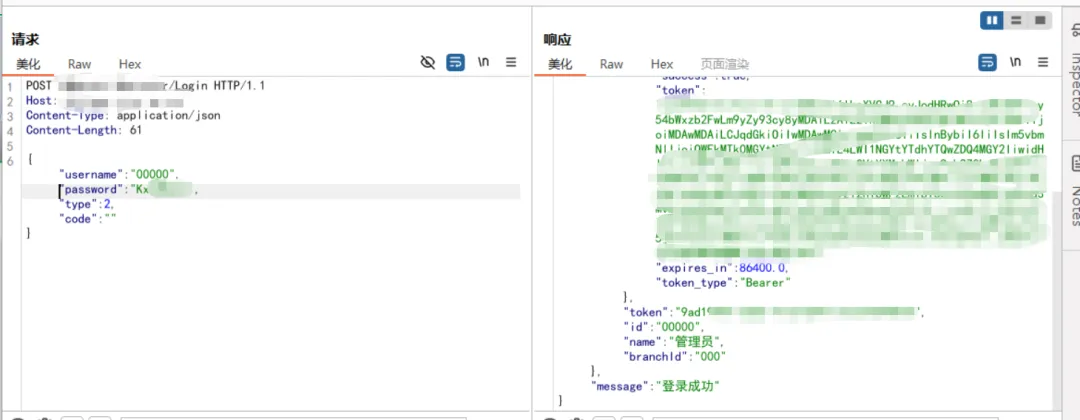
也是成功登录,后续还有一些信息泄露这里也不再赘述 结语 总的来说这个漏洞不难,主要是需要细心,从swagger文档的发现到后续对接口的测试都需要细心和联想系统逻辑,从而更容易发现漏洞