ARTICLE · 1029809
锯下路边AI监控硬核逆向!黑客扒出惊天秘密:解密密钥贴在机身,21天狂拍160万张
在美国一条普通公路的路边,立着一根不起眼的铁杆。
杆顶装着一块太阳能板,下面挂着一个灰白色的长方形金属盒子。
过去几年里,这种被称为 Flock Safety 的 AI 车牌识别摄像头,像雨后春笋一样插满了全美的大街小巷。官方的说辞完美无缺:“它只拍车牌,不识别人脸,数据只在本地短暂留存,甚至连物理接触都无法窃取视频。”
但这一次,有人不打算听公关演讲了
一个自称 stegan0gram 的黑客团队,直接带着工具爬上电线杆,把这台监控设备硬生生拆了下来。他们将其完整带回实验室,做了一场彻底的“硬件开颅手术”。
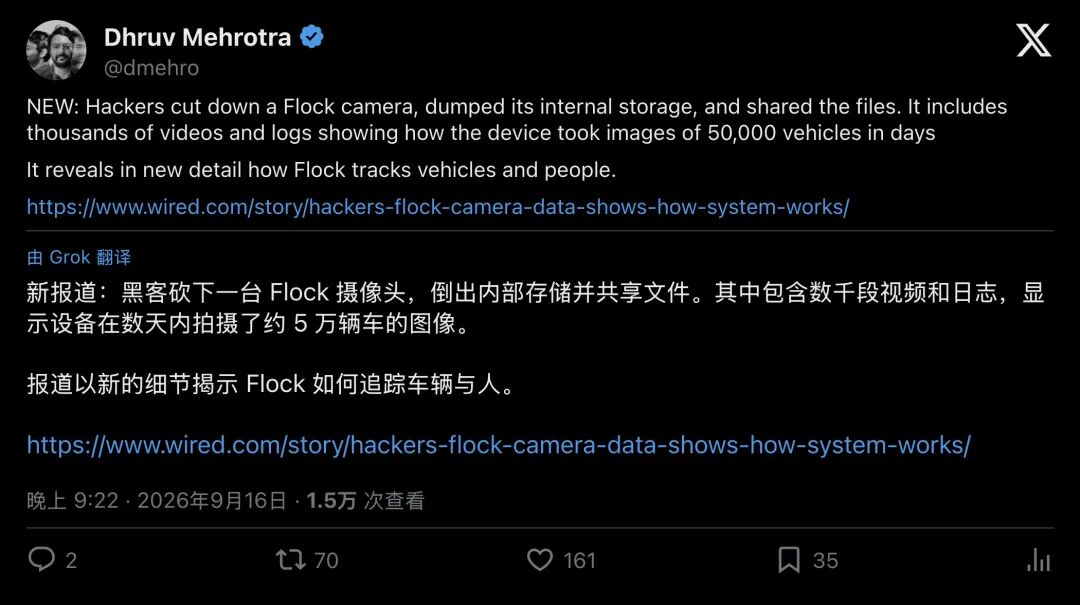
▲ 《连线》调查记者 Dhruv Mehrotra 披露核心内幕:黑客拆解路边摄像头并公开机内数据
随后,《连线》(WIRED)与科技媒体 404 Media 同步发布调查:Flock 苦心经营多年的安全神话,在螺丝刀和逆向工程面前,被撕得粉碎。
密码学大笑话:把保险柜钥匙贴在门把手上
把这台监控的闪存芯片读取出来后,黑客和记者们被眼前的景象惊呆了。
这台外表看似专业的路边 AI 探头,内核本质上就是一台运行着定制 Android 系统的中端智能手机。
设备内的闪存被划分为多个分区令人难以置信的是,其中名为 vendor 和 media 的关键分区完全没有加密。
紧接着,黑客在未加密的 media 分区里,顺藤摸瓜找到了一把解密密钥。
拿着这把钥匙,研究人员轻而易举地解开了另一个加密区域,瞬间解锁了里面存储的成千上万段高清过车视频与抓拍快照!
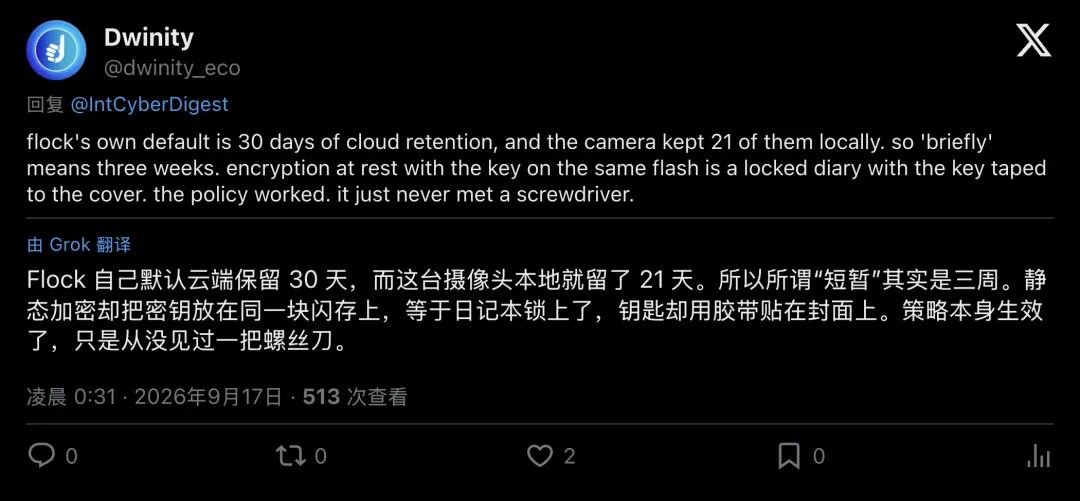
▲ 网友锐评:所谓的静止数据加密,就像把日记本锁上,但把钥匙贴在封面上
一位安全研究员在社交媒体上一针见血地嘲讽道:
“这就好比你买了一本日记本,上了锁,却用透明胶带把钥匙粘在日记本封面上。这套安全策略很完美,唯一的缺点就是它此前从未遇到过一把螺丝刀。”
此前,Flock 公司曾向安全专家信誓旦旦地保证:即使有人物理偷走设备,也绝不可能拿到任何视频。如今,这把“贴在门上的钥匙”,让这句承诺变成了年度安全界最大的笑话。
狂拍160万张!披着“车牌机”外衣的吞吐怪兽
在此之前,公众普遍以为这种 ALPR(自动车牌识别)设备就像电子警察,车开过去,咔嚓一张,识别出一串字符就完事了。
但从这台被拆解的设备日志中还原出的数据,彻底颠覆了所有人的认知。
在短短 21 天的运行记录里,单单这一台摄像头:
抓拍了约 50,200 辆车; 累计生成并写入了 160 万张图像; 普通一天记录 3,300 辆,车流峰值的一天高达 4,454 辆!
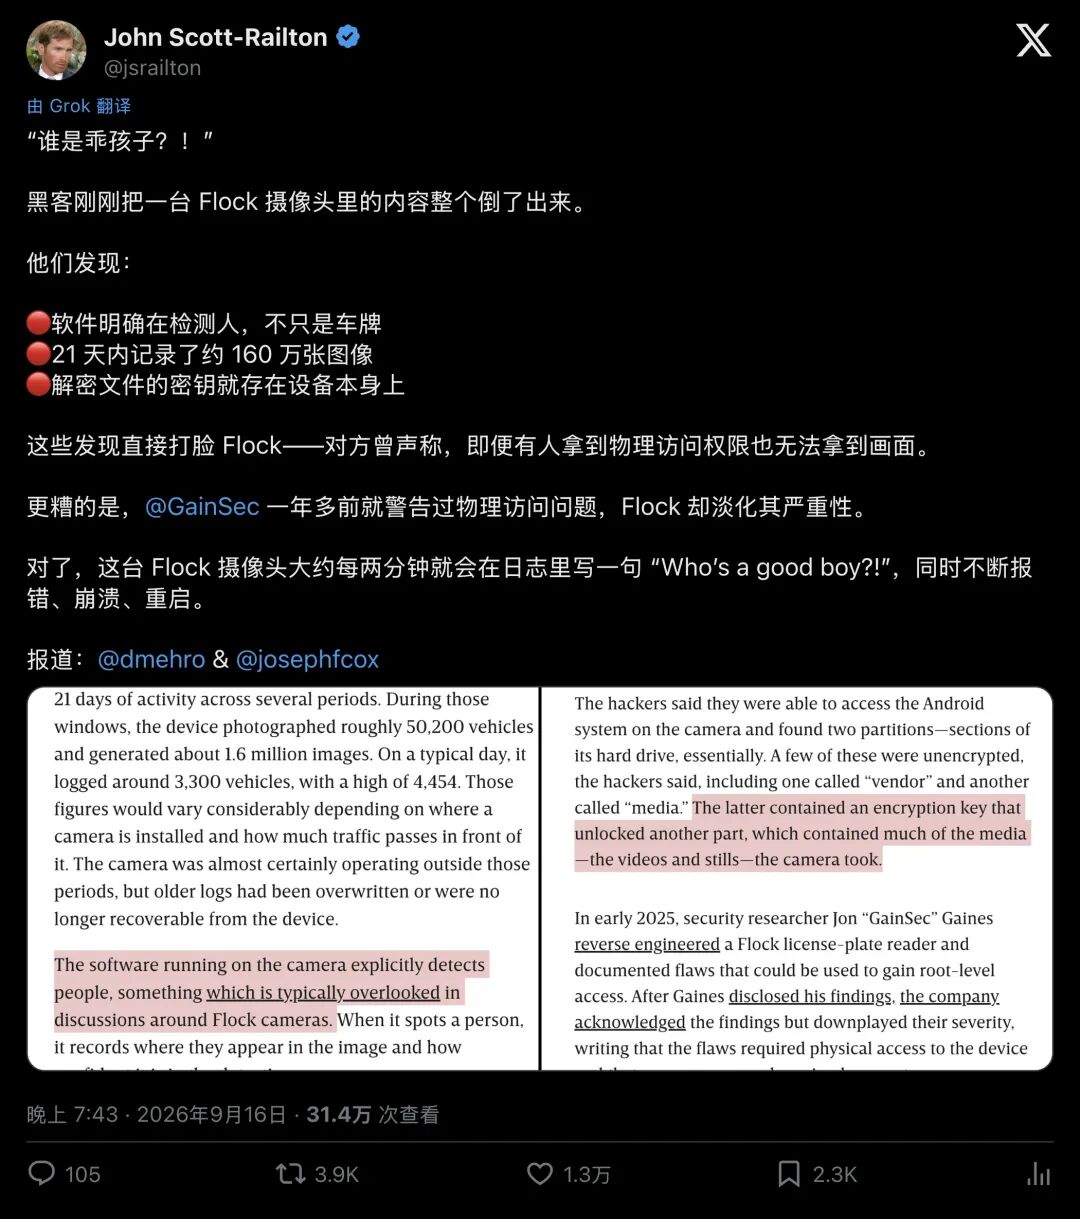
▲ 安全研究员 John Scott-Railton 总结调查核心:机内密钥、人体检测与 160 万张图像
为什么会有 160 万张图?
代码逻辑揭开了秘密:只要红外或运动传感器被触发,摄像头就会进入超高速连拍模式。
一辆普通小汽车驶过,设备会瞬间连续抓拍 28 到 100 多张照片。它用不同的曝光参数分别照顾反光车牌和大场景视野,在本地挑选、裁剪,然后再通过内置的 4G 蜂窝网络成批上传到云端服务器。
至于官方口中所谓的“短暂留存”:Flock 曾宣称机内数据只会极短暂地缓存,然而这台机器在本地硬生生地存了 3 周的数据!
为了应付如此恐怖的吞吐量,这块小小的机载硬盘早已不堪重负。日志中记录了超过 27,000 次“设备空间不足”(no space left on device)的致命错误,伴随着无休止的系统崩溃、降级与强行重启。
“谁是乖孩子?!”:硅谷草台班子的代码奇观
除了糟糕的安全架构,这套系统底层的代码逻辑同样充满荒诞色彩。
在翻阅这台机器成千上万行系统崩溃日志时,研究人员发现了一个哭笑不得的细节:
系统内置的一个存活检测服务(Heartbeat),几乎每隔两分钟就会在系统日志里大喊一声:“Who’s a good boy?!”(谁是乖孩子?!)
整个日志里,这句像在逗狗一样的调试代码,足足刷屏了超过 12,000 次!
▲ 网友感叹:这就是靠“感觉编码”(Vibe-coding)搭出来的全天候监控网络
不仅如此,每当磁盘被 160 万张照片彻底塞爆、系统不得不触发强制重启时,另一个后台进程还会极其戏谑地抛下一句西班牙语告别词:
“A reboot was requested! ¡Adiós, Amigos!”(已请求重启!再见啦,朋友们!)
一边是每两分钟问一次“谁是乖孩子”,一边是磁盘爆满疯狂崩溃重启,另一边还在不知疲倦地把几十万过路行人的轨迹打包上传。
网友的一句评论直击灵魂:“这就是一个靠感觉‘Vibe Coding’写出来的监控国家。”
谎言戳破:说好只认车牌,它却在暗中框人
除了加密漏洞与海量偷拍,联合调查还挖出了一个更具杀伤力的技术事实:这套系统的 AI 模型,一直在显式检测人类。
长期以来,Flock 为了平息公众的抵触情绪,在公关通稿里反复强调自己的红线:“我们不做人脸识别,不做行人追踪,我们只是一台单纯的车辆线索工具。”
然而,调查记者将设备里的自研 AI 模型提取出来进行逆向测试,直接看到了底层的分类标签,模型赫然写着对“人(Person)”、“车辆(Vehicle)”、“自行车(Bicycle)”等目标的检测逻辑,并会精确标出目标在画面中的坐标框与置信度。
记者用机内的模型去跑设备里缓存的 27,321 段实拍视频片段,立刻在 11 段短视频中准确标出了人类,虽然由于摄像头角度向下倾斜对准车道,拍到行人的概率较低,但画面里的摩托车骑手、过路行人,全被 AI 用绿框稳稳锁死。
机载车牌检测器还出现了滑稽的误报:因为过度敏感,AI 经常把车尾的个性贴纸、车行广告框,甚至是摩托车鞍袋上的美国国旗贴纸,硬生生裁切下来当成“车牌”归档上传。
从前端的边缘狂拍,到后端的平台关联分析(警用端系统支持按伴随车辆、活动规律跨区域搜索),这套庞大的网络早已超越了“识别车牌”的定义。
从“砸碎镜头”到“让设备开口招供”
面对潮水般的实锤,Flock 官方给出的回应显得极为苍白:拆除和篡改摄像头是违法行为;公司未收到足够细节,无法评估相关漏洞。
但事实上,相关风险早就被业内明确指出。
早在一年多以前,知名安全研究员 Jon “GainSec” Gaines 就曾对合法购得的 Flock 设备进行过深度逆向。他发布了一篇包含 20 多个 CVE 漏洞的重磅白皮书,详细揭露了该设备未开启安全启动(Secure Boot)、未做全盘加密、保留默认 WiFi 热点口令、开放未认证 ADB 调试接口等一系列低级致命缺陷。
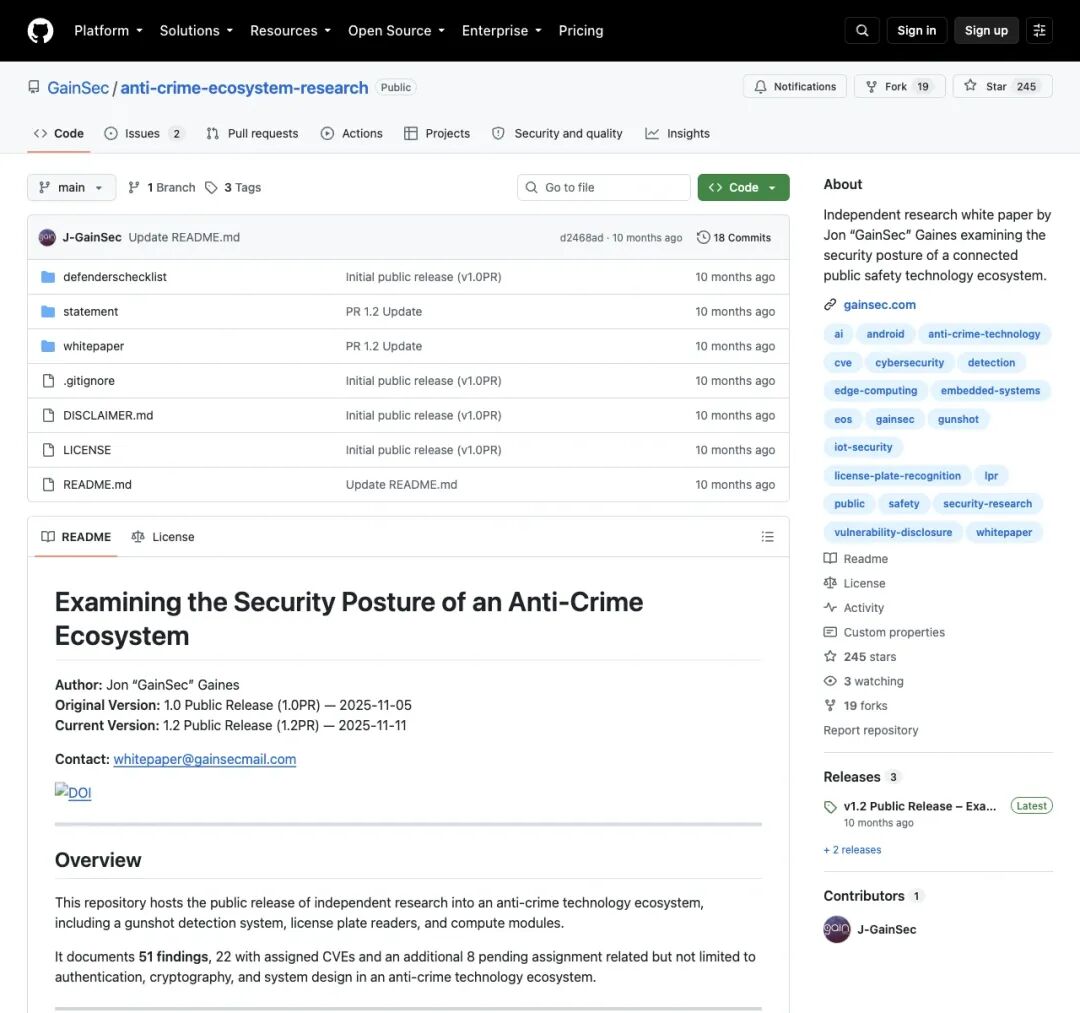
▲ 研究员 GainSec 早就系统性披露过这一硬件生态的严重脆弱性
当时 Flock 的态度是:轻描淡写,极力淡化。他们的逻辑是:“只要攻击者无法物理接触到高高在上的摄像头,这些漏洞就不算严重威胁。”
然而,他们忽视了现实世界最朴素的逻辑:你的设备就大摇大摆地装在公共道路的铁杆上。
过去两年,美国多地掀起了反抗监控摄像头的浪潮。人们有的用油漆喷涂镜头,有的用锯子锯断立杆,甚至有人直接开枪射击。
但这次黑客团队 stegan0gram 的行动,完成了一次教科书式的升级:
他们放弃了单纯宣泄破坏欲的暴力砸毁,转而拿起螺丝刀和反编译工具,逼着这台冷冰冰的机器开口招供。
路边盒子的隐喻
这起轰动黑客圈与隐私保护领域的拆机事件,之所以引发广泛关注,正是因为它彻底戳破了科技厂商精心编织的安全幻象。
在商业公关口径中,它被包装成维护社区治安的无害设备,宣称“算力有限、只识车牌、守法合规、即刻删除”;
可当研究人员撬开它的外壳,展现在眼前的却是一台狂热抓拍的 Android 设备:它吞吐着数以百万计的图像,用着形同虚设的胶带级加密,在系统崩溃的泥潭里一边循环打印“谁是乖孩子”,一边把人们的出行轨迹编织成密不透风的监控大网。
当公众的隐私与数字安全的基本防线,被寄托在这样一套由草台代码拼接而成的路边盒子里时,
拧下第一颗螺丝的,是好奇的技术极客;而彻底瓦解它的,将是汹涌而至的公众信任危机。